

【総務省・IPA調査】IT運用保守とは|クラウド利用83.5%(2025年)で変わる業務範囲と内製・外部委託の判断軸
「IT運用保守をお願いね」と任されたものの、どこまでが自分の仕事なのか分からず困っていませんか。情シスの担当者からは、次のような声をよく聞きます。
- 運用と保守って、どこで線を引けばいいの?
- クラウドに移したのに、なぜ情シスの仕事が減らないんだろう?
- 自社で抱えるか外部に任せるか、何を基準に決めればいい?
先に結論をお伝えします。クラウドの普及で、サーバー機器の保守は事業者側に移りつつあります。一方で、外に出したシステムを見張る「監視」や、障害時の判断は社内に残ります。
この記事では、IT運用保守の業務範囲を5つの領域に整理します。そのうえで、総務省・IPA・内閣府などの公的データから他社の体制の実態を確認し、内製と外部委託の分け方を解説します。
この記事のポイント
- 2025年時点で企業のクラウド利用率は83.5%です。機器の保守は事業者側に移りつつあります(出典: 総務省「令和7年通信利用動向調査」)
- 一方、2025年時点で回線監視を行う企業は21.7%、セキュリティ管理を外部委託する企業は20.2%です。監視の担い手が決まっていない企業が多いと考えられます(出典: 総務省「令和7年通信利用動向調査」)
- IPAの2024年度調査では、中小企業等の69.7%がセキュリティ対策を組織的に行っていません。体制づくりは担当者を決めるところから始まります(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IT運用保守は、システムを止めずに使い続けるための「運用」と「保守」を合わせた業務
IT運用保守とは、社内のシステムやネットワークを止めずに使い続けるための業務の総称です。「運用」は障害を起こさないための日常業務、「保守」は起きた障害や不具合を直し、必要に応じて改修する業務と分けると整理しやすくなります。
たとえば、サーバーの稼働を確認したりバックアップを取ったりするのは運用です。障害が起きたときに原因を調べて復旧させたり、プログラムを修正したりするのは保守にあたります。実際の現場では両方を同じ担当者が受け持つことが多いため、まとめて「運用保守」と呼ばれています。
ポイント
- 運用: 障害を起こさないための日常業務(監視、バックアップ、アカウント管理など)
- 保守: 起きた障害・不具合を直し、改修する業務(障害対応、修正、機能追加など)
- 現場では同じ担当者が両方を受け持つことが多い
運用保守の業務は監視・定型作業・障害対応・脆弱性対応・改修の5つに分けて整理できる
運用保守の業務は、大きく5つの領域に分けると全体像をつかみやすくなります。自社の業務を棚卸しするときも、この5領域を枠にすると漏れが減ります。
| 業務領域 | 主な作業 | 運用か保守か |
|---|---|---|
| 監視 | サーバー・ネットワーク・クラウドサービスの稼働確認、アラート対応 | 運用 |
| 定型作業 | バックアップ、アカウントの発行・削除、ログの確認 | 運用 |
| 障害対応 | 原因の切り分け、復旧作業、利用者への連絡 | 保守 |
| 脆弱性対応 | セキュリティ更新プログラム(パッチ)の適用、設定の見直し | 運用と保守の両方 |
| 改修 | 不具合の修正、業務の変更に合わせた機能追加 | 保守 |
この中で、近年とくに比重が増しているのが脆弱性対応です。IPA「情報セキュリティ10大脅威 2026」の組織編では、「システムの脆弱性を悪用した攻撃」が4位に入りました。この脅威は6年連続で選ばれており、パッチ適用は運用保守の中心業務の一つと考えてください。
脆弱性の修正完了は2025年に302件で、届出610件の約半分にとどまる
脆弱性対応の負荷は、修正完了件数が減ったからといって軽くなったわけではありません。届出件数も同じように減っており、届出に対する修正完了の割合は5割前後のままです。
IPAに届け出られた脆弱性関連情報(ソフトウェア製品とウェブサイトの合計)の推移は、次のとおりです。
| 年 | 届出件数 | 修正完了件数 |
|---|---|---|
| 2023年 | 821件 | 445件 |
| 2024年 | 632件 | 353件 |
| 2025年 | 610件 | 302件 |
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」(2023年〜2025年の各第4四半期)
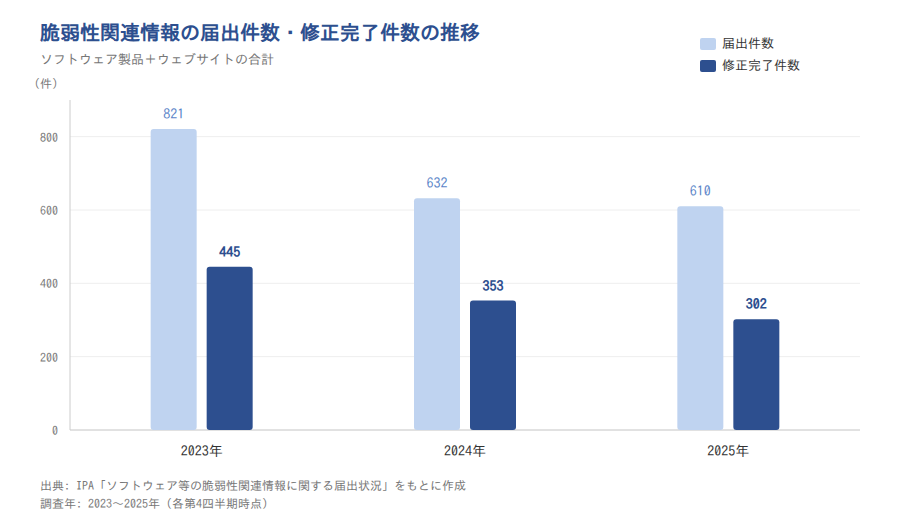
この表から読み取れるのは、修正完了件数の減少を「パッチ作業が楽になった」と読むのは誤りだという点です。2025年は届出610件に対して修正完了は302件で、約半分にとどまります。
一方で、脆弱性は実際の被害に直結しています。IPAの2024年度調査では、2023年度に不正アクセス被害を受けた中小企業等の48.0%が、脆弱性を突かれていました。パッチ適用は後回しにできない業務です。
注意
この統計はIPAに届け出られた脆弱性の件数です。世の中の脆弱性の総数や、企業が実際に適用すべきパッチの数ではありません。また、修正完了件数には前年以前に届け出られた案件も含まれるため、「約半分」は厳密な修正率ではなく目安として見てください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウド利用率は2025年に83.5%となり、運用保守の重心は機器の保守から監視へ移っている
クラウドに移ると、運用保守の作業がまるごと無くなるわけではありません。減る作業と、社内に残る作業がはっきり分かれます。
ここでは、総務省の調査からその変化を確認します。日々の具体的な作業は「クラウドの運用」の記事でも整理しています。
ポイント
- 減る作業: サーバー機器の保守・交換、OSや基盤の更新、設置場所や電源の管理
- 残る作業: サービスの稼働確認、事業者の障害情報の確認、アカウントと権限の管理、障害時の判断と社内連絡
クラウド利用率は2018年の58.7%から2025年の83.5%へ約25ポイント伸びた
クラウドは、すでに多くの企業で運用保守の前提になっています。総務省の通信利用動向調査(常用雇用者100人以上の企業が対象)では、利用率が7年で約25ポイント伸びました。
2018年時点の利用率は58.7%でした。2021年には70.4%と7割を超え、2023年は77.7%になっています。その後、2024年は80.4%、2025年は83.5%です。
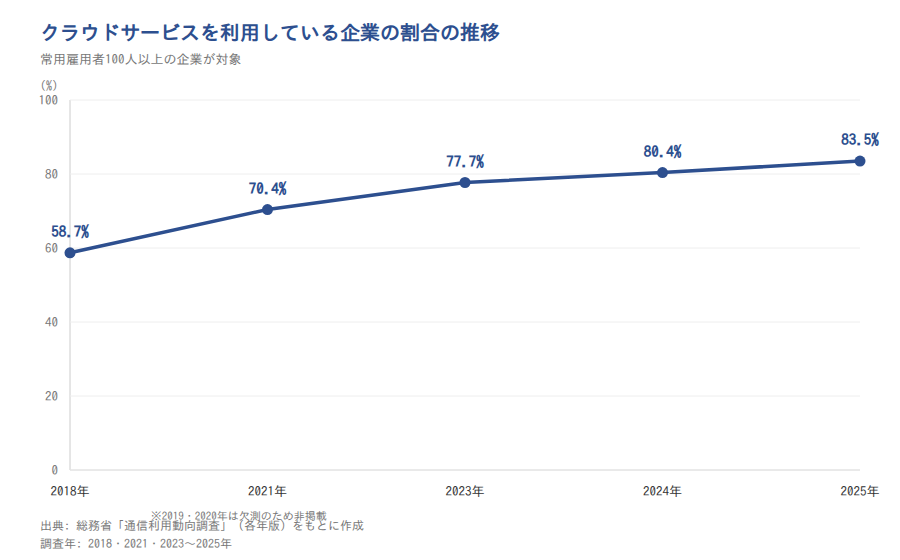
この推移から読み取れるのは、伸びが止まっていないという点です。直近の伸びは2023年から2024年が2.7ポイント、2024年から2025年が3.1ポイントでした。クラウドを前提に運用保守の分担を考える時期に入っていると言えます。
クラウド利用企業の42.5%が「保守体制を社内に持たなくてよい」ことを理由に挙げている
クラウドを選ぶ企業の多くは、保守の負担を外に出すことを目的の一つにしています。総務省の2024年調査では、クラウド利用企業の42.5%が利用理由に「資産、保守体制を社内に持つ必要がないから」を挙げました。
具体的には、次のような作業がクラウド事業者側に移ります。サーバー機器の故障対応や部品交換、OSや仮想化基盤の更新、データセンターの電源や空調の管理などです。オンプレミスでは情シスが担っていた作業が、契約の範囲内で事業者の仕事になります。
この数値から読み取れるのは、クラウド化で「保守」の多くが社外に出ているという点です。ただし、外に出したサービスが正しく動いているかを確かめる仕事は残ります。次の見出しで、その残る部分を見ていきます。
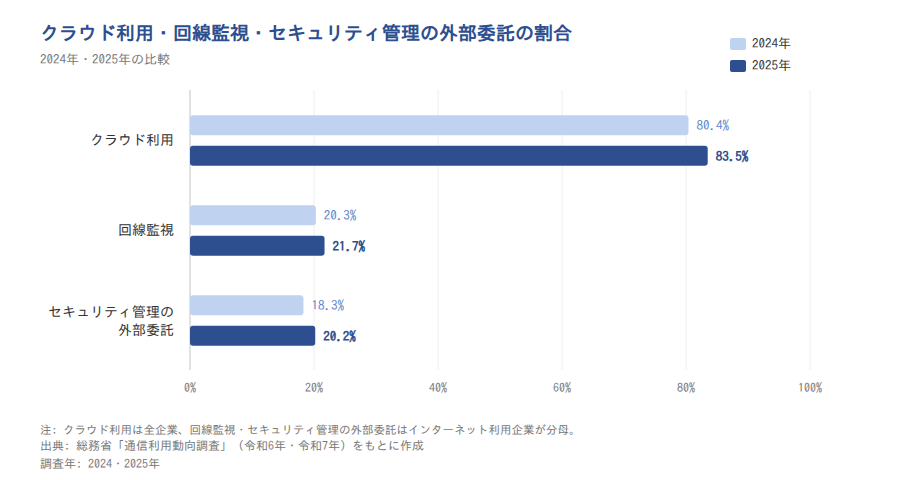
回線監視を行う企業は2025年時点で21.7%にとどまり、クラウド利用率との差は61.8ポイントある
保守が社外に出た一方で、監視の担い手は決まっていない企業が多いと考えられます。総務省の2025年調査では、回線監視を行う企業は21.7%でした。同じ年のクラウド利用率83.5%とは、61.8ポイントの差があります。
2024年と比べると、クラウド利用率は3.1ポイント伸びました。回線監視は20.3%から1.4ポイントの伸びにとどまり、差は60.1ポイントから広がっています。
この差から読み取れるのは、保守は外に出ても、外に出したものを見張る業務の担い手が決まっていない企業が多いという点です。クラウド移行後も社内に残る主な作業は、次のとおりです。
| 社内に残る作業 | 内容 |
|---|---|
| 稼働確認 | 利用中のサービスが正常に使えているかを日常的に確かめる |
| 事業者の障害情報の確認 | 事業者の障害・メンテナンス情報を確認し、社内へ周知する |
| アカウント・権限管理 | 入退社や異動に合わせて、アカウントの発行・削除や権限の変更を行う |
注意
総務省の「回線監視」は自社ネットワークの回線を監視する対策と考えられ、クラウド事業者が契約(SLA)に基づいて行う監視は含まないと読むのが自然です。また、クラウド利用率は回答企業全体、回線監視はインターネット利用企業が分母で、母集団が完全には一致しません。差の数値は目安として見てください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和5年通信利用動向調査の結果」/総務省「令和3年通信利用動向調査の結果」/総務省「平成30年通信利用動向調査の結果」
IT運用保守の担い手は手薄で、中小企業の約7割は組織的な体制を持っていない
運用保守の作業を整理しても、受け持つ人が決まっていなければ回りません。公的データを見ると、とくに中小企業では担い手そのものが手薄です。ひとりで情シス業務を担う体制の悩みは、「ひとり情シス」の記事でも詳しく扱っています。
注意
この章で紹介するデータは、いずれも「セキュリティ対策の体制」や「セキュリティ要員」を聞いた設問です。IT運用保守全般の体制を直接聞いた公的統計ではありません。運用保守の担い手を考える参考値として見てください。
中小企業の69.7%はセキュリティ対策を組織的に行わず、各自の対応に任せている
中小企業では、運用の担当者が決まっていないケースが多数派です。IPAの2024年度調査では、セキュリティ対策を組織的に行わず「各自の対応」としている中小企業等が69.7%にのぼりました。
企業規模が小さいほど、この割合は高くなります。同じ調査で、小規模企業者に限ると84.5%が各自の対応でした。パッチ適用やバックアップのような作業も、社員それぞれの判断に任されている可能性があります。
この数値から読み取れるのは、規模が小さい企業ほど「誰の仕事か」が決まっていないという点です。手順書を整えるより先に、まず担当者を決めることが運用保守の出発点になります。皆さんの会社では、パッチ適用の担当者を名前で答えられるでしょうか。
兼務の担当者を任命している割合は101名以上で51.9%、100名以下で37.6%
担当者を置いている企業でも、その多くは専任ではなく兼務です。IPAの2024年度調査では、「兼務だが担当者が任命されている」中小企業等は、101名以上で51.9%でした。100名以下では37.6%にとどまります。
兼務の担当者は、本業の合間に障害対応やパッチ適用をこなすことになります。その結果、手順や設定の知識が担当者1人に集中しやすくなります。いわゆる属人化です。
この実態から読み取れるのは、兼務体制では「その人がいないと分からない」状態が生まれやすいという点です。作業の記録と手順書を残しておくことが、休暇や異動のときに運用を止めないための備えになります。
2016年調査では現場の54.9%が要員不足と答え、CISO等の58.7%は十分と答えていた
人手不足は、管理する側からは見えにくい傾向があります。やや古いデータですが、IPAが2016年に従業員300人以上の日本企業を対象に行った調査で、この傾向が確認できます。
情報システム部門やセキュリティ担当部門の責任者・担当者のうち、54.9%が「セキュリティ要員は不足している」と答えました。一方、CISO等の経営側の回答者では、58.7%が「要員は十分」と答えています。なお、「十分」と「不足」は同じ設問の裏返しではなく、回答した企業の組も一致するとは限りません。
この結果から読み取れるのは、現場の負荷は数字にしないと経営側に伝わりにくいという点です。障害対応やパッチ適用の件数と対応時間を記録しておくと、増員や外部委託を相談するときの材料になります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/IPA「企業のCISOやCSIRTに関する実態調査2017」報告書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
内製か外部委託かは、業務の種類・社内の人員・求める水準の3つで判断する
運用保守を自社で抱えるか外部に任せるかは、会社全体で一律に決めるものではありません。業務ごとに、3つの判断軸で置き場所を決めるのがおすすめです。
ここでは外注全般の良し悪しではなく、運用保守の業務をどちらに置くかに絞って解説します。社内に知見を残す考え方は「IT内製化」の記事も参考にしてください。
判断前に確認する3つの軸
- 業務の種類: その作業は手順書にして他の人に渡せるか
- 社内の人員: 夜間・休日の対応や、担当者の交代要員を置けるか
- 求める水準: 何時間までの停止なら許容でき、いつまでに復旧すべきか
運用保守全体の外部委託率を示す公的統計はなく、確認できるセキュリティ管理の委託は2025年時点で20.2%
「他社は運用保守をどのくらい外部に任せているのか」は気になるところですよね。ただ、運用保守全体の外部委託率を示す公的統計は見当たりません。
近い指標として確認できるのは、セキュリティ管理の外部委託です。総務省の2025年調査では、セキュリティ管理をアウトソーシングしている企業は20.2%でした(インターネット利用企業が対象)。2024年の18.3%から1.9ポイント伸びています。
この数値から読み取れるのは、外部委託は広がりつつあるものの、まだ5社に1社程度の少数派だという点です。2時点だけの比較のため、伸びは誤差の範囲かもしれません。
また、運用保守の委託率や費用の割合、障害の平均復旧時間は、総務省・IPA・内閣府の調査に設問がありません。民間調査には存在する可能性はありますが、公的データで「多数派に合わせる」判断はできないため、判断軸で考える必要があります。
手順化できる監視や夜間対応は委託に向き、判断と委託先の確認は社内に残す
結論として、手順化できる作業は委託に向き、判断を伴う作業は社内に残すのが基本です。3つの判断軸と、委託に向く業務・社内に残す業務の対応は次のとおりです。
| 判断軸 | 委託に向く業務 | 社内に残す業務 |
|---|---|---|
| 業務の種類 | 手順化できる監視、バックアップ、定型のアカウント作業 | 障害時の優先順位の判断、改修内容の決定 |
| 社内の人員 | 夜間・休日の監視と一次対応 | 委託先との窓口、社内への連絡 |
| 求める水準 | 停止許容時間や復旧目標を契約で定められる業務 | 復旧目標そのものの設定、委託先の運用状況の確認 |
委託しても、委託先が約束どおりに動いているかを確かめる仕事は社内に残ります。IPAの2022年度調査では、SaaS事業者のネットワーク監視状況を確認している企業は、中小規模企業で28.6%でした。
大規模企業では52.8%です。この調査の回答者は、SaaSの選定・承認に関わった経験のある人です。また、企業規模で区分されているのは製造業・情報通信業・サービス業の回答に限られます。
この結果から読み取れるのは、任せた先を確認する仕事は、規模が小さい企業ほど手薄だという点です。委託の範囲を決めるときは、確認の担当者も同時に決めておきましょう。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」
障害や災害への備えとして、中堅企業のBCP策定率は2025年度に54.8%まで上がった
障害の平均復旧時間のような、運用保守の復旧力を直接示す公的統計はありません。そこでこの章では、内閣府が調べているBCP(事業継続計画)の策定率を、復旧体制がどこまで整っているかの目安として使います。
注意
BCPは災害や感染症なども含めた事業継続全般の計画で、ITシステムの復旧に限った計画ではありません。また、内閣府の調査は大企業と中堅企業が対象で、小規模企業の策定率は把握できません。
BCP策定率は2025年度に大企業75.8%、中堅企業54.8%で、規模差は21.0ポイントに縮んだ
企業規模によるBCPの差は、ここ2年で縮まっています。内閣府の2025年度調査では、BCPを策定済みの企業は大企業で75.8%でした。中堅企業では54.8%です。
2023年度の同じ調査では、大企業が76.4%、中堅企業が45.5%でした。規模差は30.9ポイントから21.0ポイントに縮んでいます。
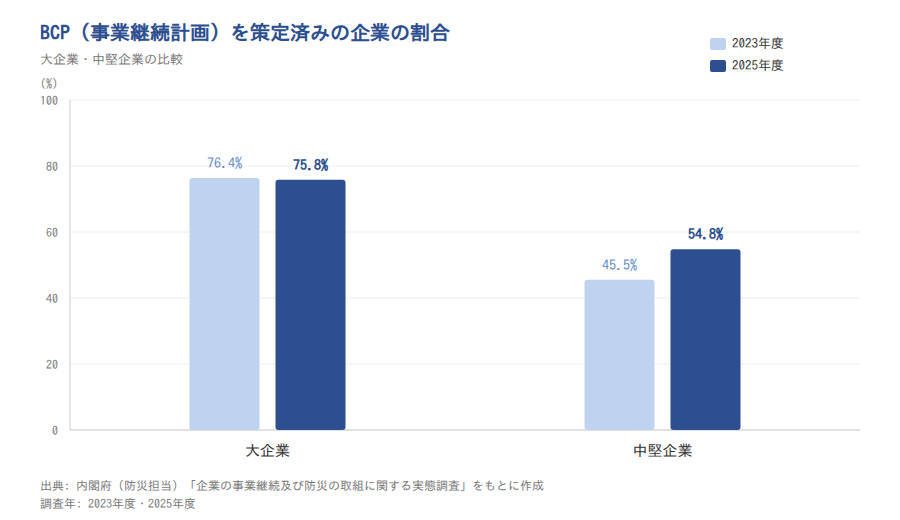
この推移から読み取れるのは、差が縮んだ理由は中堅企業の上昇だという点です。中堅企業は9.3ポイント伸びて過半数に達し、大企業はほぼ横ばいでした。ただし、回答企業の数や顔ぶれは年度ごとに異なるため、その影響も含まれます。
大企業は策定中を含めると87.1%だが、BCPはIT障害の復旧手順そのものではない
BCPがあっても、それだけでシステム障害に対応できるわけではありません。内閣府の2025年度調査では、大企業のBCP策定済みは75.8%、策定中を含めると87.1%でした。
一方で、BCPは事業を続けるための全体計画です。システムを何から順に戻すか、誰に連絡するか、バックアップから本当に復元できるかは、運用保守の側で具体化する必要があります。また、小規模企業の策定率はこの調査の対象外で、実態は分かりません。
そこで中小企業の皆さんには、BCPの有無より先に、障害時に誰がどの順で動くかを決めておくことをおすすめします。最低限、次の4点を決めておきましょう。
- 障害の連絡を最初に受ける担当者と、その代わりの担当者
- 復旧を優先するシステムの順番
- 社内と取引先への連絡の経路と文面
- バックアップから復元できるかを確かめる時期
出典: 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」/内閣府(防災担当)「令和5年度 企業の事業継続及び防災の取組に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2030年のIT人材不足は44.9万人と推計され、不足は運用保守ではなく先端領域に集中する
「IT人材が足りない」という話はよく聞きますよね。ただ、経済産業省の推計を内訳まで見ると、不足しているのは主に先端領域の人材です。
なお、この推計は2019年に公表されたもので、需要の伸びなどの前提によって不足数は大きく変わります。ここでは中位シナリオの値を紹介します。
注意
経済産業省の推計は「先端IT人材」と「従来型IT人材」に分けて行われています。本記事では運用保守の担い手を従来型IT人材に近いものとして読んでいますが、これは推計上の定義ではなく、本記事の解釈です。
2030年は先端IT人材が54.5万人不足する一方、従来型IT人材は9.7万人の供給超過と推計されている
2030年のIT人材不足は、総量よりも「どの領域に足りないか」で見る必要があります。経済産業省「IT人材需給に関する調査」(2019年公表、中位シナリオ)では、2030年のIT人材全体の不足は44.9万人と推計されています。
内訳を見ると、AIやIoTなどを担う先端IT人材は54.5万人の不足です。一方、従来型IT人材は9.7万人の供給超過と推計されています。ただし、この2つはReスキル率を1.0%に固定した条件で行われた別の試算です。全体の推計とは前提が異なりますが、先端の不足から従来型の余剰を引いた値は、全体の不足数とほぼ一致します。
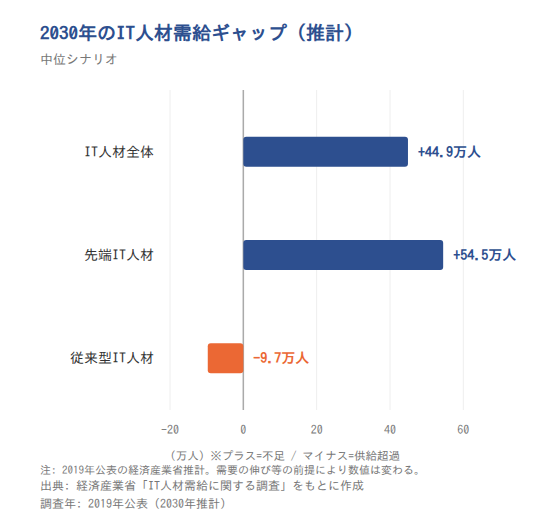
この内訳から読み取れるのは、運用保守の担い手確保の難しさは、人数の総量より配分の問題だという点です。限られた人員を新しい領域へ振り向ける必要があるため、運用保守に人を割きにくくなります。
DXに取り組む企業は2025年度に75.7%で、運用保守の人員を新しい領域へ振り向ける圧力が強まっている
DXの広がりは、運用保守の人員配置にも影響します。IPA「DX動向2026」によると、2025年度に何らかの形でDXに取り組んでいる企業は75.7%でした。
企業規模による差も大きく、従業員1,001人以上では98.7%が取り組んでいます。従業員100人以下では41.6%です。小規模な企業では、情シス業務の多くを今も運用保守が占めていると考えられます。
この数値から読み取れるのは、DXが進むほど、限られた情シス人員を運用保守から新しい取組へ回す必要が出てくるという点です。監視の自動化や定型作業の委託で、人員に余力をつくっておくことが、これからの運用保守の体制づくりの軸になります。
出典: 経済産業省「IT人材需給に関する調査」報告書/IPA「DX動向2026」
まとめ
IT運用保守は、システムを止めずに使い続けるための「運用」と「保守」を合わせた業務です。クラウド化で保守は外に出ても、監視や判断は社内に残ることを押さえておきましょう。各章のポイントを振り返ります。
- 業務は監視・定型作業・障害対応・脆弱性対応・改修の5領域に分けて整理できます
- 2025年時点でクラウド利用率は83.5%ですが、回線監視を行う企業は21.7%にとどまります。保守は外に出ても、監視の担い手が空きやすい状態です
- IPAの2024年度調査では、中小企業等の69.7%がセキュリティ対策を組織的に行っていません。体制づくりは担当者を決めるところから始まります
- セキュリティ管理を外部委託する企業は2025年時点で20.2%です。運用保守全体の委託率は公的統計に無いため、業務ごとに3つの判断軸で決めます
- 中堅企業のBCP策定率は2025年度に54.8%まで上がりました。BCPとは別に、障害時に誰がどの順で動くかを決めておきましょう
まずは、自社の運用保守業務を5領域に棚卸しし、担当者と委託先を一つの表にまとめるところから始めてみてください。担当が空いている業務が見つかれば、そこが最初に手を打つべき場所です。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジ(新人・ひとり情シスのためのマイクロラーニングLMS)

運用保守の属人化を防ぐには、手順書を残すことに加えて、担当者を育てる仕組みが欠かせません。兼務の担当者や新人でも、基礎を短時間で身につけられる環境があると、引き継ぎや交代がしやすくなります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、情シスに必要な知識を少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べる
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名からで、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和5年通信利用動向調査の結果」
- 総務省「令和3年通信利用動向調査の結果」
- 総務省「平成30年通信利用動向調査の結果」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期]」
- IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「企業のCISOやCSIRTに関する実態調査2017」報告書
- IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」
- 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」
- 内閣府(防災担当)「令和5年度 企業の事業継続及び防災の取組に関する実態調査」
- 経済産業省「IT人材需給に関する調査」報告書
- IPA「DX動向2026」