

【IPA 2024年度調査】ISMSとは|中小企業の69.7%が組織的な対策なし、ISO27001認証の基本と取得前に整える体制
取引先から届いたセキュリティチェックシートに「ISMS認証の有無」という項目があり、手が止まったことはありませんか。ひとりで社内ITを担当していると、こうした質問が突然自分のところに回ってきますよね。
- ISMSとISO27001は何が違うのか、うまく説明できない
- 実際にどれくらいの会社がISMS認証を取っているのか分からない
- 自社の規模で認証を取るべきなのか、判断する材料がない
結論から言うと、ISMSは情報を守るための「組織としての管理の仕組み」のことです。その要件を定めた国際規格がISO/IEC 27001で、認証は第三者の認証機関の審査を受けて取得します。
この記事では、ISMSの意味と関連用語、国内の認証登録件数、中小企業の体制の実態、取得のメリットと流れを解説します。データは、ISMS-ACとIPAなどが公表している一次情報をもとにしています。
この記事のポイント
- ISMSは、情報の機密性・完全性・可用性を組織として守る管理の仕組みです
- ISMS-ACの検索ページの表示では、国内の認証登録は2026年10月1日時点で8,707件です(出典: ISMS-AC「ISMS認証取得組織検索」)
- IPAの2024年度調査では、中小企業等の69.7%が対策を組織的に行っていません(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ISMSは情報の機密性・完全性・可用性を組織として守るための管理の仕組み
ISMSとは、Information Security Management Systemの頭文字をとった言葉です。日本語では「情報セキュリティマネジメントシステム」と呼びます。ISMSは個別のツールではなく、組織として情報を守り続けるための管理の仕組みです。
ウイルス対策ソフトの導入などは、個別の技術的な対策です。ISMSは、自社のリスクを洗い出して守る水準を決め、運用を継続して回すことを指します。
ISMSが目指すのは、次の3つの性質をバランスよく保つことです。この3要素は、機密性・完全性・可用性の頭文字をとって「CIA」とも呼ばれます。
- 機密性: 許可された人だけが情報にアクセスできる状態を保つこと
- 完全性: 情報が改ざんや欠落のない、正しい状態に保たれていること
- 可用性: 必要なときに、許可された人が情報を使える状態にあること
さらにISMSには、リスクを適切に管理していることを取引先などに示す役割もあります。国内の認証登録件数は、後半で解説します。
ポイント
- ISMSを一言で言うと「情報を守るための組織の管理の仕組み」です
- 守る3要素は機密性・完全性・可用性(CIA)です
- 目的は3要素をバランスよく保ち、その状態を利害関係者に示すことです
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ISMSの要求事項を定めた国際規格がISO/IEC 27001で、認証は第三者の認証機関が発行する
ISMSについて調べると、ISO27001やPマークなど似た言葉がたくさん出てきます。ISMSは仕組み、ISO/IEC 27001はそのルールブック、認証は適合の証明という関係です。
ISO/IEC 27001の日本語版がJIS Q 27001で、内容は同一
ISO/IEC 27001とJIS Q 27001は、言語が違うだけで内容は同じ規格です。「ISMS認証」と「ISO27001認証」は、実務ではほぼ同じものを指す言葉として使われています。
ISO/IEC 27001は、国際標準化機構(ISO)と国際電気標準会議(IEC)が定めた国際規格です。これを日本語に翻訳し、日本産業規格(JIS)として発行したものがJIS Q 27001です。国内の認証審査も、この規格に基づいて行われます。
取引先から「ISO27001を取っていますか」と聞かれた場合も、ISMS認証のことだと考えて差し支えありません。なお、規格は定期的に改訂されるため、対象の版は認証機関の案内で確認してみてください。
国内の認証制度は2002年度に始まり、ISMS-ACが認証機関を認定している
国内のISMS認証は、「認定」と「認証」の2段階の仕組みで成り立っています。ISMS-ACが認証機関を認定し、認定を受けた認証機関が企業を認証するという関係です。認証機関は、一般に「審査機関」とも呼ばれます。
ISMS-AC(情報マネジメントシステム認定センター)は、国内でISMS認証機関の認定を行う機関です。2002年度からこの認定業務はJIPDEC(日本情報経済社会推進協会)が担っており、2018年4月にJIPDECから独立した一般社団法人として発足しました。関係を順に並べると次のとおりです。
- ISMS-AC: 認証機関に審査を行う能力があるかを確かめ、認定する
- 認定を受けた認証機関: 企業のISMSを審査し、認証する
- 企業・組織: 認定を受けた認証機関を選んで審査を受け、認証を取得する
ISMS-ACの2022年と2024年のお知らせによると、国内のISMS適合性評価制度は2002年度に運用が始まりました。
個人情報に対象を絞ったプライバシーマークとは、守る範囲と規格が異なる
ISMSは情報資産全般を、プライバシーマーク(Pマーク)は個人情報を対象とする点が大きな違いです。
| 比較項目 | ISMS認証 | Pマーク |
|---|---|---|
| 対象範囲 | 情報資産全般 | 個人情報 |
| 規格 | ISO/IEC 27001(国際規格) | JIS Q 15001(日本の規格) |
| 適用単位 | 部門単位でも取得できる | 事業者全体で取得する |
海外取引や技術情報の扱いで信頼を示すならISMS、消費者の個人情報を多く扱う事業ならPマークが向いています。
出典: ISMS-AC「ISMS適合性評価制度の概要」/ISMS-AC「センター概要」/ISMS-AC「ISMS認証登録数 7,000件突破のお知らせ」/ISMS-AC「ISMS認証登録数 8,000件突破のお知らせ」
国内のISMS認証登録件数は、ISMS-ACの公表値で推移を確認できる
ISMS-ACの「ISMS認証取得組織検索」の表示では、国内の認証登録件数は2026年10月1日時点で8,707件です。この件数は、ISMS-ACが認定した認証機関による認証の件数です。海外の認定機関の認定を受けた認証機関によるISO/IEC 27001認証は含まれません。
注意
2022年の7,000件と2024年の8,000件は、件数の突破を知らせる発表値で、正確な累計ではありません。検索ページの件数は随時更新されます。最新の件数は、ISMS-ACの「ISMS認証取得組織検索」のページで確認してください。
公表値で見ると、2022年の7,000件から年400件前後のペースで増えている
国内の登録件数は2022年以降、ほぼ一定のペースで増えています。
| 時点 | 件数 | 種類 |
|---|---|---|
| 2022年9月1日 | 7,000件 | 突破の発表 |
| 2024年12月27日 | 8,000件 | 突破の発表 |
| 2026年10月1日 | 8,707件 | 検索ページ表示 |
出典: ISMS-AC「ISMS認証登録数 7,000件突破のお知らせ」/ISMS-AC「ISMS認証登録数 8,000件突破のお知らせ」/ISMS-AC「ISMS認証取得組織検索」
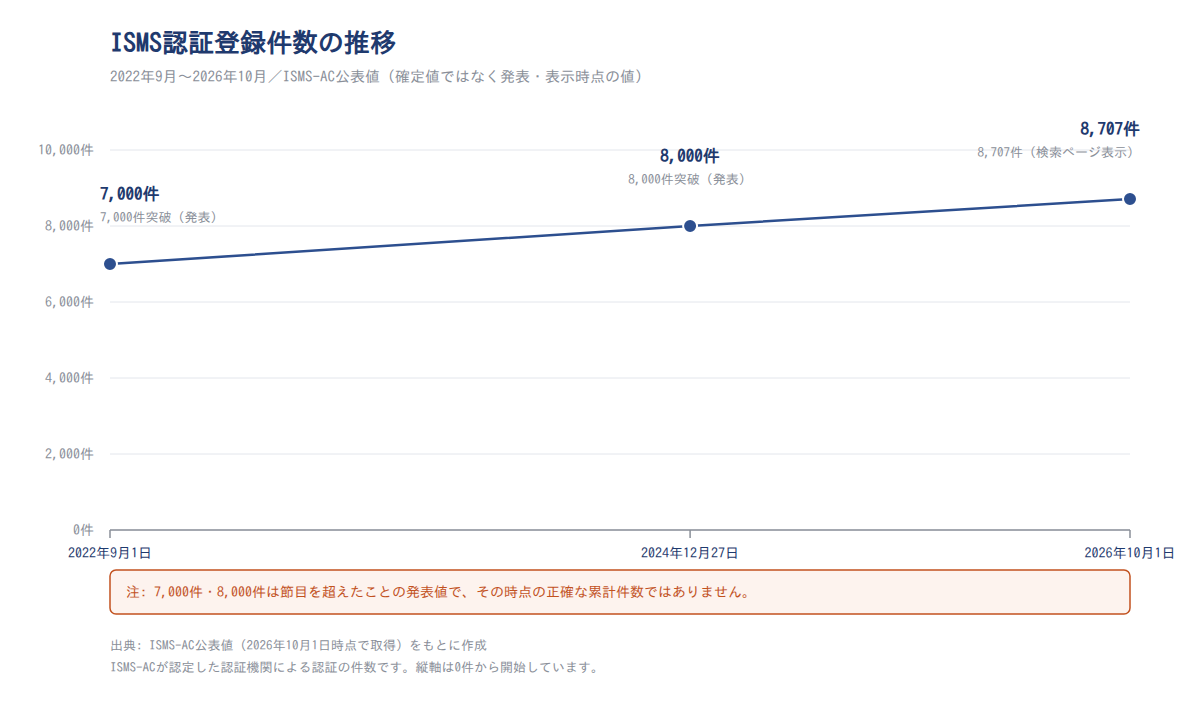
ISMS-ACが認定した認証機関による認証の件数です。7,000件・8,000件は節目を超えたことの発表値で、その時点の正確な累計件数ではありません。出典: ISMS-AC「ISMS認証登録数 7,000件突破のお知らせ」/ISMS-AC「ISMS認証登録数 8,000件突破のお知らせ」/ISMS-AC「ISMS認証取得組織検索」(2026年10月1日時点で取得)をもとに作成
この推移からは、増加ペースが安定していると読み取れます。8,000件までは年約430件、その後は年約400件です。
ただし、節目の発表値によるため数十件の誤差を含み、返上・取り消し後の純増です。
登録件数8,707件と公表件数8,463件の差は、主に組織名の公開を希望しない組織の分
ISMS-ACの検索ページには、同じ2026年10月1日時点で2種類の件数が表示されています。登録件数が8,707件、公表件数が8,463件です(いずれも検索ページの表示)。2つの差(244件)は、主に、セキュリティ上の理由などで組織情報の公開を希望していない組織の分です。
ISMS-ACのFAQによると、検索ページに組織情報を載せるかどうかは、認証を取得した組織の希望によって決まります。また、新しく登録された組織は公開の準備に時間がかかるため、公開準備中の組織も差に含まれます。
件数を社内資料などで引用するときは、「登録」と「公表」のどちらの値か、いつ時点の値かを書き添えてください。また、認証は部門単位でも取得できるため、件数は企業の数とは一致しません。
業種別・企業規模別の取得率は、本記事で確認できた公的データでは示せない
ISMS-ACの公表値で分かるのは、登録件数の合計です。業種別・規模別の認証の取得率は、確認できた公的データでは示せません。
認証は部門単位でも取得され、件数と企業数の単位がそろいません。有効回答4,191件のIPAの2024年度調査にも、総務省の調査にも、認証の有無を問う指標は見つかっていません。なお、ISMS-ACは検索ページで業種別の取得組織一覧を公開しており、認証取得組織へのアンケート調査報告書(2024年7月)も公表しています。ただし、分母となる企業数と単位がそろわないため、取得率は計算できません。
出典: ISMS-AC「ISMS認証登録数 7,000件突破のお知らせ」/ISMS-AC「ISMS認証登録数 8,000件突破のお知らせ」/ISMS-AC「ISMS認証取得組織検索」/ISMS-AC「FAQ3:認証取得組織の情報公開」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ISMSが求められる背景には、中小企業等の約7割が組織的なセキュリティ対策を行っていない現状がある
ISMSのような管理の仕組みが求められる背景には、対策が個人任せになっている企業の多さがあります。ここでは、IPAと総務省の調査結果を見比べながら整理します。
IPAの2024年度調査では、中小企業等の69.7%が対策を各自の対応に任せている
IPAの2024年度調査によると、中小企業等の69.7%は、セキュリティ対策を組織的に行わず、従業員各自の対応に任せています。小規模企業者に限ると、この割合は84.5%に上がります。
セキュリティの専門部署(担当者)がある企業は、同じ2024年度調査で全体の9.3%です。小規模企業者では4.4%にとどまります。小規模企業者とは、商業・サービス業で従業員1〜5名、製造業その他で1〜20名の企業です。
ISMSは、責任者を決めて組織として対策を回すことが前提の仕組みです。多くの中小企業は、まだその前の段階にあります。何から手をつけるか迷う場合は、中小企業のセキュリティ対策の基本から確認してみてください。
総務省調査のポリシー策定率48.2%は、従業員100人以上の企業に限った数値
総務省の通信利用動向調査のポリシー策定率48.2%(2025年)は、常用雇用者100人以上の企業だけが対象です(インターネットを利用している企業の回答)。IPAの調査は有効回答の約66%が小規模企業者です。
| 調査 | 対象 | 指標 | 値 |
|---|---|---|---|
| 総務省(2024年) | 100人以上(インターネット利用企業) | ポリシー策定率 | 44.2% |
| 総務省(2025年) | 100人以上(インターネット利用企業) | ポリシー策定率 | 48.2% |
| IPA(2024年度) | 101名以上 | 組織的な対策なし | 13.6% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
なお、両調査は設問も調査年も異なり、同じ指標の比較ではありません。
この比較から読み取れるのは、総務省の数字では中小企業の実態が良く見えすぎる点です。自社との比較にはIPAの規模別の数字が向いています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査の結果(概要)」
セキュリティ担当者がいる企業の割合は、中小企業の101名以上で86.5%、小規模企業者で15.5%
ISMSは責任者と役割を決めることが前提の仕組みです。そのため、自社で取り組めるかを判断する材料は「担当者がいるかどうか」になります。
専門部署と兼務担当者を合わせた割合は、企業規模によって5倍以上の差がある
IPAの2024年度調査では、担当者がいる割合は、小規模企業者の15.5%から101名以上の86.5%まで5倍以上の差があります。
| 企業規模 | 専門部署あり | 兼務の担当者 | 組織的な対策なし |
|---|---|---|---|
| 小規模企業者 | 4.4% | 11.1% | 84.5% |
| 100名以下 | 14.8% | 37.6% | 47.6% |
| 101名以上 | 34.6% | 51.9% | 13.6% |
注: 小規模企業者は商業・サービス業1〜5名・製造業その他1〜20名、100名以下は同6〜100名・21〜100名、101名以上は全業種101名以上。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
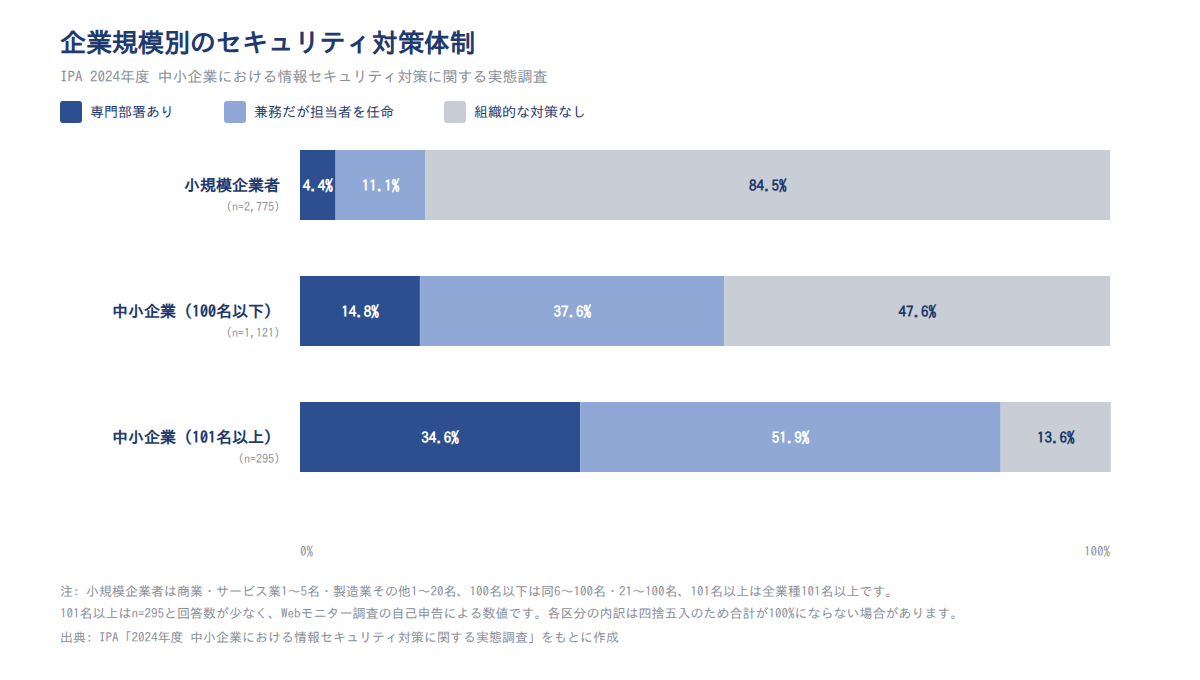
小規模企業者は商業・サービス業1〜5名・製造業その他1〜20名、100名以下は同6〜100名・21〜100名、101名以上は全業種101名以上(回答295件)。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」をもとに作成
100名以下では52.4%です。ただし101名以上は回答数が295件と少なく誤差が大きいうえ、回答はWebモニターの自己申告です。
ISMSの運用には責任者と役割の任命が欠かせないため、体制づくりが取得の前提になる
この数値から読み取れるのは、担当者のいる企業が過半数になる100名程度が、認証を検討し始める目安になるという点です。ただし「100名」は、IPAの調査区分の境目にすぎません。
担当者の多くは兼務です。兼務の担当者は、100名以下の中小企業で37.6%、101名以上で51.9%、中小企業等の全体で21.0%です。兼務の担当者がISMSを運用できる水準かどうかは、この調査からは分かりません。
ひとり情シスの会社では、まず「責任者の任命」と「役割の明文化」から始めるのが現実的です。この2つが整うと、認証を検討する段階に進みやすくなります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ISMS認証のメリットは信頼の証明と社内ルールの整備で、デメリットは運用の負担
ISMS認証を取るかどうかは、メリットと負担を比べて判断します。主なメリットは「信頼の証明」と「社内ルールの整備」、デメリットは「運用の工数」です。
なお、審査費用や取得までの期間は、認証機関や適用範囲で変わり、公的な統計がありません。本記事では具体的な金額や期間は扱いません。
第三者の審査を経た認証は、取引先に管理水準を客観的に示す材料になる
ISMS認証の最大のメリットは、自社の管理水準を、第三者が確認した形で示せることです。
取引先のセキュリティチェックシートや入札の参加要件で、認証の有無を問われる場面があります。「対策はしています」と自社で説明するだけでは、相手は判断しにくいものです。
ISMS-ACは、前述の「ISMS認証取得組織検索」のページを公開しています。取引先は、認証を取得している組織を自分で確認できます。ただし、組織情報の公開を希望しなかった組織は掲載されません。
このように確認できる仕組みがあるため、認証は信頼を示す材料として機能します。認証の有無を聞かれる機会が多い会社ほど、このメリットは大きくなります。
方針とルールが文書化され、担当者が替わっても運用を続けやすくなる
ISMS認証を目指す過程では、情報セキュリティ方針や社内ルールを文書にまとめます。ルールが文書として残ることで、担当者が替わっても運用を引き継げるようになります。
総務省の調査では、常用雇用者100人以上の企業でも、セキュリティポリシーの策定率は2025年に48.2%でした(インターネットを利用している企業の回答)。2024年は44.2%です。
この数値から読み取れるのは、比較的規模の大きい企業でも、方針の文書化はまだ半数に届いていないという点です。
ひとり情シスの会社では、運用のやり方が担当者の頭の中にしかないことがよくあります。異動や退職に備えて、引き継げる形でルールを残すことには大きな意味があります。
文書管理や内部監査の工数がかかり、兼務担当者には負担が大きい
ISMS認証のデメリットは、取得後も維持のための作業が続き、通常業務に上乗せされることです。
IPAの2024年度調査では、兼務の担当者を任命している企業は、中小企業等の全体で21.0%、100名以下で37.6%でした。多くの企業で、担当者はほかの業務と掛け持ちしています。
認証の取得後も、定期審査や更新審査を受ける必要があります。内部監査の実施や、運用記録の作成・保管も続きます。兼務の担当者にとって、これらは小さくない負担です。
注意
ISMS認証は、取得したら終わりではありません。維持にかかる工数を誰がどう担うかを決めてから、取得を判断してください。
出典: ISMS-AC「ISMS認証取得組織検索」/ISMS-AC「FAQ3:認証取得組織の情報公開」/総務省「令和7年通信利用動向調査の結果(概要)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
ISMS認証の取得は、適用範囲と方針の決定から始まり、2段階の審査で完了する
ISMS認証取得の全体の流れは次のとおりです。
ポイント:ISMS認証取得の流れ
- 適用範囲と体制を決める
- 情報セキュリティ方針を策定する
- リスクアセスメントで管理策を選ぶ
- 運用し、従業員を教育する
- 内部監査とマネジメントレビューで見直す
- 認証機関の第1段階・第2段階審査を受ける
- 取得後は定期審査・更新審査を受ける
最初の作業は適用範囲を決め、情報セキュリティ方針を文書にすること
ISMSの取得に向けた最初の作業は、認証の対象とする範囲を決め、情報セキュリティ方針を文書にすることです。
IPAの2024年度調査では、101名以上の中小企業の86.5%に担当者がいます。内訳は、専門部署あり34.6%、兼務の担当者51.9%です。一方、総務省の調査では、100人以上の企業のポリシー策定率は2024年に44.2%、2025年に48.2%でした。
この2つを並べると、人の配置と方針の文書化の間に40ポイント程度の開きがあるという見方ができます。ただし、調査主体も母集団も設問も異なる数字を並べた仮説です。
担当者はいても方針の文書がない会社では、方針の策定が最初の具体的な作業になります。まずは自社のルールがどこまで文書になっているかを確認してみてください。
リスクアセスメントと運用・内部監査を経て、認証機関の2段階の審査を受ける
方針を決めたあとは、リスクアセスメント、運用、見直しを一通り回してから、認証機関の審査を受けます。
リスクアセスメントでは、守るべき情報資産と、その脅威や弱点を洗い出します。そのうえで、リスクの大きさに応じて管理策を選びます。次に、ルールに沿って一定期間運用し、記録を残します。運用状況は内部監査で確かめ、経営層のマネジメントレビューで見直します。
ここまで整ったら、ISMS-ACに認定された認証機関の審査を受けます。第1段階審査では主に文書や審査を受ける準備の状況を、第2段階審査では実際の運用を確認されます。取得後も、PDCAを回して仕組みを改善し続けることが求められます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査の結果(概要)」/ISMS-AC「ISMS適合性評価制度の概要」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
ISMSは情報を組織で守る仕組みで、中小企業はまず体制づくりが出発点です。
この記事のまとめ
- 要求事項はISO/IEC 27001が定めています
- ISMS-ACの検索ページの表示では2026年10月1日時点で8,707件が登録され、公表値で見ると年400件前後で増えています
- IPAの2024年度調査で、中小企業等の69.7%が組織的な対策を行っていません
- 100人以上の企業でも策定率は2025年に48.2%で、規模による体制差も大きいです
まずは責任者を決め、方針の文書化から始めてみてください。
出典: ISMS-AC「ISMS認証取得組織検索」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査の結果(概要)」
情シスカレッジのご案内

ISMSを運用するには、方針を社内に浸透させ、従業員への教育を続けることが欠かせません。とはいえ、担当者ひとりの知識と手作業の研修だけに頼っていると、運用はなかなか続きません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。情シス業務に必要な知識を、短い動画で学べる形にまとめています。
情シスカレッジの特徴
- 数分の動画と小テストで、すきま時間に学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています。ISMSで求められる教育記録の管理にも活用できます
5名からご利用いただけます。請求書払いにも対応しており、初期設定にかかる時間は約10分です。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む