

【総務省・IPAデータ】セキュリティのCIAとは|機密性・完全性・可用性を2025年調査の被害48.0%から解説
セキュリティの資料を読んでいると、当たり前のように「CIA」という略語が出てきます。意味は分かるものの、自社の対策に落とし込もうとすると手が止まる方も多いのではないでしょうか。
- 「CIA」って結局どの3つだったか、毎回確認している
- 3要素の意味は分かったが、自社で何から手を付ければいいのか決められない
- 機密性・完全性・可用性のどれを優先すべきか、判断の材料がほしい
この記事では、CIAの定義を押さえたうえで、総務省・IPA・JPCERT/CC・警察庁の公的データを要素ごとに並べます。兼任や少人数でセキュリティを見ている情シス担当者が、次の一手を決められる状態を目指します。
この記事のポイント
- 2025年調査で何らかのセキュリティ被害を申告した企業は48.0%。ただし被害の内訳は、CIAの3分類に沿って集計されていません(出典: 総務省「令和7年通信利用動向調査報告書(企業編)」)
- 完全性の代表例であるWebサイト改ざんは、総務省の2025年調査で被害を申告した企業が0.3%。一方、JPCERT/CCへの報告は2026年4〜6月に181件です。四半期ごとの振れが大きい状態が続いています(出典: JPCERT/CC「JPCERT/CC 四半期レポート」)
- 情報セキュリティの専門部署がある中小企業等は、2024年度調査で9.3%。3要素それぞれに担当を割り振れる組織は、ごく一部です(出典: IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
CIAは機密性・完全性・可用性の頭文字で、ISO/IEC 27000が定義する情報セキュリティの3要素
セキュリティでいうCIAとは、機密性・完全性・可用性の頭文字を取った呼び方です。英語ではConfidentiality、Integrity、Availabilityの3語。ISMS規格群の用語を定めた規格であるISO/IEC 27000は、この3つの特性を維持することを情報セキュリティと定義しています。国内の対応規格はJIS Q 27000。
3要素はそれぞれ守る対象が異なり、何が損なわれると何が起きるのかを下の表で整理しました。
| 要素 | 意味 | 侵害されたときに起きること | 代表的な対策 |
|---|---|---|---|
| 機密性(Confidentiality) | 許可された人だけが情報にアクセスできる状態 | 情報漏えい、不正アクセスによる持ち出し | アクセス制御、最小権限、多要素認証、暗号化 |
| 完全性(Integrity) | 情報が破壊・改ざん・消去されず、正確な状態に保たれていること | Webサイトやデータの改ざん、データの消失・欠落、誤った情報での業務判断 | 変更履歴と監査ログ、バックアップ、改ざん検知 |
| 可用性(Availability) | 認められた人が必要なときに中断することなく情報やシステムを使える状態 | システム停止、業務の中断、サービス提供の停止 | 冗長化、UPS、遠隔地バックアップ、復旧手順の整備 |
※定義はISO/IEC 27000(国内対応規格はJIS Q 27000)の記述をもとに整理しています。
ISMS(情報セキュリティマネジメントシステム)は、この3要素を自社が必要とする水準で維持し続けるための仕組みを指します。規格はISO/IEC 27001、国内対応規格はJIS Q 27001。つまりCIAは、ISMSを含む多くのセキュリティ規格の土台になっている考え方です。
2025年調査では48.0%の企業が何らかのセキュリティ被害を申告している
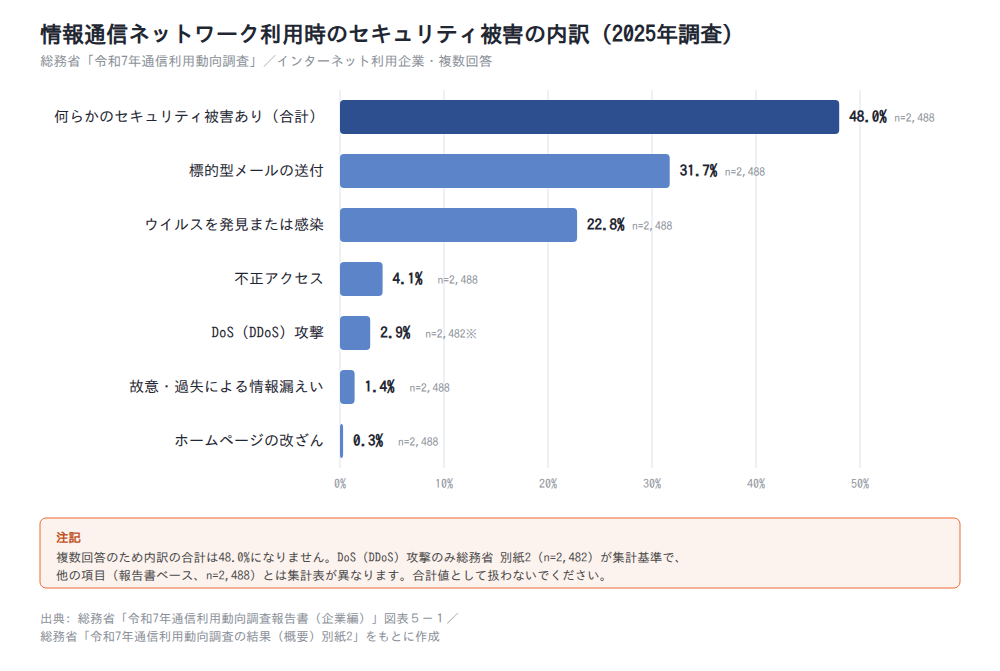
総務省の通信利用動向調査によると、2025年調査時点で何らかのセキュリティ被害を受けたと回答した企業の割合は48.0%です。対象はインターネットを利用している常用雇用者100人以上の企業で、集計対象は2,488社です。約半数という数字だけを見ると、かなり深刻な状況に思えるでしょう。
ただし内訳を見ると、印象は変わります。同じ2025年調査で最も多かったのは「標的型メールが送られてきた」の31.7%、次いで「ウイルスを発見または感染」の22.8%でした。
この内訳から読み取れるのは、上位2項目が攻撃を受けた段階、あるいは検知した段階の事象だという点です。48.0%という数字は、約半数の企業でCIAが実際に損なわれたことを意味するものではありません。
公的統計はCIAの3分類に沿って被害を集計していない
被害が成立したと読める選択肢に絞ると、割合はさらに小さくなります。2025年調査では「不正アクセス」が4.1%、「故意・過失による情報漏えい」が1.4%で、いずれも機密性に関わる項目です。可用性に関わる「DoS(DDoS)攻撃」は2.9%でした。
完全性に関わる「ホームページの改ざん」も、選択肢として用意されています。2025年調査での回答は0.3%、2024年調査では0.5%でした。内訳のなかで最も低い値です。
ここから読み取れるのは、この設問が攻撃を受けた段階と侵害が成立した結果を同じ列に並べており、CIAの3分類に対応づけて設計されていないという点です。同じ改ざんでも、JPCERT/CCには2025年7〜9月だけで319件の報告があります。分母のある企業アンケートでは小さく見える事象が、分母のない報告件数では大きく見えるということです。この記事でも、要素ごとに使えるデータの性質が変わる点を都度断りながら進めます。
注意
DoS攻撃の2.9%は総務省の別紙2(集計対象2,482社)から引いた値で、他の内訳は報告書(集計対象2,488社)の値です。これは引用元の集計表が違うという意味で、内訳どうしを比べる分に支障はありません。この設問は複数回答のため、内訳を足し合わせても全体の48.0%にはなりません。合計として扱わないでください。また同調査の標本誤差は、資本金1,000万円未満の区分で9.6%です。数ポイントの差は誤差に埋もれる可能性があります。
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/JPCERT/CC「JPCERT/CC 四半期レポート(2025年7〜9月)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
機密性の侵害は2025年調査で不正アクセス4.1%・情報漏えい1.4%だが、1件あたりの被害額は数千万円規模
機密性とは、許可された人だけが情報にアクセスできる状態のこと。侵害されると、情報漏えいや情報の持ち出しといった形で表面化します。
機密性の侵害は、申告する企業の割合こそ小さいものの、1件あたりの損害が大きいという特徴があります。総務省の2025年調査では、不正アクセス被害を申告した企業は4.1%、故意・過失による情報漏えいは1.4%でした。前年の2024年調査では不正アクセスが3.9%でした。
割合としては数パーセントの世界ですが、後述するとおり漏えい1件あたりの平均被害額は数千万円規模で報告されています。頻度の低さと影響の大きさを分けて見る必要がある要素です。
不正アクセス被害を申告した企業は2025年調査で4.1%、中小企業では2023年度に10.0%
不正アクセスの被害申告率は、ここ2年で大きくは動いていません。総務省の通信利用動向調査では、2024年調査で3.9%、2025年調査で4.1%です。いずれもインターネットを利用している常用雇用者100人以上の企業が対象です。
一方、IPAの中小企業向け調査では、2023年度に不正アクセス被害を受けた中小企業等の割合は10.0%でした。これは有効回答4,191件のうち419件にあたる数字です。
ただし、この2つを並べて「中小企業のほうが危ない」と読むことはできません。調査主体も母集団も調査年も違うためです。自社の位置づけを確認するときは、自社に近い母集団の調査を1つ選び、その中で経年を見るほうが実態に合います。
同じ2025年の「不正アクセス」統計は109件から68,853件まで開いており、件数では規模を語れない
不正アクセスの規模を件数で語ろうとすると、引く統計によって結論が変わります。同じ2025年の数字でも、IPAへのコンピュータ不正アクセスの届出は109件です。
一方、JPCERT/CCへの不正アクセス関連行為の報告は68,853件、不正アクセス禁止法違反事件の検挙は431件でした。検挙のうち不正アクセス行為に当たるものは407件。
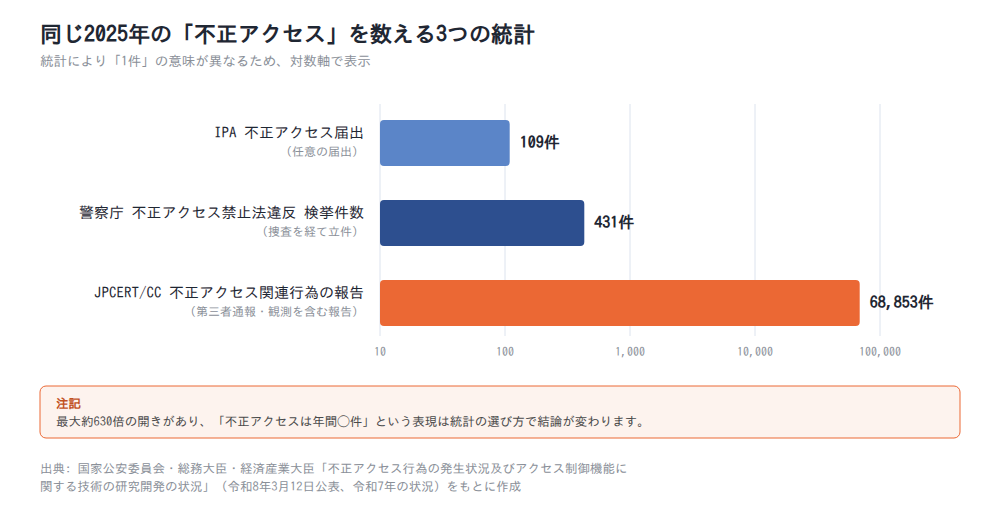
数字が開く理由は、1件の意味の違い。IPAは被害を認識した組織による任意の届出、JPCERT/CCは第三者からの通報や観測情報を含む報告、警察庁は捜査を経て立件された事件を数えています。
この3つを見比べて分かるのは、最大で約630倍もの開きがあり、「不正アクセスは年間◯件」という書き方が成立しないという点です。機密性の規模を判断材料にしたいなら、件数ではなく分母のある割合を使ってください。
被害企業の手口は脆弱性が48.0%、ID・パスワードのなりすましが36.8%
対策の順序を決めるうえで参考になるのが、被害を受けた企業の手口の内訳です。IPAが2023年度に不正アクセス被害を受けた中小企業等419社に聞いた結果(複数回答)を見てみます。
手口として「脆弱性」を突かれたケースが48.0%、「ID・パスワードの不正利用によるなりすまし」が36.8%でした。
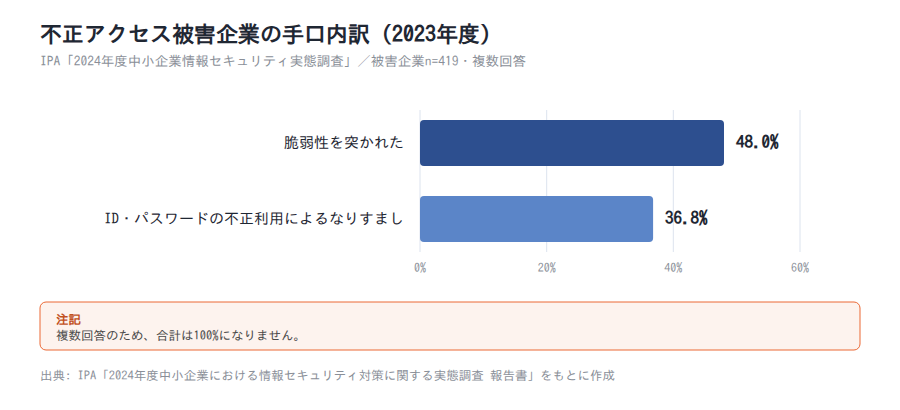
複数回答のため、選択率の合計は100%になりません。それでも、被害企業の約半数が脆弱性を突かれており、この2つが手口の上位2項目である点は読み取れます。
機密性の対策として挙がるのは、アクセス制御と最小権限、多要素認証、暗号化、修正プログラムの適用などです。一般論として全部を並べても、兼任体制では手が回りません。
限られた工数を割く順序としては、手口の構成比が大きい「修正プログラムの適用」と「認証の強化」からの着手が合理的です。
情報漏えい1件あたりの平均被害額は2,955万円〜3,843万円
機密性の侵害は、金額として見ると小さくありません。JNSAが2017年1月〜2022年6月に公表・報道された事例を集計した値を見てみます。丸1年分の集計ではないため、年次の比較には使えません。
ウェブサイトからの情報漏えいの平均被害額は、個人情報のみの漏えいで2,955万円でした。クレジットカード情報も漏えいした場合は3,843万円です。
実際の事例も規模が大きくなっています。KADOKAWAグループでは2024年のランサムウェア攻撃で254,241人分の情報が漏えいしました。2025年にはアサヒグループホールディングスが約191万件の情報が流出した可能性があると公表し、アスクルでは約72万件の顧客情報を含む業務情報が流出しました。
これらの事例は、情報漏えい対策を検討する際の実感値としては使えます。ただし個別事例であり、年ごとに並べて増減を語るデータではありません。
注意
2,955万円・3,843万円はいずれも2017年1月〜2022年6月に公表・報道された事例を集計した平均値で、中央値も分母も示されていません。大規模な事案に引きずられて高く出やすい性質があります。「自社でも平均これだけかかる」と読み替えず、規模感をつかむ材料にとどめてください。
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査 報告書」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表、令和7年の状況)/IPA「情報セキュリティ白書2025」第1章/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
完全性が損なわれた典型例はWebサイト改ざんで、報告件数は直近6四半期で90件から319件まで振れている
完全性とは、情報が破壊・改ざん・消去されず、正確な状態に保たれていること。この完全性が損なわれた典型例が、Webサイトの改ざんです。
JPCERT/CCは改ざんを、攻撃者やマルウェアによってWebサイトのコンテンツが書き換えられた状態と定義しています。管理者が意図しないスクリプトの埋め込みも改ざんの一種。見た目が変わらないまま、閲覧者に不正なプログラムを配布する状態になっているケースもあります。
JPCERT/CCへの改ざん報告は、直近の2026年4〜6月で181件でした。ただしこの件数は四半期ごとの振れが大きく、平均で捉えると実態を見誤ります。次で推移を確認します。
JPCERT/CCへの改ざん報告は直近6四半期で90件から319件まで振れ、単調な増減トレンドは無い
11四半期の報告件数を並べると、増え続けても減り続けてもいません。実際の件数は次のとおりです。
- 2023年10〜12月: 72件
- 2024年1〜3月: 57件
- 2024年4〜6月: 43件
- 2024年7〜9月: 93件
- 2024年10〜12月: 53件
- 2025年1〜3月: 95件
- 2025年4〜6月: 231件
- 2025年7〜9月: 319件
- 2025年10〜12月: 105件
- 2026年1〜3月: 90件
- 2026年4〜6月: 181件
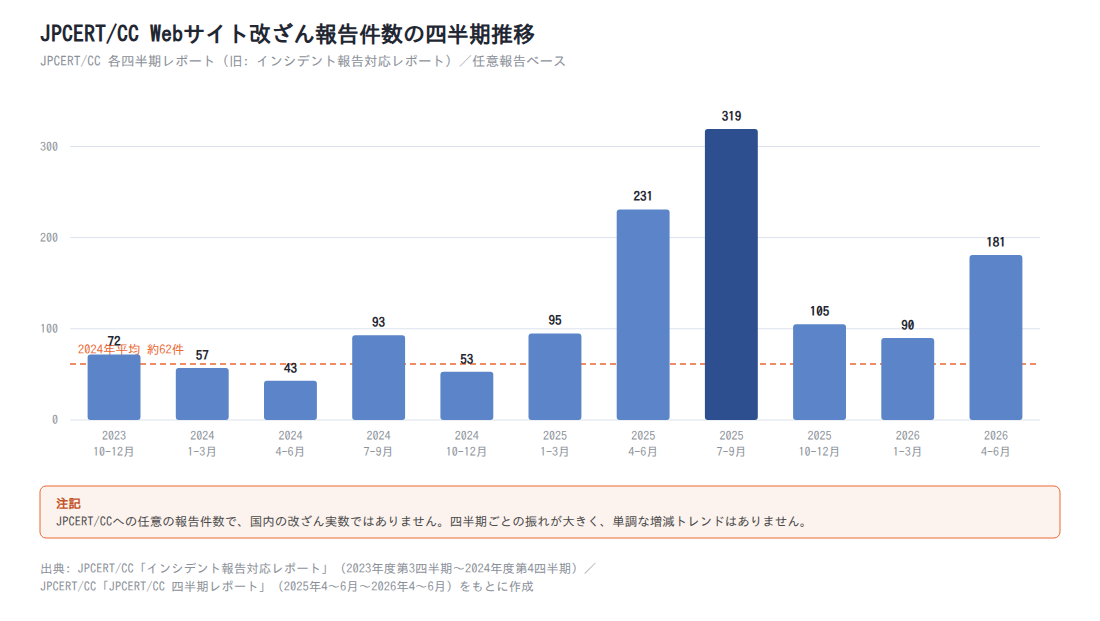
この推移から読み取れるのは、直近6四半期だけでも90件から319件まで3.5倍の幅で振れているという点です。2025年7〜9月の319件から10〜12月の105件へは、1四半期で3分の1に落ちています。
年単位で見ても、2024年の合計246件に対し、2025年は750件でした。平均値はこの振れ幅を伝えないため、「年に何件」という数字は改ざん対策の運用判断には使いにくいといえます。
注意
この件数はJPCERT/CCへの任意の報告であり、国内で発生した改ざんの実数ではありません。注意喚起や報道の直後に報告が増えることもあるため、件数の増加が攻撃の増加ではなく報告する側の行動の変化を映している可能性もあります。またJPCERT/CCは2025年7月に「インシデント報告対応レポート」と「活動四半期レポート」を統合しました。「JPCERT/CC 四半期レポート」への一本化です。2025年4〜6月分以降は公表形式が変わった後の系列であり、受付や集計の運用が変わった影響を排除できません。
完全性の点検は年次サイクルでは発生の集中を捉えられない
改ざんは、共通のCMSやプラグインが狙われたときや、同じ手口のキャンペーンが動いたときに、まとまって報告される傾向があります。JPCERT/CCも、2025年4〜6月には不正なWordPressプラグインが設置された事例、7〜9月には国内の複数のECサイトに同種のバックドアが設置された事例を挙げています。
2025年4〜6月の231件や7〜9月の319件のように特定の四半期だけ件数が跳ね上がるのも、こうした事象と重なっています。ただし、件数が増減した理由をJPCERT/CC自身が説明しているわけではありません。
前述のとおり、不正アクセス被害を受けた中小企業等の手口では脆弱性が48.0%を占めていました。脆弱性の公開から悪用までの間隔を考えると、年1回の脆弱性診断だけでは、この振れ幅に追いつきません。設計段階からリスクを織り込むセキュリティ・バイ・デザインの考え方も、あわせて検討する価値があります。
兼任体制でも回せる完全性の打ち手は、次のとおりです。
- 修正プログラムの適用サイクルを決め、公開時に臨時適用できる手順を用意する
- ファイル更新の差分アラートや改ざん検知を常時監視の形で入れる
- 変更履歴と監査ログを残し、いつ誰が変えたのかを後から追えるようにする
- バックアップとバージョン管理で、改ざん前の状態に戻せるようにする
出典: JPCERT/CC「インシデント報告対応レポート(2023年度第3四半期)」/同(2023年度第4四半期)/同(2024年度第1四半期)/同(2024年度第2四半期)/同(2024年度第3四半期)/同(2024年度第4四半期)/JPCERT/CC「JPCERT/CC 四半期レポート(2025年4〜6月)」/同(2025年7〜9月)/同(2025年10〜12月)/同(2026年1〜3月)/同(2026年4〜6月)/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
可用性は自社設備で守る要素から、事業者から調達する要素へ移りつつある
可用性は、認められた人が必要なときに中断することなく情報やシステムを使える状態を指します。停電、機器故障、DoS攻撃、災害など、原因は攻撃に限りません。
3要素のなかで、可用性だけは外部から調達して置き換えられる余地が大きい要素です。総務省の2025年調査では、クラウドサービスを利用する理由として「安定運用、可用性が高くなるから」を挙げた企業が45.1%ありました。
機密性と完全性には、誰にどの権限を与えるか、どのデータを正としてどう戻すかといった自社の運用責任が残り続けます。可用性はそこが少し違う、という非対称性を押さえておくと判断しやすくなります。
クラウドを選ぶ理由に可用性を挙げた企業は2025年調査で45.1%、1年で4.7ポイント増
可用性を事業者から調達する動きは、数字にも表れています。クラウドサービスを利用する理由として「安定運用、可用性が高くなるから」を選んだ企業は、2024年調査で40.4%、2025年調査で45.1%でした。いずれも総務省の別紙2(無回答を除く再集計)による同一基準の値です。
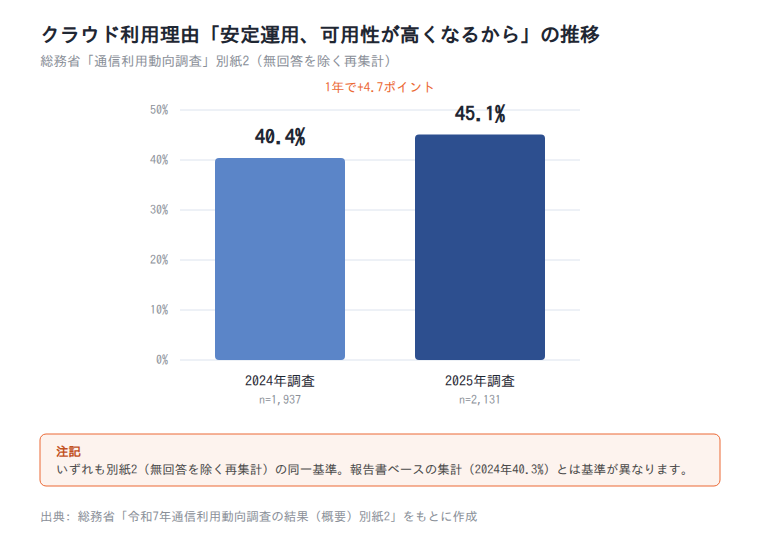
この項目は、同調査のクラウド利用理由のなかでも上位に位置しています。1年で4.7ポイント上昇しており、可用性を高める手段として自社設備の冗長化ではなく事業者のサービス品質を選ぶ企業が増えている、という読み方ができます。
なお、同じ2024年の値でも、令和6年通信利用動向調査報告書の集計(図表3-4、集計対象1,941社)では40.3%と示されています。経年で比較するときは、報告書ベースか別紙2の再集計かをそろえてください。
同じ可用性への関心が、クラウドを使わない理由にも13.1%残っている
可用性への関心は、クラウドを避ける理由としても現れます。総務省の2025年調査では、クラウドサービスを利用しない企業(150社)のうち13.1%が「ネットワークの安定性に対する不安がある」を理由に挙げました。
ここから読み取れるのは、可用性という同じ関心が、ある企業には選ぶ根拠に、別の企業には避ける根拠になっているという点です。背景には、稼働率やRTOを企業側が比較するための共通の基準がないという事情があると考えられます。相関の指摘にとどまり、原因を特定するものではありません。
可用性への実害としては、DoS(DDoS)攻撃の被害を申告した企業が2024年調査で2.5%、2025年調査で2.9%でした。
注意
非利用企業150社に対する13.1%は約20社分の回答にすぎず、数社の増減で数ポイント動きます。傾向として強く扱わないでください。DoS攻撃の2.5%から2.9%への変化も0.4ポイントであり、誤差の範囲に収まる可能性が高い差です。可用性への実害が増えた証拠としては使えません。
ランサムウェアは機密性と可用性を同時に侵害し、10大脅威2026でも1位に挙がっている
CIAの3要素は、実際のインシデントではまとめて損なわれます。その代表がランサムウェアです。IPAの情報セキュリティ10大脅威2026(組織編)では、「ランサム攻撃による被害」と「サプライチェーンや委託先を狙った攻撃」が上位を占めています。両者が1位と2位に並ぶのは4年連続です。ランサム攻撃の選出自体は11年連続です。
被害の報告も続いています。企業・団体等のランサムウェア被害報告件数は、警察庁への報告ベースで2024年上半期が114件、下半期が108件でした。
ランサムウェアは、データを暗号化して業務を止めると同時に、盗んだ情報を公開すると脅す手口が一般的です。つまり可用性と機密性が同時に侵害されます。なお暗号化を行わず、窃取した情報の公開のみをちらつかせる手口も確認されています(ノーウェアランサムと呼ばれます)。IPAは10大脅威2025から脅威の名称を「ランサムウェアによる被害」から「ランサム攻撃による被害」に変更し、10大脅威2026の解説書では、ランサムウェアを用いない攻撃も含めてランサム攻撃と定義しています。暗号化の有無で対策の重点が変わる点は押さえておいてください。機密性のパートで挙げたアサヒグループホールディングスとアスクルの事案も、情報の流出だけでは終わりませんでした。いずれも業務システムの停止をともなう複合型の被害です。
金額と工数の両面で負荷がかかる点も特徴です。JNSAが2017年1月〜2022年6月の公表・報道事例を集計した値では、ランサムウェア感染被害の平均被害額は2,386万円でした。事故対応に要した内部工数は平均27.7人月です。
可用性の対策としては、冗長化やUPS、遠隔地バックアップ、DRサイトの用意が挙がります。ただし兼任体制であれば、まず復旧手順を書き出して一度通してみるところから始めてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/IPA「情報セキュリティ白書2025」第1章/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査 報告書」
CIAの3要素に真正性・責任追跡性・否認防止・信頼性を加えたものが情報セキュリティの7要素
情報セキュリティの解説では、3要素に加えて「7要素」という言い方も出てきます。CIAの3要素に、真正性・責任追跡性・否認防止・信頼性の4つを足したものが7要素です。根拠はJIS Q 27000で、情報セキュリティにこれらの特性を含めることもあるという位置づけ。
追加の4要素は、3要素を実際の運用で成り立たせるための条件だと考えてください。それぞれの意味は下の表のとおりです。
| 要素 | 意味 | 実務での代表的な打ち手 |
|---|---|---|
| 真正性(Authenticity) | アクセスしている主体が、本人・本物であること | 多要素認証、電子証明書、本人確認の手順 |
| 責任追跡性(Accountability) | 誰がいつ何をしたかを、後から追跡できること | 操作ログの取得と保全、ID の個人単位付与 |
| 否認防止(Non-repudiation) | 行った操作を、後から否定できないようにすること | 電子署名、タイムスタンプ、改ざん防止ログ |
| 信頼性(Reliability) | システムが意図したとおりに動作すること | 変更管理、テスト、障害時の挙動設計 |
※定義はJIS Q 27000(ISO/IEC 27000)の記述をもとに整理しています。
内部不正による情報漏えいは10大脅威で11年連続の選出、責任追跡性と否認防止が問われる
追加4要素が効くのは、外部からの攻撃だけではありません。IPAの情報セキュリティ10大脅威2026(組織編)では、「内部不正による情報漏えい等」が7位に選ばれました。2016年の初選出から数えて11年連続です。
内部不正が難しいのは、正規の権限を持つ人の操作である点です。アクセス制御だけでは防ぎきれないため、誰の操作だったかを後から特定できる状態、つまり責任追跡性と否認防止が必要になります。
具体的な打ち手は2つ。共有IDをやめて個人単位でIDを割り当てることと、操作ログを取得して担当者本人が消せない場所に保全することです。ログは事後の調査だけでなく、抑止としても働きます。
サプライチェーンを狙った攻撃は8年連続で選出され、委託先のCIAまで対象になる
自社のCIAは、委託先の運用にも左右されます。「サプライチェーンや委託先を狙った攻撃」は、10大脅威(組織編)に8年連続で選出されました。「ランサム攻撃による被害」とこの脅威が、4年連続で1位と2位を占めています。
構造がよく分かるのが、2024年に発生した印刷会社イセトー社への攻撃です。情報漏えいは民間事業者32団体、行政機関等9団体、再委託元等約60団体に及びました。漏えい人数は民間事業者からの委託分で約250万人、行政機関等からの委託分で約56.6万人とされています。
自社の対策が十分でも、委託先で情報が保管されていれば、機密性はその委託先の運用水準に依存します。個人データの取扱いを委託する場合、委託元には委託先を監督する義務があります(個人情報保護法第25条)。契約時に確認すべき項目は、預けるデータの範囲と保管期間、再委託の可否です。
なお、10大脅威2026では「AIの利用をめぐるサイバーリスク」が初選出で3位、「地政学的リスクに起因するサイバー攻撃」が6位に入りました。脅威の前提そのものが年々更新されている点は押さえておきたいところです。
出典: IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/IPA「情報セキュリティ白書2025」第1章/個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
CIAを3要素に分けて担当を置ける中小企業は9.3%にとどまる
ここからは、実際に手を動かす話です。まず前提として、3要素それぞれに担当を割り当てられる組織は、中小企業ではごく少数です。
IPAの2024年度調査(有効回答4,191件)による情報セキュリティ対策の体制は、次のとおりでした。
- 専門部署(担当者)がある: 9.3%
- 兼務だが担当者が任命されている: 21.0%
- 組織的には行っていない(各自の対応): 69.7%
このデータから読み取れるのは、「機密性はA部門、完全性はB部門」といった分担を前提にした対策の提案が、大半の企業には適用できないという点です。専門部署と兼務任命を合わせても3割ほどで、残る約7割は各自の判断で対応しています。
専門部署の設置率は小規模企業者4.4%に対し101名以上34.6%と約8倍の差
体制の差は、企業規模ではっきり分かれます。2024年度調査で専門部署(担当者)がある割合は、小規模企業者で4.4%、中小企業100名以下で14.8%、中小企業101名以上で34.6%でした。
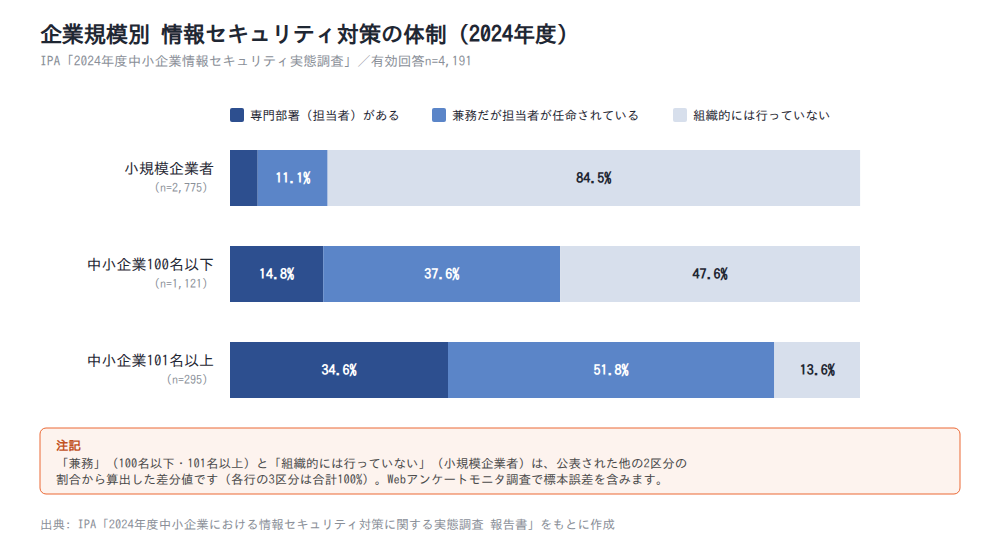
「組織的には行っていない」も同じ方向に開いています。中小企業101名以上では13.6%ですが、100名以下では47.6%に上ります。小規模企業者では「兼務だが担当者が任命されている」も11.1%にとどまりました。
この開きから読み取れるのは、設置率の差が約8倍、ポイント差で30.2ポイントに達するという点です。全体値の69.7%が高く出ているのは、有効回答4,191件のうち小規模企業者が2,775件と3分の2を占める構成の影響が大きいといえます。
注意
この調査はWebアンケートモニタ調査であり、回答企業は調査に応じる程度のIT関与度がある層に偏る可能性があります。中小企業101名以上は295社と他区分より小さく、34.6%には相応の標本誤差が乗ります。また規模区分の人数の区切りは業種によって異なるため、単純な人数比較としては読めません。
情報セキュリティに「投資していない・わからない」中小企業は約7割
体制と同じく、投資額でも実態は厳しい状況です。IPAの2024年度調査では、情報セキュリティ対策の投資額について「投資していない」または「わからない」と回答した中小企業等が約7割を占めました。
一方、被害が起きたときの負担は小さくありません。前述のとおり、JNSAが2017年1月〜2022年6月の事例を集計した値を見ると、ランサムウェア被害1件あたりの平均は2,386万円でした。復旧にかかる内部工数も、平均27.7人月という水準です。
ただし、この被害額は公表・報道された事例の平均値で、中央値も分母も示されていません。稟議で「投資しなければ2,386万円の損失」と断定的に使うと、根拠として弱くなります。あくまで、対策費用と比べるための材料としてお使いください。
兼任体制では1つの打ち手で複数要素を同時にカバーする順に手を付ける
限られた工数で成果を出すには、CIAを3分割して個別に対策を並べない方がうまくいきます。1人の担当者が同じ作業で複数の要素をカバーできる打ち手から着手する、という順序で考えてみてください。
判断の根拠になるのが、これまでに見た手口のデータです。不正アクセス被害を受けた中小企業等では、脆弱性を突かれたケースが48.0%、ID・パスワードのなりすましが36.8%を占めていました。内部不正による情報漏えいも10大脅威の7位に入っています。
以下は公的資料が示す優先順位ではなく、本記事としての見解です。自社の事業内容に合わせて入れ替えてください。
ポイント: 兼任体制で先に着手したい4つ
- 認証管理と多要素認証 … 機密性+真正性をカバー。手口の36.8%を占めるなりすましに直接効きます
- 修正プログラムの適用 … 機密性+完全性をカバー。手口の48.0%を占める脆弱性に直接効きます
- バックアップと復旧手順 … 完全性+可用性をカバー。改ざんとランサムウェアの両方に効きます
- ログの取得と保全 … 責任追跡性+完全性をカバー。内部不正への備えになります
出典: IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「同 調査概要」/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
CIAについてよくある質問
最後に、CIAを調べるときに一緒に検索されやすい論点をまとめます。
3要素のどれを優先すべきかを示す公的な基準は存在しない
機密性・完全性・可用性のどれを優先すべきかを定めた公的な基準は、現時点で見当たりません。IPAの情報セキュリティ10大脅威も、順位は選考会の投票結果であって優先順位ではありません。
IPAは解説書の留意事項で、順位の高低ではなく自組織の立場や環境を考慮して対策を検討するよう明記しています。実際、10大脅威2026では「ランサム攻撃による被害」と「サプライチェーンや委託先を狙った攻撃」が4年連続で1位と2位、内部不正による情報漏えいが7位です。この上下が、そのまま自社の優先順位になるわけではありません。
優先順位は、自社の事業内容と情報資産から決めるものです。24時間止められない業務があるなら可用性、預かった個人情報が多いなら機密性、というように、止まったとき・漏れたときの影響から逆算してみてください。
決め方の型自体は公開されています。政府機関等のサイバーセキュリティ対策のための統一基準は、情報を機密性・完全性・可用性の3つの観点で区分し、格付けを付す方式を定めています。米国のFIPS 199も、3つの目的それぞれについて影響度を判定する方式です。自社の情報資産を分類する際の参考になります。
ISMS認証の取得はCIAを維持する仕組みづくりであり、対策の完了とは別物
ISMS(ISO/IEC 27001、国内対応規格はJIS Q 27001)は、CIAの3要素を自社が必要とする水準で維持する仕組みを求める規格です。認証を取得したことと、実際の対策が十分であることは別の話です。
現状を踏まえると、取り組む順序も大切でしょう。専門部署がある中小企業等は2024年度調査で9.3%、投資額を「投資していない・わからない」と答えた企業は約7割でした。
この状態で認証取得から入ると、運用が追いつかず文書だけが残ります。認証が取引条件になっている場合を除けば、修正プログラムの適用や認証の強化といった基本対策を先に固めるほうが現実的です。
CIAトライアドはCIAの3要素と同じものを指す
「CIAトライアド」は、機密性・完全性・可用性の3要素と同じものを指す呼び方です。トライアド(triad)は3つ組という意味で、英語圏の資料でよく使われます。内容に違いはありません。
あわせて、「中小企業には縁のない話ではないか」という受け止めについても触れておきます。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。10社に1社が該当した計算になります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「同 調査概要」/サイバーセキュリティ戦略本部「政府機関等のサイバーセキュリティ対策のための統一基準(令和7年度版)」/NIST「FIPS 199 Standards for Security Categorization of Federal Information and Information Systems」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
セキュリティのCIAは、機密性・完全性・可用性の3要素を指します。ISO/IEC 27000(JIS Q 27000)が情報セキュリティを定義するときの土台。ISMSも、この3要素を維持する仕組みとして組み立てられています。
一方で、公的統計はCIAの3分類を単位に被害を集計していません。2025年調査の被害申告48.0%の内訳は、攻撃を受けた段階と侵害が成立した結果が混在した選択肢で構成されています。
完全性にあたる「ホームページの改ざん」は2025年調査で0.3%と、内訳のなかで最も低い値です。分母を持たないJPCERT/CCへの改ざん報告は2025年7〜9月に319件で、同じ事象でも見え方が変わります。公的統計だけから3要素の優先順位を導くことはできません。
だからこそ、優先順位は自社の情報資産と業務の止まりにくさから決める必要があります。専門部署がある中小企業等は9.3%という現実を踏まえれば、3要素を分担する前提は取りにくいはずです。
兼任体制で先に着手したいのは、認証管理と多要素認証、修正プログラムの適用、バックアップと復旧手順、ログの取得と保全の4つ。いずれも1つの作業で複数の要素をカバーできます。まずはこの4つの現状を棚卸しするところから始めてみてください。
新人・ひとり情シスの学習は「情シスカレッジ」で

CIAの3要素を実務に落とし込むには、担当者本人が用語と手順を自分の言葉で説明できる状態になっている必要があります。とはいえ、兼任や少人数の体制では、まとまった研修時間を確保すること自体が難しいのが実情です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMS。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画+小テストで、業務の合間に学習を進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況を把握できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名から可能で、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
– 総務省「令和7年通信利用動向調査報告書(企業編)」
– 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
– 総務省「令和6年通信利用動向調査報告書(企業編)」
– 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表、令和7年の状況)
– IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査 報告書」
– IPA「2024年度中小企業における情報セキュリティ対策に関する実態調査 調査概要」
– IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
– IPA「情報セキュリティ白書2025」第1章
– JPCERT/CC「インシデント報告対応レポート(2023年度第3四半期)」
– JPCERT/CC「インシデント報告対応レポート(2023年度第4四半期)」
– JPCERT/CC「インシデント報告対応レポート(2024年度第1四半期)」
– JPCERT/CC「インシデント報告対応レポート(2024年度第2四半期)」
– JPCERT/CC「インシデント報告対応レポート(2024年度第3四半期)」
– JPCERT/CC「インシデント報告対応レポート(2024年度第4四半期)」
– JPCERT/CC「JPCERT/CC 四半期レポート(2025年4〜6月)」
– JPCERT/CC「JPCERT/CC 四半期レポート(2025年7〜9月)」
– JPCERT/CC「JPCERT/CC 四半期レポート(2025年10〜12月)」
– JPCERT/CC「JPCERT/CC 四半期レポート(2026年1〜3月)」
– JPCERT/CC「JPCERT/CC 四半期レポート(2026年4〜6月)」
– サイバーセキュリティ戦略本部「政府機関等のサイバーセキュリティ対策のための統一基準(令和7年度版)」
– 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
– NIST「FIPS 199 Standards for Security Categorization of Federal Information and Information Systems」