

【内閣府データ】事業継続計画のひな形|BCP策定率は中堅企業54.8%(2025年)、情シスが書くIT復旧の章
BCPのひな形を探している方は、こんなことで困っていませんか。
- BCPのひな形をダウンロードしたけれど、どこから埋めればいいか分からない
- 「ITの部分は情シスで書いて」と言われたが、何を書けばいいのか見当がつかない
- うちの規模の会社が、本当にBCPまで作る必要があるのか判断できない
結論から言うと、2025年の内閣府調査では、中堅企業でも過半数がすでにBCPを策定済みです。 一方で、BCPがあることと、サイバー攻撃を受けたときにシステムを戻せることは別の話です。
情シスがひな形に書くべきなのは、「何を・どの順で・何時間で戻すか」をまとめた章です。この記事では、公的データで策定状況を確認したうえで、情シスが受け持つIT復旧の章の作り方を紹介します。
この記事のポイント
- BCPを策定済みの企業は2025年時点で大企業75.8%、中堅企業54.8%。中堅企業は2023年の45.5%から9.3ポイント上がった(出典: 内閣府(防災担当)「企業の事業継続及び防災の取組に関する実態調査」)
- 一方、サイバー攻撃を想定した復旧目標時間(RTO)を経営層とIT部門で合意できている企業は20.4%にとどまる(2026年、従業員1,000名以上が対象の民間調査。出典: タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」)
- 情シスがひな形に書くIT復旧の章は、「資産台帳・RTO/RPO・バックアップ・復旧手順・連絡体制」の5項目で組み立てるのがおすすめ(本記事の提案)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
BCPを策定済みの企業は2025年時点で大企業75.8%、中堅企業54.8%
BCP(事業継続計画)とは、災害やシステム障害、サイバー攻撃などで業務が止まったときの計画です。中核となる事業を続ける、または早く再開するための手順や体制をまとめます。
この記事では、内閣府(防災担当)の「企業の事業継続及び防災の取組に関する実態調査」を使います。2025年調査は1,759社、2023年調査は1,826社が回答しています。まずは、企業規模別の策定状況から見ていきましょう。
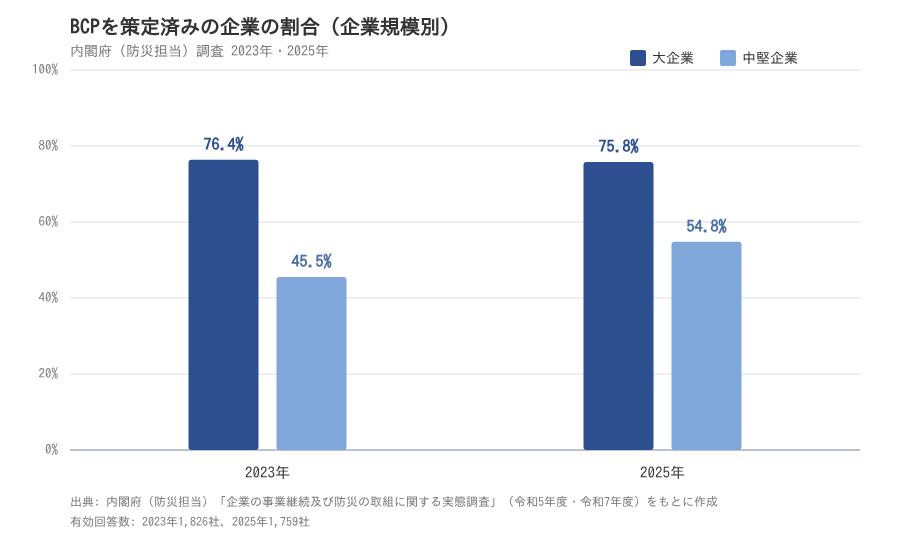
出典: 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」/同「令和5年度 企業の事業継続及び防災の取組に関する実態調査」(有効回答 2023年1,826社、2025年1,759社)
中堅企業の策定率は2023年の45.5%から9.3ポイント上がり、過半数になった
中堅企業でも、BCPはすでに同じ規模の企業の半数以上が作っているものになりました。 2025年の内閣府調査で、中堅企業の策定率が2023年調査の45.5%から上がり、5割を超えたためです。
中堅企業でBCPを策定済みの企業は、2023年は45.5%でした。2025年には54.8%となり、9.3ポイント上がっています。大企業は76.4%から75.8%で、ほぼ横ばいです。
大企業と中堅企業の差は、2023年の30.9ポイントから2025年は21.0ポイントに縮みました。差はいずれも上記の値から筆者が計算したものです。
この数値から読み取れるのは、規模による差が縮んだ理由は大企業の後退ではなく、中堅企業の上昇にあるという点です。中堅規模の情シスにとって、BCPは「大企業の取り組み」ではなくなりつつあります。
ただし、2回の調査で「中堅企業」の定義や回答した企業が同じかどうかは確認できていません。
大企業では「策定中」が2025年に11.3%あり、1割強が作業の途中にいる
大企業の策定済みの割合は止まって見えても、手を付けていない企業が増えているわけではありません。 「策定済み」に「策定中」を加えた割合が、わずかに上がっているためです。
大企業で「策定済み又は策定中」と答えた企業は、2023年は85.6%、2025年は87.1%でした。ここから「策定済み」の割合を引くと、「策定中」は2023年の9.2%から2025年は11.3%になります。この2つの値は筆者が計算したものです。
この数値から読み取れるのは、大企業の1割強がBCPづくりの途中にいるということです。変化の幅は小さいため、「策定中」の層は少なくとも減ってはいない、と見るのが妥当です。
ひな形を探している方の多くも、この「策定中」の層にいるのではないでしょうか。次の見出しから、自社をデータに当てはめるときの注意点と、ひな形の使い方を説明します。
出典: 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」/同 概要/同「令和5年度 企業の事業継続及び防災の取組に関する実態調査」/同 令和5年度調査 概要
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
策定率は金融・保険業と製造業で15.9ポイント違い、小規模企業の値は公的統計で確認できない
内閣府調査の策定率を自社に当てはめるときは、2つの点に気をつけてください。1つは業種によって値が大きく違うこと、もう1つは本記事で策定率を確認できない企業規模があることです。
2025年は金融・保険業82.2%、建設業75.7%、製造業66.3%で、製造業の約3社に1社が未策定
業種によって、情シスの立場は「既存のBCPにITの章を足す」か「BCPを一から作る」かに分かれます。 2025年の調査で、業種ごとの策定率に大きな開きがあるためです。
2025年の内閣府調査で、BCPを策定済みの企業の割合を業種別に並べると次のとおりです。
| 業種 | BCPを策定済みの企業の割合(2025年) |
|---|---|
| 金融・保険業 | 82.2% |
| 建設業 | 75.7% |
| 製造業 | 66.3% |
出典: 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」
金融・保険業と製造業の差は15.9ポイントです(筆者が計算)。金融・保険業は2023年の76.6%から5.6ポイント伸びました。
この数値から読み取れるのは、製造業では回答企業の約3社に1社がまだ策定済みではないという点です。製造業の情シスは、BCPづくりそのものを任される可能性が高いと考えられます。
なお、業種別の値には企業規模の構成の違いも混ざっており、大企業が多い業種ほど高く出やすい点に注意してください。
内閣府調査で確認できる規模別の策定率は大企業と中堅企業の2区分で、小規模企業の策定率は分からない
この記事で紹介している策定率は、「中堅企業以上の姿」として読んでください。 内閣府調査で本記事が確認できた規模別の策定率が、大企業と中堅企業の2区分だけだからです。
注意
内閣府調査(回答は2025年1,759社、2023年1,826社)で本記事が確認できた規模別の策定率は、両年とも大企業と中堅企業の2区分だけです。同調査には「その他企業」という区分もありますが、本記事ではその策定率を確認できていません。また、規模の区分は資本金と常用雇用者数を基準にしており、中小企業基本法でいう中小企業・小規模企業と同じ範囲ではありません。
そのため、小規模企業の策定率は、本記事で参照した公的統計では扱われていません。2025年の大企業75.8%と中堅企業54.8%の傾向を延ばして、小規模企業の値を推定することもできません。
ひとり情シスが多い小規模企業の方は、他社の数字よりも、自社に必要な章があるかで判断してください。
小規模企業ほど、全社のBCPを一から作るより、ひな形に沿って最低限の章から埋めていくほうが現実的です。
出典: 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」/同 概要/同「令和5年度 企業の事業継続及び防災の取組に関する実態調査」/同 令和5年度調査 概要
BCPのひな形は公的機関が無料で公開しており、まず章立てと担当を決める
BCPのひな形は、国や都道府県が無料で公開しているものを使えば十分です。ひな形を手に入れたら、どの章を誰が書くかを先に決めましょう。
ひな形は中小企業庁の指針や都道府県のBCPモデルを使うのが手早い
ひな形は、中小企業庁の「中小企業BCP策定運用指針」や、都道府県が公開しているBCPモデルを使うのが手早い方法です。 公的機関のひな形は無料で使え、全社のBCPに必要な章がひととおりそろっているためです。
愛知県の「あいちBCPモデル」や山形県の「山形県版BCPモデル」のように、地域の企業向けのものもあります。自社の所在地の都道府県のWebサイトを確認してみてください。様式の細かい内容は、各公式ページで確認するのが確実です。なお、都道府県のモデルは自然災害や感染症を想定したものが中心です。たとえば山形県版BCPモデルは、大地震・風水害(雪害を含む)・感染症の3つのリスクに対応したものです。サイバー攻撃やシステム障害への備えは、情シスが章を書き足す前提で考えてください。
一般的なBCPの章立ては、おおむね次のとおりです。
全社BCPの基本的な章立て(一般的な例)
- 基本方針(何のためにBCPを作るか)
- 中核となる事業と、優先して続ける業務
- 想定する被害(災害、システム障害、サイバー攻撃など)
- 体制と連絡網
- 代替手段と復旧の手順
- 訓練と見直し
全社の章は総務や経営企画が受け持ち、情シスはIT復旧の章を受け持つ分担にすると進めやすくなります。 ITの章の書き方は、このあとの見出しで詳しく説明します。
策定中で止まらないよう、中身より先に章立てと各章の担当者を決める
ひな形の一番の価値は、記入例よりも、書くべき章を最初にそろえられる点にあります。 章と担当が決まっていないと、BCPづくりは「策定中」のまま止まりやすいからです。
先ほど見たとおり、2025年の内閣府調査では、大企業の「策定済み又は策定中」は87.1%でした。2023年の85.6%から少し上がり、「策定中」の企業は11.3%です(策定済みとの差から筆者が計算)。ただし、この中には既存のBCPを見直している企業も含まれている可能性があります。
進め方としては、まずひな形の章ごとに担当部署と期限を書き込みます。IT復旧の章は情シスが受け持ち、ほかの章と同じ期限で下書きを出すようにしましょう。中身を埋める前に、章立てと担当者の表を経営層に見せて合意を取っておくと、途中で止まりにくくなります。
出典: 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」/同「令和5年度 企業の事業継続及び防災の取組に関する実態調査」/中小企業庁「中小企業BCP策定運用指針」/愛知県「あいちBCPモデル」/山形県「山形県版BCPモデル」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
BCPがあっても、サイバー攻撃を想定したIT復旧の目標まで決まっているとは限らない
情シスが自社のBCPを点検するときは、「BCPがあるか」だけで安心しないことが大切です。ここでは、内閣府の策定率と、サイバー攻撃への備えを尋ねた民間調査を順に見ます。2つは別の調査なので、数字を直接比べないでください。
サイバー攻撃を想定したRTOを経営層とIT部門で合意できている企業は20.4%にとどまる
BCPを策定済みでも、IT復旧の時間目標が決まっているとは限りません。 サイバー攻撃を想定した復旧目標時間(RTO)の合意が進んでいないためです。
タニウム合同会社は2026年、従業員1,000名以上の企業に民間調査を行いました。サイバー攻撃を想定したRTOを経営層とIT部門で合意できている企業は、20.4%でした。インシデント対応を全面的に自動化している企業も19.7%です。
一方、2025年の内閣府調査では、大企業の75.8%がBCPを策定済みと答えています。
この2つの数値から読み取れるのは、「BCPがある」ことと「IT復旧の目標が決まっている」ことは別だという点です。内閣府調査は防災の取り組みとあわせてBCPの策定の有無を尋ねる調査で、策定率の数値からは、サイバー攻撃への備えの度合いまでは読み取れません。 自社のBCPにシステムごとのRTOが書かれているかを、一度確認してみてください。
策定率とRTO合意率は調査主体も設問も違うため、差を引き算できない
策定率とRTO合意率の差を、「対策が遅れている企業の割合」として計算するのは避けてください。 2つの数値は、調査主体も対象も設問も違うからです。
注意
①内閣府調査の「大企業」とタニウム調査の「従業員1,000名以上」が同じ層かは確認できていません。
②RTO合意率20.4%は「経営層とIT部門の合意」を尋ねており、RTOを決めただけの企業は含みません。
③タニウム合同会社はエンドポイント管理製品の事業者で、設問に事業者の立場が反映されている可能性があります。
④内閣府の大企業75.8%・策定済み又は策定中87.1%は2025年、RTO合意は2026年の値です。
2つの数値は、比べるためではなく自社のBCPを点検するきっかけとして使いましょう。
出典: 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」/タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」
ひな形に記入する前に、復旧の対象になるIT資産を洗い出す
IT復旧の章を書く前に、まず社内のIT資産を洗い出しておきましょう。「何をどの順で戻すか」は、何があるかを把握していないと書けないからです。
接続機器を完全に把握できている企業は19.1%で、72.3%が管理外の機器に不安を感じている
IT資産の把握は、規模の大きな企業でもまだ十分に進んでいません。 不安を感じる企業は多い一方、実際に把握できている企業は少ないためです。
タニウム合同会社の2026年調査(従業員1,000名以上が対象)では、管理外の機器に不安を感じる企業が72.3%でした。一方、接続機器を完全に把握し脆弱性を常時監視できている企業は19.1%で、差は53.2ポイントです(筆者が計算)。
同じ調査では、インシデント対応の全面的な自動化が19.7%、RTOの合意が20.4%でした。ただし「不安」だけは意識を尋ねた設問で、「完全に把握」は厳しい条件です。また、中小企業の状況を示す調査ではありません。
この数値から読み取れるのは、どれか1つの対策だけが遅れているのではないという点です。サイバー攻撃を想定した事業継続の取り組みは、全体としてまだ初期段階にあると考えられます。
台帳にはPCやサーバーだけでなく、VPN機器などの社外との接点も含める
資産台帳には、VPN機器などの社外とつながる機器も必ず含めてください。 これらはランサムウェアの主な侵入口なのに、台帳から漏れやすいからです。
IPAの「情報セキュリティ10大脅威 2026」解説書は、警察庁のデータを紹介しています。ランサムウェアの感染経路のうち、VPN機器とリモートデスクトップ経由は2024年が計86.0%、2025年が計87.0%でした(件数ではなく構成比)。
この数値から読み取れるのは、PC中心の台帳ではこうした機器が漏れ、BCPの復旧対象からも抜けるおそれがあるという点です。次の項目を入れておくと、IT復旧の章にそのまま使えます。
資産台帳に入れておきたい項目
- 機器名・システム名(VPN機器・リモート接続も含める)
- 設置場所(社内、データセンター、クラウドなど)
- 担当者と、不在時の代わりの担当者
- 業務上の重要度(止まったときの影響)
- 保守ベンダーの連絡先
出典: タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスが担当するIT復旧の章は、資産・目標時間・バックアップ・手順・連絡体制の5項目で作る
ここからは、情シスがBCPのひな形に書き足す「IT復旧の章」の作り方を紹介します。全社のひな形には、ITの復旧について細かく書く欄が無いことも多いですよね。
そこで本記事では、IT復旧の章を5項目で組み立てることを提案します。5項目とは「資産台帳・RTO/RPO・バックアップ・復旧手順・連絡体制」です。記入例の「◯」の部分は、自社の状況に合わせて埋めてください。
| 項目 | 書く内容 | 記入例 |
|---|---|---|
| ①対象システムと資産台帳 | 復旧の対象になる機器・システムの一覧と、それぞれの重要度 | 販売管理システム、ファイルサーバー、VPN機器など。資産台帳の最新版の保管場所 |
| ②RTO・RPO | システムごとの目標復旧時間(RTO)と、どの時点のデータまで戻すか(RPO) | 販売管理システム: RTO ◯時間、RPO 前日◯時点 |
| ③バックアップ | 保管先、世代管理、保管期間、復元の手順と確認方法 | 社外のクラウドに◯世代を保管。復元手順書の保管場所 |
| ④復旧手順と優先順位 | どのシステムをどの順番で戻すか、手順書の場所 | ①認証基盤 ②ファイルサーバー ③販売管理システムの順に復旧 |
| ⑤連絡体制とエスカレーション | 社内の連絡先、経営層への報告の基準、外部の連絡先 | 情シス担当→部門長→経営層。保守ベンダー・保険会社などの連絡先 |
図表: IT復旧の章のひな形(本記事で作成。記入例は架空の一般例です)
RTOとRPOは同業他社の目安ではなく、業務が止まったときの影響から自社で決める
RTOとRPOは、同業他社の数字を参考にするのではなく、自社の業務への影響から決めてください。 システムごとの目標時間の目安を示す公的統計が、本記事で参照した範囲には無いからです。
RTOは「何時間でシステムを戻すか」、RPOは「どの時点のデータまで戻すか」という目標です。2025年の内閣府調査(1,759社が回答)は、大企業75.8%・中堅企業54.8%という策定の有無を測っています。総務省の2025年調査は、クラウドをバックアップに使う割合(46.4%)を測っています。
この状況から読み取れるのは、RTOやRPOの時間を尋ねた公的統計は、本記事で参照した範囲では扱われていないという点です。本記事で参照した範囲では、RTOのデータは、2026年の民間調査(従業員1,000名以上)による合意の割合20.4%だけです。時間数の分布はありません。
まずは「このシステムが止まったら、どの業務に影響が出るか」を部門ごとに聞き取りましょう。そのうえで目標時間を決め、経営層の合意を取ってください。
バックアップの欄には、保管先だけでなく世代管理と復元の手順まで書く
バックアップの欄には、「どこに保管しているか」だけでなく、世代管理と復元の手順まで書いてください。 バックアップは、取っているだけでは復旧の計画にならないからです。
総務省の通信利用動向調査では、2025年にクラウドの利用内容として「データバックアップ」を選んだ企業は46.4%でした。これはクラウドを利用している企業の中での割合で、企業全体のバックアップ実施率ではありません。集計の基準は「無回答を含む」です。
IPAの解説書でも、ランサムウェアへの備えとして、戻すところまで含めてバックアップを設計することが勧められています。あわせて、書き換えられにくい場所への保管、複数の時点に戻せる世代管理、保管期間の設定も挙げられています。
実際に戻せるかは、復元テストで定期的に確かめておきましょう。保管先・世代・保管期間・復元手順の4つがそろって、はじめてIT復旧の章として使えるバックアップの欄になります。
書いたIT復旧の章は、机上訓練で実際に動くか確かめてから確定させる
IT復旧の章は、書き終えたら訓練で実際に動くかを確かめてから確定させましょう。 規模の大きな企業でも、インシデント発生時の復旧の多くを人の手順に頼っていると考えられるためです。
2026年のタニウム合同会社の調査(従業員1,000名以上)では、インシデント対応を全面的に自動化している企業は19.7%でした。規模の大きな企業でも、復旧の多くは担当者が手順書を見ながら進めることになります。
社内のインシデント対応の流れと照らし合わせ、机上訓練で手順書と連絡体制を一度通してみてください。見つかった問題を直し、「年1回見直す」などの時期も章に書いておくと、BCPが古くなるのを防げます。
出典: 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」/同 概要/総務省「令和7年通信利用動向調査」/タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
まとめ
事業継続計画のひな形を使うときに、情シスが押さえておきたいポイントは次の3つです。
- 2025年の内閣府調査では、中堅企業でも54.8%がBCPを策定済みで、同じ規模の企業の過半数が作っています
- BCPがあっても、サイバー攻撃を想定したRTOまで決まっているとは限りません。従業員1,000名以上を対象にした2026年の民間調査では、経営層とIT部門の合意は20.4%でした
- IT復旧の章は、「資産台帳・RTO/RPO・バックアップ・復旧手順・連絡体制」の5項目で埋めると進めやすくなります
なお、小規模企業の策定率は、本記事で参照した公的統計では分かりません。他社の数字にとらわれず、自社に必要な章から埋めていけば大丈夫です。
まずは、自社のシステムと機器の一覧を作るところから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

BCPのIT復旧の章は、資産台帳やRTO、バックアップ、訓練など、担当者の知識に頼る部分が多くなりがちです。担当者が替わったときに、中身を理解して引き継げる人がいないと、せっかくの計画も使えなくなってしまいますよね。だからこそ、情シスの基礎を学べる教育の仕組みを用意しておくことが大切です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画で学び、小テストで理解を確認する形式なので、業務の合間に少しずつ進めやすいのが特長です。
情シスカレッジの特徴
- 数分の動画+小テスト: すきま時間で学べ、理解度をその場で確認できます
- 必修割り当て・期限・進捗ダッシュボード: 誰がどこまで進んだかを管理者がひと目で把握できます
- 自社カリキュラム編成・CSV教育記録: 自社に必要な講座を組み合わせ、教育記録をCSVで出力できます
導入は5名から可能で、請求書払いに対応しています。初期設定は約10分で完了します。
※出典
- 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」
- 内閣府(防災担当)「令和7年度 企業の事業継続及び防災の取組に関する実態調査」概要
- 内閣府(防災担当)「令和5年度 企業の事業継続及び防災の取組に関する実態調査」
- 内閣府(防災担当)「令和5年度 企業の事業継続及び防災の取組に関する実態調査」概要
- 総務省「令和7年通信利用動向調査」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」
- 中小企業庁「中小企業BCP策定運用指針」
- 愛知県「あいちBCPモデル」
- 山形県「山形県版BCPモデル」