

【JPCERT/CC・警察庁データ】DMZとは|改ざん報告11四半期連続40件以上・構成例(2023〜2026年)
DMZという言葉は、ネットワーク構成図やセキュリティの資料でよく見かけますよね。ただ、次のような疑問を持つ方も多いのではないでしょうか。
- 社内LANとの違いをうまく説明できない
- 自社のWebサーバーの置き方が妥当か分からない
- クラウドやゼロトラストの時代に、DMZはまだ必要か知りたい
結論から言うと、DMZは外から接続される公開サーバーを社内LANと分けて置く区画です。公開サーバーが乗っ取られても、社内LANまで直接入られないようにするのが目的です。この記事では、構成例に加えて、公開サーバーへの被害の状況やゼロトラストとの関係を公的データで解説します。
この記事のポイント
- DMZは公開サーバーを社内LANから切り離す区画で、侵入そのものを止める仕組みではない
- JPCERT/CCへのWebサイト改ざんの報告は、2023年10月〜2026年6月の11四半期すべてで40件以上。最少は2024年4〜6月の43件で、直近の2026年4〜6月も181件(出典: JPCERT/CC「インシデント報告対応レポート」、JPCERT/CC「四半期レポート」)
- 2025年の不正アクセス行為の検挙では、ID・パスワードを悪用する手口が399件、脆弱性を突く手口は8件。DMZに加えて認証の対策が欠かせない(出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DMZは外部に公開するサーバーを社内LANから切り離して置く区画
DMZ(DeMilitarized Zone、非武装地帯)とは、インターネットと社内LANの間に設ける別のネットワーク区画です。目的は、公開サーバーが乗っ取られたときに、社内LANへ被害が広がるのを抑えることです。
IPAの「情報セキュリティ10大脅威 2026」解説書も、ネットワークの分割を対策の一つに挙げています。DMZは侵入そのものを止める仕組みではなく、この考え方を公開サーバーに当てはめた区画です。
ポイント
- DMZは、インターネットと社内LANの間に設ける別の区画
- 外から接続を受ける公開サーバーを、社内LANから切り離して置く
- 目的は侵入を止めることではなく、侵害されたときに社内LANへ被害を広げないこと
DMZにはWebサーバー・メールサーバー・DNSサーバーなど外から接続されるサーバーを置く
DMZに置くのは、インターネットからの接続を受ける必要があるサーバーです。代表的なものは次のとおりです。
- Webサーバー: 自社のWebサイトを社外に公開する
- メールサーバー: 社外とメールをやり取りする
- DNSサーバー: 自社のドメイン名の情報を社外に知らせる
- プロキシサーバー: 社内からインターネットへの接続を中継する
これらは社外と通信するため、攻撃者からも見えやすい位置にあります。一方、顧客情報のデータベースや社内のファイルサーバーは、社外から直接つなぐ必要がないため社内LAN側に置きます。
公開が要らないサーバーまでDMZに置くと、守る範囲が広がるだけです。「インターネットから接続を受ける必要があるか」で判断してください。
DMZから社内LANへ向かう通信は原則として遮断する
DMZを置くうえで最も大切なのは、DMZから社内LANへ向かう通信を原則として止めておくことです。通信の向きごとの扱いは次のとおりです。
| 通信の向き | 扱い | 理由 |
|---|---|---|
| インターネット→DMZ | 必要なサービスだけ許可 | Webサイトの閲覧やメールの受信など、公開に必要な通信だけを受け付けるため |
| 社内LAN→DMZ | 必要な通信だけ許可 | 社内からWebサーバーの更新や管理を行うため |
| DMZ→インターネット | 必要な範囲で許可 | メールの送信やソフトウェアの更新などに使うため |
| インターネット→社内LAN | 遮断 | 社外から社内LANへ直接入れないようにするため |
| DMZ→社内LAN | 原則遮断 | 公開サーバーが乗っ取られても、社内へ入り込ませないため |
公開サーバーは外から見える分、乗っ取られる可能性をゼロにはできません。DMZから社内LANへの通信を止めておけば、乗っ取られたサーバーを踏み台にした社内への侵入を防ぎやすくなります。自社の構成でも、「DMZ→社内LAN」が遮断になっているかを確認しておきましょう。
出典: 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DMZの構成はファイアウォール1台型と2台型が基本で、WAFやIDS/IPSを組み合わせる
DMZは、特定の機器の名前ではありません。ファイアウォールをどう並べ、どこに公開サーバーを置くかという、配置の考え方です。
ここでは、基本となる2つの構成と、組み合わせて使う仕組みを整理します。ファイアウォールそのものの仕組みや種類は、リンク先の記事で解説しています。
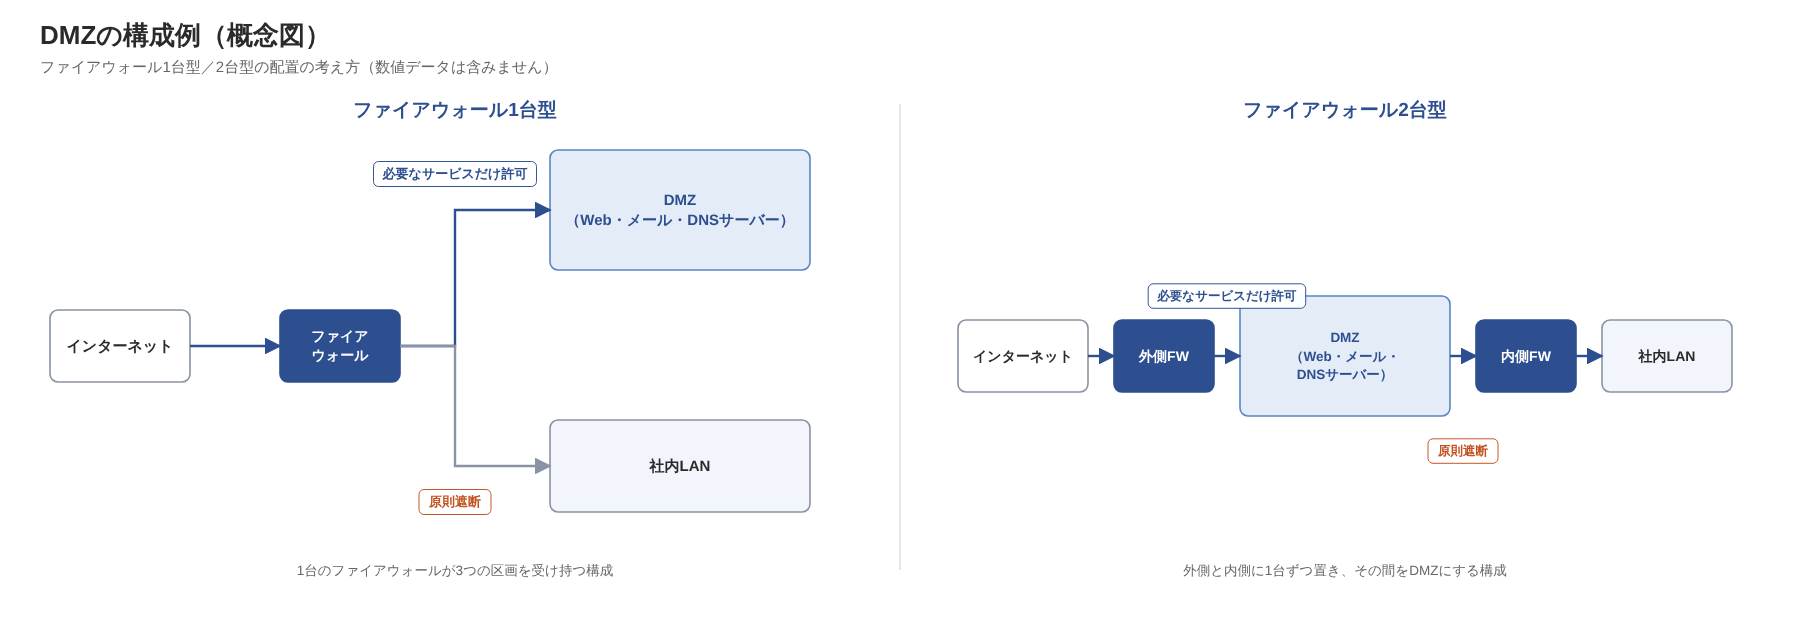
1台型は導入しやすく、2台型は外側を突破されても社内LANまで届きにくい
DMZの構成は、自社の公開サーバーの数や重要度に合わせて、1台型か2台型かを選ぶのが基本です。
| 構成 | ファイアウォールの置き方 | 長所 | 注意点 |
|---|---|---|---|
| 1台型 | 1台に「インターネット」「DMZ」「社内LAN」の3つの接続口を持たせる | 機器の費用と管理の負担が軽い | 1台の設定ミスや故障が、すべての区画に影響する |
| 2台型 | 外側と内側に1台ずつ置き、その間をDMZにする | 外側を突破されても、内側のファイアウォールで止められる | 機器の費用と運用の手間が増える |
1台型は構成がシンプルな分、その1台に問題が起きると、すべての区画に影響します。2台型は、外側の守りを突破されても、内側でもう一度通信を止められます。
公開しているのがWebサイト1つだけか、重要なサーバーがあるかで、適した型は変わります。自社の公開サーバーを一覧にして検討してみてください。
WAFやIDS/IPSは、DMZに置いた公開サーバーへの攻撃を見張るために組み合わせる
DMZは通信の経路を分ける仕組みなので、許可した通信に紛れた攻撃までは止められません。Webサイトの閲覧を許可していれば、閲覧を装った攻撃もWebサーバーまで届きます。
そこで、通信の中身を見張る仕組みを組み合わせます。IPAの解説書の整理では、IDSやIPSはネットワークの通信を、WAFはWebアプリケーションへの通信を見張ります。IDSは不審な通信を知らせ、IPSは通信を止めるところまで行います。
総務省の2025年の調査では、インターネットを利用している企業のうち、WAFを設置・導入している企業は19.5%、IDSは20.7%でした。
これらの機能を1台にまとめた機器にUTMもあります。DMZで区画を分けたうえで、通信を見張る仕組みを重ねるのが基本です。
DMZを置いている企業の割合は確認した公的統計に無く、分かるのは機器ごとの導入率まで
総務省「令和7年通信利用動向調査の結果(概要)」別紙2によると、2025年にインターネットを利用している企業のうち、ファイアウォールを設置・導入している企業は51.9%です。この調査は、対策を機器や製品の単位で尋ねています。
この調査の形から読み取れるのは、配置の考え方であるDMZは、機器ごとの設問では測れないという点です。ファイアウォールを導入している企業のうち、何社が公開サーバーを社内LANと分けているかは分かりません。
公開サーバーをクラウドなどに置き、社内にDMZを作らない企業もあるため、この導入率はDMZの普及率の目安になりません。他社の数字と比べるより、自社の公開サーバーの置き場所と、社内LANとの間の通信の制限を確認することが大切です。
注意
DMZの普及率や、DMZの有無による被害の差を示す公的データは、確認した公的統計の範囲では見当たりません。ファイアウォールの導入率は、DMZの普及率とは別の数値です。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2/情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
Webサイト改ざんの報告は2023年10月〜2026年6月の11四半期すべてで40件以上あり、公開サーバーは侵害されうる前提で区画を分ける
JPCERT/CC(一般社団法人JPCERTコーディネーションセンター)は、セキュリティ事故の報告を受け付ける組織です。国内外からの報告を四半期ごとに集計しています。届け出をもとにした件数で、すべての被害を数えた調査ではありません。
この集計を見ると、公開サーバーが書き換えられる被害は、時期を問わず報告され続けています。
11四半期の報告件数は最少でも43件あり、報告が途切れた期間は無い
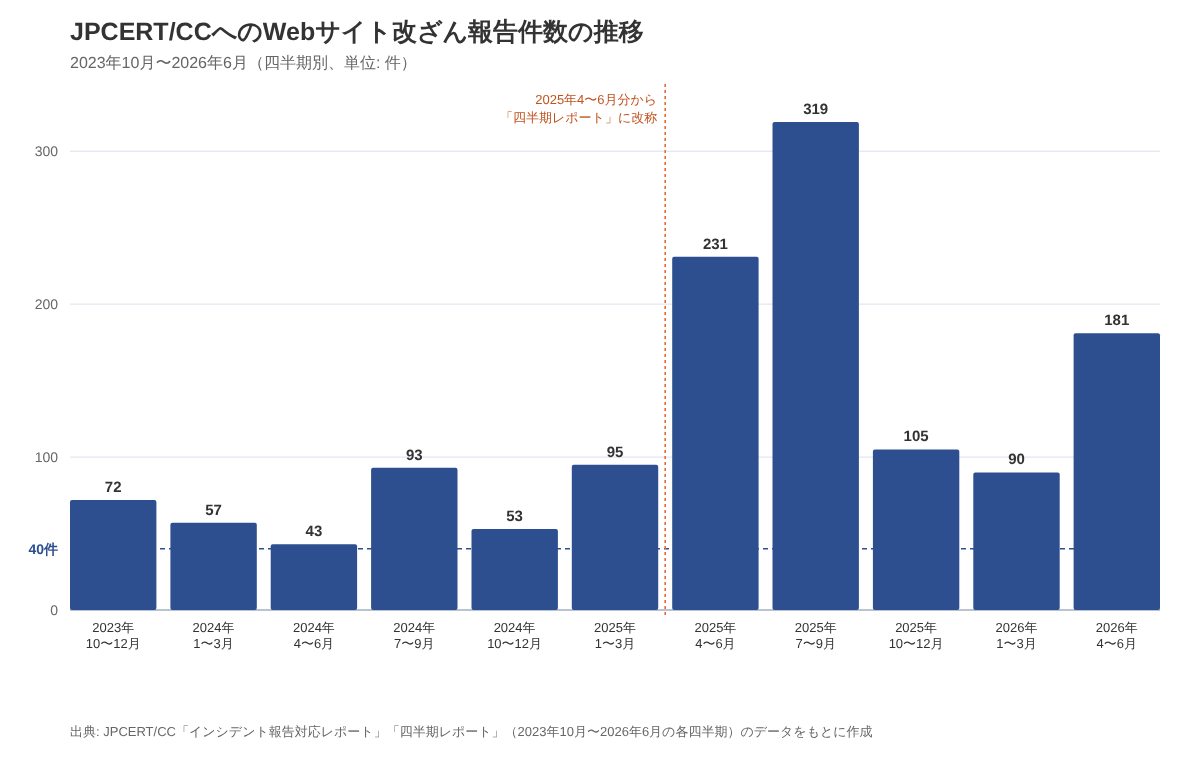
図の出典: JPCERT/CC「インシデント報告対応レポート」(2023年10〜12月/2024年1〜3月/2024年4〜6月/2024年7〜9月/2024年10〜12月/2025年1〜3月)、JPCERT/CC「四半期レポート」(2025年4〜6月/2025年7〜9月/2025年10〜12月/2026年1〜3月/2026年4〜6月)のデータをもとに作成。2025年4〜6月分から資料名が「四半期レポート」に変わっています
2023年10〜12月から2026年4〜6月までの11四半期で、報告が最も少なかったのは2024年4〜6月の43件です。最多は2025年7〜9月の319件、直近の2026年4〜6月は181件でした。
件数は増減を繰り返しており、「増加傾向」とはいえません。11四半期の報告を合計すると1,339件で、これは本稿で足し算した値です。
なお、JPCERT/CCは2025年4〜9月に件数が増えた理由を示していません。同じ手口で複数のサイトが改ざんされた事例は報告されており(2025年7〜9月のEC-CUBEサイトの事例など)、こうした事例が件数を押し上げた可能性もあります。件数の大小を、1社あたりの被害の起こりやすさとして読むことはできません。
この推移から読み取れるのは、どの四半期にも40件以上の改ざんの報告があり、報告が途切れた期間は無いという点です。
報告される「改ざん」には不正なスクリプトの埋め込みやSQLインジェクションによる書き換えも含まれる
JPCERT/CCが数える「Webサイト改ざん」は、ページの見た目の書き換えに限りません。管理者が意図しないスクリプトやiframeの埋め込み、SQLインジェクション攻撃による書き換えも含まれます。いずれもWebサーバーの中身を書き換えられた状態で、2026年4〜6月にも181件の報告がありました。
この事実から読み取れるのは、公開サーバーは侵害されうる前提で考える必要がある点です。侵害されても社内LANまで被害を広げないように区画を分けるのが、DMZの考え方です。
なお、総務省の企業調査では、インターネットを利用している企業のうち、過去1年間にホームページの改ざん被害を受けた企業の割合は2025年で0.3%、2024年で0.5%でした。集計方法も母集団も違うため報告件数とは比べられませんが、割合が低いことは守らなくてよい理由になりません。
注意
報告件数はJPCERT/CCに届け出のあった数で、攻撃の総数ではありません。また、改ざんされたサイトがDMZに置かれていたかどうかも集計されていません。
出典: JPCERT/CC「インシデント報告対応レポート」(2023年10〜12月〜2025年1〜3月の各四半期)/JPCERT/CC「四半期レポート」(2025年4〜6月〜2026年4〜6月の各四半期)/総務省「令和7年通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DMZだけでは防げない手口があり、2025年の不正アクセス検挙はID・パスワードの悪用が399件、脆弱性を突く手口は8件
国家公安委員会・総務省・経済産業省は毎年、不正アクセス行為の検挙状況を公表しています。数値は検挙した件数を手口別に分けたもので、攻撃が起きた件数ではありません。
この統計から読み取れるのは、DMZが守る脅威が少ないということではなく、DMZだけでは防げない手口が別に数多くあることです。
脆弱性を突く手口は2025年に8件で、他人のID・パスワードを使う手口の約2%にとどまる
2025年の不正アクセス行為の検挙を手口別に見ると、セキュリティホール攻撃型は8件、識別符号窃用型は399件でした。
前者はプログラムの欠陥や設定の誤りなど、システムの安全上の不備を突く手口で、DMZが想定する場面に近いものです。後者は他人のID・パスワードを入力してログインする手口です。2つの合計に占めるセキュリティホール攻撃型の割合は、8÷(8+399)で本稿が計算すると約2.0%です。
2021〜2025年の推移は、次の表のとおりです。
| 年 | セキュリティホール攻撃型 | 識別符号窃用型 |
|---|---|---|
| 2021年 | 10件 | 398件 |
| 2022年 | 9件 | 482件 |
| 2023年 | 12件 | 475件 |
| 2024年 | 22件 | 511件 |
| 2025年 | 8件 | 399件 |
表の出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)表2-2のデータをもとに作成
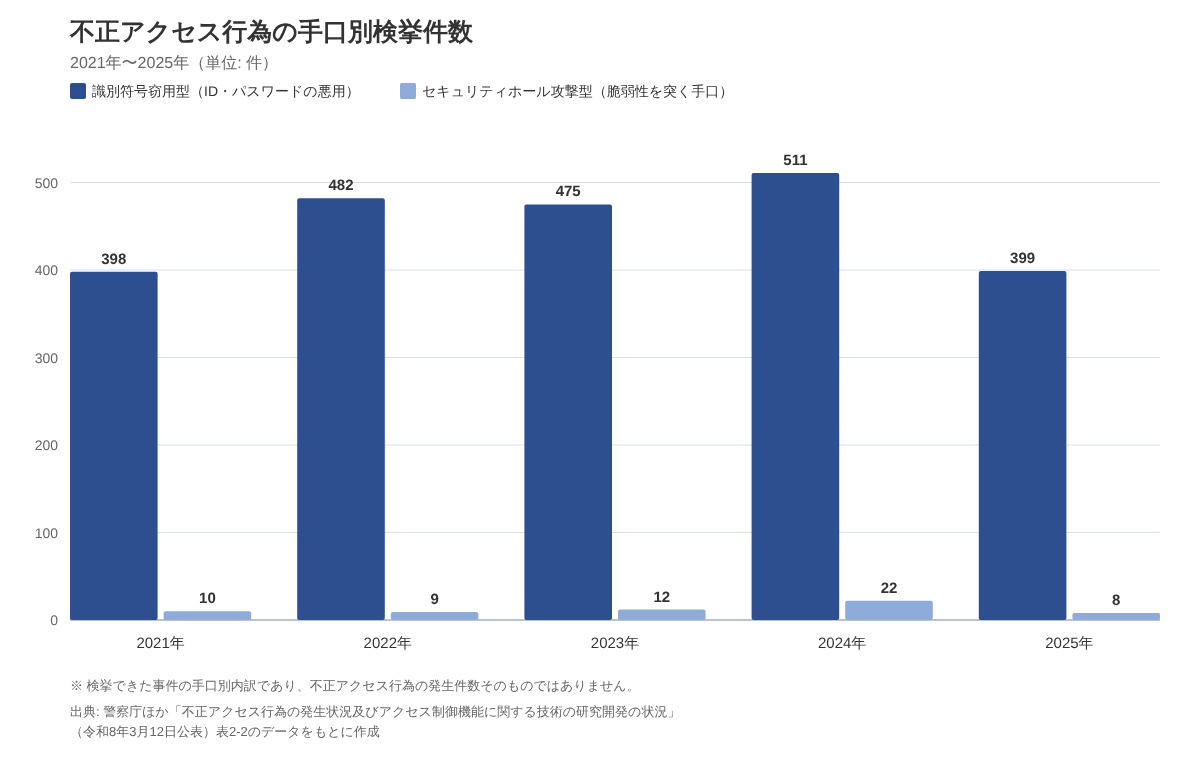
5年間を通して、セキュリティホール攻撃型は毎年8〜22件で、少数のままです。2024年の22件も件数が小さく、傾向としては読めません。
ただし、件数が少ないからDMZの優先度が低いという意味ではありません。被疑者を特定しにくい攻撃は、検挙の数に表れにくいと考えられるためです。
正規のID・パスワードでログインされると区画を分けても通信は通るため、多要素認証などと組み合わせる
DMZは通信の経路を分ける仕組みです。そのため、盗まれた正しいID・パスワードを使った通信は、許可された利用者の通信として通ってしまいます。2025年に399件検挙された識別符号窃用型は、この形の手口です。
DMZのデメリットとしてよく挙がる、社内の人による不正や、社内に入られた後の動きを防げない点も同じ理由です。機器とルールの管理に手間がかかる点も負担になります。
また、2つの手口は重なることがあります。VPN機器の脆弱性を突かれて認証情報を盗まれた場合、検挙の上では識別符号窃用型に数えられる可能性があります。
DMZで経路を分けたうえで、多要素認証などの認証側の対策を重ねましょう。まずは次の3点を確認してみてください。
- 公開サーバーの管理画面に多要素認証をかけているか
- VPN機器など、境界に置いた機器の更新状況を確認しているか
- DMZに置いたサーバーのログを定期的に見ているか
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
ゼロトラストの時代でも、社内に公開サーバーを置くならDMZで区画を分ける考え方は残る
前の章で見たとおり、2025年の不正アクセス検挙では、ID・パスワードを悪用する手口が399件ありました。こうした手口に備えるには、通信がどこから来たかだけで判断しない仕組みが必要です。そこで参考になるのが、社内からの通信も含めて、アクセスのたびに利用者と端末を確かめるゼロトラストの考え方です。
ただし、ゼロトラストはDMZを置き換えるものではなく、組み合わせて使うものです。DMZは「どこに置くか」で被害の広がりを抑え、ゼロトラストは「誰が使っているか」を確かめるため、守る対象が違います。社内に公開サーバーを置く限りはDMZで区画を分け、認証やアクセス制御をゼロトラストで補います。
一方、公開サーバーをクラウドやレンタルサーバーに移している企業では、社内にDMZを作る必要がない場合もあります。DMZが必要かどうかは、自社の公開サーバーがどこにあるかで変わります。まずは次の手順で確認してみてください。
自社の公開サーバーの確認手順
- 公開サーバーの一覧を作り、置き場所(社内/クラウド/レンタルサーバー)を書き出す
- 社内にある公開サーバーが、DMZに置かれているかを確認する
- DMZから社内LANへの通信が、原則遮断になっているかを確認する
クラウドに置いている場合も、管理画面の認証などの対策は欠かせません。
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ: DMZは公開サーバーが侵害される前提で社内LANを守る区画で、認証の対策と組み合わせて使う
DMZは、外から接続される公開サーバーを社内LANから切り離して置く区画です。DMZから社内LANへの通信は原則として遮断し、構成はファイアウォール1台型か2台型から選びます。あわせて、WAFやIDS/IPSも組み合わせます。
JPCERT/CCへのWebサイト改ざんの報告は、2023年10月〜2026年6月の11四半期すべてで40件以上ありました。最少は2024年4〜6月の43件、2026年4〜6月は181件です。公開サーバーは侵害されうる前提で、区画を分けておく必要があります。
2025年の不正アクセス検挙では、ID・パスワードの悪用が399件、脆弱性を突く手口が8件でした。DMZだけでは防げない手口が、別に多くあります。
DMZを置けば安心ではなく、区画分けと認証の対策を両方そろえることが大切です。DMZの設置率を示す公的統計は、確認した範囲では見当たりません。まずは自社の公開サーバーの置き場所と通信の制限を確かめてみてください。
出典: JPCERT/CC「インシデント報告対応レポート」(2024年4〜6月)/JPCERT/CC「四半期レポート」(2026年4〜6月)/警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
ネットワーク設計の基礎は「情シスカレッジ」で学べる

DMZのようなネットワーク設計の基本は、公開サーバーの置き方を見直すときに欠かせない知識です。とはいえ、新任やひとり情シスの方ほど、まとまった学習の時間は取りにくいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- JPCERT/CC「インシデント報告対応レポート」(2023年10〜12月)
- JPCERT/CC「インシデント報告対応レポート」(2024年1〜3月)
- JPCERT/CC「インシデント報告対応レポート」(2024年4〜6月)
- JPCERT/CC「インシデント報告対応レポート」(2024年7〜9月)
- JPCERT/CC「インシデント報告対応レポート」(2024年10〜12月)
- JPCERT/CC「インシデント報告対応レポート」(2025年1〜3月)
- JPCERT/CC「四半期レポート」(2025年4〜6月)
- JPCERT/CC「四半期レポート」(2025年7〜9月)
- JPCERT/CC「四半期レポート」(2025年10〜12月)
- JPCERT/CC「四半期レポート」(2026年1〜3月)
- JPCERT/CC「四半期レポート」(2026年4〜6月)
- 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- 総務省「令和7年通信利用動向調査の結果(概要)」別紙2
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書