

【警察庁データ】Basic認証とは|仕組みと限界、ID・パスワードを盗む不正アクセスは脆弱性型の約50倍(2025年検挙)
テスト環境や管理画面を開いたとき、ブラウザに小さなID・パスワードの入力画面が出ることがありますよね。それがBasic認証です。情シス担当者としては、次のような悩みを抱えていないでしょうか。
- 社内のテスト環境や管理画面にBasic認証がかかっているが、このままで良いのか分からない
- 「Basic認証は危ない」と聞くが、何がどう危ないのかを説明できない
- 置き換えるとしても、どこから手を付ければよいか分からない
結論から言うと、Basic認証は設定が手軽な一方で、正しいID・パスワードさえ分かれば誰でも通過できる方式です。使い続けるなら条件を守り、外部に公開しているものから順に置き換えを検討するのが現実的です。
この記事では、Basic認証の仕組みとメリット・デメリットを整理したうえで、その限界を警察庁やIPAの公的データで確認します。あわせて、社内に残るBasic認証を棚卸しし、置き換えの順番を決める方法も紹介します。
この記事のポイント
- Basic認証は、ID・パスワードをHTTPのヘッダに載せて送る簡易な認証方式で、設定が手軽な一方、ID・パスワードが分かれば誰でも通過できる
- 2025年の不正アクセスの検挙では、ID・パスワードを盗む手口が399件、脆弱性を突く手口が8件で、前者が約50倍でした(出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)
- Basic認証の利用率や被害件数を示す公的統計は見当たらないため、自社の利用箇所を棚卸しし、外部に公開しているものから多要素認証やSSOへの置き換えを検討する

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
Basic認証はID・パスワードをHTTPのヘッダに載せて送る、最も簡易な認証方式
Basic認証とは、Webサーバが利用者にIDとパスワードを求め、正しければページを表示する、HTTPの標準仕様に定められた簡易な認証方式です。「ベーシック認証」とも呼ばれ、HTTPが定める認証の枠組み(HTTP認証)で使える方式の1つです。
アプリケーション側にログイン画面を作らなくても、Webサーバの設定ファイルで保護したいディレクトリを指定するだけで使えます。そのため、手軽にアクセスを制限したい場面で選ばれやすい方式です。
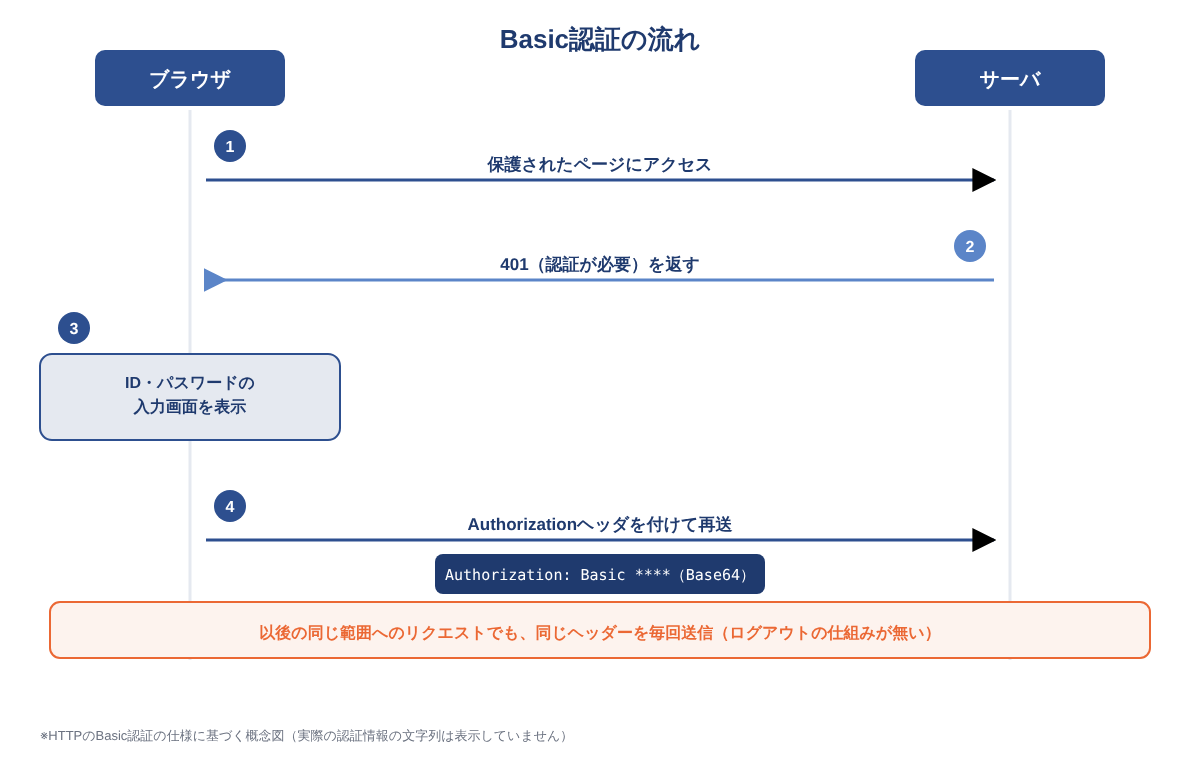
認証の流れは、次の3ステップです。
- 利用者が保護されたページにアクセスすると、サーバが「認証が必要」を意味するステータスコード401を、Basic認証を求めることを示すWWW-Authenticateヘッダとともに返す
- 401を受け取ったブラウザが、ID・パスワードの入力画面を表示する
- 入力された内容を「ID:パスワード」の形でBase64という方式で変換し、Authorizationヘッダに付けてサーバへ送る
ここで押さえておきたいのは、Base64は文字の置き換えであって、暗号化ではないという点です。通信の中身を見られれば、誰でも元のID・パスワードに戻せます。
また、ブラウザは一度入力された内容を覚え、以後、同じサイトの保護された範囲のページを開くたびに同じID・パスワードを送り直します。標準の仕様にはログアウトの仕組みが無く、ブラウザを閉じるまで認証された状態が続くのが一般的です。
似た方式との違いも見ておきましょう。Digest認証は、サーバから送られる使い捨ての値(nonce)とパスワードなどを組み合わせたハッシュ値を送る方式で、パスワードそのものは通信に流れません。
そのため、Basic認証より読み取られにくい方式です。ただし、通信の途中での改ざんやなりすましまでは防げないため、HTTPSの代わりにはなりません。
フォーム認証は、アプリケーションが用意したログイン画面で認証し、その後はセッションで状態を管理します。
Basic認証がよく使われるのは、公開前のテスト・ステージング環境、管理画面の一時的な保護、社内向けの簡易なツールなどです。どれも「手早く、最低限のアクセス制限をかけたい」場面といえます。
ポイント
- Base64は暗号化ではなく、通信を見られれば元のID・パスワードに戻せる
- ブラウザは保護された範囲のページを開くたびに、ID・パスワードを送り直す
- 標準の仕様にはログアウトの仕組みが無い
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
Basic認証は導入が手軽な反面、ID・パスワードだけで守る点が弱み
Basic認証の最大の利点は導入の手軽さで、最大の弱点はID・パスワード以外に本人を確かめる手段が無いことです。メリットとデメリットを表で整理しました。
| 観点 | メリット | デメリット |
|---|---|---|
| 導入 | Webサーバ側の設定だけで使える | 利用者ごとの管理がしにくく、共有IDになりやすい |
| 対応環境 | ほぼすべてのブラウザ・ツールが対応している | 標準ではログアウトできない |
| アプリケーション | アプリケーションの改修が要らない | アプリケーション側のログイン機能と連携しにくい |
| 通信 | HTTPSと組み合わせれば通信の盗み見は防げる | HTTPSでないとID・パスワードが読み取られる |
| 認証の強さ | 仕組みが単純で、動作を理解しやすい | 試行回数の制限が標準では無く、総当たりに弱い |
「ID・パスワードだけ」という弱点を軽く見られない背景には、不正アクセスの増加があります。警察が把握した不正アクセス行為の認知件数は、次のように推移しています。
| 年 | 不正アクセス行為の認知件数 |
|---|---|
| 2021年 | 1,516件 |
| 2022年 | 2,200件 |
| 2023年 | 6,312件 |
| 2024年 | 5,358件 |
| 2025年 | 7,190件 |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
2025年の認知件数は前年から34.2%増えました。一方で、2024年には一度減っており、毎年増え続けているわけではありません。
この推移から読み取れるのは、増減を挟みながらも、件数の水準そのものが2021年から2025年にかけて大きく切り上がったという点です。単年の増減より、高い水準が続いていることに目を向けたほうがよいでしょう。
同じ2025年の不正アクセス禁止法違反事件の検挙件数は431件でした。認知件数に対する検挙件数は約6%にとどまります。ただし、検挙件数には不正アクセス行為以外の違反も含まれ、同じ事案を追跡した比率でもないため、規模感をつかむための目安です。
この差から言えるのは、不正アクセスの多くは犯人の検挙に至らないため、企業側で「侵入されないように守る」前提で備える必要がある、ということです。ID・パスワードだけに頼るBasic認証は、この前提に照らすと守りが薄い方式です。
注意
認知件数は警察が把握した件数で、不正アクセスの発生総数ではありません。また、どの認証方式が破られたかは区別されておらず、Basic認証への不正アクセスの件数を示すものでもありません。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
Basic認証の限界は、盗まれたID・パスワードでの侵入を見分けられないこと
Basic認証の一番の限界は、送られてきたID・パスワードが本人の入力か、盗んだ第三者の入力かを区別できない点です。仕組みとしては「正しいID・パスワードが届いたら通す」だけだからです。
では、この限界はどれくらい重く見るべきなのでしょうか。ここからは公的統計を使って、手口の比率、ID・パスワードの入手経路、統計ごとの違いの3つの角度から確認していきます。
注意
この章で紹介する統計は、どの認証方式が破られたかを区別していません。数値はBasic認証が突破された件数ではなく、ID・パスワードのみに頼る認証全般が受けるリスクとして読んでください。また、警察庁などの検挙件数は犯人を検挙できた事件の数で、発生件数ではありません。
不正アクセスの検挙では、ID・パスワードを盗む手口が脆弱性を突く手口の23〜54倍で推移している(2021〜2025年)
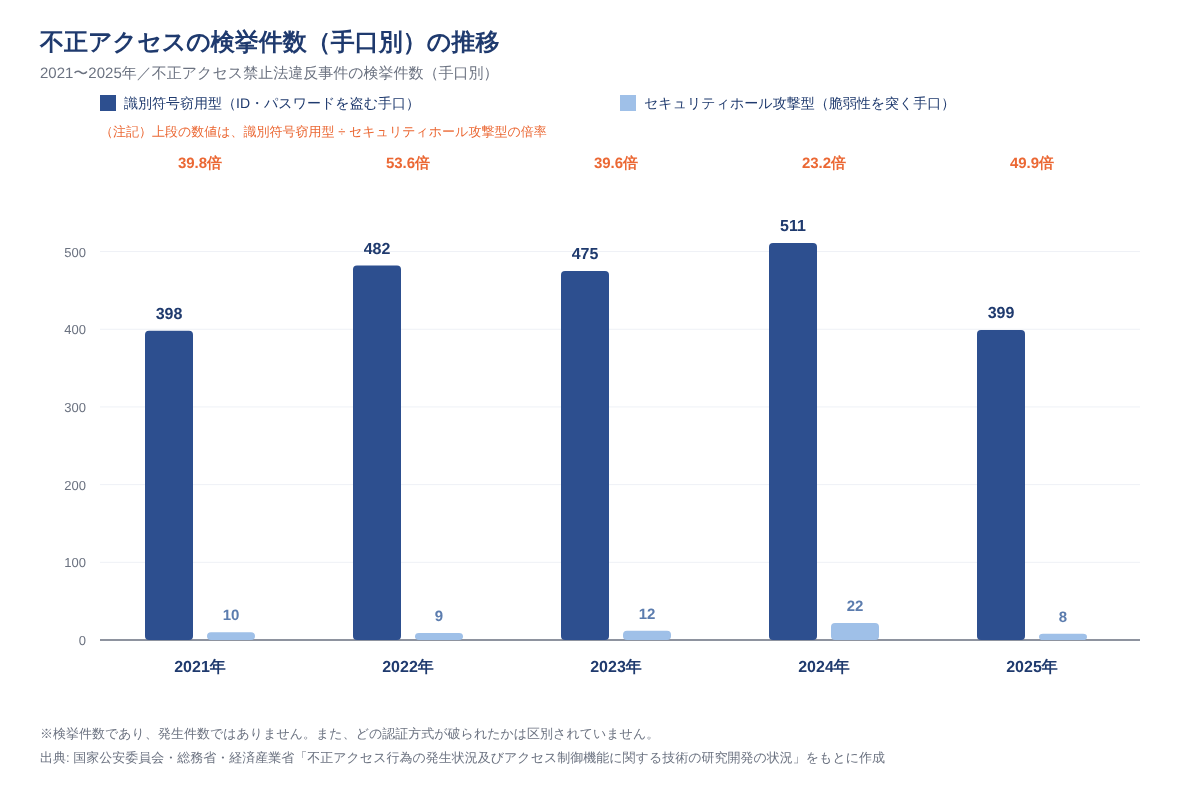
警察庁などの統計では、2021〜2025年の5年間、ID・パスワードを盗む手口が、脆弱性を突く手口を毎年大きく上回っています。この統計は、不正アクセスの手口を大きく2つに分けて数えています。
1つは「識別符号窃用型」で、他人のID・パスワードを手に入れて使う手口です。もう1つは「セキュリティホール攻撃型」で、ソフトウェアの弱点を突いて入り込む手口です。2025年の検挙件数は、識別符号窃用型が399件、セキュリティホール攻撃型が8件で、約50倍の差がありました。
この差は2025年だけのものではありません。識別符号窃用型は2021年から398件、482件、475件、511件と推移しました。セキュリティホール攻撃型は同じ期間に10件、9件、12件、22件です。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
各年の倍率を計算すると、2021年39.8倍、2022年53.6倍、2023年39.6倍、2024年23.2倍、2025年49.9倍です。ID・パスワードを盗む手口が23〜54倍多い状態が、5年続いています。
この推移から読み取れるのは、ID・パスワードが分かれば通過できる方式は、検挙される不正アクセスの大半を占める手口の対象になる、という点です。Basic認証は、まさにこのタイプの認証です。
ただし、脆弱性を突く攻撃は攻撃者の特定が難しく、検挙に至りにくい可能性があります(この統計からは確かめられない仮説です)。倍率の大きさは、この事情でも一部説明できる点に注意してください。
パスワードを強くしても、フィッシングや他人からの入手による侵入は防げない
「パスワードを複雑にすれば大丈夫」と考えがちですが、ID・パスワードが盗まれる経路は、推測されやすいパスワードだけではありません。2025年の識別符号窃用型の検挙を、入手経路別に見ると次のとおりです。
| 入手経路(2025年) | 検挙件数 |
|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 |
| フィッシングサイトから入手 | 77件 |
| 他人から入手 | 75件 |
| インターネット上に流出・公開されていた識別符号を入手 | 9件 |
| スパイウェア等のプログラムを使用して入手 | 3件 |
※元従業員や知人等の犯行、聞き出し・のぞき見は次章で扱います。このほか「その他」に分類された検挙もあるため、表の合計は399件になりません。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
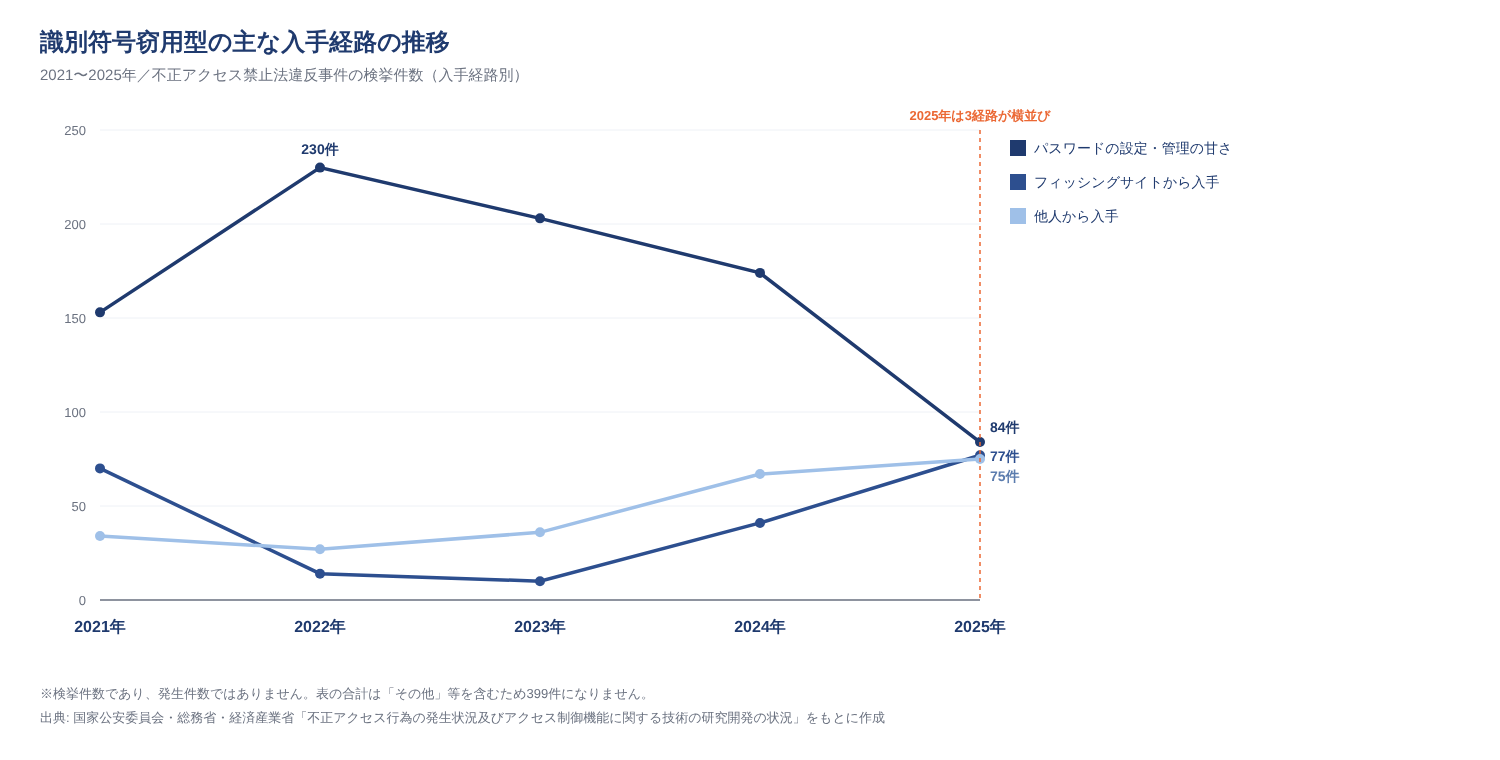
経年では、パスワード管理の甘さが2021〜2024年に153件、230件、203件、174件と推移し、2022年をピークに減っています。
フィッシングサイトからの入手は、同じ期間に70件、14件、10件、41件と推移し、2025年に77件まで増えました。他人からの入手も34件、27件、36件、67件と増え、2025年は75件です。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
この推移から読み取れるのは、2025年に上位3つの経路がほぼ横並びになったことです。推測されにくいパスワードにしても、盗まれる経路と渡される経路は防げません。
Basic認証は、どの経路で入手されたID・パスワードでも通してしまいます。この弱点を補うには、パスワード以外の要素を組み合わせる多要素認証が有効です。
なお、フィッシングは2022〜2023年に一度大きく減ってから増えており、一方向の増加ではありません。パスワード管理の甘さが減った理由も、このデータからは分かりません。
手口の順位は統計によって入れ替わるが、ID・パスワードの悪用はどの統計でも上位2つに入る
不正アクセスの手口の順位は、参照する統計によって入れ替わります。それでも、ID・パスワードの悪用は、どの統計でも上位2つに入っています。代表的な3つの統計を並べてみましょう。
| 統計 | 母集団 | 調査年 | ID・パスワード系 | 脆弱性系 |
|---|---|---|---|---|
| 警察庁など(手口別の検挙件数) | 検挙された事件 | 2025年 | 識別符号窃用型 399件 | セキュリティホール攻撃型 8件 |
| IPA(不正アクセスの届出の被害原因) | 任意で届け出られた被害(実被害のあった届出、原因は複数選択) | 2025年 | ID、パスワード管理の不備 30件 | 古いバージョンの利用や修正プログラム等の未導入 18件 |
| IPA(中小企業の実態調査) | 不正アクセス被害を受けた中小企業等へのアンケート(n=419、複数回答) | 2023年度の被害(調査は2024年) | ID・パスワードの不正利用によるなりすまし 36.8% | 脆弱性 48.0% |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
警察庁などの統計とIPAの届出では、ID・パスワード系が脆弱性系を上回ります。一方、IPAの中小企業調査では、脆弱性がなりすましを上回り、順位が逆になります。
この違いから読み取れるのは、母集団と集計方法が違えば、手口の順位も動くという点です。そのため「ID・パスワードの悪用が最大の脅威」とは言い切れませんが、3つの統計のいずれでも上位2つに入る、重要なリスクであることは変わりません。
Basic認証を見直すだけで、不正アクセス対策が終わるわけではありません。ソフトウェアの更新など、脆弱性への対策もあわせて進めてください。
注意
3つの統計は調査年と母集団が異なり、同じ年の比較ではありません。また、IPAの届出は件数が数十件規模のため、数件の差で順位が変わることがあります。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
社内システムのBasic認証は、共有IDと退職者のアカウントが弱点になりやすい
Basic認証の弱点は、外部からの攻撃だけではありません。社内での運用のしかたそのものが、弱点になりやすいのです。
たとえば、部署で1つのIDを共有している、パスワードを長期間変えていない、退職や異動の後もIDが有効なまま残っている、といった運用です。ここでは、身近な人物が関わる不正アクセスの統計と、使い続ける場合の最低条件を見ていきます。
ID・パスワードを盗む手口の16〜31%は、元従業員や知人、のぞき見など身近な人物が関わる(2021〜2025年)
警察庁などの統計によると、2021〜2025年の識別符号窃用型の検挙のうち毎年16〜31%は、元従業員や知人、のぞき見など、利用者に近い人物が関わる経路です。「元従業員や知人等による犯行」と「聞き出し、のぞき見」の2つの経路を合計しました。
| 年 | 元従業員や知人等による犯行 | 聞き出し・のぞき見 | 識別符号窃用型の総数 | 2つの合計の割合 |
|---|---|---|---|---|
| 2021年 | 51件 | 36件 | 398件 | 21.9% |
| 2022年 | 41件 | 38件 | 482件 | 16.4% |
| 2023年 | 68件 | 40件 | 475件 | 22.7% |
| 2024年 | 107件 | 51件 | 511件 | 30.9% |
| 2025年 | 61件 | 35件 | 399件 | 24.1% |
※割合は、2つの経路の合計を各年の総数で割った値です。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
この割合から読み取れるのは、ID・パスワードを知る人物や近くで見聞きできる人物による不正アクセスが、毎年一定の割合で起きている点です。
社内のBasic認証を共有IDや固定パスワードで運用している場合は、退職や異動の後も認証情報が残りがちです。そのため、こうした経路で突かれるおそれがあります。
注意
この統計は、元従業員の犯行がBasic認証の共有IDによるものかを示していません。「知人等」には個人のSNSの乗っ取りなど私生活上の関係も含まれ、企業システムに限りません。また、身近な人物の犯行は犯人を特定しやすく、検挙統計では大きく出やすい可能性があります。
Basic認証を使い続けるなら、HTTPS化・接続元の制限・個人ごとのIDを最低条件にする
Basic認証をすぐに廃止できない場合もありますよね。その場合は、次の6つを最低条件として守ってください。
- HTTPSでのみ通信させ、ID・パスワードを読み取られないようにする
- 社内ネットワークやVPNなどに接続元を制限し、インターネットに直接公開しない
- 共有IDをやめ、利用者ごとにIDを発行する
- 推測されにくいパスワードにし、ほかのサービスと使い回さない
- 退職・異動のときに、該当するIDを停止または変更する
- アクセスログを定期的に確認し、不審なログインやログイン失敗の繰り返し(総当たりの兆候)が無いかを見る
パスワードの強さを最低条件に入れたのは、パスワード管理の甘さにつけ込まれる事件が今も起きているからです。警察庁などの統計では、この経路の検挙が2021年に153件、2025年にも84件ありました。
届出ベースのIPAの統計でも、2025年の不正アクセスの被害原因として「ID、パスワード管理の不備」が30件ありました。警察庁などの数値は検挙ベース、IPAの数値は任意の届出ベースで、数え方は異なります。
共有IDのパスワードを表計算ソフトの一覧で管理している場合は、その一覧自体が漏えいの入り口になりかねません。詳しくはパスワードをエクセルで管理し続けるリスクをご覧ください。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」
Basic認証を見直すときは、社内の利用箇所の棚卸しから始める
Basic認証の見直しは、「すべてをすぐに廃止する」ことではありません。まず社内のどこに残っているかを把握し、優先順位をつけて置き換えていくのが現実的な進め方です。
ここでは、なぜ自社の棚卸しが出発点になるのかを説明したうえで、置き換えの順番の決め方を紹介します。
Basic認証の利用率や被害件数を示す公的統計は見当たらず、自社の棚卸しで判断するしかない
Basic認証がどれだけ使われ、どれだけ被害を受けているかは、公的統計からは分かりません。そのため、他社との比較ではなく、自社の状況で判断する必要があります。
この記事で紹介した、ID・パスワードの悪用に関する統計は次の4つです。
- 警察庁など: 2025年の識別符号窃用型の検挙 399件
- 警察庁など: そのうちパスワード管理の甘さによるもの 84件(2025年)
- IPAの届出: 2025年の被害原因「ID、パスワード管理の不備」30件
- IPAの中小企業調査: 2023年度の被害の手口「なりすまし」36.8%(2024年調査)
これらの統計から言えるのは、どれも破られた認証方式を区別していない点です。ID・パスワードの悪用は数えていても、Basic認証だったかは分かりません。社内の利用状況を示す公的統計も見当たりません。
だからこそ、自社のどこでBasic認証を使っているかの棚卸しが、見直しの出発点になります。確認する項目は次のとおりです。
- 対象のシステム・ページと、その管理者
- インターネットに公開しているか、社内ネットワークに限定しているか
- 扱うデータの重要度(個人情報や機密情報を含むか)
- 利用者の数
- 共有IDを使っているか
- HTTPSで通信しているか
注意
この記事で確認したのは官公庁の統計のみです。民間のセキュリティ企業などの資料には、Basic認証の利用状況のデータがある可能性があります。
外部に公開しているものから、多要素認証やSSOへの置き換えを優先する
置き換えの順番は、インターネットに公開しているか、重要なデータを扱うかで決めるのがおすすめです。判断の目安は次のとおりです。
| 棚卸しの結果 | 置き換えの優先度 | 対応の目安 |
|---|---|---|
| インターネットに公開している | 高 | 多要素認証やSSOへ優先して置き換える |
| 個人情報や機密情報など重要なデータを扱う | 高 | 社内向けでも置き換えを検討する |
| 利用者が多い、または共有IDを使っている | 高 | 個人ごとのIDに切り替え、置き換えを検討する |
| 社内システムで、重要なデータを扱わない | 中 | 最低条件を守りつつ、計画的に置き換える |
| 社内ネットワーク内の一時的なテスト環境 | 低 | 期限を決めて継続も可 |
インターネットに公開されたBasic認証は、流出したID・パスワードを使われると、そのまま通過されます。警察庁などの統計では、2025年にネット上に流出・公開されていたID・パスワードを入手した検挙が9件ありました。件数は少ないものの、実際にある経路です。
総務省の調査では、2025年に過去1年間のセキュリティ被害として「不正アクセス」を選んだ企業は4.1%でした(常用雇用者100人以上でインターネットを利用する企業、n=2,482、複数回答)。回答は企業が把握した被害に限られますが、被害を挙げた企業は一部のため、一度にすべてではなく、公開範囲と重要度で順番をつけて置き換えるのが現実的です。
置き換え先の候補は、多要素認証やFIDO2(パスキー)です。IPAの「情報セキュリティ10大脅威 2026」の解説書も、パスワード以外の認証方式としてこれらを挙げています。
複数のシステムを使う場合は、ログインを1つにまとめるSSO(シングルサインオン)も検討しましょう。利用者ごとのID管理がしやすくなります。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査」/IPA「情報セキュリティ10大脅威 2026 解説書(組織編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ Basic認証は仕組みを理解したうえで、残す場所と置き換える場所を決める
Basic認証は手軽に使える一方で、ID・パスワードだけで守る方式です。仕組みと限界を理解したうえで、残す場所と置き換える場所を決めましょう。この記事の要点を振り返ります。
- Basic認証は、ID・パスワードをHTTPのヘッダに載せて送る簡易な方式で、設定が手軽
- 正しいID・パスワードが分かれば、本人でなくても通過できる
- 2025年の検挙では、ID・パスワードを盗む手口が399件、脆弱性を突く手口が8件だった。ただし、これはBasic認証の被害件数ではない
- Basic認証の利用率や被害件数を示す公的統計は見当たらないため、自社で棚卸しをして判断する
まずは社内のどこでBasic認証を使っているかを洗い出し、インターネットに公開しているものから置き換えを検討してみてください。公開範囲と重要度で順番をつければ、無理なく見直しを進められます。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
認証方式の見直しを社内に定着させるなら「情シスカレッジ」

認証方式を見直しても、利用者がパスワードを共有したり使い回したりすれば、効果は薄れてしまいます。社内ルールを浸透させるには、利用者と担当者の両方への教育が欠かせません。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定にかかる時間はおよそ10分です。
※出典