

【警察庁2025年データ】ダークウェブとは|外部入手161件が管理の甘さ84件を上回る実態と対策
情シス担当者からは、ダークウェブについて次のような声をよく聞きます。
- 結局どういう場所なのか分からない
- 自社のIDやパスワードも売られているのでは
- 監視サービスを入れるべきか判断できない
ダークウェブは、専用のソフトを使わないと接続できない、匿名性の高いネットワーク上の領域です。盗まれた認証情報や攻撃サービスの取引に使われていると、IPAの資料で指摘されています。
ただし警察庁の2025年の統計では、検挙された不正アクセスの手口で目立つのは、自社のパスワード管理の甘さです。この記事では、ダークウェブの仕組みと公的統計から見える侵入経路、対策の順番を解説します。
この記事のポイント
- ダークウェブは匿名性の高いネットワーク上の領域で、盗まれた認証情報などの取引の場になっています(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
- 2025年の警察庁統計では、流出・公開された認証情報の悪用による検挙は9件で、パスワード管理の甘さにつけ込んだもの(84件)の方が多い状況です(出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)
- 2025年はフィッシングサイトからの入手77件、他人からの入手75件も目立つため、多要素認証と漏えい確認も組み合わせましょう(出典: 同上)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ダークウェブは匿名性の高いネットワーク上にあり、通常の検索では届かない領域
ダークウェブとは、専用のソフトを使わないと接続できず、利用者の匿名性が高いネットワーク上のサイト群のことです。IPAは、こうした場でランサムウェアの売買や攻撃の代行、認証情報やアクセス情報の提供などが行われていると説明しています。
表層ウェブ・ディープウェブ・ダークウェブは、検索できるかと接続方法で分かれる
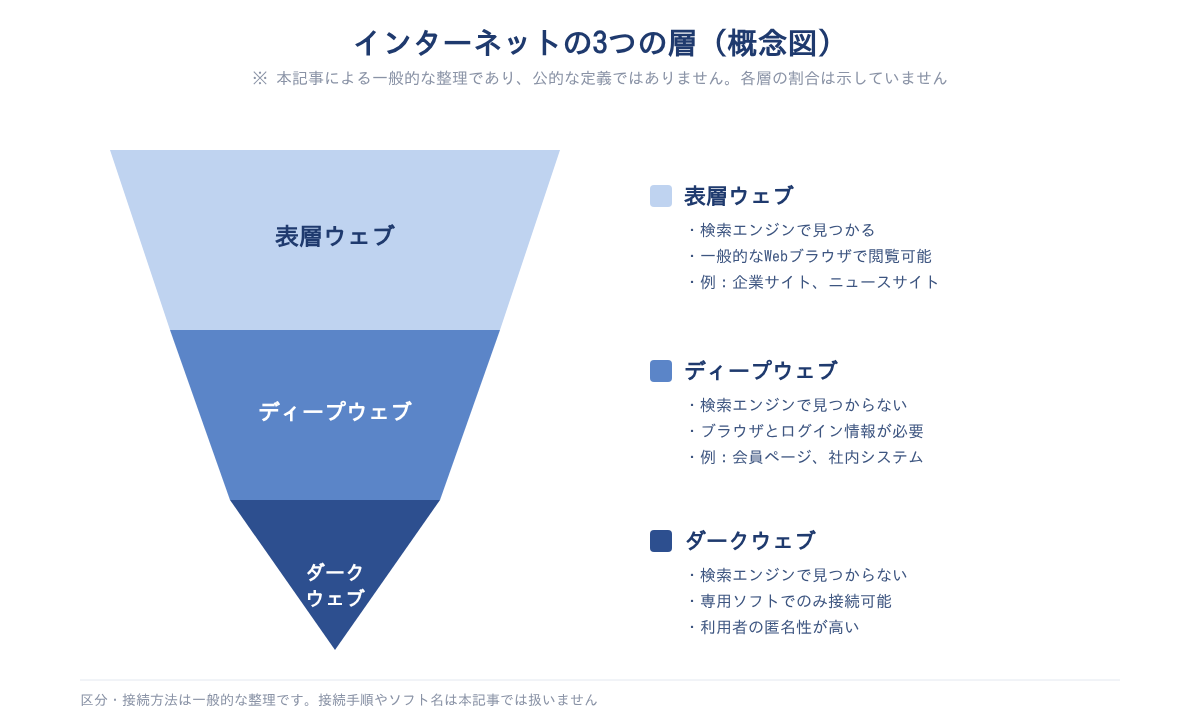
インターネット上の情報は、「検索エンジンで見つかるか」と「何を使って接続するか」で3つの層に分けられます。
誤解しやすいのがディープウェブです。ログインしないと見られないページの集まりを指し、ディープウェブ自体は違法な場所ではありません。
| 区分 | 検索エンジンで見つかるか | 接続に必要なもの | 例 |
|---|---|---|---|
| 表層ウェブ | 見つかる | 一般的なWebブラウザ | 企業サイト、ニュースサイト、公開ブログ |
| ディープウェブ | 見つからない | ブラウザとログイン情報 | 会員ページ、Webメール、社内システム、クラウドサービスの管理画面 |
| ダークウェブ | 見つからない | 専用のソフト | 匿名性の高いネットワーク上のサイト群 |
表は一般的な区分を本記事で整理したもので、公的な定義ではありません。ダークウェブの匿名性に関する説明はIPA「情報セキュリティ10大脅威 2026」解説書[組織編]の記述にもとづきます
この記事では接続の方法には触れず、企業が知っておくべきリスクに絞って説明します。
公的統計には「ダークウェブ」の区分がなく、規模や流通量は数値で把握されていない
ダークウェブの規模や流通量は、公的統計では把握されていません。警察庁の不正アクセス統計は、認証情報の入手方法で手口を分けていますが、入手先がダークウェブかどうかは区別していないためです。
最も近いのは「インターネット上に流出・公開されていた識別符号を入手」という区分で、2025年の検挙件数は9件でした。ID・パスワードを悪用する「識別符号窃用型」全体の399件のうちの一部です。
注意
この区分は名称のとおりダークウェブに限られず、オープンな掲示板などで公開された情報も含みえます。9件を「ダークウェブで売買された情報が使われた件数」と読まないようにしてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ダークウェブでは盗まれた情報や攻撃サービスが取引され、漏えい情報が公開されることもある
IPAの「情報セキュリティ10大脅威2026」の解説書では、匿名性の高いマーケットで次のようなものが取引されていると説明されています。
- 企業のシステムに入るための認証情報やアクセス情報
- ランサムウェアを貸し出すサービス(RaaS)や、攻撃の代行サービス
- 公表された脆弱性を突くために短期間で作られた攻撃ツール
IPAの個人向けハンドブックも、盗まれた個人情報やクレジットカード情報が犯罪者の間で共有・売買されると説明しています(「ダークウェブ」の語は使っていません)。
ランサムウェアで盗まれた情報がダークウェブ上で公開された事例が公表されている
IPAの解説書によると、東海ソフト開発では2025年11月にランサムウェア被害が発生し、業務を委託していた複数の企業の個人情報が漏えいしました。同社は、その一部と思われる情報がダークウェブ上で公開されていると公表しています。
警察庁に報告された企業・団体のランサムウェア被害は、2024年上半期が114件、下半期が108件でした。2024〜2025年には、規模の大きな情報漏えいの事例も続いています。
| 企業・団体 | 年 | 漏えいの規模 | ダークウェブ上での公開 |
|---|---|---|---|
| KADOKAWAグループ | 2024年 | 254,241人 | 本記事で参照した資料には記載なし |
| アスクル | 2025年 | 約72万件(流出) | 本記事で参照した資料には記載なし |
| アサヒグループホールディングス | 2025年 | 約191万件(漏えいの可能性) | 本記事で参照した資料には記載なし |
| 東海ソフト開発 | 2025年 | 本記事で参照した資料には件数の記載なし | 情報の一部と思われるものが公開されていると公表 |
表の出典: IPA「情報セキュリティ白書2025 第1章」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
表のうち上の3社の事例は漏えいの規模を示すもので、ダークウェブで売られたことを示すものではありません。
入手された認証情報は不正ログインに使われ、2024年のネットバンキング不正送金では被害額の約33%で家庭用機器を経由した踏み台が使われた
入手された認証情報は、最終的に不正ログインに使われます。2025年にアスクルは、多要素認証を適用していなかった認証情報が盗まれ、社内ネットワークに侵入されたと公表しました。その結果、約72万件の情報が流出しています。
攻撃者は接続元を隠して不正ログインを試みます。警察庁・総務省・NICTの資料によると、2024年のインターネットバンキング不正送金は4,369件、被害額は約86.9億円でした。
このうち少なくとも1,918件で、家庭用のIoT機器を悪用した「レジデンシャルプロキシ」という踏み台が使われていました。被害額で見ると、全体の約33%にあたります。
注意
この資料は、攻撃者が認証情報をどこで手に入れたかを示していません。1,918件がダークウェブで入手された情報によるものとは言えません。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック/IPA「情報セキュリティ白書2025 第1章」/警察庁・総務省・NICT「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」
警察庁統計では、流出・公開された認証情報の悪用は各年2〜11件で、パスワード管理の甘さを突く手口の方が多い
警察庁が検挙した不正アクセスの手口を見ると、多いのは自社側のパスワード管理の甘さにつけ込んだものです。ただし2025年は、フィッシングなど社外で認証情報を取られる手口も増えています。
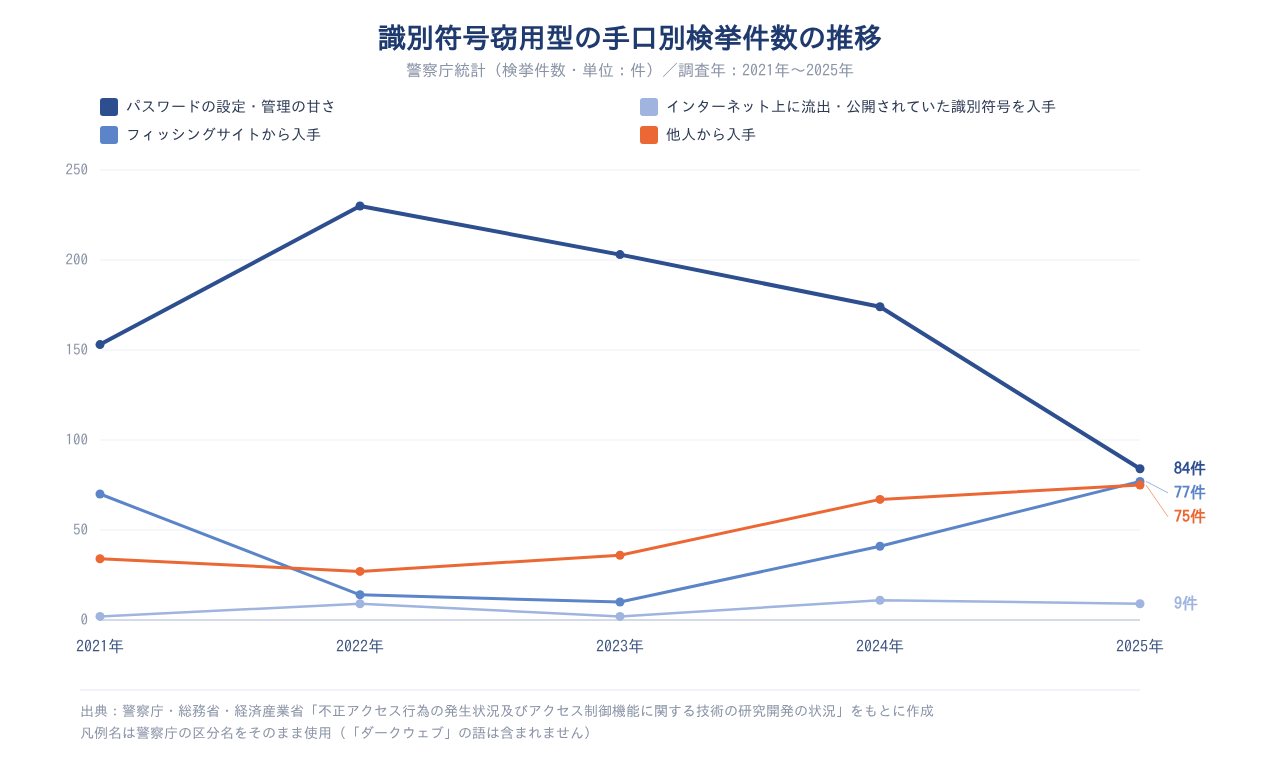
図の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」のデータをもとに作成
2025年の不正アクセス認知件数は7,190件で、検挙に至ったのは431件
警察庁の統計によると、2025年の不正アクセス行為の認知件数は7,190件、不正アクセス禁止法違反での検挙件数は431件でした。検挙件数は、認知件数の約6%にとどまります。
ただし検挙件数には、識別符号の不正取得など不正アクセス行為以外の違反も含まれます。認知と検挙は数え方も異なるため、この割合は目安です。以降の手口別データは、被害の一部である検挙事件の内訳です。
総務省の2025年の通信利用動向調査では、インターネットを利用している常用雇用者100人以上の企業の4.1%が、過去1年間のセキュリティ被害として「不正アクセス」を選びました。対象も指標も異なるため、警察庁統計とは比べられません。
「流出・公開されていた認証情報を入手」による検挙は2021〜2025年の各年2〜11件
ダークウェブに最も近い「流出・公開されていた識別符号を入手」の検挙件数は、2021年2件、2022年9件、2023年2件、2024年11件、2025年9件でした。
同じ期間の識別符号窃用型の全体は、398件、482件、475件、511件、399件です。全体に占める割合はどの年も2.3%以下で、検挙ベースでは目立たない数です。
注意
この区分はダークウェブに限られず、逆にダークウェブで入手された認証情報が「他人から入手」など別の区分に入っている可能性もあります。件数が少ないことは、安全を意味しません。
パスワードの設定・管理の甘さにつけ込んだ検挙は、5年間を通じて流出・公開を上回っている
パスワードの設定・管理の甘さにつけ込んだ検挙は、5年間すべてで流出・公開を上回っています。
| 年 | 識別符号窃用型 全体 | パスワードの設定・管理の甘さ | 流出・公開されていた識別符号を入手 | フィッシングサイトから入手 | 他人から入手 |
|---|---|---|---|---|---|
| 2021年 | 398件 | 153件 | 2件 | 70件 | 34件 |
| 2022年 | 482件 | 230件 | 9件 | 14件 | 27件 |
| 2023年 | 475件 | 203件 | 2件 | 10件 | 36件 |
| 2024年 | 511件 | 174件 | 11件 | 41件 | 67件 |
| 2025年 | 399件 | 84件 | 9件 | 77件 | 75件 |
表の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(手口別検挙件数)
母集団の異なるIPAへの2025年の届出でも、被害原因の33.7%が「ID・パスワード管理の不備」でした。ただし届出は任意で、被害があった届出の原因を延べで数えた値です。
この数値から読み取れるのは、侵入口として自社側の管理不備が目立つという点です。ダークウェブの監視より先にパスワードの管理ルールを見直す方が、検挙事例の多い経路をふさげます。
2025年はフィッシングや他人からの入手を含む外部での入手が161件となり、管理の甘さの84件を初めて上回った
2025年は、社外で認証情報を取られる手口が目立ちました。本記事では次の3つを「外部での入手」としてまとめています(警察庁の区分ではありません)。
- フィッシングサイトから入手: 77件
- 他人から入手: 75件
- インターネット上に流出・公開されていた識別符号を入手: 9件
3つを合わせると161件で、パスワードの設定・管理の甘さの84件を5年間で初めて上回りました。識別符号窃用型の全体399件に占める割合は40.4%で、2023年の48件・10.1%から上がっています。
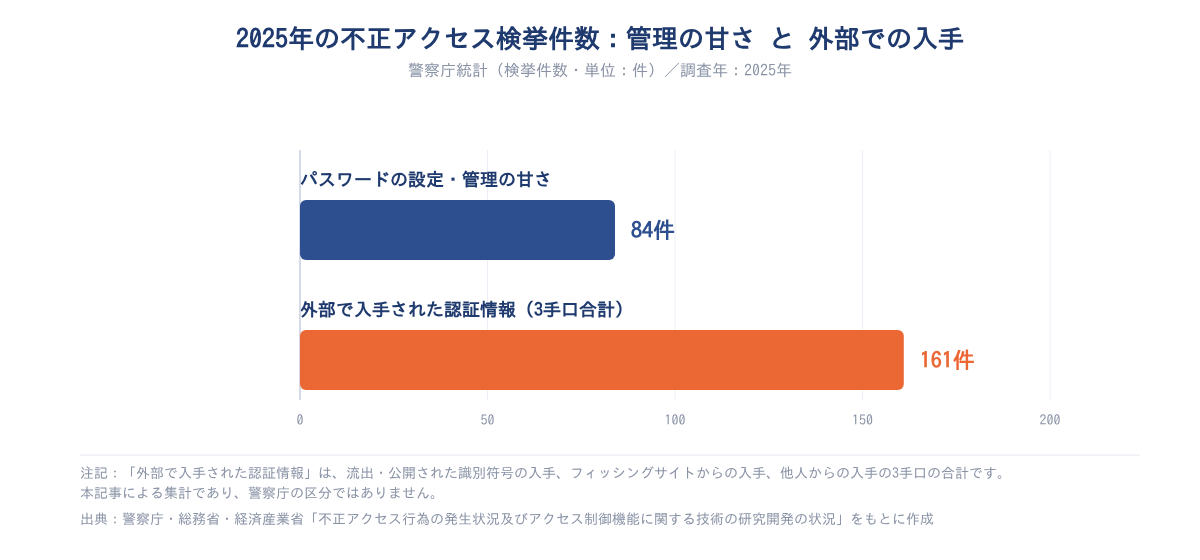
図の出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」のデータをもとに作成。「外部での入手」は本記事が3つの手口を合計したもので、警察庁の区分ではありません
この数値から読み取れるのは、増えた分の大半がフィッシングと他人からの入手で、ダークウェブ由来が増えたとは読めない点です。2025年は全体の件数が減っており、割合の上昇には分母の減少も影響しています。
それでも、認証情報が漏れることを前提にした対策が必要なのは確かです。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業の対策は、パスワード管理の徹底と、漏れても使わせない仕組みの両方で進める
ここまでのデータから、対策は自社で認証情報を「漏らさない」ことと、漏れても「使わせない」ことの2方向に整理できます。ダークウェブの監視サービスは、この2つを固めたうえで検討する補助的な手段と考えてください。
推測されにくいパスワードの設定と使い回しの禁止を社内ルールにする
最初に取り組むのは、パスワードのルールづくりです。2025年の警察庁統計では管理の甘さにつけ込んだ検挙が84件あり、IPAへの2025年の届出でも被害原因の33.7%が「ID・パスワード管理の不備」でした。
特に使い回しは、1つのサービスの漏えいが別のサービスへの不正ログインにつながります。社内ルールには次の項目を入れておきましょう。
- 機器やサービスの初期パスワードは、使い始める前に変更する
- 推測されやすいパスワードと、パスワードの使い回しを禁止する
- パスワード管理ツールの利用を認め、紙やメモでの管理をやめる
- 退職者や異動者のアカウントは、速やかに停止・変更する
多要素認証を適用し、漏れたID・パスワードだけではログインできないようにする
2025年の警察庁統計では、フィッシングサイトからの入手が77件、他人からの入手が75件でした。どちらも、自社で管理を徹底しても、社外で認証情報を取られてしまう経路です。
多要素認証やパスキーを使えば、IDとパスワードが知られてもそれだけではログインできません。IPAの解説書でも、対策の一つとして挙げられています。
前述のアスクルの事例でも、多要素認証を適用していなかった認証情報が侵入に使われました。適用は、VPNやリモートアクセス、クラウドサービスの管理画面など、外部から入れる入口から優先しましょう。
社用メールアドレスの漏えい確認を定期的に行い、見つかったら認証情報を切り替える
IPAの解説書では、Have I Been Pwnedなどの漏えいチェックサイトで、自身のパスワードが漏えいしていないかを確認することが対策に挙げられています。社用メールアドレスも同様のサイトで確認でき、具体的な手順は、メールアドレスの漏えいチェックの記事で解説しています。
ネット上に流出・公開された認証情報の悪用は、2025年の検挙では9件でした。ただし公的統計で把握できていない部分もあるため、定期的な確認は見落としを減らす補助的な手段として行うとよいでしょう。
漏えいが見つかったときは、次の順で対応します。
- 該当するアカウントのパスワードをすぐに変更する
- 同じパスワードを使っていたサービスを洗い出し、すべて変更する
- ログイン履歴を確認し、身に覚えのないアクセスがないか調べる
業務端末からダークウェブに接続させない統制を、ルールと技術の両面で作る
業務でダークウェブに接続する必要はありません。興味本位の接続でも、マルウェアへの感染や、犯罪への関わりを疑われるおそれがあります。統制は、ルールと技術の両面で次の3つを整えます。
- 情報セキュリティポリシーや利用規程で、業務端末からの接続禁止を明記する
- 許可していないソフトのインストールを制限する
- Webフィルタリングと通信ログの監視で、不審な通信に気づけるようにする
社員には、マルウェア感染などのおそれがあるという理由を添えて周知してください。
ポイント(対策チェックリスト)
- 初期パスワードの変更と、使い回しの禁止をルール化している
- 外部から入れる入口に多要素認証を適用している
- 社用メールアドレスの漏えい確認を定期的に行っている
- 業務端末からダークウェブへの接続禁止を明文化している
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
まとめ:ダークウェブ対策の出発点は、自社の認証情報の管理を固めること
ダークウェブは盗まれた情報や攻撃サービスの取引に使われていますが、その規模は公的統計では把握されていません。
2025年の警察庁統計では、パスワードの設定・管理の甘さにつけ込んだ検挙が84件でした。一方、フィッシングサイトからの入手77件、他人からの入手75件、流出・公開9件の合計は、これを上回ります。
だからこそ、パスワード管理で「漏らさない」ことと、多要素認証で「漏れても使わせない」ことの両方が必要です。まずは自社のパスワードルールと、外部から入れる入口の多要素認証の状況を確認してください。
ポイント
- ダークウェブの規模は、公的統計では把握されていません
- 2025年の検挙では、管理の甘さと社外での入手の両方が目立ちます
- 対策の順番は、パスワード管理、多要素認証、漏えい確認、接続させない統制です
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

社員のパスワード管理やアクセスルールの教育は、ルールを作っても浸透させるのが難しい分野です。情シス担当者自身も、新しい手口に合わせて知識を更新し続ける必要があります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短い動画で、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名からです。請求書払いに対応しており、初期設定は約10分で完了します。
※出典