

【公的資料で整理】サイバーセキュリティ基本法とは|企業の努力義務と関連法の関係、中小企業の69.7%は組織的対策なし(2024年調査)
経営層や監査の担当者から「サイバーセキュリティ基本法には対応できている?」と聞かれ、答えに詰まった経験はありませんか。法律の名前は知っていても、自社に何が求められているのかは意外と分かりにくいですよね。
- サイバーセキュリティ基本法は、企業に何を義務づけているの?
- 守らなかった場合、罰則はあるの?
- 不正アクセス禁止法や個人情報保護法とは、どう違うの?
結論から言うと、基本法が企業に求めているのは、罰則のない努力義務です。情シス担当者が実務で守るべき義務は、主に個人情報保護法などの個別の法律から生じます。
この記事では、基本法の目的と推進体制、企業に求められる努力義務を公的資料をもとに整理します。関連する2つの法律との役割分担や、改正の主な動きもまとめました。
この記事のポイント
- サイバーセキュリティ基本法が事業者に課しているのは、罰則のない努力義務です(出典: 衆議院「サイバーセキュリティ基本法 制定法律」)
- 2025年に成立したサイバー対処能力強化法の整備法の中で基本法も改正され、サイバーセキュリティ戦略本部の体制が強化されました(出典: 内閣官房国家サイバー統括室「サイバー対処能力強化法及び同整備法について」)
- IPAの2024年度調査では、中小企業等の69.7%が情報セキュリティ対策を組織として行っていません(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
サイバーセキュリティ基本法は2014年に制定された国の方針を定める法律
サイバーセキュリティ基本法は、2014年に公布された法律です。国としての基本方針と推進体制を定める枠組みの法律で、企業を直接取り締まる法律ではありません。
「基本法」と名の付く法律は、国の施策の方向性を示す役割を持っています。ここでは、制定の時期、法律の目的、そして推進役となる組織を順に確認していきます。
ポイント
- 2014年に公布された、国の方針と体制を定める法律
- 目的は、情報の自由な流通とサイバーセキュリティの確保を両立させること
- 推進役はサイバーセキュリティ戦略本部で、2025年7月1日時点の事務局機能は国家サイバー統括室が担う
2014年11月に平成26年法律第104号として公布された
サイバーセキュリティ基本法は、2014年11月12日に平成26年法律第104号として公布されました。それに先立ち、同年11月6日に衆議院本会議で可決されて成立しています。
法律の形としては、特定の行為を禁止するものではありません。国の施策の土台となる基本的な事項をまとめた法律です。
制定後も、推進体制は改正などを通じて見直されてきました。その流れは、後半の「改正の主な動き」で年表にまとめています。
まずは、2014年に国の枠組みとして作られた法律だという点を押さえておけば十分です。
法律の目的は情報の自由な流通とサイバーセキュリティの確保の両立
この法律の目的は、インターネットなどでの情報の自由なやり取りを守りながら、サイバーセキュリティを確保することです。安全のために情報の流れを止めるのではなく、両方を成り立たせることを目指しています。
第1条では、この目的を果たすための手段として、次のような事項を定めると整理されています。基本理念と国・地方公共団体の責務を定めることと、サイバーセキュリティ戦略を作り、戦略本部を置くことです。なお、第1条が最終的な目的として掲げているのは、経済社会の活力の向上と持続的発展、国民が安全で安心して暮らせる社会の実現、国際社会の平和と安全の確保、そして我が国の安全保障への寄与です。
つまり、基本法は「何をしてはいけないか」を定める法律ではありません。国がどの方向に向かって、どの組織で施策を進めるかを定めた法律です。
企業向けの具体的なルールが書かれた法律ではない、と理解しておくと、この後の内容が読みやすくなります。
推進役は2015年に設置されたサイバーセキュリティ戦略本部で、2025年7月時点の事務局は国家サイバー統括室
基本法にもとづく施策の推進役は、内閣に置かれたサイバーセキュリティ戦略本部です。総務省の情報通信白書によると、戦略本部は基本法の制定を受けて2015年に設置されました。
戦略本部を事務面で支える組織は見直されています。以前は内閣サイバーセキュリティセンター(NISC)の名前がよく知られていました。
2025年7月1日時点の体制では、内閣官房に国家サイバー統括室が置かれています。あわせて、内閣サイバー官が戦略本部の事務局機能と総合調整を担う形が示されています。
内閣サイバー官の新設は、2025年に成立した整備法で定められたものです。整備法による基本法の改正のうち、戦略本部の改組などは2025年7月1日に施行されています。同じ日に、NISCを改組した国家サイバー統括室が発足しました。
情シス担当者としては、国の窓口となる組織の名前が変わっている点を知っておくと、公的資料を探すときに迷わずに済みます。
出典: 衆議院「サイバーセキュリティ基本法 制定法律」/総務省「国民のための情報セキュリティサイト:サイバーセキュリティ基本法」/総務省「令和7年版 情報通信白書 サイバーセキュリティ政策の動向」/内閣官房国家サイバー統括室「サイバー対処能力強化法及び同整備法について」/首相官邸「国家サイバー統括室発足式」(令和7年7月1日)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業に求められるのは罰則のない努力義務
サイバーセキュリティ基本法のうち、企業に関わるのは第6条と第7条です。どちらも「努めるものとする」という書き方で、企業に求められているのは罰則のない努力義務です。
対象となる企業は2つの層に分かれています。1つは社会の基盤となるサービスを提供する「重要社会基盤事業者」、もう1つはそれ以外も含む「その他の事業者」です。順に見ていきましょう。
ポイント
- 第6条は重要社会基盤事業者、第7条はその他の事業者を対象にした努力義務
- どちらにも罰則の規定はない
- 2025年の改正で、情報システムなどの供給者に向けた罰則のない努力義務も加わった
- 「その他の事業者」には中小企業も含まれる
- 努力義務の取組み状況を直接測った公的統計は見当たらない
重要社会基盤事業者にはサービスを安定して提供するための対策が求められる
第6条は、重要社会基盤事業者に向けた規定です。サービスを安定して適切に提供できるよう、自ら積極的に対策に取り組むことと、国や地方公共団体の施策に協力することを求めています。
重要社会基盤事業者のサービスが止まると、多くの人の生活や他の企業の事業に影響が出ます。そのため、サービスを止めないことが対策の目的として明示されています。
ただし、この条文も「努める」という書き方で、守らなかったときの罰則はありません。対策の内容も、自主的な取組みとして各社に任されています。
自社が重要社会基盤事業者でなくても、関係がないわけではありません。次の第7条が、それ以外の事業者を対象にしているためです。
一般の事業者には自主的な対策と国の施策への協力が求められる
第7条第1項は、サイバー関連事業者や「その他の事業者」に向けた規定です。自ら積極的に対策をとり、国や地方公共団体の施策に協力するよう努めることを求めています。
「その他の事業者」という書き方なので、業種や規模による区別はありません。つまり、中小企業を含め、ほぼすべての企業がこの努力義務の対象になると読めます。
求められているのは、自社での対策と、国などの施策への協力の2つです。
一般の事業者がどのような対策をとるかは、法律には書かれていません。そのため、各社が自分で考える必要があります。
なお、国家サイバー統括室の説明によると、2025年の改正で第7条に情報システムなどの供給者向けの規定が加わりました。利用者の安全に配慮した設計・開発や、維持管理に必要な情報の継続的な提供などで、利用者を支援するよう努める内容です。これも罰則のない努力義務です。
この規定は、委託先や調達先のITベンダーに何を求めるかを考える手がかりになると考えられます。
まずは、情報セキュリティ対策の種類を整理し、自社に足りないものを確かめるところから始めてみてください。
努力義務は中小企業にも及び、2024年調査で中小企業等の69.7%は組織的な対策をしていない
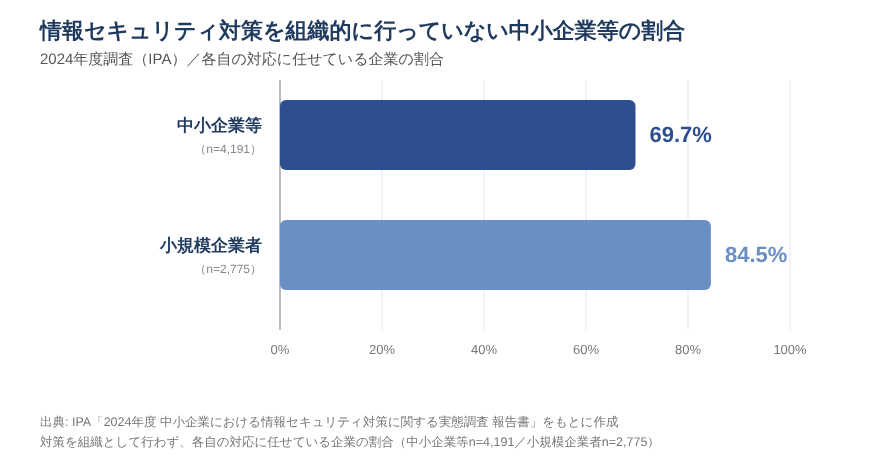
第7条第1項の努力義務は中小企業にも及びますが、実態を見ると対策の体制が整っていない企業が多数です。IPAの2024年度の調査では、情報セキュリティ対策を組織として行わず、各自の対応に任せている中小企業等は69.7%でした。
この調査の回答数は、中小企業等全体で4,191件です。このうち小規模企業者(回答2,775件)に限ると、割合は84.5%まで上がります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
被害も起きています。同じ調査では、2023年度に不正アクセスの被害を受けた中小企業等が10.0%ありました。被害を受けた企業の22.9%では、ウェブサイトの停止や機能低下が起きています。
なお、体制は2024年調査時点、被害は2023年度の数値で、時期がずれています。
これらの数値から読み取れるのは、「努力義務だから中小企業には関係ない」とは言えないという点です。ただし、罰則がないから対策が進まない、という因果関係を示すデータではありません。被害の傾向は、情報セキュリティ10大脅威の記事で詳しく解説しています。
努力義務の取組み状況を直接示す公的統計は見当たらない
基本法の努力義務を企業がどこまで果たしているかを、直接測った公的統計は今回の調査範囲では見つかりませんでした。条文の要旨に、取組み状況を国に報告する仕組みが含まれていないことが一因と考えられます。
これに対して、不正アクセス禁止法では検挙件数が、個人情報保護法では漏えい等報告の件数が、毎年公表されています。ただし、数字で見えているのは罰則や報告義務といった強制力のある規定の運用です。不正アクセス禁止法にもアクセス管理者向けの努力義務がありますが、その取組み状況を測った統計も見当たりません。
自社の取組みを確かめる手がかりは、前の見出しで紹介したIPAの体制調査のような周辺のデータに限られるのが現状です。なお、これは本記事のデータベースと今回の調査で確認できなかったという意味で、統計が存在しないと断定するものではありません。
この結果から言えるのは、法律から「どこまでやればよいか」は読み取れないということです。具体的な対策の水準は、国や公的機関のガイドラインなどで確かめるのが現実的です。
出典: 衆議院「サイバーセキュリティ基本法 制定法律」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/国家サイバー統括室「サイバーセキュリティ基本法、サプライチェーン・リスク対策、個人情報保護関連」/e-Gov法令検索「不正アクセス行為の禁止等に関する法律」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/個人情報保護委員会「令和6年度 年次報告」
不正アクセス禁止法・個人情報保護法とは「誰に何を課すか」で役割が分かれる
サイバーセキュリティに関わる法律は、基本法だけではありません。不正アクセス禁止法と個人情報保護法を並べると、3つの法律は「誰に」「何を」課し、どのような強制力を持たせるかで役割が分かれています。
| 法律 | 主な対象 | 求める内容 | 強制力 | 運用状況が見える指標 |
|---|---|---|---|---|
| サイバーセキュリティ基本法 | 国・地方公共団体・事業者など | 国の方針と体制、事業者の自主的な対策 | 事業者には罰則のない努力義務 | 取組み状況の公的統計は見当たらない |
| 不正アクセス禁止法 | 不正アクセスをした者、アクセス管理者 | 不正アクセス行為の禁止、アクセス管理者による防御措置 | 行為者には罰則あり、アクセス管理者には罰則のない努力義務 | 検挙件数(2025年は431件) |
| 個人情報保護法 | 個人情報を扱う事業者 | 個人データの適切な管理、漏えい時の報告など | 報告などの法的義務 | 漏えい等報告の処理件数(2024年度は19,056件) |
出典: 衆議院「サイバーセキュリティ基本法 制定法律」/国家サイバー統括室「サイバーセキュリティ基本法、サプライチェーン・リスク対策、個人情報保護関連」/衆議院「刑法等の一部を改正する法律の施行に伴う関係法律の整理等に関する法律」/e-Gov法令検索「不正アクセス行為の禁止等に関する法律」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況」/個人情報保護委員会「令和6年度 年次報告」
この表から読み取れるのは、情シス担当者が実務で守るべき強制力のある義務は、基本法ではなく個人情報保護法などの個別の法律から生じるという点です。基本法は方向性を示し、個別の法律が具体的なルールを定めています。
注意
表の検挙件数(2025年・暦年)と漏えい等報告の処理件数(2024年度)は、年も集計した機関も違います。2つの件数を比べて、どちらの問題が多いかを判断することはできません。
不正アクセス禁止法は攻撃した者への罰則が中心で、2025年の検挙件数は431件
不正アクセス禁止法は、不正アクセス行為そのものを禁止し、行った者を罰する規定を中心とした法律です。事業者に努力義務を課す基本法とは、中心となる対象と強制力が異なります。
不正アクセス行為(第3条違反)に対する罰則は、3年以下の拘禁刑又は100万円以下の罰金と定められています。2022年の法改正により、2025年6月1日からそれまでの「懲役」が「拘禁刑」に改められました。法律の運用状況は、検挙件数として公表されています。警察庁などの資料によると、2025年の検挙件数は431件でした。
企業にとっては、自社が被害を受けたときに行為者が罰せられる根拠となる法律です。一方で、アクセス管理者の側にも、識別符号を適切に管理し、アクセス制御機能の有効性を検証したうえで、必要に応じて防御措置を講じるよう努める義務があります(第8条)。こちらは罰則のない努力義務です。
このため、加害者を処罰するためだけの法律と整理するのは正確ではありません。また、加害者が罰せられても、自社の被害がなくなるわけではありません。
罰則の詳しい内容や検挙件数の推移は、不正アクセス禁止法の記事で解説しています。あわせて確認してみてください。
個人情報保護法は漏えい時の報告を事業者に義務づけ、2024年度の報告処理件数は19,056件
個人情報保護法は、個人データの漏えいなどが起きたときに、一定の場合に事業者に報告を義務づけている法律です。サイバー攻撃の被害を受けた企業にとって、実務上の義務が生じやすいのはこちらの法律です。
個人情報保護委員会の年次報告によると、2024年度に処理した漏えい等報告は19,056件でした。この件数には、メールの誤送信など、サイバー攻撃以外が原因のものも含まれます。
被害を受けた企業の立場で考えると、整理しやすくなります。基本法の努力義務を果たしていなかったことで、直接罰されることはありません。しかし、攻撃によって個人データが漏えいすれば、個人情報保護法にもとづく報告が必要になります。
この違いから読み取れるのは、事故が起きたときに実際の義務が生じるのは個別の法律だという点です。漏えい時に誰が報告を担うのかを、社内で決めておくと安心です。
出典: 衆議院「サイバーセキュリティ基本法 制定法律」/国家サイバー統括室「サイバーセキュリティ基本法、サプライチェーン・リスク対策、個人情報保護関連」/衆議院「刑法等の一部を改正する法律の施行に伴う関係法律の整理等に関する法律」/e-Gov法令検索「不正アクセス行為の禁止等に関する法律」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/個人情報保護委員会「令和6年度 年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
基本法の改正は国の推進体制の強化が中心で、2025年には供給者の努力義務も加わった
サイバーセキュリティ基本法は、制定後も改正などを通じて見直されてきました。主な動きを年表にまとめると、次のとおりです。なお、この表はすべての改正を網羅したものではありません。
| 年 | 主な動き | 内容 |
|---|---|---|
| 2014年 | 制定・公布 | 2014年11月12日に平成26年法律第104号として公布 |
| 2015年 | 戦略本部の設置 | 基本法の制定を受けてサイバーセキュリティ戦略本部を設置 |
| 2018年 | 改正法の公布 | 平成30年法律第91号として2018年12月12日に公布、2019年4月1日に施行。サイバーセキュリティ協議会の規定などを追加 |
| 2025年 | 整備法の成立・公布 | サイバー対処能力強化法と同整備法が2025年5月16日に成立、5月23日に公布。整備法の中で戦略本部の改組・機能強化のための基本法改正。戦略本部の改組などは2025年7月1日に施行。情報システムなどの供給者に向けた努力義務の規定も追加 |
| 2025年 | 2025年7月1日時点の体制 | 内閣官房に国家サイバー統括室が置かれ、内閣サイバー官が戦略本部の事務局機能を担う |
出典: 衆議院「サイバーセキュリティ基本法 制定法律」/総務省「令和7年版 情報通信白書 サイバーセキュリティ政策の動向」/衆議院「サイバーセキュリティ基本法の一部を改正する法律 制定法律」/内閣官房国家サイバー統括室「サイバー対処能力強化法及び同整備法について」/首相官邸「国家サイバー統括室発足式」(令和7年7月1日)/国家サイバー統括室「サイバーセキュリティ基本法、サプライチェーン・リスク対策、個人情報保護関連」
この年表から読み取れるのは、手が入ってきたのが主に国の推進体制や関係者と協議する枠組みだという点です。
一方で、2025年の改正では、情報システムなどを供給する事業者に向けた努力義務が新たに加わっています。
確認できた範囲では、改正によって第6条・第7条の努力義務が義務に変わったり、罰則が付いたりした形跡はありません。事業者への要求が広がったのは供給者という立場に限られ、その形も罰則のない努力義務にとどまっています。
2018年の改正で官民が協議するサイバーセキュリティ協議会の規定が加わった
2018年の改正では、サイバーセキュリティ協議会を設ける規定などが新たに加わりました。この改正法は平成30年法律第91号として2018年12月12日に公布され、2019年4月1日に施行されています。
協議会は、戦略本部長などが関係者と協議するための場です。関係者と情報を共有しながら、連携して対策を進めるための仕組みです。
この改正も、すべての企業に一律の義務を課すものではありませんでした。ただし、協議会の構成員には事業者も加わることができ、構成員になると秘密の保持や情報提供への協力が求められます。秘密保持の義務に違反した場合の罰則も設けられているため、国の内部だけの話と言い切ることはできません。
関係者が協議する枠組みを法律に位置づけた改正、と押さえておきましょう。
2025年の改正はサイバー対処能力強化法の整備法の中で行われた
2025年の基本法の改正は、基本法だけを単独で改正したのではなく、サイバー対処能力強化法の整備法の中で行われました。この整備法により、戦略本部の改組と機能強化が図られています。
サイバー対処能力強化法(令和7年法律第42号)と同整備法(令和7年法律第43号)は、2025年に成立しました。成立は5月16日、公布は同年5月23日です。このうち、基本法の改正による戦略本部の改組などは、2025年7月1日に施行されました。
同じ日に国家サイバー統括室が発足し、内閣サイバー官が戦略本部の事務局機能を担う体制になっています。
この経緯から言えるのは、基本法の動きを追うには、関連する法律の整備法まで確認する必要があるという点です。基本法の名前だけで改正情報を探すと、見落とすおそれがあります。
また、法律全体の施行期日の記載だけを見て、個々の改正部分の施行日を判断すると誤りやすい点にも注意が必要です。改正の時期を確かめるときは、どの規定がいつ施行されたかを個別に確認しましょう。
出典: 衆議院「サイバーセキュリティ基本法 制定法律」/総務省「令和7年版 情報通信白書 サイバーセキュリティ政策の動向」/衆議院「サイバーセキュリティ基本法の一部を改正する法律 制定法律」/内閣官房国家サイバー統括室「サイバー対処能力強化法及び同整備法について」/首相官邸「国家サイバー統括室発足式」(令和7年7月1日)/内閣官房「サイバーセキュリティ基本法の一部を改正する法律案」国会提出時の資料(2018年3月)
まとめ: 基本法は対策の方向性を示す枠組みで、実務上の義務は個別法から生じる
サイバーセキュリティ基本法は、国の方針と推進体制を定める枠組みの法律です。企業に求めているのは罰則のない努力義務ですが、「罰則がないから何もしなくてよい」という意味ではありません。
第7条第1項の対象には中小企業も含まれます。一方で、2024年度の調査では、中小企業等の69.7%が対策を組織として行っていませんでした。法律から対策の水準は読み取れないため、個別の法律とガイドラインで自社に必要な対策を確かめることが大切です。
ポイント
- 基本法が事業者に課すのは罰則のない努力義務で、中小企業も対象に含まれる
- 不正アクセス禁止法は攻撃した者への罰則が中心で、アクセス管理者にも努力義務がある。個人情報保護法は漏えい時の報告を事業者に義務づける
- 情シス担当者の実務上の義務は、基本法ではなく個別の法律から生じる
- 具体的な対策の水準は、ガイドラインなどで確かめる
まずは、自社で漏えいが起きたときの報告の流れと、いまの対策の体制を確かめるところから始めてみてください。
出典: 衆議院「サイバーセキュリティ基本法 制定法律」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
社内のセキュリティ教育を始めるなら「情シスカレッジ」

基本法は具体的な対策を定めていませんが、努力義務に取り組む方法の一つとして社内教育があります。とはいえ、新任やひとり情シスの方ほど、セキュリティを体系的に学ぶ時間や、社員に教える仕組みを用意しにくいのではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定にかかる時間はおよそ10分です。
※出典
- 衆議院「サイバーセキュリティ基本法(平成26年法律第104号)制定法律」
- 衆議院「サイバーセキュリティ基本法の一部を改正する法律(平成30年法律第91号)制定法律」
- 内閣官房「サイバーセキュリティ基本法の一部を改正する法律案」国会提出時の資料(2018年3月)
- 総務省「国民のための情報セキュリティサイト:サイバーセキュリティ基本法」
- e-Gov法令検索「不正アクセス行為の禁止等に関する法律」
- 衆議院「刑法等の一部を改正する法律の施行に伴う関係法律の整理等に関する法律」
- 総務省「令和7年版 情報通信白書 サイバーセキュリティ政策の動向」
- 内閣官房国家サイバー統括室「サイバー対処能力強化法及び同整備法について」
- 国家サイバー統括室「サイバーセキュリティ基本法、サプライチェーン・リスク対策、個人情報保護関連」
- 首相官邸「国家サイバー統括室発足式」(令和7年7月1日)
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- 個人情報保護委員会「令和6年度 年次報告」