

【IPAデータ】バッファオーバーフローとは|2025年の脆弱性届出の約7割はソフトウェア製品、対策はパッチ適用が中心
脆弱性情報にある「バッファオーバーフロー」が何を指すのか、分かりにくいですよね。
- 何が危ないのか分からない
- 自社開発がなくても関係があるのか分からない
- パッチを急ぐ理由を上司に説明できない
結論から言うと、これは領域を超えるデータを書き込ませ、本来と違う動作をさせる脆弱性です。
製品側の欠陥なので、利用者側の対策はパッチの早期適用が中心です。この記事では、仕組みから対策まで順に解説します。
この記事のポイント
- 領域を超える書き込みで別の情報を上書きさせ、任意のコード実行につながる脆弱性です
- 2025年のIPAへの脆弱性全般の届出610件のうち、約7割の432件がソフトウェア製品でした。(出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」)開発元のパッチを適用することが、利用者側の主な対策になります
- 「システムの脆弱性を悪用した攻撃」は2026年版10大脅威(組織)で4位、6年連続の選出です。(出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書)2025年の不正アクセス届出では、修正プログラムの未導入などによる被害が18件(複数選択)でした。(出典: IPA「コンピュータウイルス・不正アクセスの届出状況[2025年(1月~12月)]」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
バッファオーバーフローは、確保した領域を超えるデータを書き込ませてメモリ上の別の情報を上書きさせる脆弱性
バッファオーバーフロー(Buffer Overflow)は、確保した領域を超えてデータが書き込まれ、隣の情報が上書きされる脆弱性です。「バッファ」とは、プログラムがデータを一時的に置くために確保した領域を指します。
ソフトウェアの脆弱性の一種で、古くから知られている類型です。Webアプリ特有の問題ではなく、OSやミドルウェア、ネットワーク機器のファームウェアなど、幅広いソフトウェアで見つかります。
想定より長いデータを受け付けてしまうと、隣り合う領域のデータが書き換わる
バッファオーバーフローの主な原因は、プログラムが入力データの長さを確かめずに書き込んでしまうことです。
プログラムは、入力を置く領域の大きさをあらかじめ決めています。本来は、その大きさに収まるかを確かめてから書き込む必要があります。この確認が抜けていると、はみ出した分のデータが隣の領域に書き込まれます。
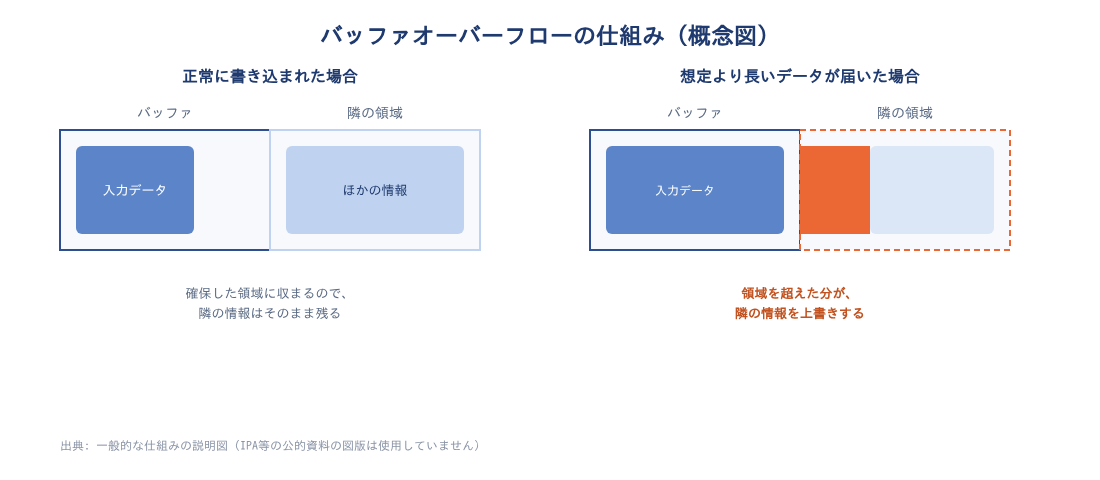
隣の領域には、次に実行する処理の場所を示す情報など、プログラムの動作に欠かせない情報が置かれていることがあります。攻撃者は、この情報を狙いどおりに書き換えるよう細工したデータを送り込みます。
つまり、入力の長さを確かめないという欠陥があるだけで、外部からプログラムの動きを変えられてしまうのです。
スタック型とヒープ型は、あふれが起きるメモリ領域の違いで区別される
バッファオーバーフローは、あふれが起きる場所によって主に「スタック型」と「ヒープ型」に分けられます。脆弱性情報でもこの名前がよく使われるため、違いを表で整理しておきましょう。
| 種類 | あふれが起きる場所の概要 | 主な影響 |
|---|---|---|
| スタック型 | 処理の途中で一時的に使う領域 | 処理の流れを書き換えられ、任意のコードを実行される |
| ヒープ型 | プログラムが必要に応じて確保する領域 | 他のデータを壊され、異常終了や任意のコード実行につながる |
なお、似た言葉に「スタックオーバーフロー」があります。こちらは、処理の呼び出しが深くなりすぎて領域が足りなくなる別の現象を指すことが多いので、混同しないよう注意してください。
情シス担当者にとって大切なのは、どちらの型でも、利用者がとるべき行動は同じだという点です。脆弱性情報に「スタックベースのバッファオーバーフロー」と書かれていても、やるべきことは開発元のパッチを適用することです。対策の詳細は後の章で説明します。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
バッファオーバーフローを突かれると、任意のコード実行やサービス停止につながる
バッファオーバーフローで情報が上書きされた結果は、大きく2つに分かれます。プログラムが異常終了するだけで済む場合と、攻撃者の命令を実行させられる場合です。
被害の大きさは、脆弱性のある製品がどこで使われているかでも変わります。インターネットに公開している機器なのか、社内の端末なのかによって、攻撃を受ける可能性が違うためです。
最も深刻な被害は、攻撃者が送り込んだ命令を実行され、システムを乗っ取られること
バッファオーバーフローで最も深刻なのは、攻撃者が送り込んだ命令をそのまま実行されてしまうことです。処理の流れを書き換えられると、プログラムは攻撃者の指示どおりに動きます。主な被害は次の4つです。
- 任意のコードを実行され、そのプログラムの権限によっては管理者権限を奪われる
- マルウェアを設置され、ほかの攻撃の足場にされる
- プログラムが異常終了し、サービスが止まる
- 保存している情報を盗まれたり、改ざんされたりする
参考として、不正アクセス全般の状況も見ておきましょう。2025年にIPAへ届け出られたコンピュータ不正アクセスは109件でした。手口として「不正プログラムの埋め込み」を挙げた届出は34件あります(複数選択)。
ただし、これらはバッファオーバーフローが原因と特定された件数ではありません。乗っ取られた機器にプログラムが埋め込まれる被害が実際に届け出られている、という参考情報として読んでください。
IPAの届出統計には「バッファのチェックの不備」という原因区分があり、累計の3%を占める
結論から言うと、IPAの脆弱性の届出統計には、バッファオーバーフローに相当する原因区分があります。原因別の集計に「バッファのチェックの不備」という区分があるためです。
IPAはこの区分を、入力の長さを確かめずに領域へ書き込んでしまう原因と説明しています。2025年第4四半期末時点で、ソフトウェア製品の原因別に集計された届出累計5,771件(不受理を除く)のうち、この区分は3%でした。
ただし、この3%は届出制度の開始以降の累計の割合です。2025年の届出件数(合計610件、ソフトウェア製品432件)を原因別に分けた値ではありません。そのため、3%から単年の件数や増減は求められません。
また、この区分がバッファオーバーフローのすべてと一致するとは限りません。不正アクセス届出の被害原因18件(複数選択)や10大脅威の順位4位も、別の区分の統計です。
注意
3%は累計の割合で、2025年単年やバッファオーバーフロー全体の割合ではありません。
出典: 警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年(1月~12月)]」/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」レポート(PDF)/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
IPAへの脆弱性の届出は2026年6月末時点で累計2万件を超え、2025年の届出の約7割はソフトウェア製品
IPAは「情報セキュリティ早期警戒パートナーシップ」に基づき、脆弱性関連情報の届出を受け付けています。対象は、ソフトウェア製品とウェブサイトです。届出の件数は、四半期ごとに集計・公表されています。
この件数は、発見者が任意で届け出た脆弱性の数です。世の中で見つかった脆弱性をすべて数えたものではない点に注意してください。
注意
この章の数値は、ソフトウェア製品・ウェブサイトの脆弱性全般の届出件数です。バッファオーバーフロー単独の値ではありません。
2026年1〜6月の届出は456件で、半年で2025年通年(610件)の約75%に達している
IPAへの脆弱性の届出は、2026年1〜6月の半年だけで、2025年通年の約75%に達しています。半年分の件数は、届出制度の開始以降の累計値の差から計算しました。
合計の累計は、2025年12月末時点で19,859件、2026年6月末時点で20,315件でした。この差から、2026年上半期の届出は456件と計算できます。2025年通年の610件と比べると、約75%にあたります。
ソフトウェア製品の累計も、6,392件から6,716件へ増えました。差は324件で、2025年通年の432件の約75%です。
| 区分 | 2025年12月末の累計 | 2026年6月末の累計 | 差(2026年上半期・計算値) | 2025年通年 |
|---|---|---|---|---|
| 合計 | 19,859件 | 20,315件 | 456件 | 610件 |
| ソフトウェア製品 | 6,392件 | 6,716件 | 324件 | 432件 |
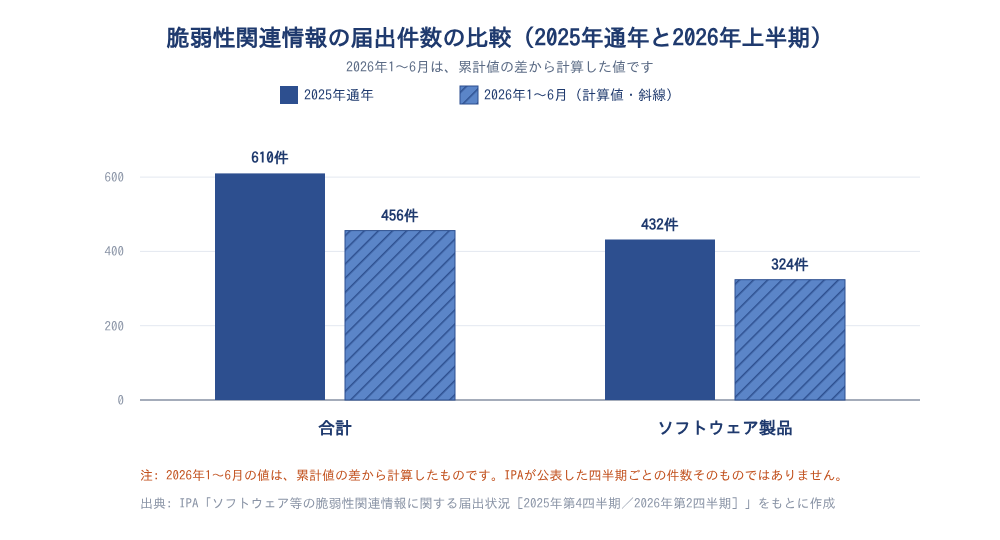
表の出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」のデータをもとに作成
456件と324件は累計の差から計算した値で、IPAが公表した四半期ごとの件数そのものではありません。
この数値から読み取れるのは、届出制度の開始以降の累計が2万件を超えた今も、新しい脆弱性の届出が続いているという点です。下半期の件数は分からないため、年間で2025年を上回るとまでは言えません。それでも、パッチ適用は一度で終わらず、毎年続く作業だと考えておく必要があります。
2025年の届出610件のうちソフトウェア製品は432件で約71%を占め、累計(約32%)とは構成が逆になっている
2025年の届出は、ソフトウェア製品が中心でした。届出制度の開始以降の累計とは、構成が逆になっています。
2025年通年の届出は、ソフトウェア製品が432件、ウェブサイトが178件、合計610件でした。ソフトウェア製品と合計の値から計算すると、ソフトウェア製品の割合は約71%です。
一方、2025年12月末時点の累計は、ソフトウェア製品が6,392件、ウェブサイトが13,467件、合計19,859件です。累計に占めるソフトウェア製品の割合は、計算すると約32%にとどまります。
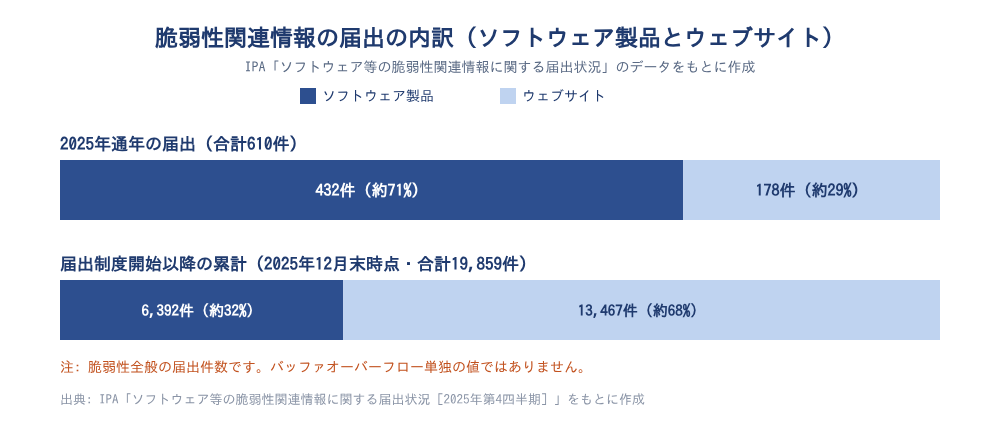
図の出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」のデータをもとに作成
この構成比から読み取れるのは、直近の届出はソフトウェア製品が中心だという点です。ソフトウェア製品の脆弱性は、利用企業が自分で直せません。開発元のパッチを適用することが、利用者側の主な手段になります。
バッファオーバーフローは、OSやネットワーク機器など製品側の脆弱性として報告されることが多い類型です。その意味で、この構図と同じ方向にあります。
ただし、本記事で使った2025年の届出件数(610件・432件)は、原因別に分けた値ではありません。そのため、バッファオーバーフローが増えたとは言えません。また、累計には過去にウェブサイトの届出が多かった時期が含まれており、その影響で構成比の差が大きく見えている面もあります。
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
利用者側の対策の中心は、開発元が公開する修正プログラム(パッチ)を早く適用すること
バッファオーバーフローは、製品の作り方に原因がある欠陥です。根本的に直せるのは、その製品の開発元だけです。
では、利用者である情シスは何をすればよいのでしょうか。役割は「パッチが出たら早く適用する」と「パッチが出る前の期間に備える」の2つに整理できます。ここでは、開発元と利用者の役割分担から順に見ていきます。
開発元は製品の作り方で防ぎ、利用者はパッチの適用で脆弱性を塞ぐ
バッファオーバーフローの対策は、開発元と利用者で担う内容がはっきり分かれます。開発元は作る段階で防ぎ、利用者は見つかった脆弱性をパッチで塞ぎます。
| 立場 | 主な対策 | 情シスが関わる場面 |
|---|---|---|
| 開発元 | 入力の長さの確認 | 自社開発・委託開発の要件に含める |
| 開発元 | メモリを安全に扱えるプログラミング言語の採用 | 委託先の開発方針を確認する |
| 開発元 | OSやコンパイラが備える保護機能の活用 | 製品選定時に開発元の対応方針を確認する |
| 開発元 | 出荷前の検査(静的解析など) | 委託開発の受け入れ時に検査結果を確認する |
| 利用者 | 保有ソフトウェアの把握 | 資産台帳で製品名とバージョンを管理する |
| 利用者 | 脆弱性情報の確認 | 開発元やJVNの公表を定期的に確認する |
| 利用者 | パッチの検証と適用 | 影響を確かめたうえで、早く適用する |
| 利用者 | 適用できない場合の回避策 | 該当機能の無効化や外部公開の制限を行う |
2025年にIPAへ届け出られた脆弱性のうち、ソフトウェア製品は432件でした。累計では2026年6月末時点で6,716件にのぼります。
こうした製品の脆弱性に対して、利用者ができることはパッチ適用が中心になります。保有するソフトウェアを把握し、脆弱性管理の流れの中でパッチを適用していきましょう。
「システムの脆弱性を悪用した攻撃」は2026年版10大脅威(組織)で4位となり、6年連続で選ばれている
IPAの「情報セキュリティ10大脅威 2026」組織編では、「システムの脆弱性を悪用した攻撃」が4位に入りました。この脅威の選出は6年連続です。
IPAの解説書は、攻撃者が公開された脆弱性情報や修正プログラムを手がかりに攻撃プログラムを作る流れを説明しています。作った攻撃プログラムで、パッチをまだ適用していないシステムを狙うというものです。このように、パッチ公開後から適用までの期間を突く攻撃は「Nデイ攻撃」と呼ばれます。
つまり、パッチの公開は、利用者だけでなく攻撃者にとっても情報になります。パッチが出たのに適用しないまま置いておくと、その期間が狙われやすくなるのです。
なお、10大脅威の順位は専門家による選考の結果で、発生件数を数えたものではありません。それでも、パッチ公開後の放置期間が危険だという点は、利用者として押さえておくべきです。
2025年のIPAへの不正アクセス届出では、修正プログラム未導入などが原因の被害が18件あった
パッチを適用していなかったことが原因とみられる被害は、実際に届け出られています。
2025年にIPAへ届け出られた不正アクセスは109件でした。実被害があった届出の原因として、「古いバージョンの利用や修正プログラム・必要なプラグイン等の未導入」が18件ありました。「ID、パスワード管理の不備」は30件です。いずれも複数選択の集計です。
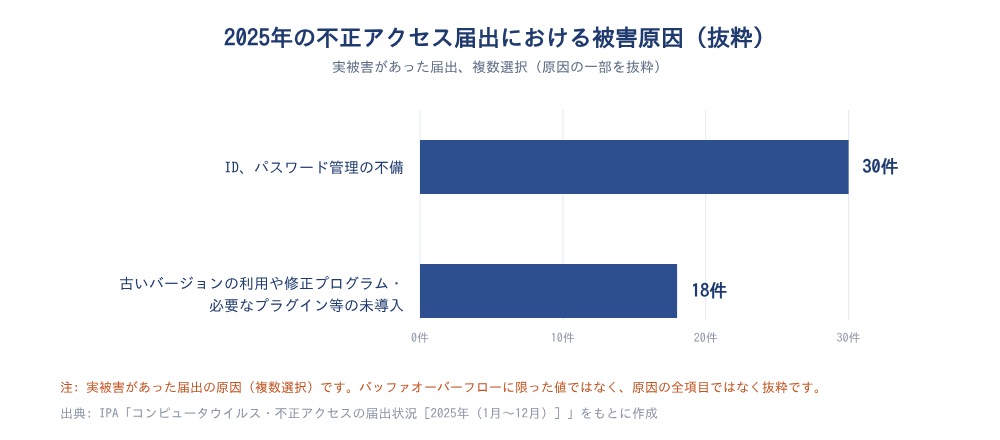
図の出典: IPA「コンピュータウイルス・不正アクセスの届出状況[2025年(1月~12月)]」のデータをもとに作成
この届出から読み取れるのは、パッチ適用で防げた可能性のある被害が、実際に起きているという点です。修正プログラムが「未導入」だったということは、対策がすでに存在していたことを意味します。
一方で、パスワード管理の不備による被害は30件で、18件の約1.7倍でした。パッチ適用だけで不正アクセスを防げるわけではありません。
なお、18件はバッファオーバーフローに限った値ではありません。届出は任意で、件数も多くないことに留意してください。
パッチが出る前に狙われるゼロデイ攻撃もあり、2025年の事例では発生から公表まで約4ヶ月かかった
パッチ適用は重要ですが、パッチが存在しない段階で狙われる攻撃もあります。それがゼロデイ攻撃です。
IPAの10大脅威2026の解説書は、日鉄ソリューションズが2025年7月8日に公表した不正アクセスを事例として紹介しています。ゼロデイ攻撃によるもので、被害の発生から公表まで約4ヶ月かかりました。この約4ヶ月は「検知まで」ではなく「公表まで」の期間です。
この事例が示すのは、利用者の対策を2つに分けて考える必要があるという点です。1つは、パッチを早く適用するNデイ攻撃への対策です。もう1つは、パッチが無い期間に備えるゼロデイ攻撃への対策です。
後者の備えとしては、外部に公開する機器の絞り込み、異常の検知、開発元の注意喚起や回避策の確認などがあります。ただし、紹介したのは1社の事例です。ゼロデイ攻撃の件数や発覚までの一般的な期間を示す統計は、今回確認した公的資料には見当たりません。
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2026年第2四半期]」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年(1月~12月)]」/警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
まとめ:バッファオーバーフローは利用者には直せない脆弱性であり、パッチを早く適用することが最大の対策
バッファオーバーフローは、確保した領域を超えるデータを書き込ませ、隣の情報を上書きさせる脆弱性です。突かれると、任意のコードを実行されたり、サービスが止まったりします。
IPAの届出統計では、「バッファのチェックの不備」とされたものが、2025年第4四半期末時点のソフトウェア製品の原因別届出累計の3%でした。ただし累計の割合のため、単年の件数や増減は分かりません。
IPAへの脆弱性全般の届出では、2025年の610件のうち432件がソフトウェア製品でした。脆弱性の悪用全般も、2026年版10大脅威(組織)で4位です。
製品の脆弱性は利用者には直せないため、パッチを早く適用することが最大の対策です。あわせて、パッチが無い期間への備えも考えておきましょう。
ポイント
- 仕組み: 確保した領域を超える書き込みで、隣の情報が上書きされる
- 被害: 任意のコード実行による乗っ取りや、サービスの停止につながる
- 統計: IPAの区分で「バッファのチェックの不備」とされたものは、2025年第4四半期末時点のソフトウェア製品の原因別届出累計の3%(単年の値ではない)。脆弱性全般の届出では2025年の約7割がソフトウェア製品で、脆弱性の悪用は10大脅威(組織)2026年版で4位
- 対策: 利用者はパッチを早く適用し、パッチが無い期間にも備える。2025年の不正アクセス届出では、修正プログラム未導入などが原因の被害が18件(複数選択)あった
出典: IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」/IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」レポート(PDF)/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年(1月~12月)]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
脆弱性対応の基礎を学ぶなら「情シスカレッジ」

脆弱性情報を読んで、どのパッチを急ぐべきか判断できるかどうかは、担当者の基礎知識で大きく変わります。とはいえ、新任やひとり情シスの方ほど、まとまった学習の時間は取りにくいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典