

【JPCERT/CC・警察庁データ】ポートスキャンとは|ランサムウェア侵入の87%はVPN・RDP経由(2025年)、開放ポートの点検方法
ファイアウォールのログやセキュリティ診断の結果に「ポートスキャン」と出ていて、気になった経験はありませんか。情シスの担当者なら、次のような悩みを持つ方も多いですよね。
- ログにポートスキャンと出ているけれど、放置して大丈夫なのか分からない
- 自社のどのポートが外から見えているのか、正直把握できていない
- どこから点検に手を付ければよいのか知りたい
先に結論をお伝えします。ポートスキャンは、攻撃者が侵入する前に「どの入口が開いているか」を調べる下調べです。スキャンを受けただけで被害が出るわけではありませんが、攻撃の予兆として受け止め、自社の開放ポートを点検するきっかけにするのがおすすめです。
この記事では、ポートスキャンの仕組みと、公的データから分かる発生状況を整理します。そのうえで、狙われやすいポートと、自社で開放ポートを点検する進め方を解説します。
この記事のポイント
- ポートスキャンは侵入前の下調べで、開いているポートと動いているサービスの種類が外から分かる
- 2025年のランサムウェアの感染経路は、VPN機器とリモートデスクトップ経由が合わせて87.0%を占める(出典: 警察庁の集計を掲載したIPA「情報セキュリティ10大脅威 2026」組織編 解説書)
- 公開しているIT資産を「十分に把握できている」大企業は2024年調査で20.2%にとどまり、自社の開放ポートを点検する意味は大きい(出典: スリーシェイク「セキュリティガバナンスに関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ポートスキャンは攻撃の前に開いている入口を調べる下調べ
ポートスキャンとは、攻撃者が侵入の前に、相手のサーバーやネットワーク機器の「開いている入口」を調べる行為です。いわば攻撃前の偵察にあたります。
スキャンを受けたこと自体は、すぐに被害につながるわけではありません。ただし、この記事ではポートスキャンを攻撃の予兆として扱い、自社の守りを見直す合図と考えます。以下で、仕組みと攻撃へのつながりを順に見ていきましょう。
ポートスキャンで分かるのは開いているポートと動いているサービスの種類
ポートスキャンで分かるのは、どのポートが開いていて、その先でどんなサービスが動いているかです。つまり、外部から機器の入口の一覧を調べられることになります。
ポートとは、1台の機器の中でサービスごとに番号で分けられた通信の入口です。たとえば22番(22/tcp)は遠隔操作用のSSH、23番(23/tcp)は古い管理手段のTelnetで使われます。この2つのポートは、JPCERT/CCの集計でも狙われたスキャンが報告されている対象です。
仕組みとしては、各ポートに接続の要求を送り、返ってくる応答の違いで開閉を判定します。TCPの場合、応答があれば開いている、拒否されれば閉じている、応答が無ければ途中でフィルタリング(遮断)されている可能性が高い、と見なす仕組みです。UDPのポートは開いていても応答が返らないことが多く、開閉の判定が難しくなります。
この原理で動く点検用のツール(nmapなど)もあり、管理者が自社の機器を確認するときにも使われます。ただし、許可なく他者のネットワークをスキャンしてはいけません。点検は必ず自社が管理する範囲に限りましょう。
攻撃者はスキャン結果から脆弱性の悪用やリモート接続の乗っ取りへ進む
攻撃者は、ポートスキャンで見つけた入口をもとに、次の攻撃へ進みます。ポートスキャンは単独の攻撃というより、本格的な攻撃の前段にあたる行為です。
IPAが毎年公表している「情報セキュリティ10大脅威」の2026年版(組織編)には、ポートスキャンと関わりのある攻撃がいくつも入っています。
| 2026年版の順位(組織編) | 脅威の名称 | ポートスキャンとの関係 |
|---|---|---|
| 4位 | システムの脆弱性を悪用した攻撃 | 開いているポートの先で動く、更新されていないサービスが狙われる |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | VPN機器やリモートデスクトップの開いたポートが入口になる |
| 9位 | DDoS攻撃 | ポートスキャンを前提とする攻撃ではないが、外部に公開しているサービスが、大量の通信を送りつける標的になる |
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書
このように、ポートスキャンは脆弱性の悪用やリモート接続の乗っ取りなどにつながる下調べです。スキャンの段階で入口を減らしておくことが、後に続く攻撃を防ぐことにつながります。
出典: JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ポートスキャンを含む「スキャン」は2026年7〜9月にJPCERT/CCへ264件報告されている
ポートスキャンがどのくらい起きているのか、気になりますよね。実は、ポートスキャンだけを報告件数として数えた公的な統計はありません。なお、JPCERT/CCの「TSUBAME」、警察庁のセンサー、NICTの「NICTER」のように、インターネット上の探索の通信をセンサーで観測したデータは公表されています。ただし、これらはパケット数やアクセス件数で数えたもので、報告件数とは単位が異なります。
最も近いデータは、JPCERT/CCが四半期ごとに公表している報告件数のうち「スキャン」という分類です。2026年7〜9月の報告件数は264件でした。ただし、この件数はポートスキャンだけの数ではない点に注意が必要です。
JPCERT/CCの「スキャン」はポートスキャンより広い4種類の行為を含む
JPCERT/CCの「スキャン」の件数は、ポートスキャンを含む、より広い行為をまとめた件数です。JPCERT/CCは「スキャン」を、システムに影響を与えない探索目的のアクセスと位置付け、次の4種類を含めています。
- 弱点探索(サービスの稼働状況の確認や、プログラムのバージョンを調べる行為など)
- 侵入行為の試み(未遂)
- マルウェアによる感染の試み(未遂)
- SSH・FTP・Telnetなどへのパスワード総当たり攻撃(未遂)
ポートスキャンは、このうち「弱点探索」の一部にあたります。2026年7〜9月の264件も、4種類の行為をまとめた報告件数として読みましょう。
注意
この件数はJPCERT/CCに報告があった件数です。実際に行われたスキャンの量を表すものではありません。
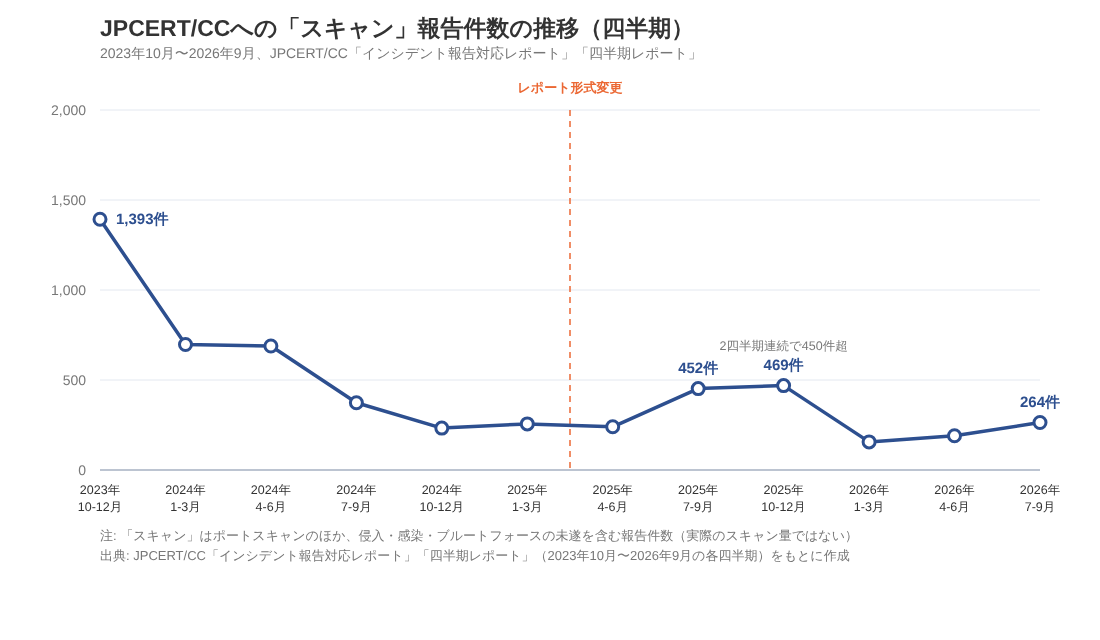
スキャンの報告件数は2023年10〜12月の1,393件から減り、その後は年1,100件前後で推移している
JPCERT/CCへの「スキャン」の報告件数は、2023年10〜12月の1,393件から大きく減りました。ただし、その後も減り続けているわけではありません。
出典: JPCERT/CC「インシデント報告対応レポート」(2023年10〜12月・2024年1〜3月・2024年4〜6月・2024年7〜9月・2024年10〜12月・2025年1〜3月)、JPCERT/CC「四半期レポート」(2025年4〜6月・2025年7〜9月・2025年10〜12月・2026年1〜3月・2026年4〜6月・2026年7〜9月)
4四半期ずつ区切って合計すると、2023年10月〜2024年9月は3,153件でした。2024年10月〜2025年9月は1,181件、2025年10月〜2026年9月は1,079件です。
さらに、2025年7〜9月は452件、10〜12月は469件と、2四半期続けて450件を超えました。直近の2026年7〜9月も264件が報告されています。
この推移から読み取れるのは、最初の1年で大きく減った後は横ばいになり、減り続けてはいないという点です。1つの四半期だけを見て「スキャンは減った」と判断するのは早いと考えます。
注意
報告件数は、報告する人や組織の数によって大きく変わります。2023年10〜12月の突出は、特定の報告元からの一時的な集中による可能性もあります。また、2025年4〜6月期からレポートの形式が変わっており、集計方法が変わった場合は前後を単純に比べられません。
不正アクセスの統計は集計元によって68,853件から109件まで桁が変わる
「不正アクセス」の統計は、同じ2025年の数値でも集計元によって桁が大きく変わります。
| 集計元と指標(いずれも2025年) | 値 | 集計の入口 |
|---|---|---|
| JPCERT/CCに報告のあった不正アクセス関連行為の報告件数(国家公安委員会・総務大臣・経済産業大臣の連名公表資料による) | 68,853件 | 行為の報告 |
| IPAに届出のあったコンピュータ不正アクセスの件数(国家公安委員会・総務大臣・経済産業大臣の連名公表資料による) | 109件 | 被害の届出 |
| 過去1年に「不正アクセス」の被害を受けた企業の割合(総務省の企業調査。分母は回答したインターネット利用企業全体で、常用雇用者100人以上の企業が対象) | 4.1% | 企業へのアンケート |
| JPCERT/CC四半期レポートの「スキャン」の報告件数(1〜12月の合計) | 1,417件 | 行為の報告 |
出典: 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/JPCERT/CC(2025年1〜3月・4〜6月・7〜9月・10〜12月の各レポート)
差が大きいのは、行為の報告か、被害の届出や企業の回答かという、数える対象が違うためです。なお、4.1%は被害を受けた企業の中での割合ではありません。回答した企業全体のうち、「不正アクセス」の被害を挙げた企業の割合です。
この比較から読み取れるのは、スキャンのような未遂の行為は、被害の統計にはほとんど表れないという点です。件数の大小で自社の危険度を判断しないようにしましょう。
出典: JPCERT/CC「インシデント報告対応レポート」「四半期レポート」(2023年10月〜2026年9月の各四半期。図表1の出典を参照)/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/JPCERT/CC「TSUBAME」/警察庁「サイバー空間をめぐる脅威の情勢等」/NICT「NICTER観測レポート2025」
よく狙われるのはTelnet(23/tcp)とSSH(22/tcp)などのリモート接続用ポート
ポートスキャンで特に探されやすいのは、機器を遠隔で操作するためのポートです。JPCERT/CCのポート別の集計と、警察庁のランサムウェアの感染経路のデータから、その傾向を確認します。
2024年7〜9月はTelnetのポートへのスキャンがSSHの約6.2倍あった
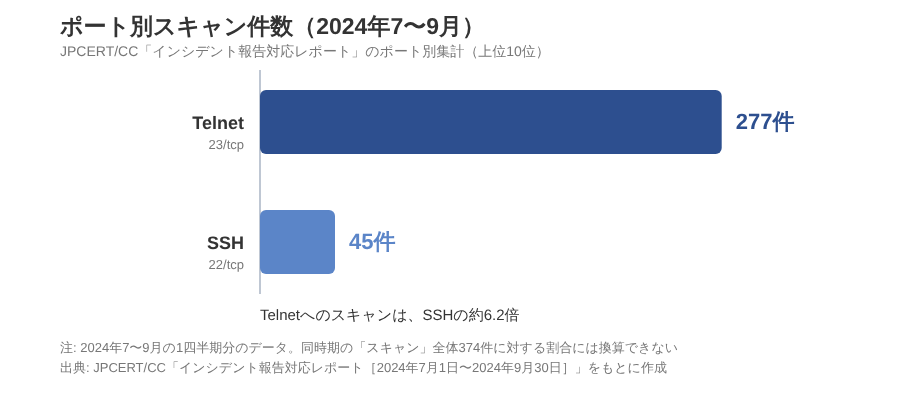
JPCERT/CCのポート別の集計では、2024年7〜9月にTelnet(23/tcp)を狙ったスキャンが277件ありました。同じ期間のSSH(22/tcp)は45件です。
出典: JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」
Telnetは通信が暗号化されない古い管理手段で、サーバーの管理ではSSHへの置き換えが進んでいます。それでも、ルーターや監視カメラなどの機器には、Telnetが有効なまま残っていることがあります。
この数値から読み取れるのは、Telnetのポートへのスキャンが、SSHの約6.2倍あったという点です。「Telnetはもう使っていないから関係ない」とは言えず、使っていないサービスのポートが開いたままになっていないかを確かめる理由になります。
なお、これは2024年7〜9月の1四半期分のデータです。同じ時期の「スキャン」全体の報告件数は374件でしたが、数え方が同じとは限らないため、ポート別の件数を全体に対する割合には換算できません。
直近の2026年7〜9月のポート別の集計でも、最も多かったのはTelnet(23/tcp)の56件で、SSH(22/tcp)は42件でした。Telnetが最も多い点は変わりませんが、SSHとの差は約1.3倍に縮まっています。2024年7〜9月の約6.2倍と比べると、SSHとの差は期によって大きく変わります。
ランサムウェアの感染経路は2025年にVPN機器とリモートデスクトップで87.0%を占める
警察庁のデータによると、2025年のランサムウェアの感染経路は、VPN機器とリモートデスクトップ経由が合わせて87.0%を占めました。IPAの10大脅威2026年版の解説書でも紹介されたデータです。
VPN機器やリモートデスクトップは、社外からの接続を受けるためにポートを外部に開けています。ポートスキャンで見つかる対象そのものです。
10大脅威2026年版(組織編)でも「リモートワーク等の環境や仕組みを狙った攻撃」が8位に入っています。外部に開いたリモート接続の入口は、点検で最初に確認すべき場所です。
なお、87.0%は感染経路について有効な回答があった事案の内訳です。
ポイント
- Telnetなど古い管理用のポートも探され続けている
- 侵入口の多くはVPN機器とリモートデスクトップ
出典: JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」/JPCERT/CC「四半期レポート[2026年7月1日~2026年9月30日]」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
開いたままのポートと更新されないサービスが重なると侵入につながる
ポートが開いていること自体が、すぐに問題になるわけではありません。危ないのは、不要なポートが開いたままになっている状態や、開いているサービスが更新されていない状態です。
OSのセキュリティパッチを導入している企業は2025年調査で43.5%にとどまる
総務省の2025年の調査では、何らかのセキュリティ対策を実施している企業は、無回答を除いて98.3%でした。一方で、OSへのセキュリティパッチの導入を挙げた企業は43.5%にとどまります。いずれも常用雇用者100人以上の企業が対象の数値です。
OSのセキュリティパッチを導入している企業は半数に届いていません。IPAの10大脅威2026年版(組織編)では、「システムの脆弱性を悪用した攻撃」が4位に入っています。
この差から読み取れるのは、対策を「何か実施している」ことと、外から見えるサービスを最新に保つことは別の課題として残っているという点です。ポートスキャンでは、動いているサービスの種類やバージョンが分かる場合があります。更新されていないサービスが外から見える状態は、攻撃者にとって狙いやすい入口になります。
ただし、この設問は実施している対策を選ぶ形式です。自動更新や保守の委託先でパッチを当てている企業が、対策として選んでいない可能性もあります。
セキュリティ被害を受けた企業は2025年に48.1%、従業者2,000人以上では64.9%
総務省の2025年の調査では、何らかのセキュリティ被害を受けた企業の割合は全体で48.1%でした。従業者2,000人以上の企業に限ると、64.9%に上ります。
規模による差の読み方は、2通りです。大企業ほど狙われやすいとも考えられますし、大企業ほど検知の仕組みが整っていて被害に気づきやすいとも考えられます。どちらが正しいかは、この数値だけでは判断できません。
また、この「被害」にはウイルスの発見なども含まれます。ポートスキャンをきっかけとした被害だけを数えたものではない点に注意してください。
それでも、全体で約半数の企業が何らかのセキュリティ被害を受けていることは確かです。自社だけは関係ないと考えず、外から見える入口を点検しておく価値は十分にあります。
注意
総務省の調査の対象は、常用雇用者100人以上の企業です。被害の割合にはウイルスの発見なども含まれるため、ポートスキャンを起点とする被害の割合として読まないようにしてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
自社のポートスキャンは外部に公開している機器の把握から始める
ここからは、自社で開放ポートを点検する方法を見ていきます。最初にやるべきことは、ツールを動かすことではありません。
まず、自社が外部に公開している機器を把握することから始めます。把握できている企業が多くないという調査結果と、点検の進め方、中小企業のデータの事情を順に説明します。
公開IT資産を十分に把握できている企業は2024年調査で20.2%にとどまる
スリーシェイクが2024年に行った調査では、インターネットに公開しているIT資産を「十分に把握できている」と答えた企業は20.2%でした。対象は従業員1,000名以上の企業の情報システム担当者104名です。
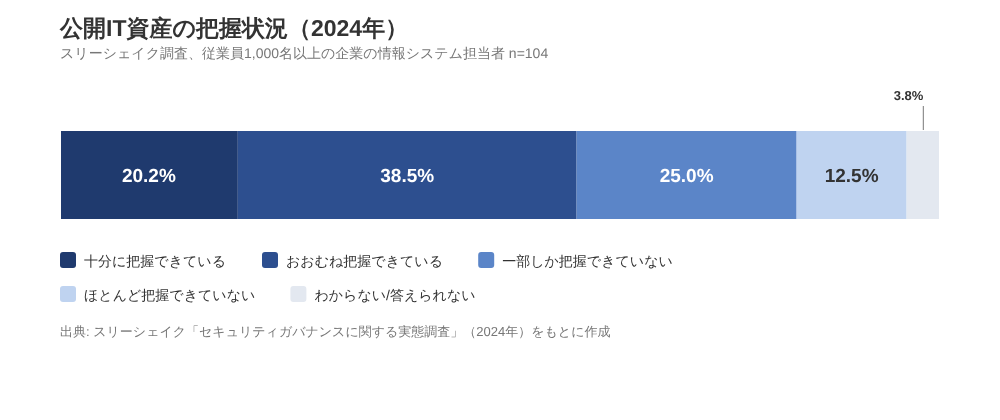
出典: スリーシェイク「セキュリティガバナンスに関する実態調査」
「おおむね把握できている」は38.5%でした。一方で、「一部しか把握できていない」25.0%、「ほとんど把握できていない」12.5%、「わからない」3.8%を合わせると41.3%に達します。
タニウムが従業員1,000名以上の企業675社を対象に行った2026年の調査でも、機器を完全に把握し脆弱性を常時監視できている企業は19.1%でした。
2025年のランサムウェアの感染経路は、87.0%がVPN機器とリモートデスクトップ経由でした。ここから読み取れるのは、侵入口は外部に公開した機器に集中しているのに、その範囲を把握しきれていない企業が多いという点です。
注意
2つの調査は主体・設問・対象が異なるため、経年の変化としては比べられません。また、把握不足と侵入の因果関係を示すデータでもありません。
点検は自社が管理する機器に限り、VPN機器とリモートデスクトップのポートから確認する
点検は自社が管理する機器に限り、侵入口になりやすいVPN機器やリモートデスクトップのポートから確認するのが効率的です。進め方は次の4ステップです。
- ステップ1 対象の範囲を確定する:自社が管理する機器とIPアドレスを洗い出す(クラウドは事業者の規約を確認)
- ステップ2 社外から開いているポートを確認する:外部の診断サービスや脆弱性診断も選択肢
- ステップ3 業務で必要なポートの一覧と照合する:一覧に無いポートは理由を確認する
- ステップ4 優先して確認する:VPN機器・リモートデスクトップと、Telnetなど古い管理用のポート
優先する根拠は、2025年のランサムウェアの感染経路の87.0%がVPN機器とリモートデスクトップ経由だったことです。2024年7〜9月にTelnetへのスキャンが277件と、SSHの45件を上回っていたことも根拠に挙げられます。
点検の頻度は、ネットワークの構成を変えるたびに確認し、あわせて定期的にも確認するのが現実的です。外部から見える自社のIT資産を見つけて管理し続ける方法は、経済産業省の「ASM(Attack Surface Management)導入ガイダンス」にまとめられています。
中小企業の開放ポートの把握度を示す統計は無く、自社で確かめるしかない
中小企業が自社の開放ポートをどの程度把握しているかは、統計からは分かりません。そのため、自社で点検して確かめることが唯一の方法になります。
IT資産の把握度を尋ねた調査は、今回調べた範囲では民間の2件だけでした。どちらも従業員1,000名以上の企業が対象です。
公的統計である総務省の調査も、対象は常用雇用者100人以上の企業です。開いているポートの把握や、ネットワーク診断の実施率にあたる設問は見つかりませんでした。
ここからは編集部の見解です。ひとり情シスや兼務の情シスが担当する企業ほど、統計の外に置かれ、実態が見えにくくなっていると考えます。他社の数値と比べて安心することはできないので、自社の入口は自社で確かめるという姿勢が大切です。
出典: スリーシェイク「セキュリティガバナンスに関する実態調査」/タニウム「サイバーインシデントと事業継続性の実態調査レポート」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/経済産業省「ASM(Attack Surface Management)導入ガイダンス」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ポートスキャンへの対策は不要なポートを閉じ、ファイアウォールで通信を絞ること
ポートスキャンそのものを止めることはできません。できるのは、スキャンされても入口が見つからない状態にしておくことです。ここでは対策の要点を紹介します。
使っていないサービスは停止し、更新できない機器はネットワーク側で遮断する
対策の基本は、使っていないサービスを止めてポートを閉じ、残すポートは最新の状態に保つことです。入口の数を減らし、残した入口を固めるという2つをセットで進めます。
IPAの「情報セキュリティ10大脅威2026」組織編の解説書では、サーバーやネットワーク機器の対策として次のような考え方が示されています。不要なサービスを止めたり無効にしたりすることと、ネットワークを分けて区画ごとに遮断できるようにすることです。さらに、更新プログラムをすぐに当てられない機器は、ネットワークの側で通信を遮断して守る方法も挙げられています。ただし解説書では、これは根本的な解決ではなく、更新プログラムを当てるまでの暫定的な対策とされています。
同じ2026年版では「システムの脆弱性を悪用した攻撃」が4位に入っています。それに対して、2025年調査でOSのセキュリティパッチを導入している企業は43.5%でした。
更新が追いつかない機器があるなら、なおさらポートを閉じることが重要です。通信を許可する範囲を絞るファイアウォールの設定も、あわせて見直しておきましょう。
ファイアウォールやIPSのログでスキャンの兆候を定期的に確認する
ポートを閉じた後も、ファイアウォールやIPS(不正侵入防御システム)のログを定期的に確認しましょう。スキャンは日常的に起きている前提で運用することが大切です。
JPCERT/CCへの「スキャン」の報告件数は、2026年1〜3月が156件、4〜6月が190件、7〜9月が264件でした。件数は減った後も横ばいが続いています。
ログでは、同じ送信元から多数のポートへの接続を試みた記録を探します。見つけたら、開いているポートを見直すきっかけにしましょう。スキャンの先にある不正アクセスの手口も知っておくと、ログを読みやすくなります。
ポイント
- 点検:自社が管理する機器の開放ポートを確認する
- 停止:使っていないサービスを止めてポートを閉じる
- 遮断:更新できない機器や不要な通信はファイアウォールで絞る
- 監視:ログでスキャンの兆候を定期的に確認する
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/JPCERT/CC「四半期レポート」(2026年1〜3月・4〜6月・7〜9月)
まとめ:ポートスキャンは攻撃の予兆として受け止め、自社の開放ポートを点検する
ポートスキャンは、それだけで被害が出るものではありません。ただし、攻撃の前の下調べである以上、自社の入口を見直すきっかけとして受け止めるのがよいでしょう。この記事の要点は次のとおりです。
- ポートスキャンは、開いているポートと動いているサービスを外から調べる、攻撃前の下調べ
- JPCERT/CCの「スキャン」は2026年7〜9月に264件報告されているが、ポートスキャン以外の行為も含む件数として読む
- 2025年のランサムウェアの感染経路は、VPN機器とリモートデスクトップ経由が87.0%を占める
- 公開IT資産を十分に把握できている大企業は2024年調査で20.2%で、中小企業の実態は統計では分からない
まずは自社が管理する機器の範囲を確かめ、VPN機器やリモートデスクトップのポートから点検してみてください。
出典: JPCERT/CC「四半期レポート[2026年7月1日~2026年9月30日]」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/スリーシェイク「セキュリティガバナンスに関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスの基礎知識を学ぶなら「情シスカレッジ」

ポートの点検やログの確認を進めるには、ネットワークとセキュリティの基礎知識が欠かせません。とはいえ、ひとり情シスや兼務の方ほど、まとまった学習の時間は取りにくいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
– 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
– 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
– 総務省「令和7年通信利用動向調査報告書(企業編)」
– IPA「情報セキュリティ10大脅威 2026」組織編 解説書
– JPCERT/CC「インシデント報告対応レポート[2023年10月1日~2023年12月31日]」
– JPCERT/CC「インシデント報告対応レポート[2024年1月1日~2024年3月31日]」
– JPCERT/CC「インシデント報告対応レポート[2024年4月1日~2024年6月30日]」
– JPCERT/CC「インシデント報告対応レポート[2024年7月1日~2024年9月30日]」
– JPCERT/CC「インシデント報告対応レポート[2024年10月1日~2024年12月31日]」
– JPCERT/CC「インシデント報告対応レポート[2025年1月1日~2025年3月31日]」
– JPCERT/CC「四半期レポート[2025年4月1日~2025年6月30日]」
– JPCERT/CC「四半期レポート[2025年7月1日~2025年9月30日]」
– JPCERT/CC「四半期レポート[2025年10月1日~2025年12月31日]」
– JPCERT/CC「四半期レポート[2026年1月1日~2026年3月31日]」
– JPCERT/CC「四半期レポート[2026年4月1日~2026年6月30日]」
– JPCERT/CC「四半期レポート[2026年7月1日~2026年9月30日]」
– JPCERT/CC「TSUBAME(インターネット定点観測システム)」
– 警察庁「サイバー空間をめぐる脅威の情勢等」
– NICT「NICTER観測レポート2025」
– 経済産業省「ASM(Attack Surface Management)導入ガイダンス」
– スリーシェイク「セキュリティガバナンスに関する実態調査」
– タニウム「サイバーインシデントと事業継続性の実態調査レポート」