

【警察庁・IPAデータ】不正アクセスとは?2025年の認知件数は7,190件で過去5年最多|手口と対策
「不正アクセス」という言葉は、ニュースでも社内でもよく耳にしますよね。ところが、いざ上司や社員に説明しようとすると、意外と言葉に詰まるものです。ひとり情シスの方からは、次のような声をよく聞きます。
- 言葉の意味は分かるが、法律上どこからが違法なのかはあいまい
- 自社のような規模の会社でも本当に起きるのか分からない
- 被害に遭ったとき、何から始めればよいのか分からない
先に結論をお伝えします。不正アクセスとは、他人のIDやパスワードを無断で使うなどして、アクセス制限を破る行為です。法律で禁止されており、警察が把握した件数は2025年に過去5年で最多となりました。
この記事のポイント
- 不正アクセス行為の認知件数は2025年に7,190件で、過去5年で最多です(出典: 警察庁ほか)
- 2025年に検挙された不正アクセス行為407件のうち、399件は他人のID・パスワードを悪用する手口でした(出典: 同資料)
- 2023年度に不正アクセスの被害を受けた(可能性が高いものを含む)中小企業等は10.0%です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセスとは、他人のIDやパスワードを無断で使うなどしてアクセス制限を破る行為
不正アクセスとは、利用できる人が限られているシステムに、ネットワークを通じて権限の無い人が入り込むことです。法律では「不正アクセス行為」として範囲が決められています。ここでは、法律上の定義、禁止されている行為、「不正ログイン」との違いを順に説明します。
不正アクセス禁止法は、ID・パスワードとアクセス制御機能を軸に不正アクセス行為を定義している
不正アクセス禁止法は、他人のIDやパスワードを使う侵入と、弱点を突いてすり抜ける侵入の両方を禁じています。法律の正式名称は「不正アクセス行為の禁止等に関する法律」です。
この法律を理解するには、次の用語を押さえておくと分かりやすくなります。
用語の整理
- 識別符号: ID・パスワードや生体情報など、利用者を区別するための情報
- アクセス制御機能: 識別符号を確認して、システムを利用できる人を制限する仕組み
- 不正アクセス行為: ネットワークを通じて、他人の識別符号を入力する、または脆弱性や設定の不備を突くなどして、アクセス制御機能による制限を破る行為
他人の識別符号を無断で入力して制限を解除する行為は、不正アクセス行為(法第3条違反)にあたります。ソフトウェアの脆弱性を突いて制限をすり抜ける行為も同じ扱いです。
2025年には、法第3条違反の不正アクセス行為が407件検挙されています。不正アクセス禁止法は、実際に毎年多くの事件に適用されている法律です。
禁止行為は5つあり、ID・パスワードの不正取得やフィッシングも処罰の対象になる
不正アクセス禁止法が禁じているのは、侵入そのものだけではありません。侵入の準備にあたる行為も含めて、次の5つが禁止されています。
- 不正アクセス行為(他人のID・パスワードの無断入力や、脆弱性を突いた侵入)
- 不正アクセスに使う目的で、他人のID・パスワードを取得する行為
- 他人のID・パスワードを、正当な理由なく本人や管理者以外に提供する行為(不正アクセスの助長)
- 不正アクセスに使う目的で、不正に取得された他人のID・パスワードを保管する行為
- 正規のサービスを装い、ID・パスワードを入力させようとするフィッシング行為
2025年の不正アクセス禁止法違反の検挙は431件・248人でした。このうち不正アクセス行為そのものは407件です。残りの24件(計算値)は、同じ資料の違反行為別の内訳で、取得・提供(助長)・保管・不正要求(フィッシング)の4つに計上された件数の合計にあたります。
不正アクセスに使う目的でIDやパスワードを入手・保管することや、正当な理由なく他人に渡すことは、実際に侵入していなくても違法です。
「不正ログイン」は不正アクセスの一部で、脆弱性を突く侵入も不正アクセスに含まれる
「不正ログイン」は不正アクセスとほぼ同じ意味で使われますが、不正アクセスのすべてを指す言葉ではありません。
IPAの「情報セキュリティ10大脅威(個人)」では、「インターネット上のサービスへの不正ログイン」が2026年版まで11年連続で選ばれています。この値は個人向けの分類で選ばれた年数であり、被害の件数ではありません。
検挙統計では、2025年の不正アクセス行為407件のうち399件が、他人のID・パスワードを悪用する型でした。一方、IPAの中小企業調査では、2023年度の被害企業の手口は「脆弱性」が48.0%で最多、「なりすまし」は36.8%でした(複数回答)。
このように、統計によって手口の順位は逆になります。ただし、2つの統計は調査主体・母集団・対象年が異なり、構成比をそのまま比べることはできません。法律上の不正アクセスには、ID・パスワードを悪用する型と、脆弱性を突く型の2つの系統があり、どちらか一方だけを想定しないことが大切です。
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)/IPA「情報セキュリティ10大脅威 2026[個人編]」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「国民のためのサイバーセキュリティサイト」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
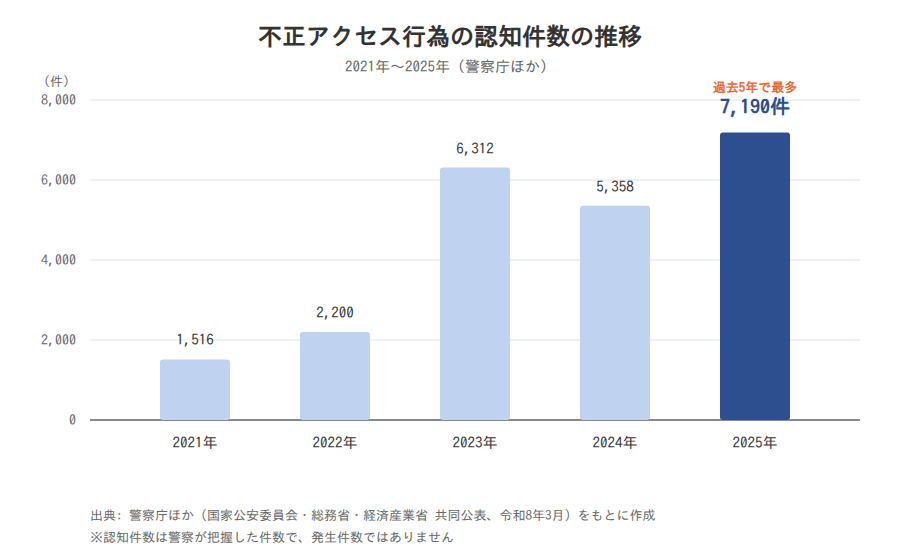
不正アクセス行為の認知件数は2025年に7,190件で、過去5年で最多となった
警察が把握した不正アクセス行為の件数は、2025年に7,190件で過去5年で最多となりました。以下では、5年間の推移と、他の統計との違いを見ていきます。
注意
「認知件数」は警察が把握した件数で、実際に起きた件数そのものではありません。被害の届出のほか、余罪の捜査や事業者への確認で新たに分かった件も含まれるため、捜査や把握の状況によっても増減します。
出典: 警察庁ほか(国家公安委員会・総務省・経済産業省 共同公表、令和8年3月)。認知件数は警察が把握した件数で、発生件数ではありません。
認知件数は2021年の1,516件から2025年の7,190件へ、4年で約4.7倍に増えた
不正アクセス行為の認知件数は、2021年から2025年の4年間で約4.7倍(計算値)に増えました。2021年は1,516件、2025年は7,190件です。
| 年 | 認知件数 |
|---|---|
| 2021年 | 1,516件 |
| 2022年 | 2,200件 |
| 2023年 | 6,312件 |
| 2024年 | 5,358件 |
| 2025年 | 7,190件 |
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)
2025年は前年と比べて34.2%増えました。件数では、2024年の5,358件から1,832件の増加です。
表の数値はすべて、警察庁が作成し、国家公安委員会・総務省・経済産業省が共同で公表した同じ資料のものです。同じ調査の同じ指標なので、年ごとに並べて比べることができます。
増加の大半は2023年の急増によるもので、毎年増え続けているわけではない
認知件数は、毎年少しずつ増えてきたわけではありません。5年間の増加の大半は、2023年の1年で生じています。
2022年の2,200件から2023年の6,312件へ、約2.9倍(計算値)に増えました。2024年は5,358件で前年から約15%減り(計算値)、2025年に7,190件へ再び増えています。
この推移から読み取れるのは、件数が一度大きく上がったあと、上下しながら高い水準にあるという形です。同じ資料の「不正アクセス後の行為別」の内訳を見ると、2023年の増加の大部分は「インターネットバンキングでの不正送金等」の増加によるものでした。2025年は、それまでほとんど無かった「証券会社のインターネット取引サービスでの不正取引等」が大きく増えています。
「右肩上がり」と一言でまとめず、年ごとの振れ幅が大きい統計として読むのが適切です。
同じ2025年でも、IPAへの届出件数は34.3%減っており、統計によって増減の向きが違う
不正アクセスが増えているか減っているかは、どの統計を見るかで答えが変わります。2025年の3つの統計は、増減の向きも桁も違います。
| 統計 | 2025年の件数 | 前年からの変化 |
|---|---|---|
| 警察の認知件数 | 7,190件 | 34.2%増 |
| IPAへのコンピュータ不正アクセスの届出件数 | 109件 | 166件から34.3%減 |
| JPCERT/CCへの不正アクセス関連行為の報告件数(フィッシングサイトやスキャン等の報告を含む) | 68,853件 | (記載なし) |
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)。IPA・JPCERT/CCの数値は同資料内で引用されたものです。
警察は犯罪として把握した件数、IPAは任意の届出件数、JPCERT/CCは対応の依頼として報告された件数で、数える対象が違います。IPAへの届出は件数が少なく、増減が大きく出やすい点にも注意が必要です。
この違いから読み取れるのは、1つの統計の増減だけで情勢を言い切れないということです。数値を引用するときは、「どの統計の、何を数えた数値か」を添えましょう。
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)
不正アクセス被害を受けた企業の割合は、総務省調査で4.1%、IPAの中小企業調査で10.0%
企業のうちどのくらいが不正アクセスの被害を受けているかは、調査によって値が大きく違います。総務省の調査では2025年に4.1%、IPAの中小企業調査では2023年度に10.0%でした。対象も聞き方も違うため、その違いを踏まえて読む必要があります。
総務省の調査では、2025年に不正アクセスを被害として挙げた企業は4.1%だった
総務省の「通信利用動向調査」では、2025年に不正アクセスの被害を挙げた企業は4.1%でした。2024年の同じ調査では3.9%です。
対象は常用雇用者100人以上の企業のうち、インターネットを利用している企業です。2025年の値は2,488社の回答による報告書の確定値で、結果の概要(2,482社)でも同じ4.1%でした。
設問はセキュリティ被害の種類を複数選ぶ形式で、「不正アクセス」はその選択肢の1つです。2年間の差は0.2ポイント(計算値)で、これだけで「増えた」とは言えません。
100人以上の企業で、被害を認識している企業は4%前後という水準として受け止めるのが適切です。
IPAの中小企業調査では2023年度に10.0%が被害を受けており、総務省調査と2倍以上の差がある
IPAの中小企業調査では、2023年度に不正アクセスの被害を受けた(可能性が高いものを含む)企業は10.0%でした。総務省調査の4.1%と比べると、約2.4倍(計算値)の差があります。
| 項目 | 総務省「通信利用動向調査」 | IPA「中小企業における情報セキュリティ対策に関する実態調査」 |
|---|---|---|
| 不正アクセス被害の割合 | 4.1% | 10.0% |
| 対象年 | 2025年 | 2023年度 |
| 母集団 | 常用雇用者100人以上の企業(インターネット利用企業) | 中小企業等(有効回答4,191件) |
| 聞き方 | 過去1年間の被害の種類から選択(複数回答) | 2023年度のサイバーインシデントの種類から選択(複数回答、発生の可能性が高いものを含む) |
| 調査方法 | 国の統計調査 | Webアンケート |
出典: 総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」。母集団・対象年・設問が異なるため、単純比較はできません。
表のとおり、2つの調査は母集団、対象年、設問の範囲、調査方法が違います。この差を「中小企業の方が被害に遭いやすい」と読むことはできません。
この比較から読み取れるのは、1つの数値だけで自社のリスクを代表させられないということです。ひとり情シスの会社に近いのはIPAの母集団であり、「4%程度」という数字だけでリスクを小さく見積もらないようにしましょう。
会社の規模が小さいことは、不正アクセスに遭いにくい理由にはならない
「うちは小さい会社だから狙われない」と考える根拠は、公的統計の中には見当たりません。
総務省の2024年調査で、何らかのセキュリティ被害を受けた企業は、従業者100〜299人で44.2%でした。300人以上の計では50.2%、5,000人以上では72.9%です(5,000人以上は回答企業数が少ない区分です)。いずれも、ウイルス感染なども含むセキュリティ被害全体の値です。
この差から読み取れるのは、規模の大きい企業ほど監視の体制が整い、被害に気づきやすいという可能性です。なお、母集団は異なりますが、中小企業を対象にしたIPA調査では、不正アクセスの被害だけで10.0%ありました。
なお、不正アクセスに限った被害率を企業規模別に示す公的統計は、今回確認した範囲では見当たりませんでした。規模の小ささを、安全であることの根拠にしないことが大切です。
注意
総務省とIPAの調査は、母集団・対象年・設問・調査方法が異なります。値を並べて「増えた」「減った」と比べることはできません。また、総務省の「何らかのセキュリティ被害を受けた企業の割合」は被害全体の値で、不正アクセスの被害率ではありません。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査 結果(別紙2)」/総務省「令和6年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセスの手口は、ID・パスワードを悪用する型と脆弱性を突く型の2つに分かれる
警察庁ほかの資料では、不正アクセス行為の手口を「識別符号窃用型」と「セキュリティ・ホール攻撃型」の2つに分けています。パスワードリスト攻撃やフィッシング、SQLインジェクションなども、どちらかの型に当てはまります。ここでは2つの型の違いと、統計による見え方の違いを説明します。
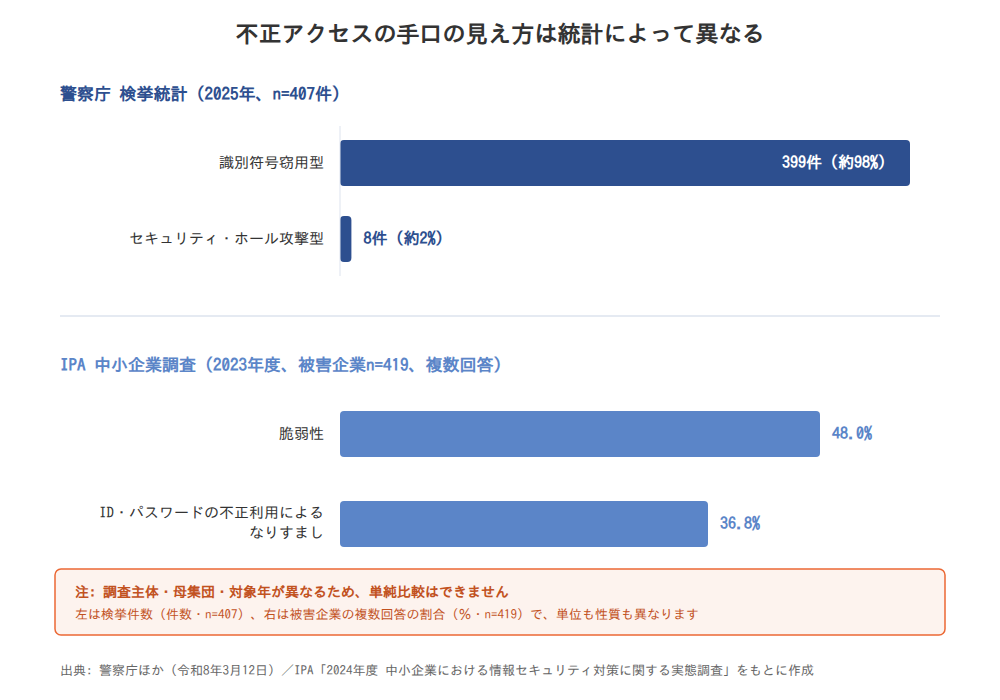
2025年に検挙された不正アクセス行為407件のうち、399件はID・パスワードを悪用する型だった
2025年に検挙された不正アクセス行為407件のうち、399件はID・パスワードを悪用する型でした。割合にすると約98%(計算値)で、脆弱性を突く型は8件です。
| 型の名前 | 仕組み | 代表的な手口 | 2025年の検挙件数 |
|---|---|---|---|
| 識別符号窃用型 | 他人のID・パスワードを盗む、推測するなどして使う | パスワードリスト攻撃(使い回しの悪用)、総当たり攻撃、フィッシング | 399件 |
| セキュリティ・ホール攻撃型 | ソフトウェアの脆弱性や設定の不備を突いて制限をすり抜ける | 修正されていない脆弱性の悪用、SQLインジェクション | 8件 |
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)
ただし、この件数は警察が犯人を特定して検挙できた事件の内訳です。実際に起きた不正アクセスの内訳とは限りません。
それでも、検挙された事件のほとんどが他人のID・パスワードを使った侵入であることは確かです。ID・パスワードの管理は、不正アクセス対策の出発点になります。
ID・パスワードの入手経路は、パスワード管理の甘さ、フィッシング、他人からの入手が上位を占める
攻撃者がID・パスワードを手に入れる経路は、パスワード管理の甘さ、フィッシング、他人からの入手が上位です。2025年の識別符号窃用型399件のうち、上位3つの経路は次のとおりです。
- パスワードの設定・管理の甘さにつけ込んで入手: 84件
- フィッシングサイトから入手: 77件
- 他人から入手: 75件
フィッシングサイトとは、正規のサイトを装い、IDやパスワードなどをだまし取るためのサイトです。推測しやすいパスワードや使い回しも、入手されやすい原因になります。
IPAへの届出でも、2025年に実際に被害があった届出を原因別に分けると、33.7%が「ID・パスワード管理の不備」でした。なお、上記の件数は単年の値で、前年からの増減だけで傾向とは言えません。推測されにくいパスワードを設定し、使い回しをやめることが基本の対策です。
IPAの中小企業調査では脆弱性が48.0%で最も多く、警察庁の統計とは順位が逆になる
中小企業の被害を見ると、手口の順位は警察庁の統計と逆になります。IPAの調査で、2023年度に被害を受けた中小企業等(419社、複数回答)が挙げた手口は、「脆弱性」が48.0%で最多でした。「ID・パスワードの不正利用によるなりすまし」は36.8%です。
出典: 警察庁ほか(令和8年3月12日)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」。調査主体・母集団・年が異なるため、単純比較はできません。
この違いには、2つの理由が考えられます。1つ目は、脆弱性を悪用する攻撃は攻撃者の特定が難しく、検挙に至りにくいことです。2つ目は、VPN機器の脆弱性で盗んだ認証情報でログインした場合、統計によって「脆弱性」とも「識別符号窃用型」とも数えられうることです。
どちらか一方の統計だけで、対策の優先順位を決めないようにしましょう。
注意
警察庁の数値は2025年の検挙件数(407件)、IPAの数値は2023年度の被害企業の回答割合(複数回答)です。調査主体・母集団・対象年・数え方が異なるため、構成比をそのまま比べることはできません。
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/JPCERT/CC「インシデント報告対応レポート」
不正アクセスの被害に遭ったら、個人情報保護委員会への報告と警察・専門家への相談を並行して進める
不正アクセスの被害に気づいたら、社内の調査と社外への報告・相談を同時に進める必要があります。ここでは、IPAの「情報セキュリティ10大脅威 2026」の解説書も参考に、報告義務、初動、相談先の使い分けを説明します。
被害に気づいたらまずやること
- どのアカウント・どのシステムで何が起きたかを確認する
- ログや端末の状態を消さずに残す
- 個人データが漏れたおそれがあるかを判断する
- 個人情報保護委員会への報告と、警察・IPAなどへの相談を並行して進める
個人データが漏れたおそれがあれば個人情報保護委員会への報告が義務で、不正アクセスが原因なら確報の期限は60日
不正アクセスで個人データが漏れたおそれがある場合、個人情報保護委員会への報告が法律上の義務になります。根拠は個人情報保護法第26条です。
不正の目的で行われたおそれがある漏えいは、件数にかかわらず報告の対象で、不正アクセスもこれに含まれます。2024年4月からは、Webサイトの入力フォームなどで取得しようとしている途中の個人情報が盗まれた場合も、この報告の対象に加わっています。報告は、発覚後速やかに出す「速報」と、調査結果をまとめた「確報」の2段階です。
不正アクセスなどが原因の場合、確報の期限は60日です。あわせて、漏えいの対象となった本人への通知も必要です。
参考として、個人情報保護委員会が2024年度に処理した漏えい等の報告は、不正アクセス以外の原因も含めて19,056件でした。期限は決まっているため、報告の準備は初動と並行して始めましょう。
初動では被害の範囲を確認し、原因調査に必要なログを消さずに残す
初動で最も大切なのは、被害の範囲を確かめ、原因を調べるためのログを残すことです。初動は次の順で進めます。
- 事実確認: どのアカウント・どのシステムで何が起きたかを確認する
- 影響範囲の特定: 他のアカウントやシステム、個人データに被害が及んでいないかを調べる
- ログ・証拠の保全: アクセスログや端末の状態を消さずに保存する
- 封じ込め: パスワードの変更や通信の遮断で、被害の拡大を止める
慌てて端末を初期化すると、ログが失われて原因を調べられなくなります。初期化の前に、まず証拠を残すことを優先してください。
IPAの2024年度調査では、情報セキュリティ教育として「訓練」を実施している中小企業等は7.3%でした。この値は、標的型攻撃メールの訓練なども含む訓練全体の実施率です。手順は事前に決めておかないと、被害が起きたその日に判断できません。
相談・届出先は警察、IPA、JPCERT/CCに分かれ、目的に応じて使い分ける
不正アクセスの相談先は、警察、IPA、JPCERT/CCの3つに分かれ、それぞれ役割が違います。
| 相談先 | 主な役割 | 2025年の関連統計 |
|---|---|---|
| 警察(サイバー犯罪相談窓口) | 犯罪としての捜査、被害届の受理 | 不正アクセス行為の認知件数 7,190件(相談件数ではありません) |
| IPA | 不正アクセスの届出・相談の受付 | コンピュータ不正アクセスの届出件数 109件 |
| JPCERT/CC | インシデント対応の調整 | 不正アクセス関連行為の報告件数 68,853件(フィッシングサイト等の報告を含む) |
出典: 警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)
表の件数は窓口ごとに数える範囲が違うため、利用状況の目安として見てください。犯人の処罰を求めるなら警察、技術的な助言ならIPA、対応の調整ならJPCERT/CCが向いています。
取引先との契約や損害賠償が関係する場合は弁護士にも相談し、目的に応じて窓口を使い分けましょう。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/個人情報保護委員会「漏えい等の対応とお役立ち資料」/個人情報保護委員会「令和6年度 年次報告」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
平常時の対策は、多要素認証とアクセス権の管理、脆弱性対策とログ監視の組み合わせが基本
平常時の対策は、前の章で説明した2つの型に合わせて考えると整理しやすくなります。ID・パスワードを悪用する型には、アクセス権の管理と多要素認証で備えます。脆弱性を突く型には、ソフトウェアの更新とログの監視で備えます。
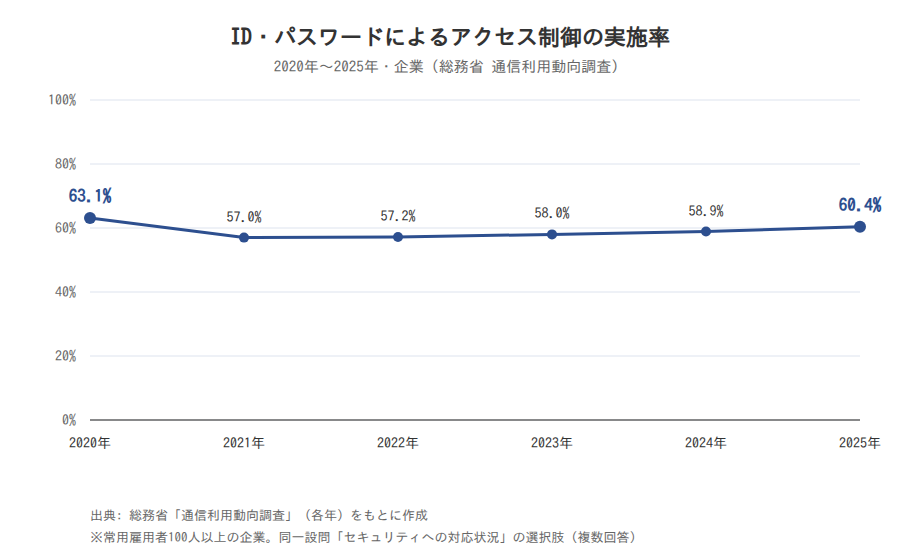
ID・パスワードによるアクセス制御を実施している企業は2025年で60.4%で、ここ数年は6割前後で推移している
総務省の調査で、ID・パスワードによるアクセス制御を実施している企業は、2025年で60.4%でした。2021年は57.0%、2022年は57.2%、2023年は58.0%、2024年は58.9%です。
出典: 総務省「令和3年通信利用動向調査 結果の概要」/総務省「令和4年通信利用動向調査 結果の概要」/総務省「令和5年通信利用動向調査 結果の概要」/総務省「令和7年通信利用動向調査 結果(別紙2)」。いずれも同じ設問「セキュリティへの対応状況(複数回答)」の同じ選択肢の値です。
いずれの年も、同じ設問の同じ選択肢の値です。ただし、2020年の同じ調査では63.1%で、2021年よりも高い値でした。起点の年によって「伸び」の見え方が変わるため、ここ数年は6割前後で推移していると読むのが適切です。
一方、認知件数は2023年の6,312件から2025年の7,190件へ、約13.9%(計算値)増えました。検挙の大半もID・パスワードの悪用です。
2021年を起点にすると、実施率の伸びは4年間で3.4ポイント(計算値)にとどまります。約4割(計算値)の企業はこの選択肢を選んでいませんが、複数回答の設問で選ばなかった割合であり、ID・パスワードを全く使っていないという意味ではありません。
この推移から読み取れるのは、対策の広がりが攻撃の動きに追いついていない可能性です。ただし、調査主体が違うため、因果関係までは言えません。
まずはアカウントの共用をやめ、退職者や異動者の不要なアカウントを削除します。定期的なアカウントとアクセス権の棚卸しが、この型への基本の備えです。
多要素認証などの認証技術で利用者を確認している企業は2025年で22.2%にとどまる
ID・パスワードが盗まれても、それだけではログインできない状態にするのが多要素認証です。パスワードに加えて、スマートフォンの確認コードなど別の要素を求めます。
2025年に検挙された事件では、パスワード管理の甘さにつけ込んだ入手が84件、フィッシングによる入手が77件ありました。多要素認証は、こうして盗まれた認証情報への有効な対策になります。ただし、IPAは、偽サイトに入力させた確認コードをその場で悪用する「リアルタイム型フィッシング」で二要素認証が突破される手口があることも注意喚起しています。可能な場合は、パスキーなどフィッシングに強い認証方式を選びましょう。
総務省の調査で、認証技術を使って利用者を確認している企業は、2025年で22.2%でした。対象は常用雇用者100人以上の企業で、多要素認証に限らない認証技術全般の値です。
IPAの解説書では、2025年10月のアスクルのランサムウェア被害も紹介されています。同社は、多要素認証を適用していなかった認証情報が盗まれ、侵入されたと公表しました。不正アクセスは重大な被害の入口になるため、多要素認証の適用範囲を確認しておきましょう。
脆弱性を突く型には、ソフトウェアの更新とアクセスログの監視で備える
ID・パスワードの対策だけでは、脆弱性を突く型の不正アクセスは防げません。検挙統計では2025年に8件と少ないものの、IPAの中小企業調査では被害企業の48.0%が「脆弱性」を挙げています。
この2つの統計の違いから読み取れるのは、検挙件数の少なさを理由に脆弱性対策を後回しにできないということです。
対策の中心は、VPN装置など社外から接続できる機器とソフトウェアの更新、使っていない公開サービスの停止です。アクセスログは収集するだけでなく、誰がどのくらいの頻度で確認するかを決めておきます。
侵入を前提に、社内外を問わずアクセスのたびに確認する考え方も参考にしてください。
ひとり情シスの点検チェックリスト
- 複数人で共用しているアカウントが残っていないか
- 退職者・異動者のアカウントを削除・変更しているか
- 多要素認証を適用していないサービスや機器がないか
- VPN装置など社外から接続できる機器を最新の状態にしているか
- 使っていない公開サービスが動いたままになっていないか
- アクセスログを確認する担当と頻度を決めているか
出典: 総務省「令和7年通信利用動向調査 結果(別紙2)」/総務省「令和5年通信利用動向調査 結果の概要」/総務省「令和4年通信利用動向調査 結果の概要」/総務省「令和3年通信利用動向調査 結果の概要」/IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」/IPA「情報セキュリティ10大脅威 2026[個人編]」/警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
まとめ: 不正アクセスは法律で禁じられた行為で、ID・パスワードと脆弱性の両面から備える必要がある
不正アクセスは法律で禁じられた行為で、ID・パスワードと脆弱性の両面から備えることが大切です。この記事の要点は次の3つです。
- 不正アクセスは不正アクセス禁止法で禁止された行為で、認知件数は2025年に7,190件と過去5年で最多でした
- 検挙された事件の大半はID・パスワードを悪用する型ですが、中小企業の被害調査では脆弱性を挙げた企業が48.0%で最多でした
- 2023年度に中小企業等の10.0%が不正アクセスの被害を受けた(可能性が高いものを含む)と答えており、規模の小ささは安全の根拠になりません
検挙統計と中小企業の被害調査では手口の順位が逆になるため、ID・パスワードの対策だけでなく、脆弱性への対策も並行して進める必要があります。まずは自社のアカウントの棚卸しと、多要素認証の適用範囲の確認から始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シス担当者の学び直しには「情シスカレッジ」

不正アクセスの手口や対策の考え方は、ここまで見てきたように毎年更新されます。担当者一人で最新の情報を追い続けるのは、業務の合間では簡単ではありません。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、隙間時間に少しずつ学習を進められます。
情シスカレッジの特徴
- 数分の動画+小テストで、隙間時間に学べる
- 必修コースの割り当て・期限管理・進捗ダッシュボードで学習状況を把握できる
- 自社カリキュラムの編成やCSVでの教育記録の管理にも対応する
5名から導入でき、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 警察庁ほか(国家公安委員会・総務省・経済産業省)「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
- IPA「情報セキュリティ10大脅威 2026[個人編]」
- IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」
- 総務省「令和7年通信利用動向調査報告書」
- 総務省「令和7年通信利用動向調査 結果(別紙2)」
- 総務省「令和6年通信利用動向調査報告書」
- 総務省「令和5年通信利用動向調査 結果の概要」
- 総務省「令和4年通信利用動向調査 結果の概要」
- 総務省「令和3年通信利用動向調査 結果の概要」
- 個人情報保護委員会「令和6年度 年次報告」
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 総務省「国民のためのサイバーセキュリティサイト」(不正アクセス禁止法)
- JPCERT/CC「インシデント報告対応レポート」