

【総務省・IPAデータ】ランサムウェア対策は何から始めるか|2025年の対策実施率98.3%でも認証強化は22.2%
ランサムウェア対策の記事を読んでも、結局どこから手を付けるか決まらないまま終わる。そんな経験はありませんか。少人数の情シスからは、こんな声をよく聞きます。
- 対策リストは見たけれど、どれから着手すべきか決められない
- バックアップは取っている。でも本当に復旧できるかは自信がない
- 予算も人も限られていて、全部やるのは最初から無理
先に結論です。何らかのセキュリティ対策を実施している企業は、2025年時点で98.3%に達しています。ところが対策の中身を見ると、ランサムウェアに効く項目ほど実施率が低いという逆転が起きています。
だから優先順位は「他社がやっている順」ではなく、攻撃の入口から決めるべきです。この記事では、総務省・IPA・警察庁の一次データをもとに、実施率の内訳と着手の順番を整理します。
この記事のポイント
- 何らかのセキュリティ対策を実施している企業は2025年時点で98.3%(出典: 総務省「令和7年通信利用動向調査」)
- 一方で認証技術の導入は22.2%、ウイルス対策対応マニュアルの策定は19.7%。運用が続く対策や専門性が要る対策ほど実施率が低くなっています(出典: 同調査)
- 中小企業等では2024年度時点で69.7%が「組織的には行っていない(各自の対応)」と回答しています。出典はIPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」です

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ対策を実施している企業は2025年で98.3%だが、体制を決めている企業は3割にとどまる
「うちは遅れているのでは」と感じている方に、まず現在地をお伝えします。対策の実施率と、対策を回す体制の有無では、見えてくる状況がまったく違います。
総務省の調査では、何らかの対策を実施している企業が2025年時点で98.3%です。一方、IPAが中小企業等に聞いた調査では、2024年度時点で69.7%が組織としての対応をしていないと答えています。
ここで先にお断りしておきます。この2つは調査主体も母集団も違うため、引き算で読むことはできません。読み方の前提として、最初に押さえておいてください。
「特に対策を実施していない」企業は2025年で1.7%まで下がっている
対策ゼロの企業は、ほぼ見当たらなくなりました。総務省「令和7年通信利用動向調査」(インターネット利用企業、2025年 n=2,480)の結果は次のとおりです。
| 調査年 | 何らかの対策を実施している | 特に対策を実施していない |
|---|---|---|
| 2024年 | 97.7% | 2.3% |
| 2025年 | 98.3% | 1.7% |
出典: 総務省「令和7年通信利用動向調査」別紙2(図表5-5、インターネット利用企業。2025年 n=2,480、2024年 n=2,314)
ただし、この設問は打ち手を1つでも実施していれば「実施している」側に入ります。ウイルス対策ソフトを1本入れているだけの企業も98.3%に含まれるわけです。98.3%という数値は、対策が十分であることを示すものではありません。
中小企業では専門部署9.3%・兼務担当21.0%で、69.7%が各自の対応にとどまる
体制の側を見ると、様子が変わります。IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(n=4,191)では、情報セキュリティ対策の体制について次の回答が並びました。
| 体制 | 割合(2024年度) |
|---|---|
| 専門部署(担当者)がある | 9.3% |
| 兼務だが、担当者が任命されている | 21.0% |
| 組織的には行っていない(各自の対応) | 69.7% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(図3-28、n=4,191)
この2つの数値から読み取れるのは、担当が決まっている企業が約3割しかないという点です。ツールは入っているけれど、運用する人と役割は決まっていない。ランサムウェア対策が進まない原因は、製品選びより手前にあるかもしれません。
98.3%と69.7%は母集団も設問も違うため、差し引きで読んではいけない
2つの数値を並べたので、限界もはっきり書いておきます。
注意
総務省の調査は、常用雇用者100人以上の規模を対象とする系列です。IPA調査の中心である小規模企業者(n=2,775)は、ほとんど含まれません。調査年も2025年と2024年度でずれています。「98.3%が対策済みなのに69.7%が無体制」という読み方はできません。
つまり乖離の相当部分は、母集団の違いだけでも説明がつきます。それでも、小規模企業者の84.5%が組織的な対応をしていないという事実は、体制の薄さを示す材料として残ります。
出典: 総務省「令和7年通信利用動向調査」別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中小企業の体制は従業員100名前後で30ポイント超の段差がある
自社の位置を確かめるには、全体平均より規模別のデータが役に立ちます。IPAの2024年度調査は、企業規模を3区分に分けて体制を集計しています。
結果を先にお伝えすると、体制の有無は緩やかに変化するのではなく、規模の境目で大きく変わります。自社がどの区分に当てはまるかを確認しながら読んでみてください。
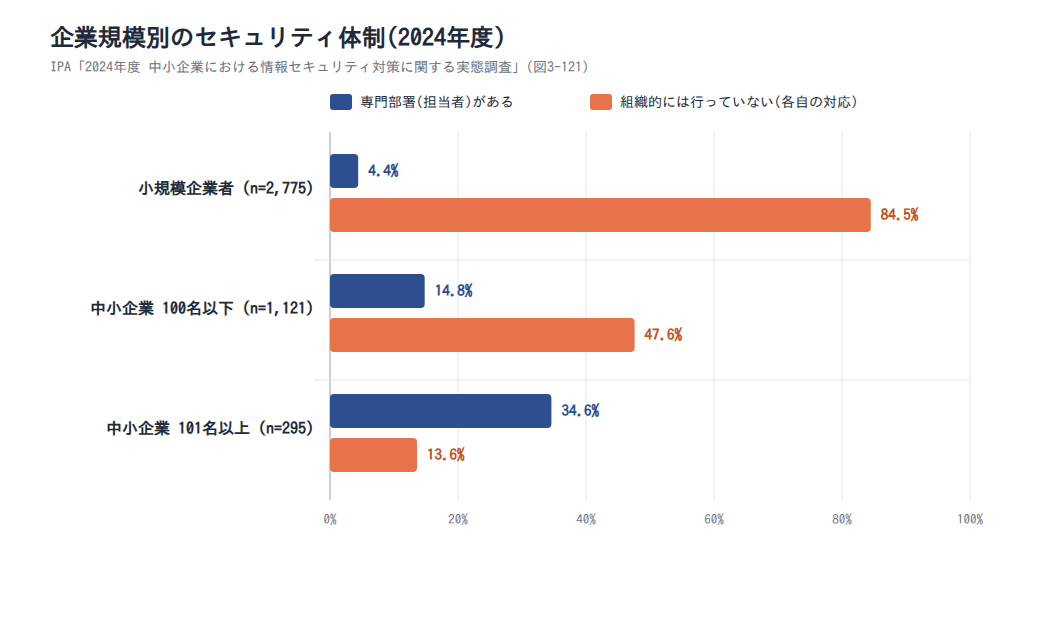
組織的に対応していない割合は84.5%・47.6%・13.6%と規模で大きく変わる
規模が変わると、体制の有無は大きく入れ替わります。2024年度のIPA調査による区分別の値は次のとおりです。
| 企業規模 | 組織的には行っていない | 回答数 |
|---|---|---|
| 小規模企業者 | 84.5% | n=2,775 |
| 中小企業(100名以下) | 47.6% | n=1,121 |
| 中小企業(101名以上) | 13.6% | n=295 |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(図3-121)
この並びから読み取れるのは、落差の大きさです。小規模企業者から100名以下で36.9ポイント、100名以下から101名以上で34.0ポイント。どちらも30ポイントを超えています。
規模がわずかに違うだけで、体制の有無が入れ替わる帯があるということです。
101名以上でも専門部署があるのは34.6%で、専任配置は例外に近い
では規模が大きくなれば安心かというと、そうでもありません。専門部署がある割合を同じ3区分で見ると、次のようになります。
| 企業規模 | 専門部署(担当者)がある |
|---|---|
| 小規模企業者 | 4.4% |
| 中小企業(100名以下) | 14.8% |
| 中小企業(101名以上) | 34.6% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(図3-121)
最も体制が整っているはずの101名以上でも、専門部署があるのは34.6%です。3社に2社は専任者がいません。規模が大きくなれば体制が自動的に整うわけではないと考えたほうがよさそうです。
なお、101名以上はn=295と他区分より小さく、比率の振れ幅が大きくなります。区分の定義も業種で異なるため、段差の位置を「100名」と特定するのは区分の切り方に依存した読み方になります。
予算・体制・教育の3つがそろって7割前後欠けている
同じ2024年度のIPA調査では、欠けている項目が3つ並びます。対策投資額を「投資していない」または「わからない」と答えた企業は約7割でした。
組織的には行っていない企業は69.7%、従業員教育を特に実施していない企業は63.6%です。
読み取れるのは、止まっている場所が製品選定より手前だという点です。専門部署がある企業は9.3%にとどまります。多くの企業は「誰が決めるか」が決まらないまま止まっています。
ひとり情シスや兼務担当の方は、決裁と担当の明文化から始めてみてください。
注意
この3つの設問のクロス集計は公表されていません。「投資していない企業」「体制がない企業」「教育をしていない企業」が同一の企業群である保証はありません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/同 報告書 概要
対策項目の実施率は82.0%から19.5%まで62.5ポイント開いている
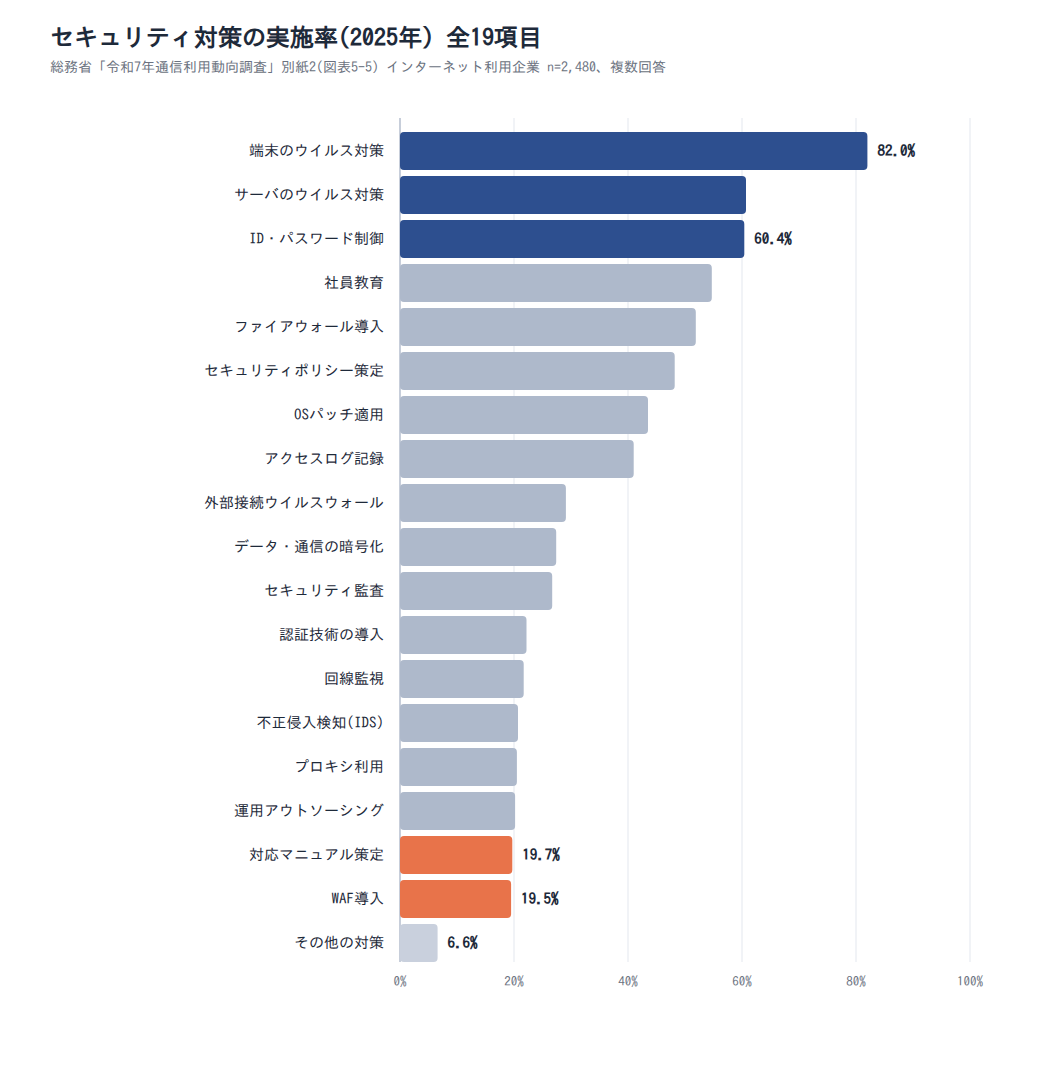
ここからが本題です。総務省の同じ調査・同じ年・同じ企業群への複数回答の中で、名称のある対策に限っても、実施率は最高82.0%から最低19.5%まで62.5ポイント開いています。
対策を一覧で眺めるだけでは、この開きは見えてきません。序列そのものに意味があります。何が上に来て何が下に来るのかを見ていきましょう。
実施率の上位には導入で完了する対策が多く、運用が続く対策は下位に集まる
2025年(令和7年調査)の実施率を高い順に並べると、次のようになります。2024年(令和6年調査)の値もあわせて示します。
| 順位 | 対策項目 | 2025年 | 2024年 |
|---|---|---|---|
| 1 | 端末にウイルス対策プログラムを導入 | 82.0% | 82.0% |
| 2 | サーバにウイルス対策プログラムを導入 | 60.7% | 59.5% |
| 3 | ID、パスワードによるアクセス制御 | 60.4% | 58.9% |
| 4 | 社員教育 | 54.7% | 52.9% |
| 5 | ファイアウォールの設置・導入 | 51.9% | 52.5% |
| 6 | セキュリティポリシーの策定 | 48.2% | 44.2% |
| 7 | OSへのセキュリティパッチの導入 | 43.5% | 42.4% |
| 8 | アクセスログの記録 | 41.0% | 37.8% |
| 9 | 外部接続の際にウイルスウォールを構築 | 29.1% | 30.0% |
| 10 | データやネットワークの暗号化 | 27.4% | 27.8% |
| 11 | セキュリティ監査 | 26.7% | 26.2% |
| 12 | 認証技術の導入による利用者確認 | 22.2% | 20.7% |
| 13 | 回線監視 | 21.7% | 20.3% |
| 14 | 不正侵入検知システム(IDS)の設置・導入 | 20.7% | 19.5% |
| 15 | プロキシ(代理サーバ)等の利用 | 20.5% | 18.4% |
| 16 | セキュリティ管理のアウトソーシング | 20.2% | 18.3% |
| 17 | ウイルス対策対応マニュアルを策定 | 19.7% | 18.3% |
| 18 | Webアプリケーションファイアウォールの設置・導入 | 19.5% | 17.4% |
| 19 | その他の対策 | 6.6% | 6.1% |
出典: 総務省「令和7年通信利用動向調査」別紙2(図表5-5、複数回答。インターネット利用企業で2025年 n=2,480、2024年 n=2,314)。19番目の「その他の対策」は個別の対策名を示す選択肢ではないため、以降の比較からは除いています。
この序列から読み取れるのは、性質による二層構造です。上位には製品を入れれば完了する対策が多く並びます。下位に集まるのは、パッチ管理、ログの記録、認証の追加、手順書の整備といった運用と意思決定が続く対策です。
ただし、導入型か運用型かだけで序列が決まるわけではありません。導入型でも、ファイアウォールの設置・導入は51.9%、サーバへのウイルス対策プログラムの導入は60.7%で上位にあります。
一方で、同じ導入型でも下位に並ぶ項目があります。Webアプリケーションファイアウォールは19.5%、プロキシ等の利用は20.5%です。データやネットワークの暗号化は27.4%、外部接続の際のウイルスウォール構築は29.1%でした(いずれも2025年)。
対策の一般性や、導入に必要な専門性の高さも、順位に効いていると考えられます。
ランサムウェアの防御としては、下位に集まる運用型の対策が効きます。対策の優先順位を「他社がやっている順」で決めると、この逆転をそのまま自社に取り込むことになります。
1年間で最大4.0ポイントの変化があっても、項目の順位は1つも入れ替わっていない
この構造は、1年では動きません。先ほどの表で2024年(令和6年調査)と2025年(令和7年調査)を比べると、19項目の変化幅は、増減の大きさで見ると最小0.0ポイント、最大でプラス4.0ポイントでした。
最も動いたのはセキュリティポリシーの策定で、44.2%から48.2%へ4.0ポイント上がっています。まったく動かなかったのは端末へのウイルス対策プログラム導入で、2年とも82.0%です。
減少した項目も3つあります。ファイアウォールの設置・導入は52.5%から51.9%へ下がりました。
外部接続の際のウイルスウォール構築は30.0%から29.1%、データやネットワークの暗号化は27.8%から27.4%です。
それでも、19項目の順位は1つも入れ替わっていません。読み取れるのは、この序列が対策の性質そのものに由来する定常的なものだという点です。
「他社もいずれ追いつく」ではなく「放置すれば来年も同じ」と受け取ってください。
ただし2024年の値は、令和7年調査に前年欄として載ったもので標本数が異なります。数ポイント程度の差は、標本誤差の範囲に収まる可能性があります。
実施率の低さは「やっていない」だけでなく「把握していない」を含む
数値の読み方には、もう1つ注意点があります。
注意
複数回答形式のため、実施率の低い項目には「回答者が自社の実施状況を把握していない」ケースが含まれます。特にアクセスログの記録(41.0%)は、システム側の既定で取得されている場合に回答されにくく、実態より低く出やすい設問です。逆に「端末にウイルス対策プログラムを導入」82.0%は設問の粒度が粗く、更新状況や全端末への行き渡りまでは問われていません。82.0%を「対策が完了している企業の割合」と読むことはできません。
つまり、他社の実施率と自社を見比べても答えは出ません。自社の端末とサーバーで、実際に何が動いているかを目視で確かめる作業が必要です。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
攻撃の入口はリモートアクセスに87.0%集中しており、防御の投入先とずれている
優先順位を決める根拠は、攻撃側のデータにあります。ランサムウェアがどこから入ってくるかは、すでにはっきりと偏っています。
そして企業側が最も力を入れている対策は、その入口とは別の場所にあります。攻撃の重心と防御の投入先がずれているという状態を、別々の調査から確認していきます。
侵入経路の87.0%はVPN機器とリモートデスクトップ、届出原因の33.7%はID・パスワード管理の不備
まず攻撃側の事実です。IPA「情報セキュリティ10大脅威 2026」解説書[組織編]には、感染経路の内訳が掲載されています(原データは警察庁)。
2025年時点で、VPN機器とリモートデスクトップ経由の合計が87.0%を占めます。
原因の側にも同じ傾向が出ています。国家公安委員会・総務大臣・経済産業大臣が公表した資料には、参考としてIPAへの届出状況が載っています。
このIPA届出データでは、不正アクセスを原因別に分類した89件のうち、約33.7%(30件)が「ID・パスワード管理の不備」でした(2025年)。
同じ資料の本編にある警察統計では、不正アクセス行為の認知件数そのものも2025年に7,190件、前年比34.2%増と伸びています。侵入経路の内訳やランサムウェアの被害実態については別の記事で詳しく扱っているので、あわせて確認してみてください。
最も実施率が高いのは端末のウイルス対策82.0%で、認証を強化する取り組みは22.2%にとどまる
この2つを重ねると読み取れるのは、投入先のずれです。攻撃は入口の認証まわりに集中しているのに、企業側で最も実施率が高いのは端末のウイルス対策82.0%。認証技術の導入による利用者確認は22.2%で、対策メニューの下位にあります。
端末側の対策が不要という話ではありません。ただ、追加で工数を1つ割けるなら、端末側ではなく外部から接続できる入口側に充てるほうが、攻撃の分布とかみ合います。
具体的には、VPN機器とリモートデスクトップの棚卸し、そこに適用する認証の強化です。この順番については、この記事の後半でもう一度整理します。
これは別々の調査を重ねた比較で、因果関係を示すものではない
ずれの存在は指摘できますが、そこから先は慎重に扱う必要があります。
注意
感染経路の87.0%は、警察庁に報告された被害の構成比です。被害に遭った組織の分布であって、全企業のリスク分布ではありません。調査主体も母集団も異なるため、実施率22.2%の低さが被害を押し上げている、という因果関係の主張もできません。
それでも、着手順を決める材料としては使えます。特定できた侵入経路の大半がリモートアクセス経由である以上、そこが手薄なら先に塞ぐという判断は成り立ちます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査」別紙2
認証の強化は導入率の数値ではなく、どの経路に適用したかで判断する
多要素認証(MFA)の導入は、ランサムウェア対策の定番として挙げられます。ただ、導入率の数値を探すと、公的統計が見つからないことが分かります。
先にお伝えすると、MFA単体の導入率を示す公的統計は、この記事の作成時点で見つかっていません。そこでこの記事では、導入率ではなく「どの経路に適用したか」という切り口で整理します。
「認証技術の導入による利用者確認」22.2%はMFA導入率として読めない
総務省の同じ図表には、認証に関する設問が2つ入っています。「ID、パスワードによるアクセス制御」が60.4%、「認証技術の導入による利用者確認」が22.2%です(いずれも2025年)。その差は38.2ポイントです。
後者は生体認証やICカード認証も含みうる広い表現で、多要素認証だけを聞いた設問ではありません。したがって22.2%を「日本企業のMFA導入率」として紹介するのは不正確です。
この記事では、パスワード以外の認証手段を取り入れている企業は2割程度、という幅を持たせた表現にとどめます。他社の記事で「MFA導入率22.2%」という書き方を見かけたら、設問の中身を確認してみてください。
ID・パスワードによるアクセス制御ですら2018年51.6%から2025年60.4%の動きにとどまる
認証の基本である、ID・パスワードによるアクセス制御の推移も見ておきましょう。総務省の通信利用動向調査から、起点・中間・最新にあたる3時点を取り上げます。
| 調査年 | ID、パスワードによるアクセス制御 |
|---|---|
| 2018年 | 51.6% |
| 2022年 | 57.2% |
| 2025年 | 60.4% |
出典: 総務省「令和7年通信利用動向調査」別紙2(2025年)/総務省「令和4年通信利用動向調査の結果」(2022年)/総務省「平成30年通信利用動向調査の結果」(2018年)。2025年の値は「無回答を除く」集計です。2024年の値58.9%は、前掲の実施率一覧に掲載しています。
7年間の動きは8.8ポイントです。ここから読み取れるのは、認証まわりの整備が緩やかにしか進んでいないという点です。
ただし2018年の値は「情報通信ネットワーク利用企業」を母集団とする集計です。2022年・2025年の「インターネット利用企業」とは、母集団の定義が一致しません。
2025年のレコードは集計基準も異なります。差には母集団と集計方法の変更分が含まれる可能性があり、設問文が年度により改定されている可能性もあります。この推移は傾向の目安として扱ってください。
全社一律より先に、外部から接続できる経路に適用する
限られた工数でMFAを広げるなら、適用の順番が肝心です。IPAの解説書は、ランサム攻撃を含む複数の脅威への共通対策として、多要素認証とFIDO/FIDO2(パスキーなど)の利用を挙げています。
理由は攻撃側のデータにあります。侵入経路の87.0%がVPN機器とリモートデスクトップ経由でした。IPA届出データでも、原因別に分類した89件の約33.7%がID・パスワード管理の不備です(いずれも2025年)。
全社一律の導入を待つより、外部から接続できる経路から順に適用するほうが早く効きます。
多要素認証を先に適用したい経路
- 社外からのVPN接続
- リモートデスクトップなど遠隔操作の入口
- サーバーやネットワーク機器の管理者アカウント
- クラウドサービスの管理コンソール
- 退職者・外部委託先に払い出したアカウント
出典: 総務省「令和7年通信利用動向調査」別紙2/総務省「令和4年通信利用動向調査の結果」/総務省「平成30年通信利用動向調査の結果」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
バックアップは実施率を測る公的統計がなく、設計要件で判断するしかない
ランサムウェア対策でバックアップが重要だという話に、異論はないと思います。ところが「では何%の企業が取っているのか」を調べると、答えが出てきません。
この記事では正直に書きます。企業全体のバックアップ実施率は、一次資料で確認できる数値として提示できません。代わりに、設計要件で判断する方法をお伝えします。
総務省調査の対策項目にバックアップの選択肢が存在しない
理由は設問の作られ方にあります。総務省の「セキュリティへの対応状況」は、19の選択肢を並べた設問です。2025年の値では、名称のある18項目が端末のウイルス対策82.0%からWebアプリケーションファイアウォールの設置・導入19.5%まで並びます。
しかし、この選択肢群にバックアップの項目はありません。何らかの対策を実施している企業98.3%という数値も、バックアップの有無とは無関係に算出されています。
IPAが対策の中心に置いている論点が、実施率としては測られていないわけです。そこでこの記事では、企業全体のバックアップ実施率を示しません。他社比較ではなく、自社の設計が要件を満たしているかで判断してください。
代替指標はクラウド利用企業の用途別割合で、2022年36.9%から2025年46.4%まで上昇している
近い指標は1つだけあります。クラウドサービスを利用している企業のうち、用途として「データバックアップ」を挙げた割合です。
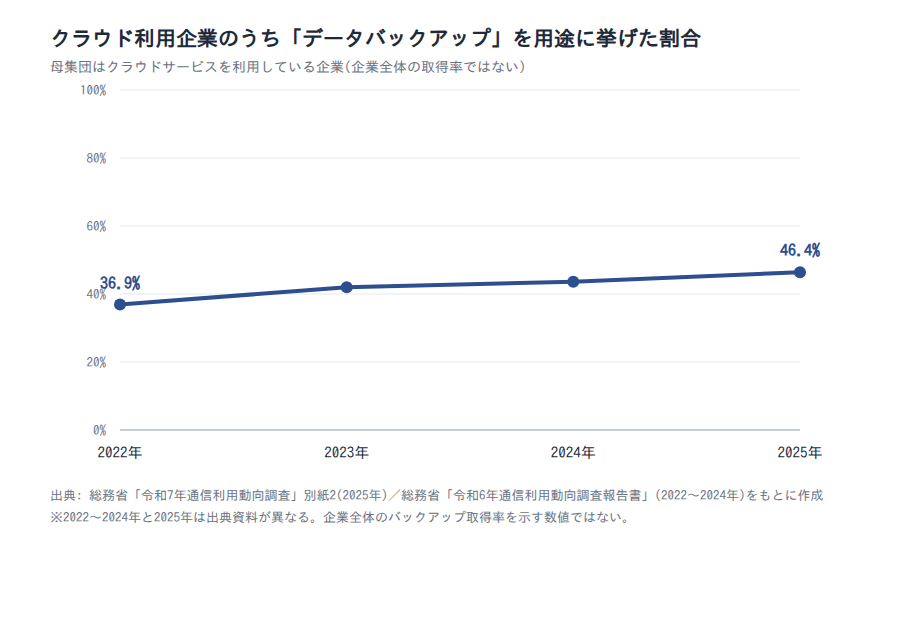
| 調査年 | データバックアップを用途に挙げた割合 |
|---|---|
| 2022年 | 36.9% |
| 2023年 | 42.0% |
| 2024年 | 43.6% |
| 2025年 | 46.4% |
出典: 総務省「令和7年通信利用動向調査」別紙2(2025年)/総務省「令和6年通信利用動向調査報告書」(2022〜2024年)。母集団はクラウドサービスを利用している企業に限定されます。
読むときの条件を、あらためて確認してください。これはクラウドを使っている企業の中で、用途としてバックアップを選んだ割合です。企業全体のバックアップ取得率でもなければ、復旧できる状態にあるかを示す数値でもありません。
2022年から2025年で9.5ポイント上昇していますが、2022〜2024年と2025年では出典資料が異なります。集計基準の違いを含む可能性があるため、傾向の目安として見てください。
3-2-1ルール、隔離保管、世代管理、リストア検証までが設計に含まれる
数値で語れない代わりに、要件で語ります。IPA「情報セキュリティ10大脅威 2026」解説書[組織編]が挙げるバックアップの要点は、次のとおりです。
- リストアまでを含めて設計する。取得して終わりにしない
- 対象データを選び、取得頻度を決める。業務データと設定ファイルで頻度を分ける
- ネットワークから隔離した場所に保管する
- 3-2-1ルール(データを3つ保持、2種類のメディアに保管、うち1つは別拠点)を満たす
- 拡張版の3-2-1-1-0ルールとして、書き換えできないコピーやオフラインのコピーを1つ加え、定期検証でエラーがない状態を保つ
- WORM機能などで改ざん耐性を持たせる
- 複数世代を保管し、感染前の時点に戻せるようにする
- 定期的にリストア訓練を行い、実際に戻せることを確認する
このうち最初に着手してほしいのは、最後のリストア検証です。戻せるか試していないバックアップは、有効かどうか分からない状態と同じだからです。
出典: 総務省「令和7年通信利用動向調査」別紙2/総務省「令和6年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
インシデント対応は、手順書より先に責任者と連絡先を決めるところから始まる
被害に遭ったときの動き方は、平時にしか決められません。ところが、対応できている企業はごく一部です。
なお、CSIRTの設置率やサイバー保険の加入率については、本記事で参照した一次資料の範囲では該当する統計を確認できませんでした。この記事では普及状況を数値で語らず、対応マニュアルの策定率と体制のデータに限って扱います。
対応マニュアルを策定している企業は2025年で19.7%と、対策項目の中でも下位の水準にある
事故対応の手順書は、対策メニューの下位に置かれたままです。ウイルス対策対応マニュアルを策定している企業は、2024年の18.3%から2025年の19.7%へと1.4ポイント動いただけでした。
先に見た実施率の序列でも、この項目は19の選択肢のうち下位にあります。運用が続く対策の中でも低い部類です。多くの企業が「事故が起きてから考える」状態のままだと言えます。
もっとも、いきなり分厚い手順書を作る必要はありません。まずはセキュリティインシデントが起きたときの初動を確認し、自社で決めるべき項目を洗い出すところから始めてみてください。
CSIRTの機能は検知・トリアージ・対応・報告の4段階に整理されている
体制づくりの型としては、CSIRTの考え方が参考になります。IPAの解説書は、CISOなどの責任者配置とCSIRTの構築を推奨し、その機能を4段階に整理しています。
- 検知/連絡受付: 異常の検知や、社内外からの連絡を受け付ける
- トリアージ: 通報者や関係する可能性のある人とやり取りして事実を確認し、CSIRTとして対応すべき事象かを判断する。判断結果を関係者に共有し、あわせて組織内への注意喚起や情報発信を行う
- インシデントレスポンス: 封じ込め、原因の調査、復旧までの実作業を行う
- 報告/情報公開: 経営層や関係機関への報告、必要に応じた対外公表を行う
専任チームを組めない企業でも、この4段階は使えます。IPAは、CSIRTの構築が難しい組織でも最低限インシデント対応を取りまとめる責任者・担当者を決めておくことを推奨しています。役割だけ先に決めて、手順は運用しながら足していく形で十分です。
身代金を支払わない前提で、復旧に数か月かかる想定の計画を持つ
身代金を支払うかは、事前に方針を決めておく論点です。IPAの解説書は、原則として支払わずに復旧を行うことを明記しています。
IPAが身代金の支払いを推奨しない理由
- 支払ってもデータの復元や情報流出の防止は保証されません
- 攻撃者の間で情報が共有され、再び標的にされるおそれがあります
- 復旧業者が裏で攻撃者と取引していた場合、資金提供とみなされるおそれがあります
海外では規制も進んでいます。同解説書によると、オーストラリアは2025年5月30日に、身代金の支払いを報告させる規則を施行しました。
対象は一定規模以上の事業者と重要インフラ事業者です。身代金を支払った場合に、内務省へ72時間以内に報告することを義務づけています。
英国も2025年7月22日に、公的機関と重要インフラ事業者を対象に身代金の支払いを禁止する方針を公表しました。法制化はこれからの段階です。
支払わない前提なら、復旧に時間がかかることを織り込む必要があります。2024年に発生した事例では、基幹IDシステムの復旧に約6か月、電子カルテの完全復旧に約3か月を要しました。
専門部署がある中小企業等は9.3%、兼務を含めても約3割です(2024年度)。この体制でまず決めるべきは、「誰が判断するか」と「どこに連絡するか」の2点です。
出典: 総務省「令和7年通信利用動向調査」別紙2/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/オーストラリア内務省「Mandatory ransomware and cyber extortion payment reporting is active from 30 May 2025」/英国政府「UK to lead crackdown on cyber criminals with ransomware measures」/IPA「情報セキュリティ白書2025」第1章/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
工数が限られる場合は、外部公開経路の点検・認証強化・リストア検証の順に着手する
最後に、着手順をまとめます。結論は外部公開経路の点検 → 認証の強化 → リストア検証 → 連絡体制の決定の順です。他社の実施率順ではなく、攻撃の入口とデータの空白から逆算した並びです。
最初に手を付けるのは、外部から接続できるVPN機器とリモートデスクトップです。侵入経路の87.0%がここに集中する一方、OSへのセキュリティパッチの導入は43.5%にとどまります(2025年)。
2番目は、その入口と管理者アカウントの認証強化です。IPA届出データでは、原因別に分類した89件の約33.7%がID・パスワード管理の不備でした。一方、認証技術の導入による利用者確認は22.2%です(いずれも2025年)。
3番目のリストア検証と4番目の連絡体制は、他社比較ができない領域です。バックアップの実施率を測る統計はなく、対応マニュアルの策定も19.7%と下位のままです。
EDRやサイバー保険は導入率の統計が確認できないため、この記事では普及状況に触れません。下の4つを終えてから検討する順序で十分です。
着手順チェックリスト
- 1. 外部公開経路の棚卸し: 社外から接続できるVPN機器・リモートデスクトップを一覧化し、ファームウェアと更新プログラムを最新にする
- 2. 認証の強化: 社外接続の入口、管理者アカウント、クラウド管理コンソールから順に多要素認証を適用する
- 3. リストア検証: バックアップから実際に戻し、所要時間と復旧できる範囲を記録する。隔離保管と世代管理もあわせて確認する
- 4. 連絡体制の決定: 事故時に判断する責任者と、社内外の連絡先を1枚にまとめる
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査」別紙2
まとめ
ランサムウェア対策をどこから始めるか、一次データに沿って整理してきました。押さえておきたい点は次の3つです。
- 何らかの対策を実施している企業は2025年で98.3%。ただし内訳を見ると、運用が続く対策や専門性が要る対策ほど実施率が低く、認証技術の導入は22.2%です
- 中小企業等では2024年度時点で69.7%が組織としての対応をしておらず、対策以前に担当が決まっていません
- 優先順位は他社の実施率順ではなく、侵入経路の87.0%が集中する入口から決める
対策の情報は膨大ですが、着手する順番はデータが示してくれています。まずは外部から接続できる機器の一覧をつくるところから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

この記事で扱った認証の適用やリストア検証、事故時の初動は、担当者の経験に左右されやすい領域です。少人数の体制では、体系的に学ぶ機会を作りにくいのではないでしょうか。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 総務省「令和7年 通信利用動向調査(別紙2)」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書 概要」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- 総務省「令和6年 通信利用動向調査報告書」
- 総務省「令和4年 通信利用動向調査の結果」
- 総務省「平成30年 通信利用動向調査の結果」
- IPA「情報セキュリティ白書2025」第1章
- オーストラリア内務省「Mandatory ransomware and cyber extortion payment reporting is active from 30 May 2025」
- 英国政府「UK to lead crackdown on cyber criminals with ransomware measures」