

【JPCERT/CC・IPAデータ】フィッシングメールのURLをクリックしてしまった時の初動対応|報告件数は2026年4〜6月で四半期8,313件
「フィッシングメールのURLをクリックしてしまいました」。従業員からこう申告を受けた瞬間、情シス担当者はその場で判断を迫られます。落ち着いて対応したいのに、確認する項目が多く、どこから手をつけるか迷うこともあるのではないでしょうか。
- 「URLを踏んでしまった」と言われたけれど、まず何から確認すればいいのか
- 端末を初期化するほどの話なのか、経過観察でいいのか判断がつかない
- どこまでいったら上長や個人情報保護委員会への報告が必要になるのか
結論から書きます。最初にやることは、「開いただけ」か「情報を入力した/添付ファイルを実行した」かの切り分けです。そのうえで、端末側の対応と認証情報側の対応を同じ優先度で並行させます。
この記事では、JPCERT/CC・IPA・警察庁・個人情報保護委員会の公表データをもとに、申告の受付から報告義務の判断までを順番に解説します。攻撃手口そのものや予防策には深入りせず、対象は「クリックしてしまった後」に絞りました。
この記事のポイント
- まず「開いただけ」か「情報を入力した/添付を実行した」かで緊急度を切り分けます。閲覧しただけの段階では被害が発生している可能性は低いという整理が、IPAの解説書に示されています
- 初動はウイルススキャンだけで終わらせず、パスワード変更とセッション失効も同じ優先度で行います。2023年度の中小企業等では、不正アクセスの手口の36.8%がなりすましでした(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 個人データの漏えいが疑われる場合、個人情報保護委員会への速報はおおむね3〜5日以内です(2026年時点、出典: IPA「情報セキュリティ10大脅威 2026」組織編解説書)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
フィッシングサイトの報告件数は2026年4〜6月時点で四半期8,313件、クリックの申告は例外的な出来事ではない
従業員からのクリック申告は、情シスにとって臨時の事故対応ではありません。恒常的に発生する受付業務として設計したほうが現実に合っています。フィッシングサイトの報告件数が、以前より一段高い水準で推移しているからです。
JPCERT/CCの集計では、フィッシングサイトに分類されたインシデント報告は2026年4〜6月で8,313件でした。直近のピークである2025年10〜12月は12,397件です。
ここでいうフィッシングサイトとは、銀行やサービス事業者の正規サイトを装ってID・パスワードやクレジットカード番号をだまし取るサイトを指します。偽サイト本体だけでなく、そこへ誘導するために設置されたサイトも含まれます。
なお、この件数はJPCERT/CCに報告された数であり、実際に発生した攻撃の総数ではありません。報告する側の体制によっても増減する数字だという前提で読んでください。
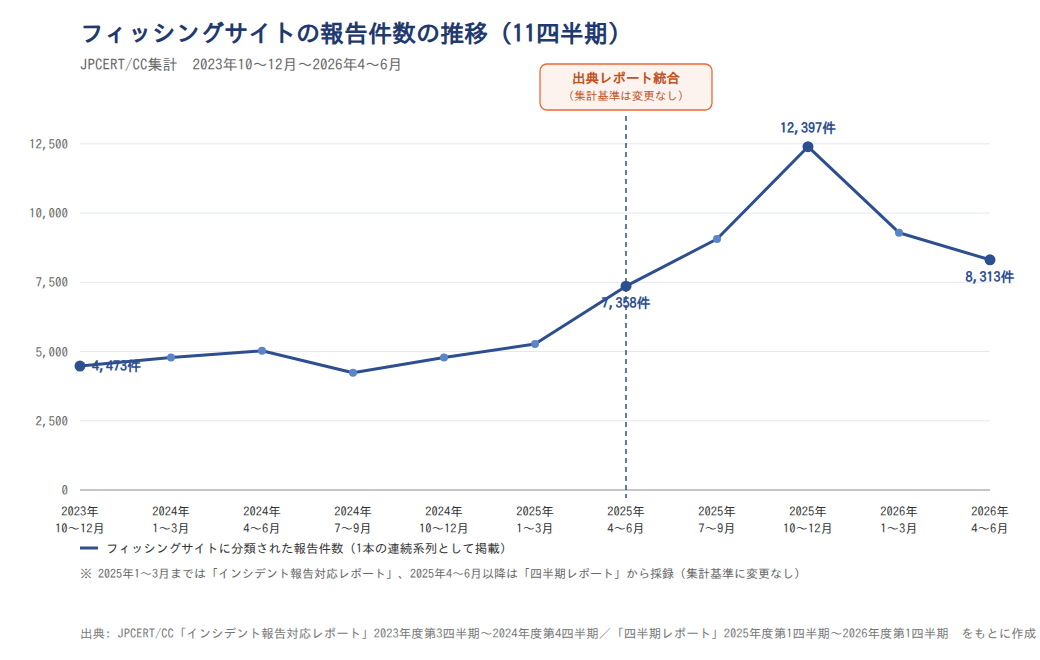
2023年10〜12月から2025年1〜3月までの6四半期は4,233〜5,267件で横ばいだった
2025年3月までのフィッシングサイト報告件数は、狭いレンジの中で上下していました。四半期ごとの増減はありますが、トレンドと呼べる方向性は出ていません。
実際の数値は次のとおりです。
| 期間 | 報告件数 |
|---|---|
| 2023年10〜12月 | 4,473件 |
| 2024年1〜3月 | 4,781件 |
| 2024年4〜6月 | 5,025件 |
| 2024年7〜9月 | 4,233件 |
| 2024年10〜12月 | 4,780件 |
| 2025年1〜3月 | 5,267件 |
出典: JPCERT/CC「インシデント報告対応レポート」2023年度第3四半期/2023年度第4四半期/2024年度第1四半期/2024年度第2四半期/2024年度第3四半期/2024年度第4四半期
最も少ない四半期が4,233件、最も多い四半期が5,267件でした。この6四半期については、上下はあってもレンジの中に収まっていたと読むのが妥当です。
2025年4〜6月以降は7,358〜12,397件で推移し、減少局面の直近値も以前の最多四半期を上回っている
2025年4〜6月以降、報告件数は明らかに一段高い水準に移りました。直近は減少していますが、以前の最多四半期より多い状態が続いています。
数値の並びは次のとおりです。2025年4〜6月が7,358件、7〜9月が9,063件、10〜12月が12,397件でした。その後は2026年1〜3月が9,293件、4〜6月が8,313件と減っています。
この推移から読み取れるのは、「増え続けている」ではなく「減っても以前の最悪期より多い状態で定着した」という姿です。直近の2026年4〜6月は8,313件ですが、水準が変わる前で最も多かった2025年1〜3月の5,267件を上回っています。
情シスの立場でいえば、ピーク時と比べて落ち着いたかどうかより、常時この水準で報告が上がり続けている点が重要です。申告を受け付ける手順を都度考えるのではなく、あらかじめ決めておく必要があります。
件数の比較では出典シリーズの切り替わりに注意が必要
ここまでの11四半期は、出典レポートのシリーズが途中で切り替わっています。ただし件数そのものは、1本の連続した系列として読めます。
2025年1〜3月までは「インシデント報告対応レポート」、2025年4〜6月以降は「JPCERT/CC 四半期レポート」から採録しています。これはJPCERT/CCが刊行物を統合したことによる変更で、集計カテゴリーの定義や集計基準は前後で変わっていません。実際、統合後の最初のレポートは、2025年4〜6月の7,358件を前四半期の5,267件と直接比較しています。警察庁ほかの公表資料でも、2025年の4四半期は1本の系列として整理されています。
一方で、残しておくべき留意点は別にあります。この件数はJPCERT/CCが受け付けた報告の数であり、原典にも実際の攻撃件数や被害件数を類推することはできないとの注記があります。
参考までに、同じJPCERT/CCで「標的型攻撃」に分類された報告は2023年10〜12月で1件、2025年1〜3月で1件と、桁がまったく異なります。統計はカテゴリの定義によって見え方が変わる、という一例です。
注意
本記事のフィッシングサイト報告件数は、2025年1〜3月までと2025年4〜6月以降で出典レポートのシリーズが異なります。ただしJPCERT/CC自身が切替をまたいだ前四半期比を示しており、系列としては連続しています。社内資料に転記する際は、出典レポート名が途中で変わる点と、この数字が報告された件数であって攻撃の発生総数ではない点を注記してください。
出典: JPCERT/CC「インシデント報告対応レポート」2023年度第3四半期/同 2024年度第4四半期/JPCERT/CC「四半期レポート」2025年度第1四半期/同 2025年度第2四半期/同 2025年度第3四半期/同 2025年度第4四半期/同 2026年度第1四半期/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
最初にやることは「開いただけ」か「入力・実行まで進んだ」かの切り分け
申告を受けたら、対処より先に切り分けを行ってください。開いただけの場合と情報を入力した場合では、緊急度がまったく違います。
IPAの解説書では、不審なメールやSMSを閲覧しただけの段階では、情報窃取やマルウェア感染の可能性は低いとされています。被害が生じるのは、誘導先で情報を入力した時点か、添付ファイルを開いて感染した時点です。
ただし、この整理はメールやSMSを閲覧した段階についてのものです。リンク先のページを表示した時点から始まる被害もあります。
たとえばIPAは、ウェブサイトの閲覧中に偽のセキュリティ警告画面が表示され、記載された電話番号に連絡させるサポート詐欺を、個人向けの脅威として挙げています。「開いただけなら何も起きない」と読み替えないでください。
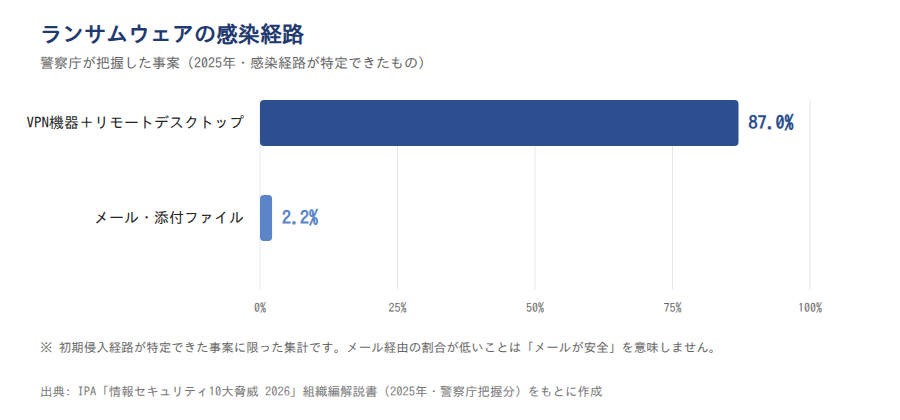
数値の裏づけもあります。警察庁が把握した2025年のランサムウェア感染経路は、メール・添付ファイル経由が2.2%、VPN機器とリモートデスクトップの合計が87.0%でした。ただし感染経路が特定できた事案に限った集計であり、メールが安全という意味ではありません。
ポイント
- 申告を受けたら次の6項目を最初に確認する
- いつクリックしたか(日時)
- どのURLを開いたか(メール本文ごと保全)
- 遷移先の画面でID・パスワード等を入力したか
- 添付ファイルやアプリを開いた/実行したか
- 同じパスワードを他のサービスでも使っているか
- 同じメールが他の従業員にも届いていないか
IPAの「情報セキュリティ10大脅威 2026」で、「フィッシングによる個人情報等の詐取」は個人向けの脅威として8年連続の選出です。組織編に同名の項目はなく、「ビジネスメール詐欺」が10位、「機密情報を狙った標的型攻撃」が5位と並びます。
ここから読み取れるのは、組織では詐取が次の攻撃の起点になる点です。個人向けの手順だけでは、窃取されたアカウントを踏み台にした被害を見落とします。
出典: IPA「情報セキュリティ10大脅威 2026」組織編解説書/IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック
URLを開いただけで情報を入力していない場合は、記録を残したうえで経過観察に切り替える
情報を入力しておらず、添付ファイルも実行していない場合は、緊急対応まで踏み込む必要は低いと判断できます。ただし「メールを削除して終わり」にはしないでください。
この段階でやることは次のとおりです。
- 開いてしまったページをそのまま閉じる
- ページやメールに記載された電話番号には折り返さない
- メールを削除する前に、ヘッダーを含めた状態で保全する
- 対象端末でウイルス対策ソフトのフルスキャンを実施する
- 同じメールが他の従業員にも届いていないか、メールログで確認する
- 申告内容と対応結果を記録に残す
個人向けの解説記事と組織対応との違いは、最後の2つです。同報の有無を確認し、記録を残すところまでが情シスの初動になります。
なお、2025年のランサムウェア感染経路でメール・添付ファイル経由が2.2%にとどまる点は、初期化まで即断しなくてよい材料になります。
ただし、窃取された認証情報がVPN経由の侵入に使われれば、経路は合計87.0%のVPN機器・リモートデスクトップ側に分類され得ます。メール起点の寄与を小さく見積もらないようご注意ください。
IDやパスワードを入力した、添付ファイルやアプリを実行した場合は緊急対応に切り替える
偽サイトでIDやパスワードを入力した、あるいは添付ファイルやアプリを実行した。この申告があった時点で、経過観察ではなく緊急対応に切り替えます。認証情報がすでに攻撃者の手にある前提で動くのが安全側の判断です。
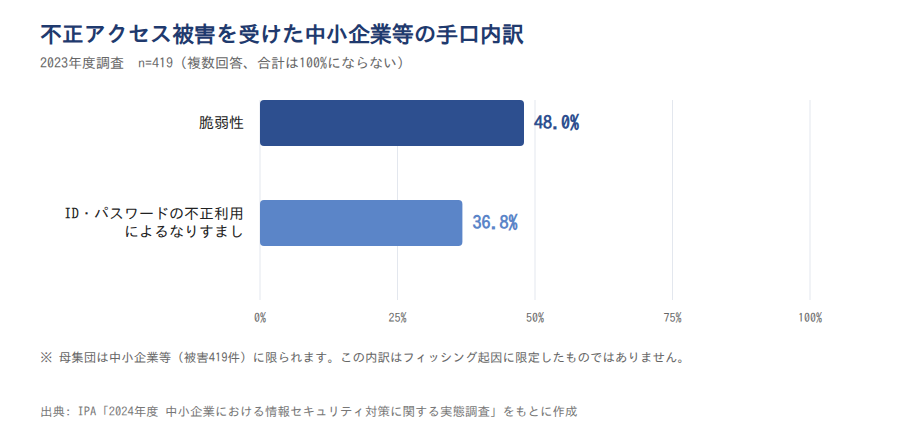
根拠になるのが不正アクセスの手口の内訳です。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業等のうち、手口が「ID・パスワードの不正利用によるなりすまし」だったのは36.8%でした。「脆弱性」は48.0%です(いずれも中小企業等n=419の複数回答)。
多要素認証を設定していても、そこで打ち切らないでください。IPAの個人編ハンドブックには、リアルタイム型フィッシングにより二要素認証を突破する手口が横行しているという記述があります。偽サイトで入力させたワンタイムパスワードを、攻撃者が即座に使う手口です。
つまり「MFAを入れているから大丈夫」とは言い切れません。入力した事実がある以上、次の見出しで扱う認証情報側の対応まで進めてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」個人編ハンドブック
クリック直後の初動は、端末の隔離と認証情報の無効化を同じ優先度で進める
初動対応というと、端末の隔離とウイルススキャンを思い浮かべがちです。ただ公的統計を並べると、端末対応と認証情報の無効化は同じ優先度で並行させたほうが合理的だと分かります。
事実を2つ並べます。2025年に警察庁が把握したランサムウェアの感染経路は、メール・添付ファイル経由が2.2%、VPN機器とリモートデスクトップの合計が87.0%でした。一方、2023年度に不正アクセス被害を受けた中小企業等では、「ID・パスワードの不正利用によるなりすまし」が36.8%を占めます。
この2つから読み取れるのは、実害がマルウェア感染よりも認証情報の窃取と悪用に寄っている点です。端末を隔離してスキャンするだけでは、すでに抜かれた認証情報を使った横展開を止められません。
パスワード変更やセッション失効を「落ち着いてから」に回さず、端末対応と同時に着手するインシデント対応の設計にしてください。
注意
警察庁の感染経路データは、初期侵入経路が特定できた事案に限った集計です。またIPA調査の36.8%は2023年度・中小企業等(n=419・複数回答)の数値です。設問の選択肢はID・パスワードをだまし取られてなりすまされた不正アクセスを指しており、だまし取る手口はフィッシングに限られません。フィッシング単独の割合ではない点に注意してください。調査主体も母集団も異なるため、2つを同じグラフに並べたり足し合わせたりはできません。
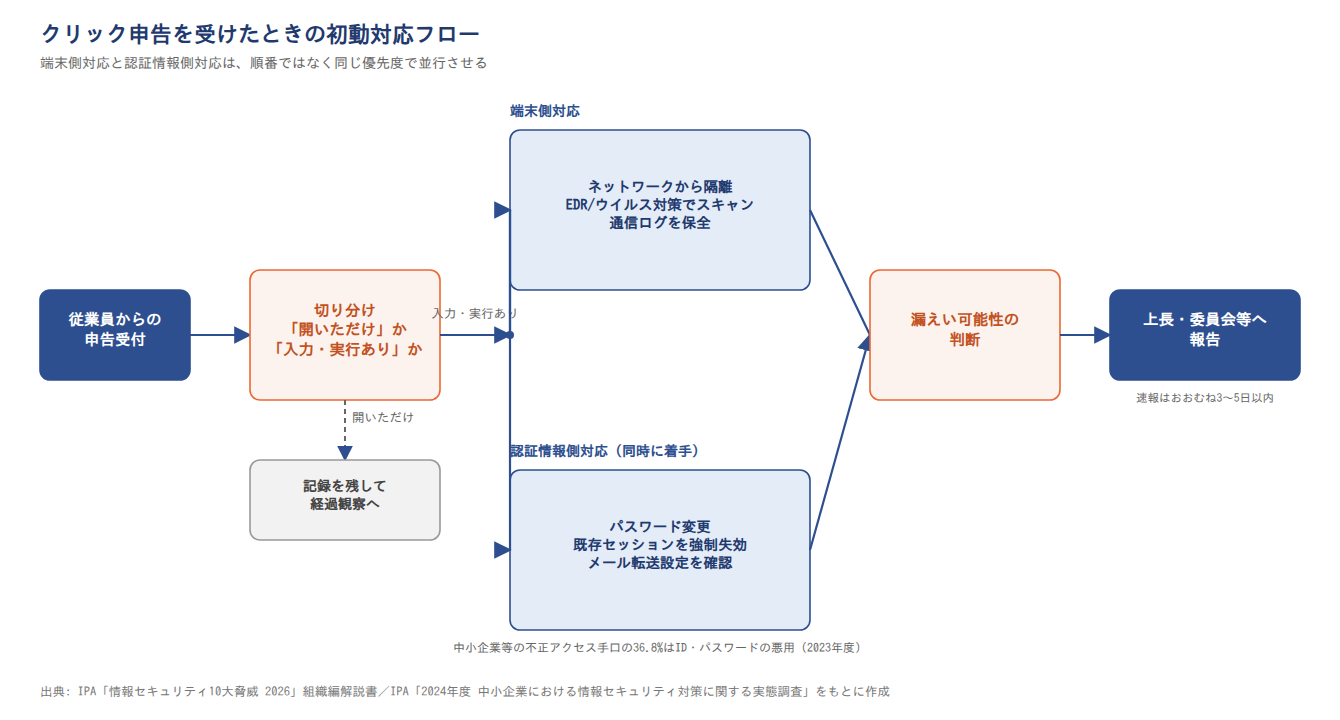
出典: IPA「情報セキュリティ10大脅威 2026」組織編解説書/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
認証情報側でやるのはパスワード変更・セッション失効・メール転送設定の確認
認証情報側の対応は、パスワード変更で終わりにしないでください。攻撃者がすでにログイン済みの場合、パスワードを変えても既存のセッションが生きたままになることがあります。
具体的には次の5点を実施します。
- 対象アカウントのパスワードを変更する
- 既存セッションを強制失効させ、サインインし直させる
- パスワードの使い回しを確認し、使い回していれば他サービスも変更する
- メールアカウントの不正な転送設定・振り分け設定の有無を確認する
- 多要素認証の登録デバイス一覧に、身に覚えのない端末がないか確認する
4つ目のメール転送設定の確認は、IPAの解説書がビジネスメール詐欺の被害後の対応として挙げている項目です。ビジネスメール詐欺は2026年の10大脅威(組織)で10位に入っており、窃取したアカウントでメールを覗き見る動きへの備えとして意味があります。
パスワードだけ変えて完了報告を上げると、転送設定が残ったまま情報が流れ続けます。チェックリストに明記しておいてください。
端末側でやるのはネットワークからの隔離とログの保全
端末側の対応は、隔離と保全が中心です。初期化は証拠を保全してから判断してください。先に初期化すると、何が起きたのかを後から確認できなくなります。
手順としては、有線・無線のネットワークから対象端末を切り離し、EDRやウイルス対策ソフトでフルスキャンを実施します。あわせて、プロキシやファイアウォールのログで、当該端末がどこへ通信したかを確認します。
IPAの解説書には、ネットワークを事業所・部署・機器の用途単位で分割しておき、発生時に隔離して被害を局所化するという考え方が示されています。ただし、これは事前準備の文脈で書かれたものであり、クリック後の手順として明記されたものではありません。
なお、2025年のランサムウェア感染経路は、VPN機器とリモートデスクトップの合計が87.0%、メール・添付ファイル経由が2.2%でした。VPNの認証情報が絡む場合、対応は端末単体では完結しません。VPNアカウントの棚卸しも視野に入れてください。
エスカレーション先を事前に決めておかないと初動そのものが止まる
初動が遅れる原因は、技術的な難しさより「誰に上げるか決まっていないこと」にあります。連絡先は平時に決めておいてください。
IPAの解説書では、CSIRTの対応として「検知/連絡受付」「トリアージ」「インシデントレスポンス」「報告/情報公開」の4段階が示されています。CSIRTの構築が難しい組織でも、インシデント対応を統制する責任者と担当者を決めておき、発生時は優先して対応させることが推奨されています。
報告・連絡・相談先は次のとおりです。
- 従業員から: 上司や責任者、セキュリティの管理者、システム管理者、CSIRT
- 組織から: セキュリティ専門会社への技術支援依頼
- 組織から: 顧客・取引先への報告
- 組織から: 金融機関・クレジットカード会社への連絡
- 組織から: 監督省庁、IPA、JPCERT/CCへの報告
体制づくりが一過性の話でないことは、データからも裏づけられます。「機密情報を狙った標的型攻撃」は2016年の初選出から11年連続で10大脅威(組織)に選ばれ、2026年版では5位でした。
出典: IPA「情報セキュリティ10大脅威 2026」組織編解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IDとパスワードを入力していた場合は、実際に立件されている侵入手口の入口として扱う
従業員が偽サイトでIDとパスワードを入力してしまった。この申告は、統計上まれな例外ではありません。被害企業への調査と警察の検挙統計という別系統のデータが、いずれも認証情報の窃取・悪用を無視できない経路として示しています。
被害側では、2023年度に不正アクセス被害を受けた中小企業等(n=419・複数回答)のうち、手口が「脆弱性」だったのが48.0%、なりすましが36.8%でした。
加害側では、2025年の不正アクセス禁止法違反事件の検挙が431件、うち不正アクセス行為が407件です。その手口の内訳で「フィッシングサイトから入手」した認証情報を使ったものが77件ありました。
ここで読み取れるのは、性質のまったく違う2つのデータが同じ方向を指している点です。ただしフィッシング攻撃が原因で不正アクセスが増えた、という因果までは言えません。社内説明でも相関の指摘にとどめてください。
注意
検挙件数は警察が摘発できた事案の数であり、実際の発生件数の縮図とは限りません。フィッシングサイト経由の77件は母数が小さく、単年の変動の範囲を超えているとは言い切れません。2023年度のIPA調査と2025年の警察庁統計は調査年も母集団も異なるため、同一指標として並べられません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
被害企業への調査ではなりすましが36.8%、脆弱性が48.0%を占める
被害を受けた企業に手口を尋ねた調査では、なりすましと脆弱性の2つが上位を占めます。認証情報を狙う攻撃は、脆弱性対応と並ぶ主要な入口だと考えてください。
IPAの調査によると、2023年度に不正アクセス被害を受けた中小企業等は回答企業の10.0%でした(n=4,191、被害419件)。その419件の内訳を見ると、手口が「脆弱性」だったのが48.0%、「ID・パスワードの不正利用によるなりすまし」が36.8%です。
数値を扱うときの条件は2つあります。1つは複数回答であるため合計が100%にならないこと、もう1つは母集団が中小企業等に限られることです。大企業を含めた全体像を示す数値ではない点に注意してください。
さらに、この36.8%がフィッシング起因に限られるかは分かりません。設問はID・パスワードを「だまし取られた」ケースを尋ねており、電話やSMSなどフィッシング以外の手段でだまし取られた事例も含まれます。
検挙統計ではフィッシングサイト経由の認証情報入手が77件で前年比36件増
警察庁などが公表する検挙統計にも、フィッシングは明確に位置づけられています。2025年の数字を見ると、認証情報の入手手段としてフィッシングサイトが継続的に使われていることが分かります。
内訳は次のようになっています。2025年の不正アクセス禁止法違反事件の検挙件数は431件で、このうち不正アクセス行為が407件です。不正アクセス行為の手口別では識別符号窃用型が399件を占め、この399件が手口内訳の母数になります。
その内訳で「フィッシングサイトから入手」した認証情報を使ったものが399件中77件で、前年からは36件の増加でした。なお同じ内訳で最も多いのは「パスワードの設定・管理の甘さにつけ込んで入手」で、フィッシングサイトからの入手はこれに次ぐ2番目です。認証情報の入手手段としてフィッシングサイトが使われている実態は、検挙統計の側からも確認できます。
なお、この増減を倍率に置き換えて語るのは避けたほうが無難です。母数が小さく、捜査の重点の置き方によっても件数は動きます。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
個人データの漏えいが疑われる場合、個人情報保護委員会への速報はおおむね3〜5日以内
初動対応でもう1つ外せないのが、報告義務の判断です。個人データの漏えい等で個人の権利利益を害するおそれがある場合、個人情報保護法第26条に基づく報告義務が生じます。
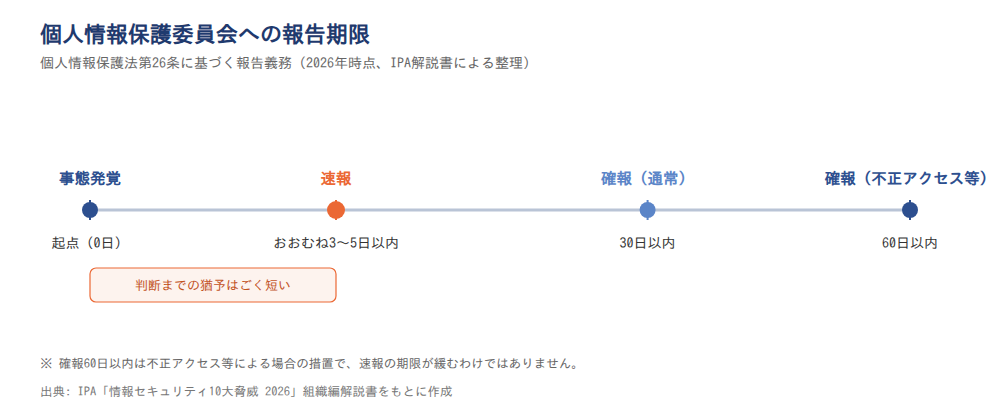
期限はIPAの解説書に整理されています(2026年時点)。速報は事態発覚後おおむね3〜5日以内、確報は30日以内、不正アクセス等による場合の確報は60日以内です。
ポイント
- 個人情報保護委員会への速報: 事態を知った後おおむね3〜5日以内(2026年時点)
- 確報: 30日以内
- 確報(不正アクセス等による場合): 60日以内
初動設計への含意は明確です。申告を受けてから漏えいの可能性を判断するまでに、数日しか猶予がありません。確報の60日以内は調査に時間がかかる前提を踏まえた措置であり、速報の期限が緩むわけではありません。
一方で、過剰対応も避けたいところです。報告義務が生じるのは個人の権利利益を害するおそれがある場合で、URLを開いただけで情報を入力していない段階なら、報告対象にならない可能性が高いと考えられます。
なお、これらの期限はIPAの解説書経由で確認した数値です。実務で判断する際は、個人情報保護委員会のガイドライン原文で最新の要件をご確認ください。
出典: IPA「情報セキュリティ10大脅威 2026」組織編解説書(個人情報保護法第26条に基づく)
2024年度の報告19,056件のうち88.3%は漏えい人数1,000人以下の事案
報告義務は大規模漏えいだけの話ではありません。報告制度の実態は、小規模事案の集積です。
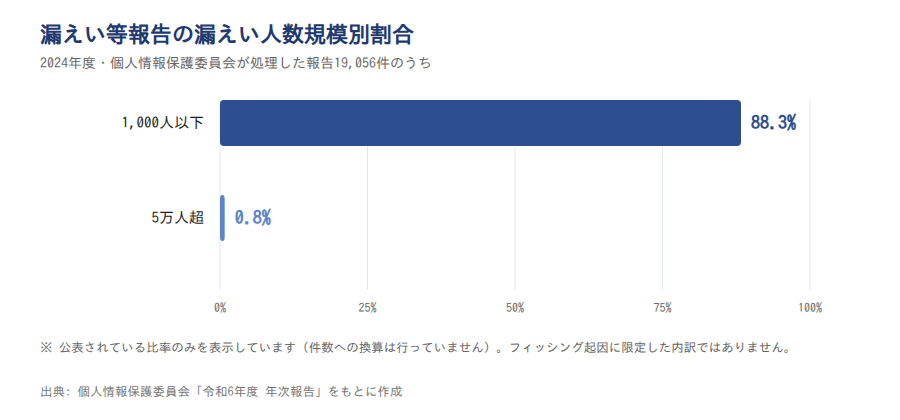
個人情報保護委員会の年次報告によると、2024年度に処理された個人データの漏えい等報告は19,056件でした。漏えい人数の規模別では、1,000人以下の事案が88.3%を占め、5万人超の事案は0.8%にとどまります。
この分布から読み取れるのは、報告に上がっている事案の大半が小規模だという点です。従業員1人分の認証情報が窃取されて顧客データを閲覧された、といった規模でも報告対象になり得ます。「うちは大企業ではないから関係ない」という判断はできません。
ただし反証も添えておきます。この内訳はフィッシング起因に限定したものではなく、紙媒体の誤送付や誤廃棄といった人為ミスによる小規模事案が多数含まれている可能性が高いです。したがって「フィッシング被害の大半は1,000人以下の漏えい」とは言えません。
報告件数の約4分の1は委任先省庁経由で、提出先の確認も初動チェックに含める
報告先は個人情報保護委員会だけとは限りません。業種によっては、提出先が所管省庁になります。
内訳を見てみます。2024年度に処理された漏えい等報告19,056件のうち、委員会への直接報告が14,198件、委任先省庁経由が4,858件でした。おおよそ4分の1が省庁経由という構成です。
実務上の示唆は明確です。漏えいの可能性を判断する段階で、自社の提出先がどちらになるかを確認しておいてください。速報の期限が数日しかない以上、提出先を調べるところから始めると間に合いません。
初動チェックリストに「報告先の確認」を1行入れておくだけで、慌てる場面を減らせます。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
自社の被害確率は、参照する調査の母集団によって3.9〜4.1%にも10.0%にもなる
上長や経営層への説明では、「どのくらいの頻度で起きているのか」を聞かれます。ここで気をつけたいのが、引用する調査によって答えが大きく変わる点です。
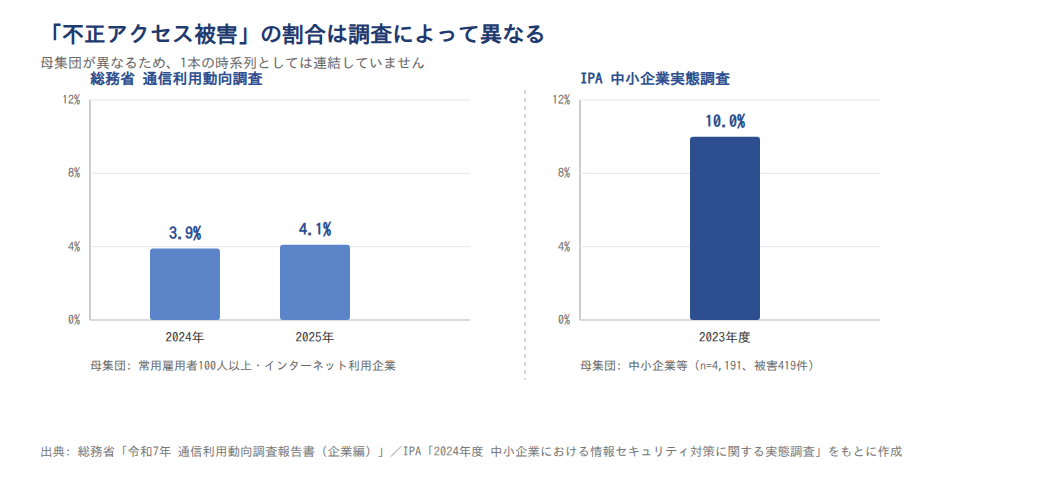
総務省の通信利用動向調査では、過去1年間のセキュリティ被害として「不正アクセス」を選択した企業の割合が2024年で3.9%、2025年で4.1%でした。この調査の対象は常用雇用者100人以上の企業で、上記はそのうちインターネットを利用している企業を母数とした割合です。
一方、IPAの中小企業実態調査では、2023年度に不正アクセス被害を受けた中小企業等の割合は10.0%です(n=4,191)。同じ「不正アクセス被害」でも、2倍以上の開きがあります。
この差から読み取れるのは、母集団と調査設計の違いが数字を動かしている点です。とくに従業員規模が異なり、通信利用動向調査には常用雇用者100人未満の企業が含まれていません。どちらを引用するかで、「うちには関係ない話」にも「10社に1社の話」にもなってしまいます。社内資料に載せるときは、必ず母集団と調査年をセットで書いてください。
注意
2つの調査は質問文と選択肢の定義が同一ではありません。Webアンケートモニタを使う調査では関心の高い層が回答しやすく、被害の認知率が高く出る可能性があります。逆に通信利用動向調査側は、回答部門が被害を把握しきれず過少になる可能性もあり、「中小企業のほうが実際に被害が多い」とは結論づけられません。なお2025年の4.1%は、先に公表された報道発表資料(別紙2)と、後から公表された報告書で同じ値です。
出典: 総務省「令和7年 通信利用動向調査報告書(企業編)」/総務省「令和7年 通信利用動向調査」別紙2/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
クリック率や申告までの所要時間を測った公的統計はなく、自組織で記録するしかない
ここまで公的データを並べてきましたが、この記事の主題にもっとも近い指標だけが抜けています。「何人がクリックしてしまうのか」「申告から初動着手まで何時間かかるのか」を測った公的統計は、確認した範囲では見当たりません。
公的調査が押さえているのは、被害が確定した後の断面です。被害に遭ったか(2023年度の中小企業等で10.0%)、どの手口か(なりすまし36.8%)といった指標がこれにあたります。どう立件されたか(フィッシングサイト経由の検挙77件)、何件報告されたか(2024年度19,056件)も同じです。
制度による件数の桁の違いも押さえてください。IPAへのコンピュータ不正アクセスの届出は2025年で109件、2024年で166件でした。一方、JPCERT/CCへの不正アクセス関連の報告は2025年で68,853件です。
制度が違えば桁も変わるため、届出件数の増減に意味づけをしないほうが安全でしょう。なお「公的統計には見当たらない」という限定であり、民間の訓練レポート等に該当データがある可能性は残ります。
対応の巧拙を測るものさしは、自組織で作るしかありません。次の項目を記録すると、改善の度合いを自分たちの数字で確認できます。
ポイント
- 自組織で次の5項目を記録しておく
- 標的型メール訓練でのクリック率
- クリックしてから情シスへ申告されるまでの所要時間
- 申告を受けてから初動に着手するまでの所要時間
- クリックした従業員のうち自主的に申告した割合
- 同じメールが何名に着弾していたか
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/個人情報保護委員会「令和6年度 年次報告」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
従業員がフィッシングメールのURLをクリックしてしまったときの初動を、公的データから整理してきました。要点は次の3つです。
- フィッシングサイトの報告は2026年4〜6月時点で四半期8,313件と高い水準が続いており、申告の受付は恒常的な業務として設計する
- 初動はスキャンだけで終わらせず、パスワード変更・セッション失効・メール転送設定の確認まで並行する(2023年度の中小企業等では手口の36.8%がなりすまし)
- 個人データの漏えいが疑われる場合、個人情報保護委員会への速報はおおむね3〜5日以内(2026年時点)で、判断を後回しにできない
これらを申告のたびに考えていては間に合いません。切り分けの基準とエスカレーション先を平時に決めて、チェックリストの形で共有しておいてください。
出典: JPCERT/CC「四半期レポート」2026年度第1四半期/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」組織編解説書
情シス担当者の学び直しには「情シスカレッジ」

初動対応の速さは、発生してから調べる時間ではなく、平時の教育と訓練で決まります。申告を受ける担当者が判断の型を持っているかどうかが、そのまま対応時間の差になります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。日々の業務の合間に、必要な知識を少しずつ積み上げられる形にしています。
情シスカレッジの特徴
- 数分の動画と小テストで学べるマイクロラーニング
- 必修割り当て・期限設定・進捗ダッシュボードで受講状況を管理
- 自社カリキュラムの編成とCSVでの教育記録出力に対応
5名から導入でき、請求書払いにも対応しています。初期設定は約10分で完了します。
※出典
- JPCERT/CC「インシデント報告対応レポート」2023年度第3四半期(2023年10〜12月)
- JPCERT/CC「インシデント報告対応レポート」2023年度第4四半期(2024年1〜3月)
- JPCERT/CC「インシデント報告対応レポート」2024年度第1四半期(2024年4〜6月)
- JPCERT/CC「インシデント報告対応レポート」2024年度第2四半期(2024年7〜9月)
- JPCERT/CC「インシデント報告対応レポート」2024年度第3四半期(2024年10〜12月)
- JPCERT/CC「インシデント報告対応レポート」2024年度第4四半期(2025年1〜3月)
- JPCERT/CC「四半期レポート」2025年度第1四半期(2025年4〜6月)
- JPCERT/CC「四半期レポート」2025年度第2四半期(2025年7〜9月)
- JPCERT/CC「四半期レポート」2025年度第3四半期(2025年10〜12月)
- JPCERT/CC「四半期レポート」2025年度第4四半期(2026年1〜3月)
- JPCERT/CC「四半期レポート」2026年度第1四半期(2026年4〜6月)
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編解説書
- 情報処理推進機構「情報セキュリティ10大脅威 2026」個人編ハンドブック
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
- 総務省「令和7年 通信利用動向調査報告書(企業編)」
- 総務省「令和7年 通信利用動向調査」別紙2
- 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日公表)
- 個人情報保護委員会「令和6年度 年次報告」