

【総務省・IPAデータ】IoC(侵害指標)とは|ログ記録41.0%・回線監視21.7%(2025年)で見る、ひとり情シスの検知体制の作り方
「注意喚起に載っていたIPアドレス、うちは大丈夫でしょうか」。社内でそう聞かれて、答えに詰まったことはありませんか。ひとり情シスや新人担当の方からは、こんな声をよく聞きます。
- 注意喚起に並んだIPアドレスやハッシュ値を、自社の何と突き合わせればよいのか分からない
- そもそも自社にどんなログが残っているのか把握できていない
- 専任の担当がいない状態で、どこから手をつけるべきか決められない
先に結論をお伝えします。IoC(Indicator of Compromise)は日本語で「侵害指標」と呼ばれ、攻撃を受けた痕跡を機械的に照合できる形にしたデータです。IPアドレス、ドメイン名、ファイルのハッシュ値などが該当します。
そして、IoCを実務で使えるかどうかは、製品の有無より前に自社のログで決まります。総務省の2025年調査では、アクセスログを記録している企業は41.0%でした(出典: 総務省「令和7年通信利用動向調査」)。
この記事では、IoCの意味と種類、IoAとの違いを整理します。そのうえで、公的データをもとに「自社がIoCを使える状態にあるか」を確認する手順まで解説します。
この記事のポイント
- IoCは攻撃の痕跡を照合できる形にしたデータです。進行中の攻撃の振る舞いを見るIoA(Indicator of Attack)とは役割が分かれます
- IoCを使うにはログ・照合の仕組み・手順の3点が要ります。2025年時点でアクセスログの記録は41.0%、回線監視は21.7%、ウイルス対策対応マニュアルの策定は19.7%です(出典: 総務省「令和7年通信利用動向調査」、インターネット利用企業が対象)
- 体制がなくても着手できます。2024年調査では小規模企業者の84.5%が情報セキュリティ対策を組織的には行っていません(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IoC(侵害指標)とは、攻撃を受けた痕跡を機械的に照合できる形にしたデータ
IoCは Indicator of Compromise の略で、日本語では「侵害指標」「痕跡情報」と訳されます。攻撃者が残した痕跡を、そのまま検索・照合できる形にまとめたものだと考えてください。
なぜ痕跡が手がかりになるのかというと、攻撃には必ず通信や操作が伴うからです。外部への通信、実行されたファイル、ログインの成功といった動きは、どこかの記録に残ります。
実際の侵入経路もデータで確認できます。IPAが2024年に実施した調査によると、2023年度に不正アクセス被害を受けた中小企業等のうち、脆弱性を突かれたものは48.0%でした。ID・パスワードの不正利用によるなりすましは36.8%です。
いずれも不正アクセス被害を受けた企業(n=419)を母数とする複数回答です。
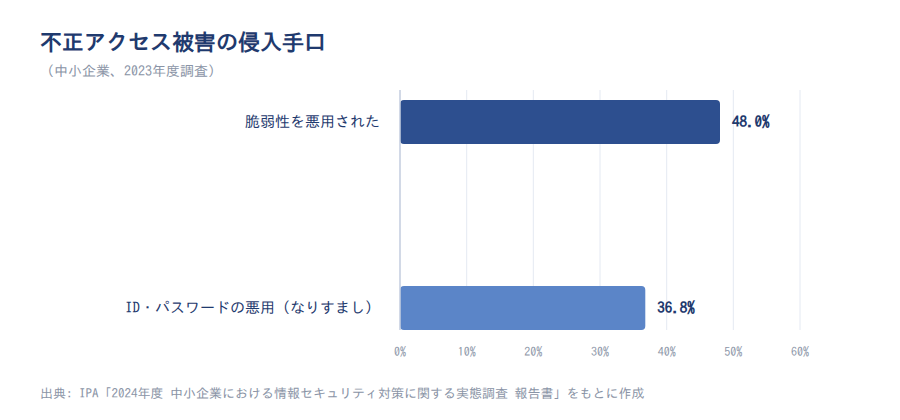
つまりIoCとは、こうした手口が通ったときに残る痕跡を、他社と共有できる形に書き出したものです。
注意
IoCは万能の検知手段ではありません。すでに誰かが観測・分析した既知の攻撃の痕跡に限られるため、まだ公表されていない攻撃は照合をすり抜けます。IPAの資料も「IoC情報は攻撃者の切り替えが早く、鮮度が重要である」と指摘しており、通信先やファイルが差し替えられれば一致しなくなります(IPA「脅威インテリジェンス 導入・運用ガイドライン 2024」p.26)。一方で、IoCの用途は事後確認だけではありません。同ガイドラインは、IoCを「侵害が自組織に到達する前に検知・遮断する」使い方と「既に侵害が到達しているかどうか確認する」使い方の両方を挙げています(同 p.33)。この記事では、体制が限られる企業でも今日から着手できる後者を中心に扱います。
IoCはIPアドレス・ドメイン・ハッシュ値など、そのまま検索できる形で表される
IoCの特徴は、「怪しい」という主観ではなく、一致するかどうかで判定できる点にあります。文字列として比較できるため、人が目視で判断しなくても機械的に処理できます。
代表例は、通信先のIPアドレスやドメイン名、URL、そしてマルウェアのファイルのハッシュ値です。ほかにも、実行されたプロセス名やレジストリの変更箇所、作成されたファイルのパスなどが使われます。
手口と痕跡は対応しています。2023年度の調査で48.0%を占めた脆弱性経由の侵入なら、侵入後の外部通信先が痕跡になると考えてください。36.8%を占めたなりすましなら、見慣れないIPアドレスからのログイン成功が痕跡になります。
どの手口を想定するかで、見るべきログの種類が変わります。
2023年度に不正アクセス被害を受けた中小企業は10.0%、「被害なし」は検知できたかに左右される
被害の有無を尋ねた調査結果も見てみましょう。IPAの調査では、2023年度に不正アクセス被害を受けた中小企業等は10.0%、何らかのサイバーインシデントを経験した企業は23.3%でした。一方で「被害を受けていない」と答えた企業は76.7%です。
ここで読み取っておきたいのは、この「被害なし」という回答の性質です。自己申告である以上、本当に被害がなかった場合と、気づく仕組みがなかった場合が同じ回答に混ざります。
IoCが役に立つのは、まさにこの部分です。「たぶん大丈夫」という主観的な判断を、「該当するログがあるかどうか」という確認可能な作業に置き換えられます。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IoCの種類はネットワーク系・ホスト系・アカウント系の3つに分けて捉える
IoCの例を並べた一覧はよく見かけますが、暗記しても実務では動けません。ひとり情シスの立場では、自社のどこを見ればよいかで3つに分けて捉えるのが実用的です。
| 分類 | 代表的なIoC | 主に残る場所 |
|---|---|---|
| ネットワーク系 | 不審な通信先のIPアドレス・ドメイン・URL | ファイアウォール、プロキシ、DNSのログ |
| ホスト系 | ファイルのハッシュ値、プロセス名、レジストリの変更 | 端末・サーバーのイベントログ、資産管理ツール |
| アカウント系 | 不審な時間帯・場所からのログイン成功、権限の変更 | 認証基盤、クラウドサービスの監査ログ |
この3分類にしておくと、注意喚起でIoCを受け取ったときに「どのログを開けばよいか」がすぐ決まります。以下、それぞれの層で自社が記録を持てているかを確認していきましょう。
ネットワーク系のIoCは不審な通信先のIPアドレス・ドメイン・URL
ネットワーク系のIoCは、社内から外部へ出ていく通信の記録と突き合わせます。侵入後に攻撃者の指令サーバー(C2サーバー)と通信したり、マルウェアの配布サイトへ接続したりする動きが対象です。
JPCERT/CCの四半期レポートには、脆弱性を悪用した侵入や、侵害後に社内の別の機器へ広がる横展開の事例が報告されています。ただし、通信先やマルウェアのハッシュ値といったIoCそのものは、四半期レポートではなく注意喚起・CyberNewsFlash・分析ブログの形で公開されるのが一般的です(JPCERT/CC「四半期レポート 2025年度第4四半期」p.20-21)。
前提として、侵入の入り口を塞げているかも確認したいところです。2023年度の不正アクセス被害では、脆弱性を突かれたものが48.0%を占めます。一方、総務省の2025年調査でOSへのセキュリティパッチを導入している企業は43.5%です。
ホスト系のIoCはファイルのハッシュ値・プロセス名・レジストリの変更
ホスト系のIoCは、端末やサーバーの内部に残る痕跡です。同じファイルなら必ず同じ値になるハッシュ値は、機械的な照合に向いています。
ここで気をつけたいのは、対策が入っている場所の偏りです。総務省の2025年調査では、端末にウイルス対策プログラムを導入している企業は82.0%。同じ年のサーバーへの導入は60.7%でした。
注意
この2つは同じ2025年調査の項目別実施率で、いずれも複数回答です。分母はインターネットを利用している企業全体のため、自社でサーバーを保有していない企業も含まれます。差をそのまま「サーバーが放置されている割合」とは読まないでください。
痕跡が残る場所と、実際に見ている場所がずれていないかを点検してみてください。攻撃が社内サーバーに到達している場合、端末側だけを見ても痕跡は拾えません。
アカウント系のIoCは不審な時間帯・場所からのログイン成功
アカウント系のIoCで見るのは、認証の記録です。深夜のログイン成功、海外のIPアドレスからのアクセス、短時間に繰り返された認証失敗などが手がかりになります。
必要性は数字にも表れています。2023年度に不正アクセス被害を受けた中小企業等のうち、36.8%はID・パスワードの不正利用によるなりすましでした。一方で総務省の2025年調査では、ID・パスワードによるアクセス制御を行う企業は60.4%、2024年は58.9%です。
この対比から読み取れるのは、対策の重心がずれている可能性です。実際の侵入手口は脆弱性と認証情報に集中しているのに、最も普及している対策は端末のウイルス対策という別の層に偏っています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
IoAは進行中の攻撃の振る舞い、IoCは既知の攻撃の技術的痕跡を指す
IoCとよく並べて説明されるのが、IoA(Indicator of Attack)です。実務では、IoAを進行中の攻撃の振る舞い、IoCを機械照合できる技術的痕跡として使い分けます。ただしNISTの用語集はIoCを「攻撃が差し迫っている、現に進行している、またはすでに侵害が発生した可能性を示す技術的な人工物または観測可能な事象」と定義しており、IoC=事後だけという切り分けではありません(NIST CSRC Glossary「Indicator of Compromise」(NIST SP 800-53 Rev.5))。両者は択一ではなく、役割が違うものだと整理してください。
| 観点 | IoC(侵害指標) | IoA(攻撃の兆候) |
|---|---|---|
| 判断材料 | IPアドレス、ハッシュ値などの一致 | 一連の操作の並びや不自然さ |
| 主な使い方 | 過去のログを遡って確認する/製品に登録して遮断する | 進行中の不審な振る舞いを検知する |
| 得意な場面 | 既知の攻撃が自社に来ていたかの確認 | 既知のIoCに一致しない攻撃の検知 |
| 限界 | 既知の痕跡にしか当たらず、鮮度が落ちやすい | 誤検知が出やすく、調整が要る |
なお、IoAは公的な標準規格で定義された用語ではなく、セキュリティベンダー由来の呼び方です。製品によって指す範囲が異なる点に注意してください。
予算と人員が限られる中小企業では、まずIoC側から始めるのが現実的です。過去ログの照合は、既存の記録と公開情報だけで着手できるからです。
IoCは「同じ攻撃が自社にも来ていたか」を後から確認するのに向く
IoCの使い道として最も実務的なのは、注意喚起が出た日に過去ログを遡る使い方です。新しい仕組みを導入しなくても、手元のログと公開されたIoCがあれば照合できます。
リアルタイムで止める仕組みも当然有効ですが、導入は進んでいません。総務省の2025年調査では、不正侵入検知システム(IDS)を設置・導入している企業は20.7%、2024年は19.5%でした。
検知の仕組みがない企業でも、IoCによる事後確認はできます。「入れてから考える」ではなく、「今あるログで確認してみる」から始めてください。
リアルタイム検知の仕組みを持つ企業は2025年時点で2割前後にとどまる
検知にかかわる対策は、どれも似た水準で並んでいます。総務省の2025年調査では、回線監視が21.7%、IDSの設置・導入が20.7%、セキュリティ管理のアウトソーシングが20.2%です。回線監視の2024年の値は20.3%でした。
この並びから読み取れるのは、リアルタイムで見張る役割を自社でも外部でも持てていない企業が多いという状況です。IoCを受け取っても照合先がない、という状態になりかねません。
注意
この調査の対象はインターネットを利用している企業ですが、そもそも調査の範囲が「常用雇用者100人以上の企業」に限られます。100人未満の企業は調査対象に含まれていません。農業・林業・漁業・鉱業・電気・ガス・熱供給・水道業なども範囲外です(総務省「令和7年通信利用動向調査(企業編)の概要」)。従業員数がこれより少ない企業の実態は、ここで挙げた数値と異なる可能性があります。自社の規模と照らして読んでください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
外部で公表される攻撃件数の増減からは、自社の危険度は読み取れない
セキュリティの記事では「攻撃が増えています」という導入がよく使われます。ただし、外部統計の増減と自社の危険度は別物です。
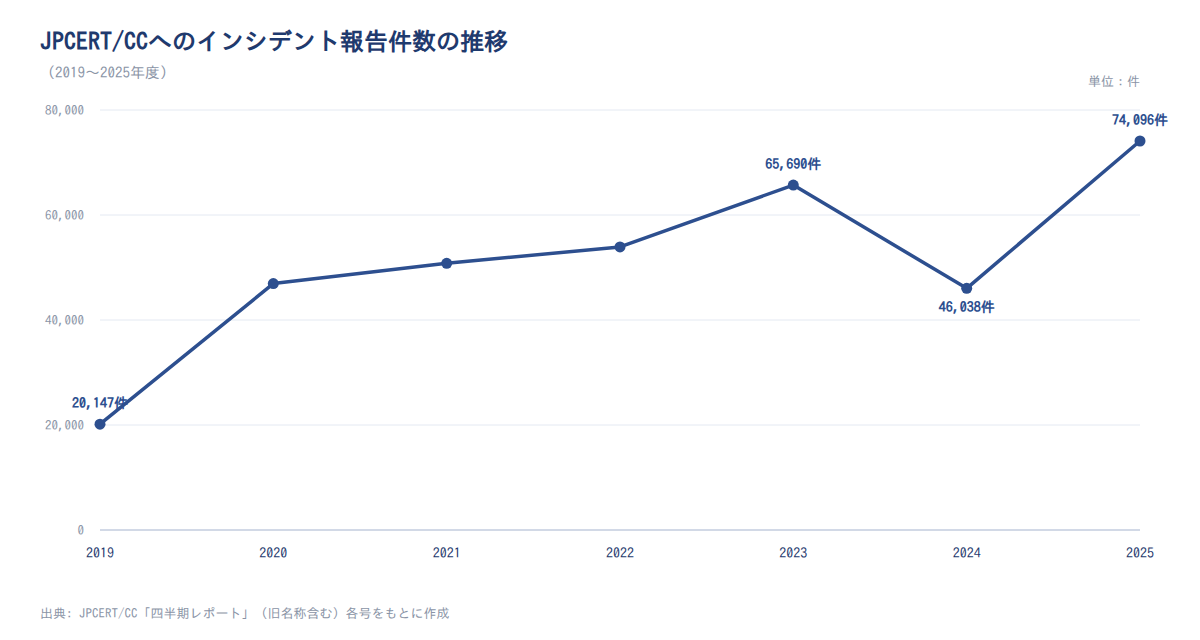
実際の数字を見ると、単調な右肩上がりではないことが分かります。ここでは件数の性質も含めて確認していきましょう。
JPCERT/CCへの報告は2025年度74,096件で、2019年度の3.7倍
まず全体の推移です。JPCERT/CCが受け付けたインシデント報告は、2019年度の20,147件から2025年度は74,096件へと増えました。6年間でおよそ3.7倍です。
| 年度 | 報告件数 |
|---|---|
| 2019年度 | 20,147件 |
| 2020年度 | 46,942件 |
| 2021年度 | 50,801件 |
| 2022年度 | 53,921件 |
| 2023年度 | 65,690件 |
| 2024年度 | 46,038件 |
| 2025年度 | 74,096件 |
出典: JPCERT/CC「四半期レポート 2025年度第4四半期」/JPCERT/CC「インシデント報告対応レポート 2023年度第4四半期」。年度は4月1日から翌年3月31日までです。
ここで押さえておきたい前提があります。この件数はJPCERT/CCが受け取った報告の数であり、国内で発生した攻撃の数ではありません。報告経路の周知が進めば、攻撃が同じでも件数は増えます。
2024年度は前年度から約3割減っており、外部統計は自社の指標にならない
推移をよく見ると、途中で下がった年があります。2023年度の65,690件に対し、2024年度は46,038件と約3割減りました。翌2025年度には74,096件まで戻っています。
注意
2024年度に件数が減ったことを「脅威が減った」と読むのは誤りです。報告の受付方式や集計区分、フィッシングサイトなど特定カテゴリーの事情で年度の値は大きく動きます。ここで分かるのは報告として可視化された量が変動したということだけです。
この推移から言えるのは、外部統計の年度比較では自社の状況を測れないという点です。判断材料は、自社のログに残る痕跡の側にあります。
不正アクセスの被害率は総務省4.1%とIPA10.0%で約2.4倍開く
被害率の数値も、調査によって開きがあります。総務省の2025年調査では、セキュリティ被害として「不正アクセス」を挙げた企業は4.1%、2024年は3.9%でした。
一方、IPAの調査では2023年度に不正アクセス被害を受けた中小企業等は10.0%です。両者の開きは、およそ2.4倍にのぼります。
この2つは経年比較にはできません。総務省の調査は常用雇用者100人以上の企業を対象とした一般統計調査です。IPAの調査は小規模企業者を含む中小企業等へのWebアンケートモニタ調査で、母集団も手法も異なります。さらに、総務省が尋ねているのは調査時点(2025年8月末)までの過去1年間、IPAが尋ねているのは2023年度と、対象期間も一致しません。
差の主な要因は母集団と調査手法にあります。そのうえで検討したいのは、「被害なし」という回答が検知できる状態かどうかに左右されるという論点です。IPA調査では被害を受けていない企業が76.7%、何らかのインシデントを経験した企業が23.3%でした。
なお、検知体制の差が回答差を生んでいるという読み方は仮説です。これを直接裏づけるデータはありません。
出典: JPCERT/CC「四半期レポート 2025年度第4四半期」/JPCERT/CC「インシデント報告対応レポート 2023年度第4四半期」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
IoCを実務で使うには「ログ・照合の仕組み・手順」の3点が揃っている必要がある
IoCの解説では「EDRやSIEMで照合します」と書かれることが多いのですが、その手前でつまずく企業がほとんどです。必要なのは、記録(ログ)・照合の仕組み・照合後の手順という3点セットです。
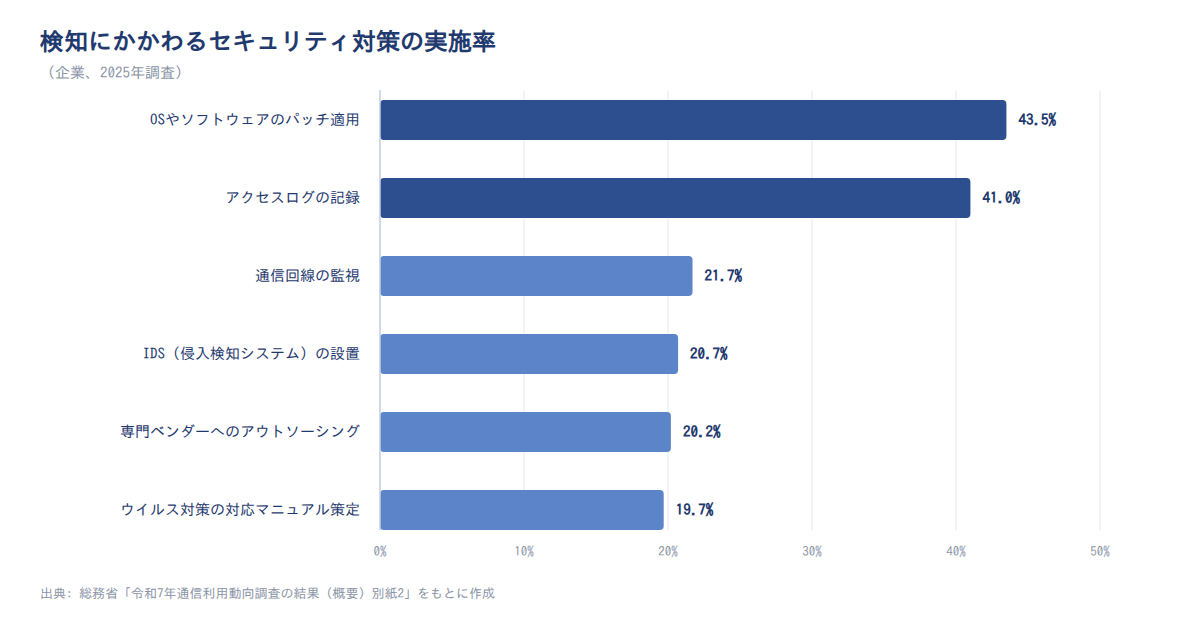
総務省の2025年調査で、この3点に対応する項目の実施率を並べてみましょう。ログ41.0%・回線監視21.7%・対応マニュアル19.7%と、後ろに行くほど下がります。どこで止まりやすいかが見えてくるはずです。
アクセスログを記録している企業は2025年時点で41.0%
まず材料であるログです。総務省の2025年調査では、アクセスログを記録している企業は41.0%、2024年は37.8%でした。1年で3.2ポイント増えています。
裏を返すと、6割近くの企業は「アクセスログの記録」をセキュリティ対策として実施していないことになります。機器やクラウドサービスが既定でログを残している場合もあるため、記録が一切ないという意味ではありません。ただし、意識して残していなければ保存期間も検索手段も把握できず、照合の材料としては使えない状態です。
同じ調査で、OSへのセキュリティパッチを導入している企業は43.5%です。ログの記録は、IoC照合の必要条件だと考えてください。ここに入っているかどうかが最初の分岐点になります。
照合の仕組みは回線監視21.7%・IDS20.7%で、記録との差は約20ポイント
次に照合の仕組みです。2025年時点で回線監視は21.7%、IDSの設置・導入は20.7%でした。2024年はそれぞれ20.3%、19.5%です。
記録の41.0%と比べると、およそ20ポイントの差があります。ログを取ることと、そのログを見て突き合わせることは別の作業だと分かります。
注意
これらはいずれも複数回答の項目別実施率で、項目間の重なりは公表されていません。したがって「ログはあるが監視はない企業が約20%存在する」とは断定できません。また、クラウドサービス側で記録や監視が提供されている場合、自社の対策として回答されていない可能性もあります。
照合した後の手順にあたる対応マニュアルの策定は19.7%にとどまる
3つ目は手順です。総務省の2025年調査で、ウイルス対策対応マニュアルを策定している企業は19.7%、2024年は18.3%でした。セキュリティ管理をアウトソーシングしている企業は2025年で20.2%、2024年で18.3%です。
照合してIoCと一致したとき、誰が何をするかが決まっていなければ作業はそこで止まります。外部に任せる先を決めていない場合も同じです。
記録・照合・手順のいずれも2割前後で並んでいる点が、IoCが実務に定着しにくい理由を示しています。
3点セットの自己点検
- 記録: ファイアウォール・プロキシ・認証基盤・クラウドの監査ログを、何日分保存していますか
- 照合: 保存したログを検索できる人と手段が社内にありますか
- 手順: 一致が見つかったとき、誰に報告し、どこまで切り離すかが決まっていますか
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IoCはJPCERT/CC・IPAの注意喚起や脅威インテリジェンスから入手する
IoCは、体制が限られる企業にとっては外部から受け取るのが出発点になります。入手先は、公的機関の注意喚起、業界のISACや情報共有コミュニティ、製品に付属する脅威インテリジェンスの3層で考えると整理しやすくなります。なお、自社で侵害を確認したときに、そこから通信先やファイルを洗い出して自前のIoCを得る方法もあります。IPAはこれを「ピボッティング」「脅威ハンティング」と呼んで解説しています(IPA「脅威インテリジェンス 導入・運用ガイドライン 2024」p.33-34)。
受け取る形式にも共通の枠組みがあります。脅威情報を機械可読な形で記述する構造化記述形式がSTIX、その情報をHTTPSでやり取りするためのプロトコルがTAXIIです。役割が分かれている点に注意してください(同 p.29/OASIS「STIX V2.1 and TAXII V2.1 OASIS Standards」)。記述形式としてOpenIOCも使われてきました。攻撃の手口を体系化したMITRE ATT&CKと組み合わせると、痕跡が攻撃のどの段階に対応するかを整理できます。
まずは無償で入手できる公的機関の情報から始めるのが現実的です。
公的機関の注意喚起は無償で使える一次情報源
JPCERT/CCの注意喚起や四半期レポート、IPAの注意喚起や情報セキュリティ白書は、費用をかけずに使えます。攻撃の傾向だけでなく、通信先や検体の情報が併せて公開されることもあります。
被害の規模感も公的資料から把握できます。企業・団体等のランサムウェアによる情報漏えいの被害は、2024年上半期で114件、下半期で108件でした。いずれも警察庁への報告件数で、IPA「情報セキュリティ白書2025」が引用しています。
メールで通知を受け取る設定にしておくだけでも、情報の入り口は確保できます。IPAの脅威インテリジェンス運用ガイドラインも、JPCERT/CCの注意喚起をメールまたはRSSで受信するところから運用を始める流れを、ケーススタディとして示しています(IPA「脅威インテリジェンス 導入・運用ガイドライン 2024」p.50-51)。担当者が1人でも運用できる方法から着手してください。
不正アクセス禁止法に基づく公表統計は検挙・届出ベースで、発生した攻撃の全数ではない
公的統計を読むときは、その統計が何を数えているかを先に確認してください。不正アクセス行為の発生状況に関する公表資料は、不正アクセス禁止法第10条第1項に基づき、国家公安委員会・総務大臣・経済産業大臣が毎年公表しているものです。
2025年の数値を見ると、不正アクセス禁止法違反事件の検挙件数は431件、うち不正アクセス行為(同法第3条違反)は407件でした。IPAが受理したコンピュータ不正アクセスの届出は109件です。
注意
件数が小さいからといって、攻撃が少ないとは読めません。これらの統計は都道府県警察から警察庁に報告され検挙に至った事案や、IPAに届け出られた事案に限られます。同じ資料には、検挙件数とは別に「認知件数」(被害の届出や関係資料から確認された不正アクセス行為の数)も掲載されており、こちらは検挙件数を大きく上回ります。検挙件数だけを見て規模を判断しないでください。IPAの届出件数についても、原典に「実際の発生数や被害数を直接類推できるものではない」という注記が付いています(国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」p.12 注20)。
ここでも自社の判断材料は、外部の件数ではなく自社のログ側にあります。
出典: IPA「情報セキュリティ白書2025」第1章/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
中小企業でセキュリティの専門部署がある割合は2024年時点で9.3%
ここまで読んで「うちには無理だ」と感じた方もいるかもしれません。ただ、体制面のデータを見ると、整っていない企業のほうが多数派です。
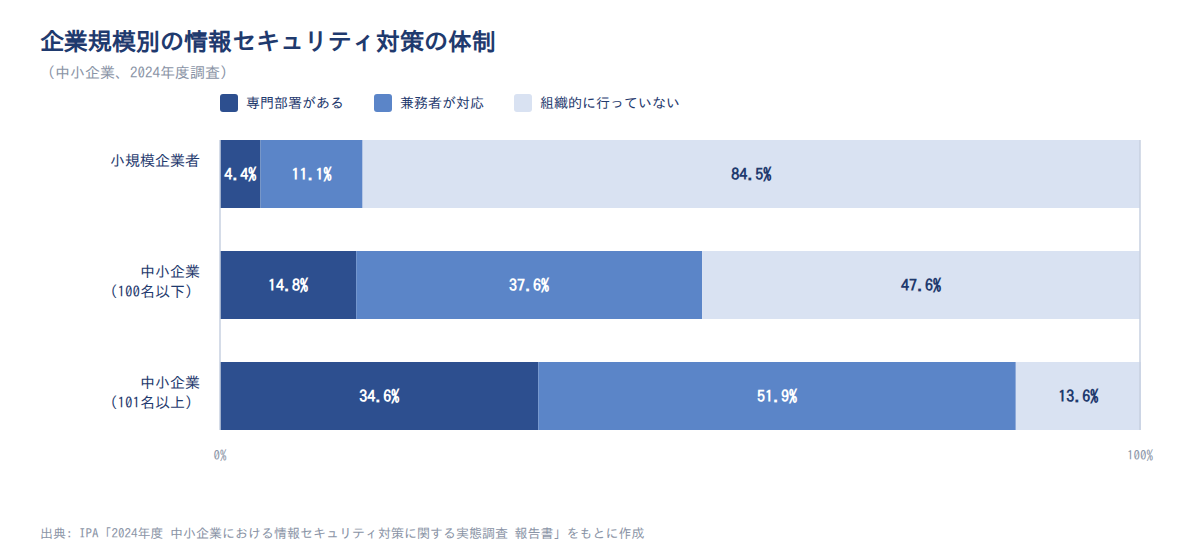
IPAの2024年調査では、情報セキュリティ対策の専門部署(担当者)がある中小企業等は9.3%です。兼務で担当者が任命されている企業は21.0%でした。IoCを扱う以前に、担当が決まっていない企業が多いのが実態です。
小規模企業者の専門部署設置は4.4%、101名以上の34.6%と30ポイント開く
企業規模で分けると、差がはっきり出ます。専門部署がある割合は、小規模企業者4.4%、中小企業(100名以下)14.8%、中小企業(101名以上)34.6%です。ここでいう小規模企業者は、商業・サービス業で従業員1〜5名、製造業その他で1〜20名の企業を指します(回答数2,775件)。
兼務での任命も同じ傾向です。小規模企業者11.1%、中小企業(100名以下)37.6%、中小企業(101名以上)51.9%と上がっていきます。いずれも2024年のIPA調査による数値です。
この並びから読み取れるのは、担当体制は従業員100名前後を境に大きく変わるという点です。同じ「中小企業」でも、前提条件がまったく違います。
小規模企業者の84.5%は「組織的には行っていない」
体制の実態は、IPAが2024年に実施した調査でさらに明確になります。「組織的には行っていない(各自の対応)」と答えた割合は、小規模企業者で84.5%でした。中小企業(100名以下)で47.6%、中小企業(101名以上)で13.6%です。
同じ2024年調査の全体では、69.7%が組織的な対応をとっていません。
小規模企業者と101名以上の差は70.9ポイントに達します。ここから言えるのは、読者の位置づけです。
担当者として名前が挙がっている時点で、むしろ整備された側に入ります。体制の不足を理由に立ち止まる必要はありません。今ある材料で確認できることから着手してください。
注意
ここで挙げたIPAの2024年調査は、中小企業等を対象としたWebアンケートのモニタ調査です。回答企業の構成が、業界全体の分布と一致するとは限りません。自社の規模区分(小規模企業者・100名以下・101名以上)に近い数値を見てください。
セキュリティ投資をしていない・分からない中小企業は約7割
予算の面も見ておきましょう。IPAの2024年調査では、情報セキュリティ対策の投資額を尋ねています。「投資していない」または「わからない」と答えた中小企業等は約7割でした。
教育も同様です。従業員への情報セキュリティ教育を特に実施していないと回答した企業は63.6%でした。
つまり、多くの企業では予算が付かない前提で動く必要があります。無償の公的情報と、すでに取得しているログを組み合わせるのが、現実的な出発点になります。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 調査実施報告書(概要版)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
インシデントからの復旧期間は平均5.8日でも、最大360日まで開きがある
被害の重さは、平均値だけでは見えません。同じ「インシデント」の中に、数日で戻る事案と1年近く尾を引く事案が混在しています。
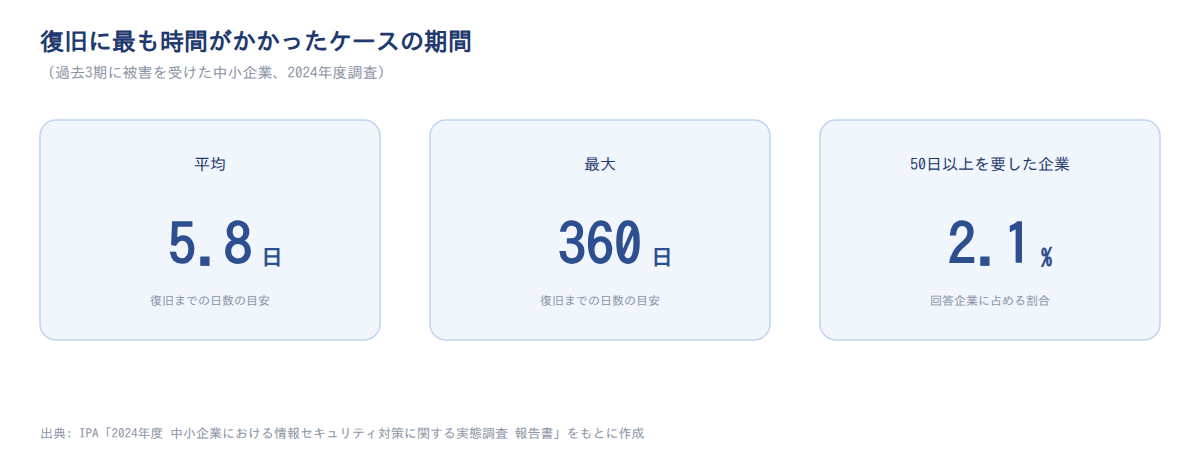
平均値と最大値をセットで見ると、備えるべき幅が把握できます。ここでは復旧期間と、公表事案の被害規模の2つを確認します。
中小企業の復旧期間は平均5.8日だが、最大では360日かかった事例もある
IPAの調査では、2023年度にサイバーインシデント(発生の可能性が高いものを含む)を経験した中小企業等(有効回答975件)に、過去3期で復旧に最も時間がかかったケースを尋ねています。その平均は5.8日でした。一方で最大値は360日、50日以上を要した企業は2.1%です。
注意したいのは、5.8日が各社の最悪ケースを集めた平均だという点です。平均がこの水準にとどまることから、最も重かった事案でも短期間で復旧した企業が多いと読めます。一方で同じ設問には360日という回答もあります。最悪ケース同士を比べてもこれだけ幅が開くため、平均を自社の想定に使うと重い側の事案に備えられません。
注意
この復旧期間は、Webアンケートによる自己申告の値です。復旧を業務再開の時点とするか、原因究明が終わった時点とするかは、回答者によって解釈が分かれます。平均値も最大値も、幅のある目安として扱ってください。
ランサムウェアでは被害額2,386万円・内部工数27.7人月という規模になる
重い側の姿は、別の集計に表れます。JNSAが公表・報道された被害を集計した調査では、ランサムウェア感染被害を受けた組織の被害額は平均2,386万円でした。事故対応に要した内部工数は平均27.7人月です。
この集計の対象は、2017年1月から2022年6月までに公表・報道された国内の被害です。IPAの報告書が、JNSAの調査結果として引用しています。
この数値は、先ほどのIPA調査の復旧期間とは母集団が異なります。公表・報道された事案に偏るため、中小企業の平均像より重い側に寄る点に注意してください。
そのうえで検討したいのは、侵害範囲と侵入時期を早く特定できるかどうかが、どちらの側に落ちるかに関係するという仮説です。IoCによる照合は、この特定を速める手段の1つになります。復旧が長引く要因はバックアップの有無など多岐にわたるため、因果関係を示すものではありません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(被害額・内部工数の原データはJNSA「インシデント損害額調査レポート」)
ひとり情シスがIoCを扱うために最初にやることは3つ
ここからは実務の話です。予算も人員もない前提で、着手する順番を3つに絞ります。製品の検討は最後で構いません。
順番は、ログの棚卸し、照合手順の決定、外部委託の線引きです。いずれも紙1枚で始められます。
ログの保存場所と保存期間を1枚に書き出す
最初にやることは、ログの棚卸しです。ファイアウォール、プロキシ、認証基盤、クラウドサービスの監査ログについて、どこに何日分残っているかを書き出してください。
保存期間の確認が特に重要です。IoCが公表されるのは攻撃から数週間後になることもあり、保存期間が短いと照合したい時期の記録が残っていません。
総務省の2025年調査でアクセスログを記録している企業は41.0%、2024年は37.8%でした。まずはこの4割の側に入っているかを確認するところからです。
注意喚起が出たときの照合手順を決めておく
次に、照合の手順を決めます。決めるのは3行だけで十分です。誰が注意喚起を受け取るか、どのログをどの順に見るか、一致したら誰に報告するか。
これを先に決めておくと、実際に注意喚起が出た日に迷いません。担当が1人でも、報告先が決まっていれば判断を抱え込まずに済みます。
総務省の2025年調査では、ウイルス対策対応マニュアルを策定している企業は19.7%、2024年は18.3%です。多くの企業が未整備なので、簡易な手順書でも先行できます。
自社で見きれない範囲は外部委託を前提に線を引く
3つ目は、内製と外部委託の線引きです。24時間の監視や、侵入後の詳細な調査を1人で担うことはできません。
総務省の2025年調査で、セキュリティ管理をアウトソーシングしている企業は20.2%、2024年は18.3%でした。全部を自社で抱える前提を先に捨ててください。
依頼先の連絡窓口を平時に確認しておくと、発生時の初動が変わります。線引きを決めること自体が、体制づくりの一部です。
今日から着手できるチェックリスト
- ログの保存場所・保存期間を1枚に書き出す
- 注意喚起の受け取り担当と、確認するログの順番を決める
- 一致が見つかったときの報告先と、切り離す範囲を決める
- 24時間監視や詳細調査を依頼する外部の窓口を確認しておく
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IoCの運用実態を測る公的統計はなく、自社の遅れは統計では確認できない
最後に、データそのものの限界に触れておきます。IoCの運用実態を直接測る設問は、国内の公的統計に見当たりません。
脅威インテリジェンスの購読、ハッシュ値の照合、ログの相関分析にあたる設問が見当たりません。そのため、他社と比べて自社の遅れを測る方法がありません。だからこそ、比較先を自社のログと手順に置き換える必要があります。
CSIRT設置率は2016年の66.8%が最後で、対象も従業員300人以上
体制側の統計も更新が止まっています。IPAの調査では、CSIRTを設置している企業の割合は2015年で68.2%、2016年で66.8%でした。この2時点で系列が途切れています。
対象は従業員300人以上の企業です。同じ調査の2016年時点では、情報セキュリティ対策の専門部署がある企業の割合は日本45.2%、米国69.1%、欧州51.7%でした。
いずれも過去の時点の数値であり、現在の水準を示すものではありません。参考値として読んでください。
公的統計でIoC運用に最も近い項目はIDS20.7%とアウトソーシング20.2%
現行の統計で最も近い項目は、総務省の2025年調査にあるIDSの設置・導入20.7%と、セキュリティ管理のアウトソーシング20.2%です。ただし、どちらもIoCの運用そのものを測る設問ではありません。
この空白から言えるのは、比較による現在地の確認をあきらめたほうが早いということです。ログがあるか、照合できるか、手順があるかという3点で自社を見てください。
注意
ここでいう「統計がない」は、この記事で参照した公的資料の範囲での話です。統計が存在しないことの証明ではありません。民間の調査や業界団体の集計に、類似の設問や代替指標がある可能性は残ります。
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」報告書/IPA「企業のCISOやCSIRTに関する実態調査2017」調査結果ページ/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
まとめ: IoCは自社のログと照合できて初めて意味を持つ
IoC(侵害指標)について、公的データに沿って整理してきました。押さえておきたい点は次の3つです。
- IoCは攻撃の痕跡をIPアドレスやハッシュ値の形にしたデータで、既知の攻撃を後から確認するのに向きます
- 使うには記録・照合・手順の3点が要ります。2025年時点でアクセスログの記録41.0%、回線監視21.7%、対応マニュアルの策定19.7%と、後ろに行くほど下がります
- 体制が整っていないのは自社だけではありません。2024年時点で小規模企業者の84.5%が組織的な対策を行っていません
外部の統計と比べても、自社の危険度は分かりません。今日できることは、自社のログがどこに何日分残っているかを1枚に書き出すことです。そこから始めてみてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

この記事で挙げたログの棚卸しや照合手順の整備は、担当者個人の知識に左右されやすい領域です。手順を社内に残す形にするには、担当者自身の学習と記録の仕組みが要ります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 調査実施報告書(概要版)」
- IPA「情報セキュリティ白書2025」第1章
- IPA「企業のCISOやCSIRTに関する実態調査2017」報告書
- IPA「企業のCISOやCSIRTに関する実態調査2017」調査結果ページ
- JPCERT/CC「四半期レポート 2025年度第4四半期」
- JPCERT/CC「インシデント報告対応レポート 2023年度第4四半期」
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- 総務省「令和7年通信利用動向調査(企業編)の概要」
- IPA「脅威インテリジェンス 導入・運用ガイドライン 2024」
- NIST CSRC Glossary「Indicator of Compromise」
- OASIS「STIX V2.1 and TAXII V2.1 OASIS Standards」