

【総務省・警察庁データ】SIEMとは|対策実施率98.3%に対しアクセスログ記録41.0%(2025年)と必要な理由
EDRもUTMも入れて、アラートは毎日届いています。それでも自社が今どういう状態なのか分からない、という感覚は珍しくありません。次のような疑問はないでしょうか。
- EDRもUTMも入れたのに、アラートを個別に見ているだけになっていないか
- SIEMという言葉は聞くけれど、自社の規模で必要なのか
- ログは取っているつもりだが、誰も見ていない気がする
総務省・IPA・警察庁の公的データで整理します。
この記事のポイント
- 個々のマルウェアや通信を検知するのは各製品で、SIEMは各製品のログを一か所に集めて突き合わせ、単体では見えない事象を検知する仕組み(IPA「情報セキュリティ10大脅威 2026」組織編 解説書)
- 2025年調査で対策実施率は98.3%、アクセスログの記録は41.0%(総務省「令和7年通信利用動向調査」)
- 警察庁が把握したランサムウェア被害では、侵入経路のVPN機器・リモートデスクトップ経由が2025年で87.0%(IPA同解説書)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SIEMは複数の機器のログを一か所に集約し、相関を分析して脅威を検知する仕組み
SIEMはSecurity Information and Event Managementの略で、日本語ではセキュリティ情報イベント管理と呼びます。IPAの解説書では、ウイルス対策ソフトやEDRなどが出力するログを集約し、相関関係を踏まえた分析を可能にする仕組みと説明されています。
この記事は、なぜログを束ねる必要があるのかを軸に説明します。製品比較には踏み込みません。
SIEMはログの集約と相関分析を担い、個々の通信やマルウェアの検知は各製品が行う
SIEMは新しい防御の層を足す製品ではなく、すでに入っている製品の出力を束ねる仕組みです。IPAの解説書でも、統合的な可視化により調査が効率化し、運用の手間の低減が期待できるとされています。
総務省の2025年調査では、端末へのウイルス対策プログラムの導入が82.0%でした。ファイアウォールの設置・導入は51.9%、IDSは20.7%でした(インターネット利用企業、複数回答)。
つまり個々のマルウェアや通信を検知するのは各製品です。SIEMはその出力を横に並べて突き合わせ、製品単体では見えない事象を検知します。
SIEMが集約する主なログは認証・ネットワーク機器・サーバー・クラウドの4系統
SIEMの出力の質は、どのログをつないだかで決まります。対象が偏ると、相関を取っても侵入の流れが途中で切れます。対象は主に次の4系統です。
| 集約するログ | 主な発生元 | そこから分かること |
|---|---|---|
| 認証ログ | ディレクトリサービス、VPN、SaaS | 誰がいつどこからログインしたか |
| ネットワーク機器のログ | ファイアウォール、IDS/IPS、UTM | 外部との通信の宛先・量・遮断の有無 |
| サーバー・端末のログ | ファイルサーバー、業務サーバー、PC | ファイルの参照やプログラムの実行 |
| クラウドサービスの監査ログ | グループウェア、オンラインストレージ | 設定変更や共有範囲の変更 |
表の分類は IPA「情報セキュリティ10大脅威 2026」組織編 解説書の記述をもとに整理しました。
総務省の2025年調査の対策項目には「アクセスログの記録」41.0%があります。「回線監視」21.7%もこの4系統に対応する項目です。JPCERT/CCが集計するフィッシングサイトへの誘導はプロキシやDNSのログ、Webサイトの改ざんはWebサーバーのログに現れます。
相関分析は、単体では正常に見えるイベントを組み合わせて異常と判断する
相関分析とは、1件ずつ見れば問題のないイベントの並び方から異常を見つける作業です。たとえば正規のIDでVPNログインが成功し、深夜にサーバー参照が増え、大量のファイルアクセスが起きる流れです。個々のイベントは、単体の製品には正常に見えます。
警察庁が把握したランサムウェア被害では、侵入経路のVPN機器・リモートデスクトップ経由が2025年で87.0%でした。IPAの調査で2023年度に不正アクセス被害を受けたと回答した中小企業等(n=419、複数回答)では、手口は脆弱性が48.0%、ID・パスワードの不正利用によるなりすましが36.8%でした。
この数値から読み取れるのは、なりすましは定義上「正規の認証」であり、認証ログ単体では異常として浮かばない点です。
ポイント
- 集める: 認証・ネットワーク機器・サーバー・クラウドのログを一か所に寄せる
- 並べる: 形式の違うログを共通の項目と時刻軸にそろえる
- 突き合わせる: 単体では正常に見えるイベントの並びから異常を見つける
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業の情報セキュリティ対策実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業の98.3%が対策済みと答える一方、アクセスログを記録しているのは41.0%にとどまる
SIEMの話の前に、分析の原料となるログが自社に残っているかを確認します。対策の実施状況は総務省「令和7年通信利用動向調査」別紙2 図表5-5(令和7年欄 n=2,480/令和6年欄 n=2,314)、被害の状況は同 図表5-4(令和7年欄 n=2,482)によります。いずれもインターネット利用企業を母集団とする複数回答です。
対策実施率98.3%の内訳で最も高いのは端末のウイルス対策82.0%で、記録や監視の項目は4割台以下に下がる
対策実施率98.3%の内訳で最も高いのは、端末へのウイルス対策プログラムの導入82.0%です。記録や監視に関わる項目は4割台以下に下がります。
| セキュリティ対策の項目 | 実施している企業の割合(2025年調査) |
|---|---|
| 何らかのセキュリティ対策を実施 | 98.3% |
| 端末にウイルス対策プログラムを導入 | 82.0% |
| ファイアウォールの設置・導入 | 51.9% |
| アクセスログの記録 | 41.0% |
| セキュリティ監査の実施 | 26.7% |
| 回線監視 | 21.7% |
| 不正侵入検知システム(IDS)の設置・導入 | 20.7% |
| ウイルス対策対応マニュアルの策定 | 19.7% |
表の出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5(インターネット利用企業 n=2,480、複数回答)。同表からSIEMの検討に関係する項目を抜粋しました(全21項目中8項目)。「不正侵入検知システム(IDS)」は、調査票の注記でIPS(不正侵入防御システム)を含むとされています。
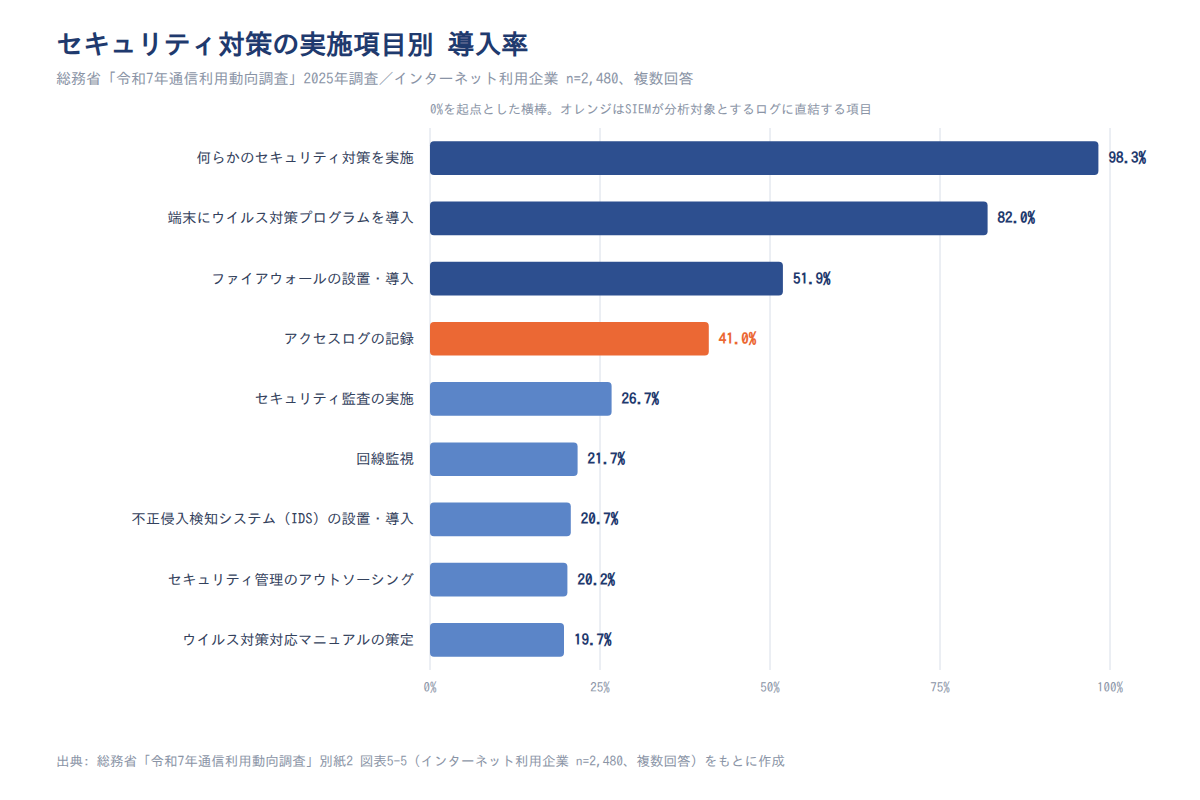
対策実施率は98.3%でほぼ全社ですが、アクセスログの記録は41.0%です。同じ調査の被害の状況(図表5-4、n=2,482)では何らかの被害を受けた企業が48.1%あり、対策実施率が飽和する一方で被害経験率は高止まりしています。
ログを記録している41.0%と、それを見る行為に近い回線監視21.7%の間に約20ポイントの差がある
SIEMの議論には順序があります。集約する対象のログを記録している企業が、41.0%にとどまるためです。
アクセスログの記録は2024年調査で37.8%、2025年調査で41.0%でした。同一調査・同一設問なので並べられますが、3.2ポイントの動きは増加傾向と断定できません。
一方、継続的に見る行為に近いセキュリティ監査は26.7%、回線監視は21.7%です(いずれも2025年調査)。記録との間には約14〜19ポイントの差があります。
ここから読み取れるのは、記録はしているが誰も見ていない層が相当数存在するという点です。SIEMの価値は、この記録と分析の断絶を埋めるところにあります。
注意
図表5-5は複数回答で、回答者の解釈幅が大きい設問です。標準機能で自動保存されるログを「対策」と認識せず選ばなかった企業もあれば、保存されているだけで参照できない企業も含まれます。上振れ・下振れの両方向に誤差を持つ数値として読んでください。あわせて、調査票は「外部委託または外部サービスの利用によって対策の一部を実施している場合も各選択肢に○を付ける」よう指示しています。自社で運用している対策に限った数値ではありません。
SIEMを検討する前に確認するのは、集約する対象のログが自社に残っているかどうか
製品の選定より前に、ログの有無と状態を棚卸しすると判断が早くなります。原料がない状態でSIEMを入れても、集まるのは一部のログだけです。
総務省の2025年調査には「セキュリティ管理のアウトソーシング」20.2%という項目もあります。外部に監視を任せる場合でも、渡せるログがなければ結論は同じです。ひとり情シスでも、この棚卸しは自社でしかできません。
SIEM検討前に確認する4点
- どの機器・サービスのログが実際に残っているか
- 保存期間は何日分か
- 管理者が参照できる形か
- 機器ごとの時刻がそろっているか
出典: 総務省「令和7年通信利用動向調査」別紙2/総務省「令和7年通信利用動向調査報告書(企業編)」巻末の調査票
ウイルスとして検知される被害は2017年44.1%から2025年22.9%へ半減し、報告された侵入経路はVPN・RDPに87.0%集中している
ここでは総務省の企業アンケートと、警察庁が把握したランサムウェア被害の集計を並べます。調査主体が異なるため、同じ指標の推移としては扱わず、グラフも別々に示します。
「ウイルスを発見又は感染」を選んだ企業は2017年44.1%から2025年22.9%へ半減している
マルウェアとして検知される被害の申告は、8年でおよそ半分になりました。総務省調査で「ウイルスを発見又は感染」を選んだ企業の割合です。
| 調査年 | 「ウイルスを発見又は感染」を選択した企業の割合 |
|---|---|
| 2017年 | 44.1% |
| 2018年 | 46.9% |
| 2021年 | 31.1% |
| 2024年 | 23.5% |
| 2025年 | 22.9% |
表の出典: 総務省「令和7年通信利用動向調査」別紙2ほか各年の同調査(インターネット利用企業、複数回答)。2019年・2020年・2022年・2023年は本記事で参照した資料に同一系列の値が収録されていないため省いています。
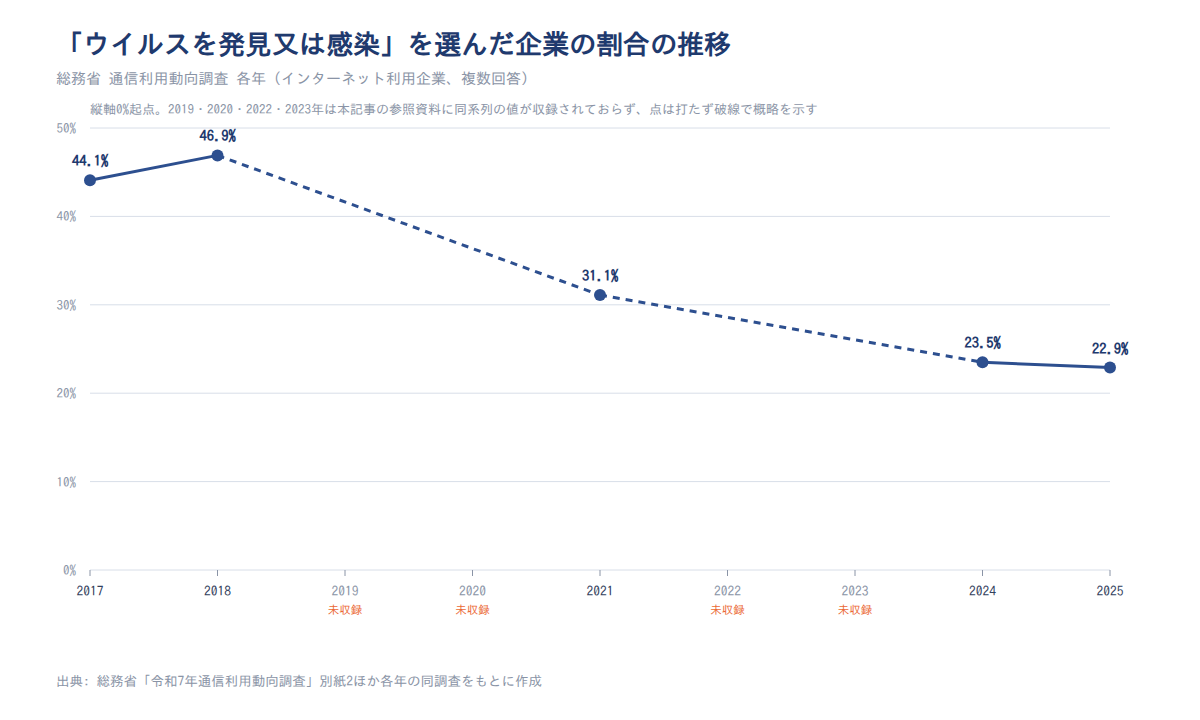
この低下は、対策が効いたとも攻撃が減ったとも断定できません。同じ2025年調査では標的型メールが届いた企業が31.8%あり、メールの到達自体は3割を超えています。
注意
2024年調査の「コンピュータウイルスを発見したが感染しなかった」20.3%は、「ウイルスを発見又は感染」23.5%の内訳です。「少なくとも1回は感染した」との合計が親項目の値になります。親項目は一貫して両者を含むため、選択肢が分割されて値が下がったという説明は成立しません。一方で各年の回答企業は入れ替わり、有効回答数も平成29年調査のn=2,554から令和7年調査のn=2,482へ変動しています。複数回答の選択率であることも含めて読む必要があります。
報告されたランサムウェアの侵入経路は、VPN機器・リモートデスクトップ経由が2025年で87.0%
警察庁が把握した被害では、侵入口はネットワーク機器へのログインに集中し続けています。IPAの解説書が引用した推移です。
| 調査年 | VPN機器・リモートデスクトップ経由が占める割合 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
表の出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書(警察庁が把握したランサムウェア被害の感染経路、都道府県警察からの報告に基づく)。2023年の値は同解説書の本文が81.7%、掲載表の合計が81.8%と表記が分かれており、本記事は本文の値を採りました。
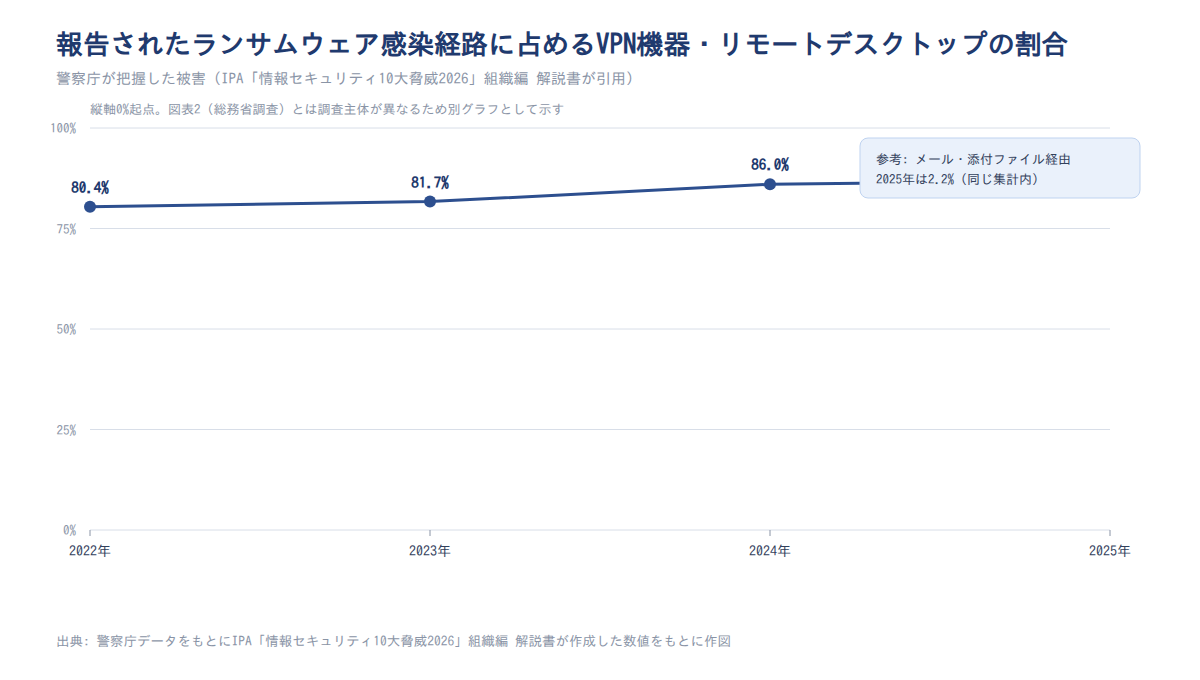
報告された被害の中では、2025年の侵入経路の87.0%がVPN機器・リモートデスクトップ経由です。同じ2025年のメール・添付ファイル経由は2.2%でした。
この数字は、都道府県警察に報告されたランサムウェア被害に限られます。報告に至らなかった被害や他の攻撃は含まず、日本全体の割合としては読めません。
正規のログインとして入ってくる侵入は、単体製品のアラートに映らない
この2つの系列を並べて読み取れるのは、被害が減ったのではなく侵入の形が変わったという仮説です。VPNやリモートデスクトップへのログインは、正規のアクセスと区別がつきません。
結果として、マルウェアの実行を検知する仕組みの視野には入らず、単体製品のアラートは鳴りません。報告された被害の中では、この経路が2025年で87.0%、メール経由が2.2%です。
異常と判断するには、認証ログとその後の内部通信やファイルアクセスの記録を突き合わせる必要があります。IPAの調査で2023年度に不正アクセス被害を受けたと回答した中小企業等(n=419、複数回答)において、手口のうちなりすましが36.8%を占めることも、同じ方向を示します。これがログを横断して相関を見る仕組みの役割です。
出典: 総務省「令和7年通信利用動向調査」別紙2/総務省「令和6年通信利用動向調査報告書」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SIEMはEDR・IDS/IPS・UTMと競合せず、それらが出したログを束ねる位置にある
SIEMと他のセキュリティ製品は、どれが優れているかという関係ではありません。見ている対象が違い、SIEMはその出力を受け取る側に立ちます。以下の定義は、IDS・IPS・WAF・UTM・SIEMが並記されたIPA「情報セキュリティ10大脅威 2026」組織編 解説書に基づきます。
IDSは検知と通知、IPSは自動遮断まで行い、いずれもネットワーク通信の一部を見ている
IDSとIPSはネットワークを流れる通信を監視する仕組みで、端末内部の挙動やクラウド上の操作は視野に入りません。
IPAの解説書では、IDS(不正侵入検知システム)は不審な通信を検知して通知するが、自動でのブロックは行わないとされています。IPS(不正侵入防止システム)は遮断まで自動で行います。同解説書は、IPSには正規の通信をブロックするおそれもあり、組織の方針を踏まえた選定が必要だと付言しています。
総務省の2025年調査では、IDSの設置・導入が20.7%、回線監視が21.7%です。この項目は同調査の調査票で「IPS(不正侵入防御システム)を含みます」と注記されているため、20.7%はIDSとIPSを合わせた値です。SIEMの数値でもIDS単体の数値でもありません(総務省「令和7年通信利用動向調査報告書(企業編)」巻末の調査票 問5(2)注2)。いずれにしても、検知結果を他のログとつなげる役割は担えません。
UTMは複数の機能を1台にまとめた製品で、ログの相関分析までは担わない
UTMとSIEMは、統合する対象が違います。UTMは機能の統合、SIEMはログの統合です。
IPAの解説書によると、UTM(統合脅威管理)はIDS/IPSやファイアウォール、アンチウイルスを1台に集めた製品です。出てくるログは自機の観測範囲に限られます。
総務省の2025年調査では、ファイアウォールの設置・導入が51.9%、IDSが20.7%でした。UTM経由で複数機能が入る企業も含まれる可能性があり、製品名ベースの導入率としては読み替えられません。
EDRは端末の挙動、WAFはWebアプリへの入力を見る。SIEMはその出力を突き合わせる
EDRとWAFは守備範囲の中では強い一方、範囲の外で起きた出来事とつなげることはできません。
端末にウイルス対策プログラムを導入している企業は2025年調査で82.0%と、端末側の目はもっとも普及しています。WAFはIPAの解説書によると、Webサーバーの前段などでアプリケーションレベルの通信を監視する仕組みです。総務省の同じ調査では、WAFの設置・導入は2025年調査で19.5%、2024年調査で17.4%でした(インターネット利用企業、複数回答)。
一方、IPAの調査で2023年度に不正アクセス被害を受けたと回答した中小企業等(n=419、複数回答)では、手口は脆弱性が48.0%、なりすましが36.8%でした。端末やWebアプリの手前だけでは追いきれません。SIEMはこれらを置き換えず、各製品のログを同じ時間軸に並べて突き合わせます。
SOCやセキュリティ監視の外部委託は体制の話で、SIEMという道具とは代替関係にない
「SIEMを入れるか、外部に任せるか」は二択ではありません。外部に委託する場合でも、渡すログを集約する仕組みは必要です。
総務省の2025年調査では、セキュリティ管理のアウトソーシングは20.2%です。IPAの中小企業実態調査(2024年、n=4,191)では、専門部署(担当者)があるのは9.3%でした。兼務だが担当者が任命されているのは21.0%です。調査主体も母集団も異なるため、並置しているだけで足したり割ったりはできません。
ここから読み取れるのは、道具と体制は別の意思決定であり、どちらか一方だけでは運用が回らないという点です。
それぞれが見ているもの
- ファイアウォール: 通信の宛先やポート
- IDS/IPS: ネットワークを流れる通信の中身
- UTM: 上記を1台にまとめた範囲
- EDR・ウイルス対策: 端末の挙動
- WAF: Webアプリケーションへの入力
- SIEM: 上記すべてが出したログの全体
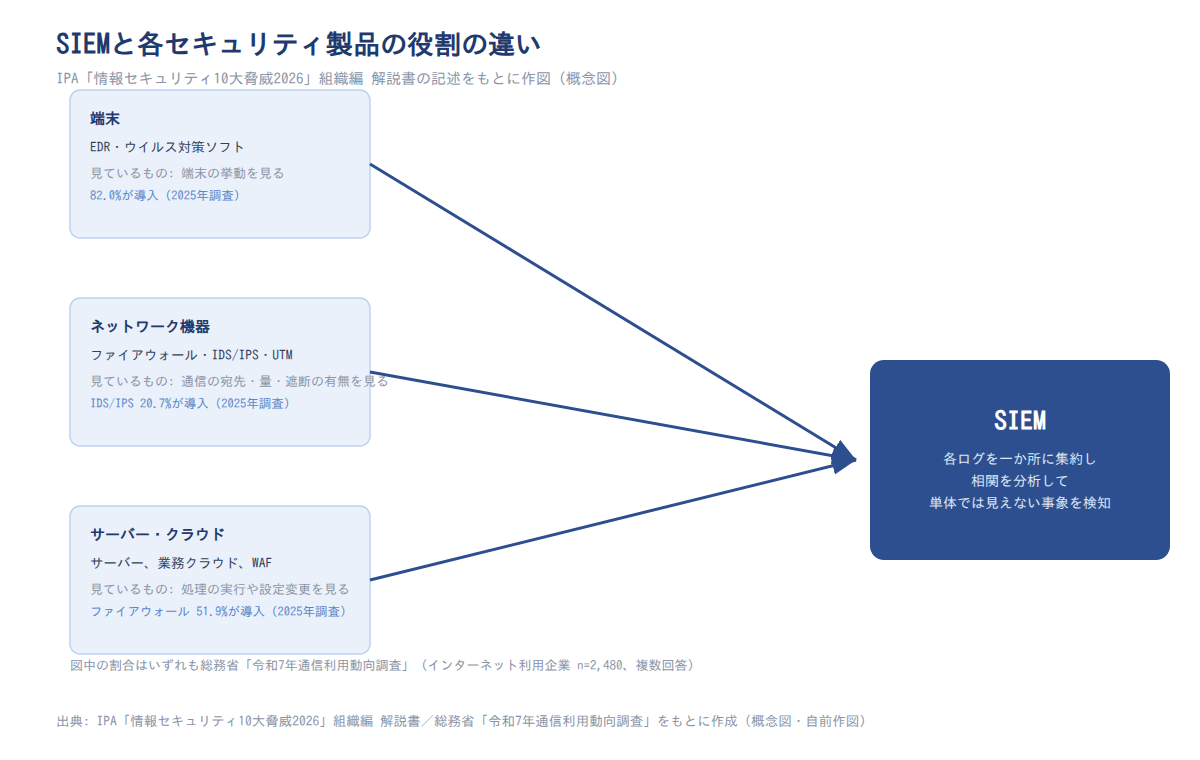
出典: IPA「情報セキュリティ10大脅威 2026」組織編 解説書/総務省「令和7年通信利用動向調査」別紙2/総務省「令和7年通信利用動向調査報告書(企業編)」巻末の調査票/IPA「2024年度 中小企業の情報セキュリティ対策実態調査」
SIEMの導入率を示す官公庁統計は存在せず、公的調査はログを「記録しているか」までしか問うていない
この記事にSIEMの導入率が出てこないのは、調べていないからではありません。今回参照した公的統計に「SIEM」という調査項目が存在しないためです。母集団が明示されないベンダー調査値も出回りますが、本記事では使いません。
総務省調査の対策項目にはIDSや回線監視まで並ぶが、「SIEM」という選択肢は存在しない
総務省の通信利用動向調査は監視や運用の対策を細かく聞いていますが、SIEMという選択肢だけがありません。2025年調査で並ぶ項目です。
| 調査項目(2025年調査) | 実施している企業の割合 |
|---|---|
| アクセスログの記録 | 41.0% |
| セキュリティ監査の実施 | 26.7% |
| 回線監視 | 21.7% |
| 不正侵入検知システム(IDS)の設置・導入 | 20.7% |
| セキュリティ管理のアウトソーシング | 20.2% |
表の出典: 総務省「令和7年通信利用動向調査」別紙2 図表5-5(インターネット利用企業 n=2,480、複数回答)
読み取れるのは、ログの相関分析が公的な調査項目として立っていない現状です。資料の導入率は、母集団と数え方を確かめて使う必要があります。
注意
これは今回参照した公的統計の設問に含まれていないという意味で、「日本に統計が存在しない」とは断定できません。参照範囲外の民間調査や白書に該当項目がある可能性は残ります。
公的調査はログの保存期間・監視者・相関分析の有無を問うておらず、41.0%の内訳は分からない
アクセスログの記録41.0%のうち、記録するだけで誰も見ていない企業が何割かは、公的なデータからは分かりません。
理由は設問の作りにあります。この調査は「記録しているか」だけを問い、保存期間・保存対象・参照可否は問うていません。
2024年調査の37.8%と2025年調査の41.0%を比べても、内訳は分かりません。回線監視21.7%(2025年調査)との差から見ていない層は推測できても、その規模は特定できません。
ここから言えるのは、この空白が調査の不備ではなく設問設計に由来する点です。
同じ「不正アクセス被害」でもIPA調査10.0%と総務省調査4.1%で2倍以上開き、公的窓口への届出は2025年に109件
同じ言葉で呼ばれる被害でも、誰がどう数えたかで値は変わります。
| 調査・窓口 | 数値 | 母集団・条件 |
|---|---|---|
| IPA 中小企業実態調査(2023年度) | 10.0% | 中小企業等 n=4,191 |
| 総務省 通信利用動向調査(2025年) | 4.1% | インターネット利用企業 n=2,482、複数回答 |
| 総務省 通信利用動向調査(2024年) | 3.9% | インターネット利用企業 n=2,312、複数回答 |
| IPAへの不正アクセス届出(2025年) | 109件 | 受理件数 |
| IPAへの不正アクセス届出(2024年) | 166件 | 受理件数(前年値) |
| JPCERT/CCへの不正アクセス関連の報告(2025年) | 68,853件 | 依頼件数 |
表の出典: IPA「2024年度 中小企業の情報セキュリティ対策実態調査」/総務省「令和7年通信利用動向調査」別紙2/警察庁ほか「不正アクセス行為の発生状況等」
割合の差は設問設計で説明がつきます。IPAは被害類型ごとに尋ね、総務省は複数回答のリストから選ばせるため、後者は値が低く出ます。調査年と母集団も違います。
届出件数は2025年同士で比べても109件と68,853件で桁が違います。単位も母集団も違うため、矛盾とは断定できません。数え方の違いとして並べています。外部統計をどれだけ読んでも、自社の状態は分かりません。
出典: 総務省「令和7年通信利用動向調査」別紙2/IPA「2024年度 中小企業の情報セキュリティ対策実態調査」/警察庁ほか「不正アクセス行為の発生状況等」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
被害を自覚している企業の割合は規模で28ポイント違い、中小企業の44.2%は下限値として読む
規模別の被害率は、被害の多さだけを表した数字ではなく、気づけている度合いも含みます。この章の総務省の被害経験率とIPAの体制データは調査主体も母集団も別なので、混ぜて計算はしません。
従業者規模別の被害経験率は5,000人以上72.9%、100〜299人44.2%で約28ポイントの差
示された区分では、規模が大きいほど被害経験率が高い傾向があります。ただし細かい区分で見ると、3,000〜4,999人の被害経験率が5,000人以上の72.9%を上回り、最上位の区分で逆転します。2024年調査の値です。
| 従業者規模 | 何らかのセキュリティ被害を受けた企業の割合(2024年調査) |
|---|---|
| 5,000人以上 | 72.9% |
| 2,000人以上 | 69.5% |
| 300人以上計 | 50.2% |
| 100〜299人 | 44.2% |
表の出典: 総務省「令和6年通信利用動向調査報告書」図表5-2。300人以上計・2,000人以上計は累計区分で、5,000人以上を含みます。5,000人以上はn=38、逆転が生じている3,000〜4,999人はn=22です。
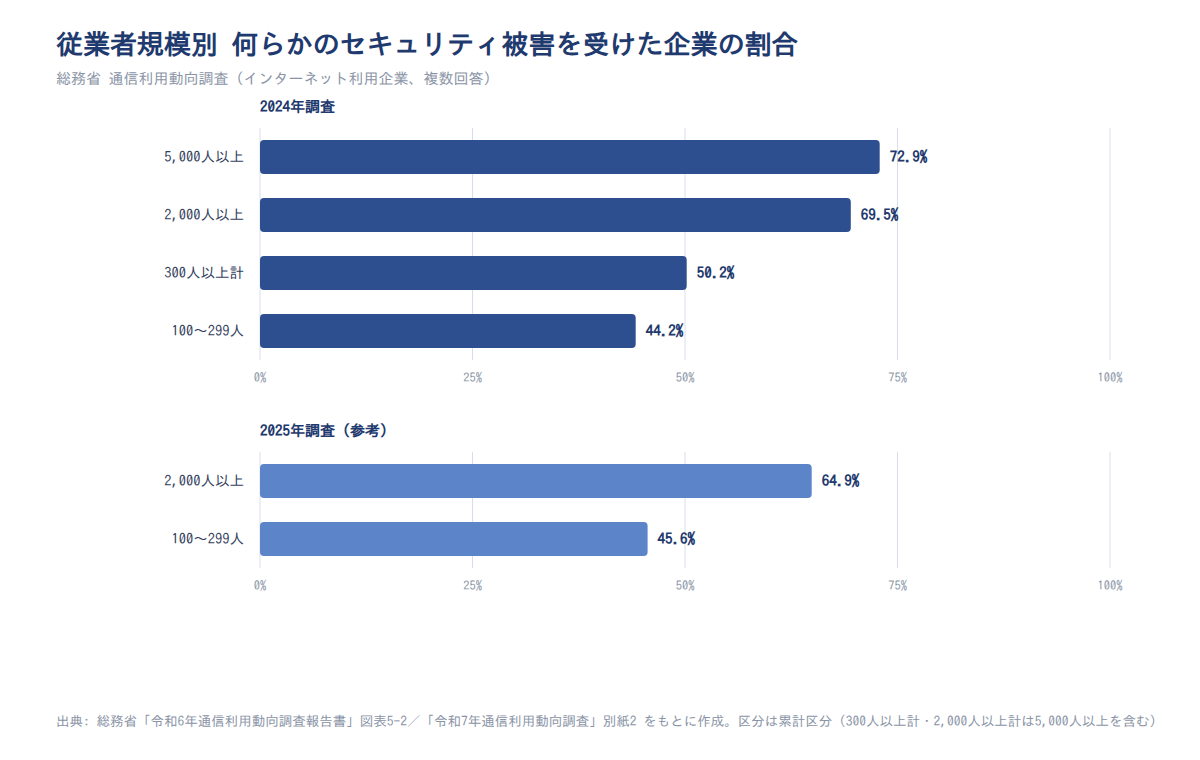
2025年調査も同じ傾向で、2,000人以上が64.9%、100〜299人が45.6%です。業種別では2024年調査で建設業57.5%、情報通信業53.3%でした。
情報セキュリティの専門部署または専任担当者がある中小企業は9.3%、小規模企業者では4.4%
規模が下がるほど被害率も下がる一方、見る人がいる割合の下がり方はそれより急です。IPAの中小企業実態調査(2024年、Webモニタ調査 n=4,191)の値です。
| 区分 | 専門部署(担当者)がある | 兼務だが担当者が任命されている |
|---|---|---|
| 中小企業等 全体 | 9.3% | 21.0% |
| 中小企業(101名以上) | 34.6% | 51.9% |
| 中小企業(100名以下) | 14.8% | 37.6% |
| 小規模企業者 | 4.4% | 11.1% |
表の出典: IPA「2024年度 中小企業の情報セキュリティ対策実態調査」図3-28・図3-121(n=4,191、小規模企業者は商業・サービス業1〜5名、製造業その他1〜20名)
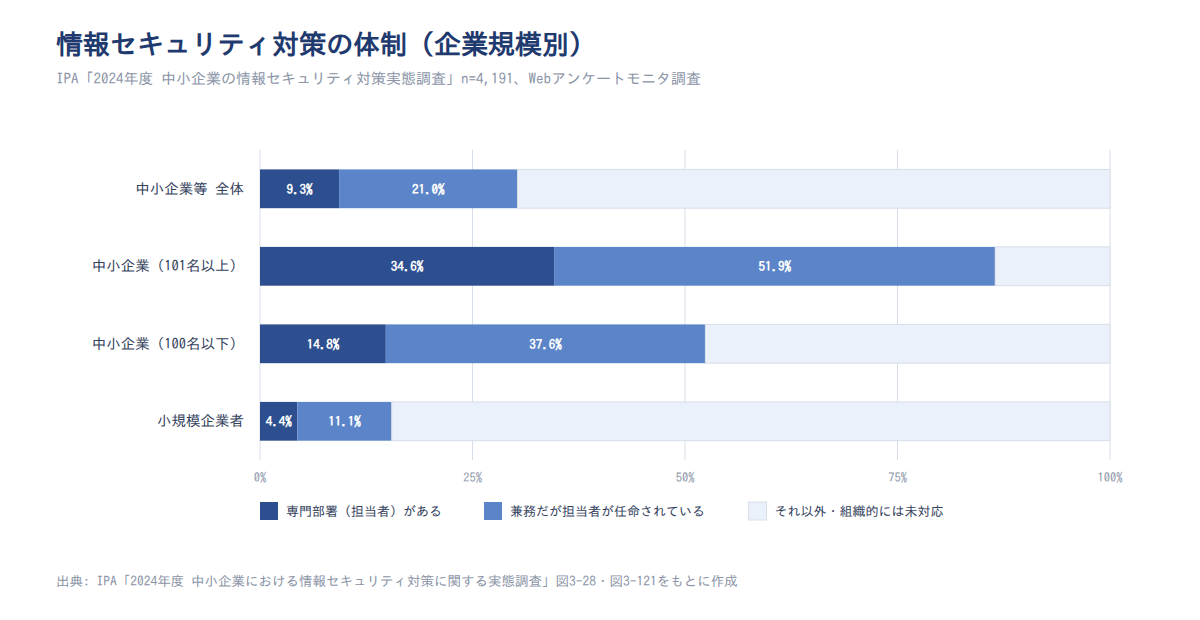
専門部署(担当者)がある割合は、中小企業101名以上で34.6%、小規模企業者で4.4%と約8倍の開きがあります。同じ調査では、情報セキュリティ対策を「組織的には行っていない(各自の対応)」と答えた中小企業等が2024年時点で全体の69.7%、小規模企業者では84.5%でした。
注意
この調査はWebアンケートモニタを用いており、セキュリティへの関心が高い層に偏っている可能性があります。その場合、実際の体制整備率は示された値より低くなります。
中小企業の被害率の低さは「起きていない」ではなく「気づけていない」可能性を含む
この読み方は、調査を実施したIPA自身が示しています。同報告書は、セキュリティ体制整備の有無によってインシデントの被害経験や被害額の低減に効果は見られなかったとしたうえで、「セキュリティ体制が整っておらず、インシデントとして認識される機会が少ないことが考えられる」と述べています(IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」p.227)。裏返せば、体制を整えれば被害が減るという関係も同報告書では確認されていません。
ここからは見解です。被害経験率は実際に起きた被害ではなく、企業が自覚している被害の数字です。見る人がいない企業では低く出る構造的なかたよりがあります。
つまり100〜299人の44.2%(2024年調査)は下限値として読むのが安全です。専門部署(担当者)が4.4%しかなく、「組織的には行っていない」が84.5%を占める小規模企業者では、ずれはさらに大きくなると考えられます。
参考として、IPAの調査では2023年度のランサムウェア感染被害が8.3%でした。不正アクセス被害は10.0%です(いずれも中小企業等)。総務省の数値とは調査主体・母集団・年が違うため、並置にとどめます。
反証もあります。大企業の高い被害率は、検知能力の差ではなく狙われやすさでも説明できます。どちらがどれだけ効いているかは判別できません。
実務の見方はこうなります。人手による監視の総量を増やせない規模帯では、ログを集めて機械的に相関を取る仕組みが、異常に気づく機会を増やす手段になります。
出典: 総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業の情報セキュリティ対策実態調査」
JPCERT/CCへの報告件数は2019年度から約3.7倍だが単調増加ではなく、外部の集計は観測体制を映している
「サイバー攻撃が増えているからSIEMが必要」という書き方は、公的データからはできません。報告件数は年によって上下します。ここでは件数の推移が何を測った数字かを確認します。
JPCERT/CCへの報告件数は2019年度20,147件から2025年度74,096件へ増えたが、2024年度は前年から減っている
JPCERT/CCへのインシデント報告件数は、2019年度に20,147件でした。2025年度は74,096件で約3.7倍ですが、一直線ではありません。
| 年度 | JPCERT/CCへのインシデント報告件数 |
|---|---|
| 2019年度 | 20,147件 |
| 2020年度 | 46,942件 |
| 2021年度 | 50,801件 |
| 2022年度 | 53,921件 |
| 2023年度 | 65,690件 |
| 2024年度 | 46,038件 |
| 2025年度 | 74,096件 |
表の出典: JPCERT/CC「インシデント報告対応レポート[2026年1月〜3月]」/同[2024年1月〜3月]
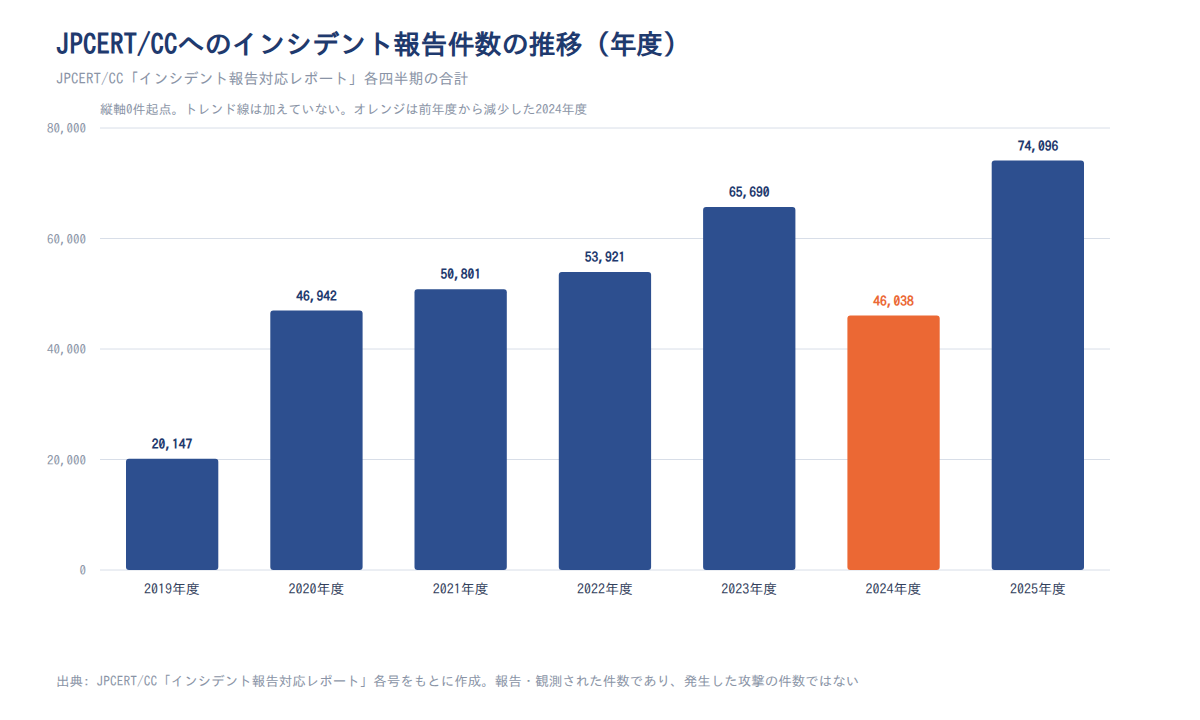
2023年度65,690件から2024年度46,038件へ3割近く減り、翌年度は増えています。1年でこの振れ幅が出るのは、報告の集まり方や集計対象の変化を含むためと考えられます。
注意
四半期レポートのインシデント分類は年度によって見直されます。フィッシングサイトが総数の大半を占める年もあり、特定カテゴリの増減が総数を動かします。総数の推移を「企業が受ける攻撃の推移」としては読めません。
脆弱性関連情報の届出件数は2023年821件から2025年610件へ減っている
同じ方向を示すのが脆弱性関連情報の届出件数です。IPA/JPCERT/CCへの届出は2023年に821件でした。2024年は632件、2025年は610件です(ソフトウェア製品+ウェブサイト)。
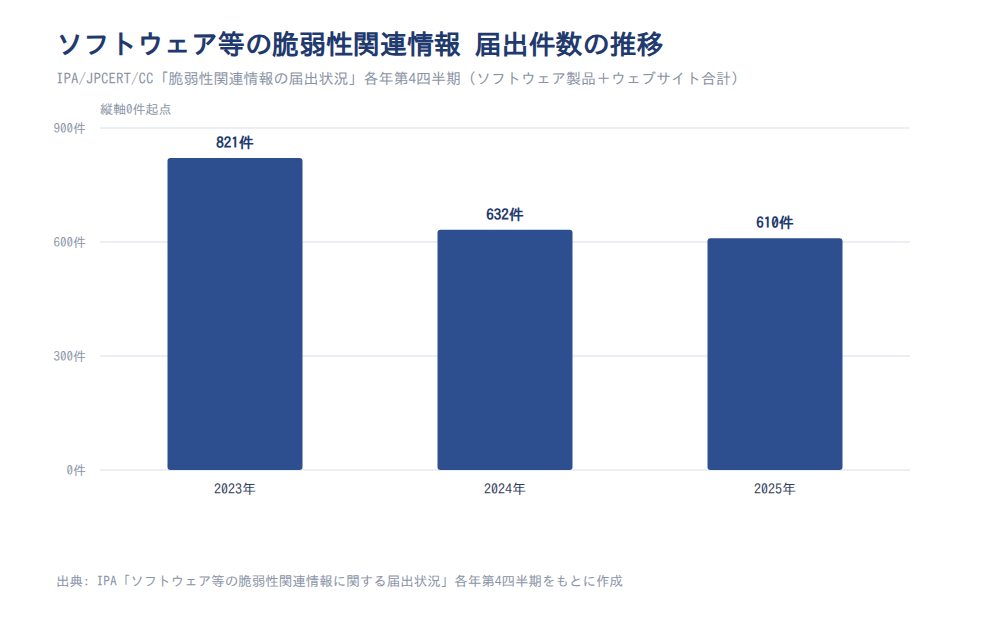
合計は減っていますが、内訳は一方向ではありません。IPAの公表資料によると、2025年はソフトウェア製品の届出が増え、ウェブサイトの届出が減っています(IPA「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」)。総数の減少は届出の内訳の変化を含み、脆弱性そのものの増減を示すものではありません。
外部の集計件数は攻撃の総量ではなく報告・観測の量を映しており、自社の状況は自社のログにしかない
ここからは見解です。外部の集計件数は「攻撃がどれだけ起きたか」ではなく「どれだけ報告・観測されたか」の数字です。
傍証は2つあります。1つは窓口による桁の違いです。IPAへの不正アクセス届出は2025年に109件で、前年の2024年は166件でした。同じ2025年のJPCERT/CCへの不正アクセス関連の報告は68,853件です。
もう1つは、報告件数が2025年度に74,096件まで振れる年ごとの変動です。集計の枠組みが違えば数字は変わり、自社のリスクは逆算できません。
外部統計が自社の状況を教えないことこそが、自社のログを自分で観測する仕組みを持つ理由です。
出典: JPCERT/CC「インシデント報告対応レポート」/IPA「脆弱性関連情報の届出状況」/警察庁ほか「不正アクセス行為の発生状況等」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SIEM導入の判断は、事故対応にどれだけの内部工数が必要になり得るかを見積もって考える
SIEMの価値は、事故を防ぐことだけでなく、事故が起きたときの対応の規模を膨らませないことにもあります。特定の製品は推奨せず、判断の枠組みを示します。
ランサムウェア1件の事故対応は平均27.7人月、被害額は平均2,386万円
ランサムウェア被害では、金銭より先に人手を大量に使います。JNSAの集計をIPAの報告書が引用した値で、対象は2017年1月〜2022年6月に公表・報道された被害です。
事故対応に要した内部工数の平均は27.7人月、被害額の平均は2,386万円でした。身代金を支払った組織の割合は0%です(被害組織の回答に基づく値)。
身代金を支払った組織はなく、対応は平均27.7人月の内部工数として計上されています。1人なら2年以上に相当する規模です。
注意
この集計の対象は「公表・報道された被害」で、規模の大きい事案に偏っています。原資料も、回答には中小企業だけでなく大企業や団体等が含まれることに留意が必要だとしています。また被害額については、組織内部の従業員や職員による対応コストが計上されていないケースが多数とされています。2,386万円と27.7人月は別々に集計された数値で、単純に足し合わせることはできません。自社の想定被害としてそのまま当てはめることもできません。
対応が後になるほど負担は増え、運用段階での対応コストは設計段階の100倍とされる
対応が後ろに回るほど負担が増える方向性は、別の資料にもあります。IPAのサイトで公開されている2022年の資料(産業サイバーセキュリティセンター 中核人材育成プログラム 受講生プロジェクトの成果物)が示した工程別のコスト比です。
| 対策を実施する工程 | 設計段階を1とした場合の対策コスト比 |
|---|---|
| 設計 | 1倍 |
| 開発 | 6.5倍 |
| テスト | 15倍 |
| 運用 | 100倍 |
表の出典: IPA「セキュリティ・バイ・デザイン導入指南書」(2022年8月、産業サイバーセキュリティセンター 中核人材育成プログラム 5期生プロジェクト)図2(設計時のコストを1とした相対値。原図はIPA「セキュリティ・バイ・デザイン入門」からの引用と脚注に記載されています)
ただしこれは脆弱性の修正コストの文脈で示された数値で、検知の遅れによるコスト増を直接測ったものではありません。出典も二次引用です。同書は免責事項で「本書に記載の内容は,独立行政法人情報処理推進機構および産業サイバーセキュリティセンターの意見を代表するものではなく,作成者の見解に基づいている」と明記しており、原図の出典として挙げられたIPA「セキュリティ・バイ・デザイン入門」は現在このURLでは公開されていないため、一次資料まで遡れません。加えてこの資料は2022年8月発行で、同書自体が有効期限を発行日から2年間と定めています。SIEMの効果を示す数値としては扱えませんが、後手に回るほど負担が増える傍証にはなります。
導入前に決めるのは製品ではなく、集めるログの範囲・保存期間・見る人の3点
SIEMは入れて終わる仕組みではなく、ログソースの設定、検知ルールの調整、日々のアラート確認が続きます。
IPAの調査(2024年、n=4,191)では、専門部署(担当者)がある中小企業等は9.3%です。兼務だが担当者が任命されているのは21.0%でした。27.7人月は公表・報道された事案の平均で、自社の想定被害ではありませんが、必要になり得る工数の参考値にはなります。この規模の対応を兼務1名で担う体制では、外部への緊急委託や業務停止の長期化につながりやすくなります。なお、セキュリティ管理のアウトソーシングは2025年調査で20.2%です。
導入前に決める3点
- 集めるログの範囲: 認証・ネットワーク機器・サーバー・クラウドのどこまでか
- 保存期間: 何日分を参照できる状態で残すか
- 見る人: 誰がアラートの一次判断をするか
この3点を先に決める理由は、「記録はしているが見ていない」状態に戻らないためです。アクセスログの記録41.0%に対し、回線監視は21.7%です(いずれも2025年調査)。公的統計にSIEMの導入率はないため、自社のログを起点に判断するほかありません。
出典: IPA「2024年度 中小企業の情報セキュリティ対策実態調査」(JNSA「インシデント損害額調査レポート」の引用を含む)/IPA「セキュリティ・バイ・デザイン」関連資料/総務省「令和7年通信利用動向調査」別紙2
まとめ|SIEMは製品を足す選択ではなく、既にあるログをつなげる選択
SIEMを検討するときの要点を振り返ります。
- 個々の通信やマルウェアを検知するのは各製品で、SIEMは複数製品のログを集約し、相関を分析して単体では見えない事象を検知する仕組み(IPA解説書)
- 2025年調査で対策実施率は98.3%。アクセスログの記録を対策として挙げた企業は41.0%で、残りの約6割は記録を対策として認識していません
- 報告されたランサムウェア被害の侵入経路は87.0%(2025年)がVPN・RDP経由。単体製品のアラートに映りにくい
- SIEMの導入率を示す公的統計はないため、資料の導入率は母集団を確認して使う
- 事故対応は1件平均27.7人月(公表・報道分、大企業・団体を含む)、専門部署(担当者)がある中小企業等は9.3%(2024年調査)
- JPCERT/CCへの報告件数は2025年度74,096件だが単調増加ではなく、報告・観測の量を映している
次の一歩として、自社の認証ログとネットワーク機器のログが何日分残っているかを確認してみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
SIEMの運用を担う人材育成なら「情シスカレッジ」

この記事で見てきたとおり、SIEMの運用はアラートの一次判断を担う人のスキルに左右されます。どのログを集め、どの並びを異常とみなすかの判断は、製品を導入すれば自動的に身につくものではありません。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 総務省「令和7年 通信利用動向調査の結果(概要)別紙2」
- 総務省「令和7年 通信利用動向調査報告書(企業編)」(巻末の調査票を含む)
- 総務省「令和6年 通信利用動向調査報告書(企業編)」
- 総務省「平成29年 通信利用動向調査の結果」
- 総務省「平成30年 通信利用動向調査の結果」
- 総務省「令和3年 通信利用動向調査の結果」
- 警察庁・総務省・経済産業省「不正アクセス行為の発生状況等の公表について」
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第4四半期]」
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2024年第4四半期]」
- 情報処理推進機構「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」
- JPCERT/CC「インシデント報告対応レポート[2026年1月1日〜2026年3月31日]」
- JPCERT/CC「インシデント報告対応レポート[2024年1月1日〜2024年3月31日]」
- 情報処理推進機構「セキュリティ・バイ・デザイン導入指南書」(2022年8月/産業サイバーセキュリティセンター 中核人材育成プログラム 5期生プロジェクト)