

【IPA・個人情報保護委員会データ】内部不正の事例と実態|2026年に脅威7位・委託先から約14万件流出の可能性
内部不正の事例を検索すると、数十万件規模の流出事件ばかりが並びます。しかし「うちの顧客データはそこまで多くない」と言われて、社内の話が止まることは珍しくありません。
- 内部不正で実際にどんな事件が起きているのか知りたい
- 自社の規模でもリスクがあると説明できる材料がほしい
- 何から手をつけるべきか、優先順位を決めたい
先に結論を書きます。内部不正は2016年以降、毎年の脅威ランキングに選ばれ続けており、報告される事案の大半は小規模な漏えいです。 判断材料になるのは、事例の大きさではなく自社の権限管理と体制のほうです。
この記事では、公表された事例と公的統計から内部不正の実態を整理します。「内部不正だけを切り出した公的な割合は手元にない」という限界も示したうえで、社内説明の組み立て方を提示します。
この記事のポイント
- 「内部不正による情報漏えい等」は2026年の情報セキュリティ10大脅威(組織)で7位。2016年の初選出から11年連続の選出です(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
- 2025年6月に公表された事例では、ソフトバンクの業務委託先であるUFジャパンから約14万件の顧客情報が流出した可能性があるとされています(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
- 情報セキュリティの専門部署・担当者を置く中小企業等は2024年時点で9.3%にとどまります(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
内部不正は2026年の情報セキュリティ10大脅威で7位に入り、11年連続で選ばれている
IPAが毎年公表する情報セキュリティ10大脅威で、「内部不正による情報漏えい等」は2026年版の組織向けランキングで7位に入りました。2016年に初めて選出されて以来、11年連続11回目の選出です。
長く選ばれ続けているのは、内部不正が特定の年だけ起きる事象ではないからです。攻撃手法の流行に左右される脅威と違い、人と権限がある限り同じ構図が残ります。ランサムウェアなども含めた10大脅威の全順位は、別の記事で整理しています。
同解説書は内部不正を、従業員や元従業員といった組織の内部関係者による意図的な情報の持ち出しや削除として説明しています。ただし範囲はそれだけではありません。
情報管理規則に背いた持ち出しや、不注意による紛失までを含む広い概念として整理されています。 つまり「悪意のある社員がいるかどうか」だけを考えていると、対象を狭く見積もることになります。
注意
10大脅威の順位は、発生件数や被害率をもとに算出された数値ではありません。IPAが社会的に影響の大きかった事案から脅威候補を選定し、情報セキュリティ分野の研究者や企業の実務担当者など約250名からなる「10大脅威選考会」の審議・投票を経て順位が決まる形式です。順位が下の脅威より件数が多い、といった読み方はできません。
内部不正の手口はアクセス権限の悪用と退職者アカウントの放置に大別される
IPAの解説書は、内部不正の手口を大きく2つの類型に整理しています。どちらも、外部からの侵入ではなく、正規に与えられたアクセス権が起点になります。
そのため、ファイアウォールやマルウェア対策だけでは検知できません。誰にどの権限を渡しているかを把握していないと、不正が起きても記録から追えないという問題が残ります。
- アクセス権限の悪用: 業務上与えられた正当な権限を目的外に使う手口です。必要以上に広い権限を付与していると被害範囲が広がります。アカウントを複数人で共用している場合、誰の操作かを特定できません。
- 在職中に割り当てられたアカウントの悪用: 離職時に削除されずに残ったアカウントを使い、退職後に社内システムへアクセスする手口です。
権限の棚卸と退職者アカウントの削除は、この2類型にそのまま対応する対策になります。
内部不正の動機は私怨・転職先での優位・外部からの勧誘が主に挙げられている
同じ解説書は、内部不正に至る動機として主に次の3つを挙げています。動機を知っておくと、どの従業員のどの局面を重点的に見るべきかを絞り込めます。
挙げられているのは、次の3つです。
- 職場への私怨: 処遇や人間関係への不満から、嫌がらせや金銭の授受を目的に情報を持ち出します。
- 転職先での優位: 転職先で有利な立場を得るために、顧客情報や技術情報を持ち出します。
- 外部者からの勧誘・買収: 金銭や思想、脅迫によって外部の人物から働きかけられ、情報を渡します。
なお解説書は、多忙などの事情で組織外に情報を持ち出し、置き忘れや紛失に至るケースにも触れています。この3つが動機のすべてというわけではありません。
3つのうち2つは、退職や転職という節目に結びついています。退職予定者の監視強化がよく挙げられるのは、この動機分布と対応しているためです。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ10大脅威 2026」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2025年に公表された内部不正の事例では委託先から約14万件の顧客情報が流出した可能性がある
直近で公表された内部不正の事例のうち、規模が大きいものが2025年6月に明らかになりました。ソフトバンクの業務委託先であるUFジャパンから、約14万件の顧客情報が流出した可能性があると公表された事案です。
IPAの解説書によると、UFジャパンの協力会社の元社員が、UFジャパンの事業所に不正に立ち入りました。USBメモリーを情報管理端末に接続する監視カメラ映像が確認されており、顧客情報を持ち出した可能性があるとされています。
この約14万件は、流出した可能性がある顧客情報の総数です。元社員が持ち出した件数として公表されたものではない点に注意してください。
この事例が示すのは、自社の従業員名簿だけを見ていても守りきれないという点です。業務委託先や、その協力会社の担当者にも、業務のためにアクセス権や入退室の手段が渡ります。
先に触れたとおり、内部不正の手口は正当な権限の悪用と離職者アカウントの放置に大別されます。この2つは、委託先の要員に対してこそ管理が緩みやすい項目です。契約単位で誰に何を許可しているかを一覧できる状態にしておいてください。
報告された漏えい事案の88.3%は漏えい人数1,000人以下の小規模な事案である
一方で、実際に報告されている漏えい事案の大半は小規模です。個人情報保護委員会の令和6年度年次報告によると、2024年度の漏えい等報告のうち漏えい人数1,000人以下の事案が88.3%を占めました。
5万人を超える大規模な事案は0.8%にとどまります。報道で見かける事例は、件数で見ればこの0.8%の層に属しています。
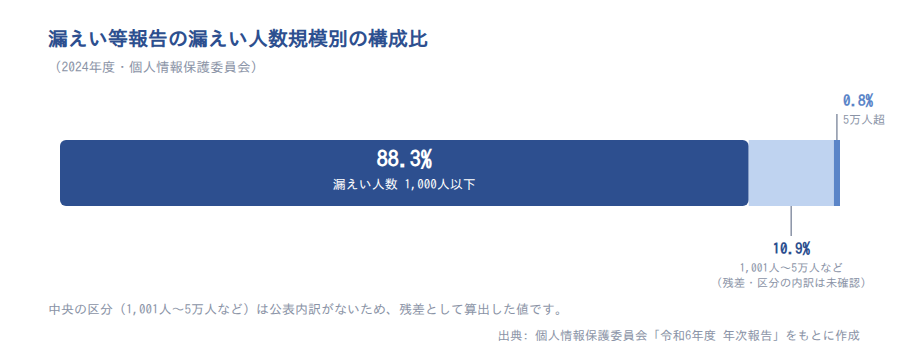
この分布から読み取れるのは、「うちは十数万件の顧客データなど持っていないから関係ない」という反論が成り立たないという点です。退職予定者が担当顧客のリストを持ち出すような典型的な内部不正は、88.3%側に入ると考えられます。
社内説明では、事例の規模ではなくこの分布を示すほうが話が通りやすくなります。
注意
88.3%は報告された「事案の件数」の分布であり、漏えいした人数の総量の分布ではありません。件数では0.8%でも、漏えい人数の合計では大規模事案が大半を占める可能性があります。また、小規模な事案ほど報告されやすいといった偏りがあれば、実際の発生分布とはずれます。
報道される大型事例の多くは外部攻撃が原因で内部不正とは経路が異なる
社内で事例を共有するときに混同しやすいのが、報道された大型の漏えい事案です。本記事で取り上げる直近の大型事例は、いずれもランサムウェアによる外部攻撃が原因で、内部不正ではありません。 なお、原因別の構成比を示す一次データは、本記事の作成時点で確認できていません。
たとえば2025年に公表された飲料メーカーの事案では、約191万件の情報が漏えいした可能性があるとされています。2024年の出版グループの事案では、漏えい人数は合計254,241人でした。いずれもランサムウェア攻撃による被害で、内部関係者による持ち出しではありません。
同じく2024年には、印刷会社がランサムウェア攻撃を受けました。これも外部攻撃の事例です。委託元である民間32団体と行政機関等9団体、さらに再委託元等約60団体にまで情報漏えいが及んでいます。
ここから言えるのは、委託先を介した事案は原因を問わず波及範囲が広くなるという点です。内部不正か外部攻撃かにかかわらず、委託先の管理は情報漏えい対策の共通項目になります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ白書2025」第1章/個人情報保護委員会「令和6年度 年次報告」
個人データの漏えい等報告は2022年度7,685件から2024年度19,056件へ約2.5倍に増えた
個人情報保護委員会が処理した個人データの漏えい等報告は、3年で大きく増えています。2022年度の7,685件から2024年度の19,056件へ、11,371件増えて約2.5倍になりました。
背景にあるのは、個人データの漏えい等報告が法律上の義務になったことです。令和2年改正個人情報保護法の全面施行(2022年4月1日)により、個人データの漏えい等報告と本人への通知が法律上の義務になりました。
かつては任意の報告でしたが、義務化を経て、報告が制度として積み上がる段階に入りました。2022年度は、この義務化の初年度にあたります。
経路別の内訳を含めると、推移は次のとおりです。
| 年度 | 処理件数 | 委員会への直接報告 | 委任先省庁経由 |
|---|---|---|---|
| 2022年度 | 7,685件 | 4,217件 | - |
| 2023年度 | - | 7,075件 | 5,045件 |
| 2024年度 | 19,056件 | - | 4,858件 |
「-」は本記事で一次確認できていない区分です。推計値では補っていません。出典: 個人情報保護委員会「令和4年度 年次報告」/令和5年度 年次報告/令和6年度 年次報告
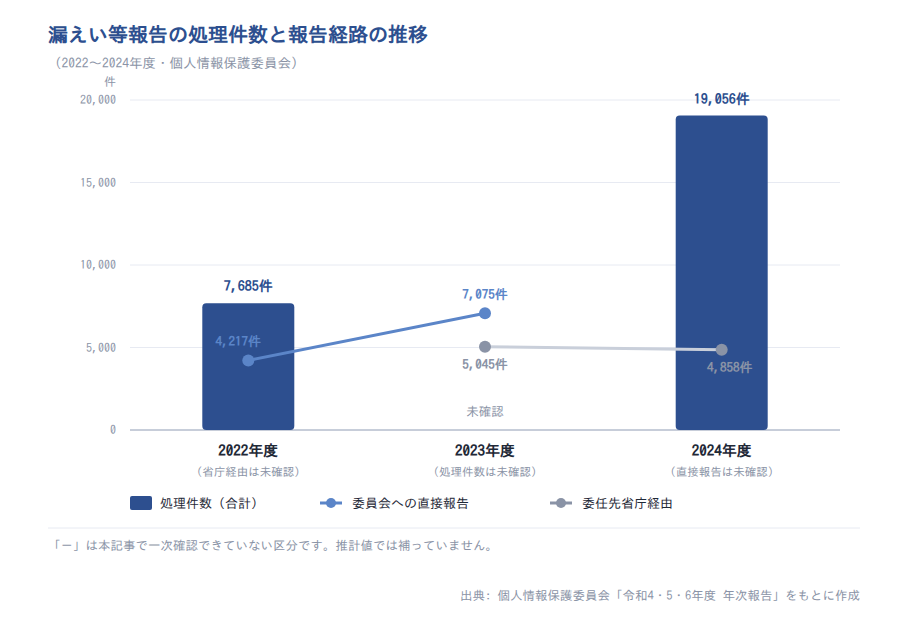
数字が増えているのは、事故そのものが約2.5倍になったからとは限りません。報告義務が定着し、これまで表に出なかった事案が制度に乗るようになった影響を含みます。
増加は委員会への直接報告に集中し、省庁経由の報告は5,000件前後で横ばいが続く
経路別に見ると、増加分は委員会への直接報告に集中しています。直接報告は2022年度の4,217件から2023年度の7,075件へ、1.7倍に伸びました。
これに対して、委任先省庁を経由した報告は2023年度5,045件、2024年度4,858件で、187件減っています。2年続けて5,000件前後にとどまり、横ばいのまま推移しました。
この経路差から読み取れるのは、全体の伸びを作っているのが直接報告のチャネルだという点です。制度上の報告先は個人情報保護委員会であり、省庁経由は権限委任に基づく経路です。件数の推移を見る限り、実務上も委員会への直接報告が主たる経路になっています。
ただし、省庁経由の減少は報告先の振り分けルールや委任範囲の変更でも説明がつきます。経路の変化だけで事業者の行動が変わったと断定はできません。
この19,056件は誤操作や不正アクセスを含む合計で内部不正だけの件数ではない
ここが最も誤読しやすい箇所です。2024年度の19,056件は、誤操作・紛失・不正アクセス・内部不正といったすべての漏えい類型を含む合計値です。
内部不正だけを取り出した件数ではないため、この推移を「内部不正が約2.5倍に増えた」と説明することはできません。同じことは総務省の調査にも当てはまり、2025年調査の「故意・過失による情報漏えい」1.4%も、内部不正と人的ミスを合わせた値です。
社内資料に転記するときは、必ず「すべての漏えい類型の合計」という注記を添えてください。
注意
「処理件数」は委員会が処理した件数であり、その年度に受理した件数と一致するとは限りません。年度をまたぐ繰越や集計基準の見直しがあれば、約2.5倍という伸び幅は実態より大きく見えます。
出典: 個人情報保護委員会「令和4年度 年次報告」/令和5年度 年次報告/令和6年度 年次報告/個人情報保護委員会「漏えい等報告・本人への通知の義務化について」/総務省「令和7年 通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業が自ら申告した情報漏えい被害は2025年時点で1.4%にとどまる
企業自身が申告する被害となると、数字はぐっと小さくなります。総務省の2025年調査では、インターネットを利用している企業(n=2,488)のうち、過去1年間に発生したセキュリティ被害として「故意・過失による情報漏えい」を挙げた企業は1.4%でした。
同じ調査で「不正アクセス」を挙げた企業は4.1%です。内部要因として申告された被害は、外部要因の約3分の1という水準にとどまります。
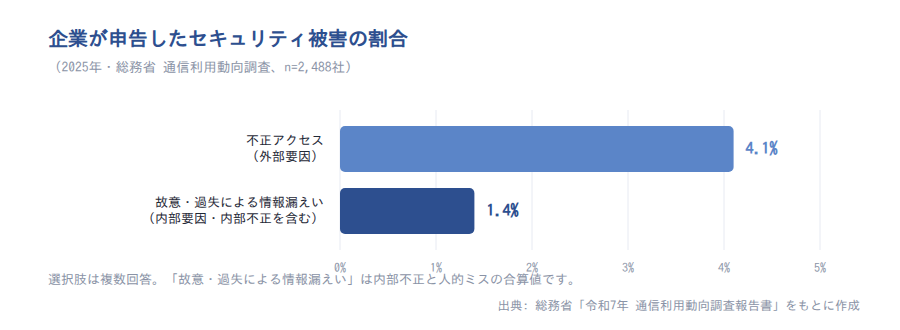
この1.4%という数字の読み方には注意が必要です。この値は「内部要因の漏えいは少ない」ではなく、「認識されている範囲ではこの程度」と読むべき値だと考えます。 内部不正は正当な権限の行使と外形上ほとんど区別がつかないため、検知の仕組みがなければ被害として計上されません。
なお、選択肢の「故意・過失による情報漏えい」は、意図的な持ち出しと人的ミスを合算したものです。内部不正だけを測った数値ではない点も押さえておいてください。
不正アクセス4.1%との差は気づきやすさの差による可能性がある
内部要因1.4%と外部要因4.1%の差は、被害の起きやすさの差とは限りません。外部攻撃は業務停止やシステム異常という形で表面化するため、被害として認識されやすいという事情があります。
一方で内部不正は、権限を持つ人が業務時間内に正規の手順でファイルを開く行為と見分けがつきません。ログを取っていても、確認する担当者がいなければ気づけないままになります。
IPAの調査では、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。調査主体も母集団も総務省調査とは異なりますが、外部攻撃は一定の割合で自覚されていることが分かります。
ここで述べたのは相関の指摘であり、因果関係の証明ではありません。内部要因の実際の発生が外部攻撃より少ないという説明も、同じデータから成立します。
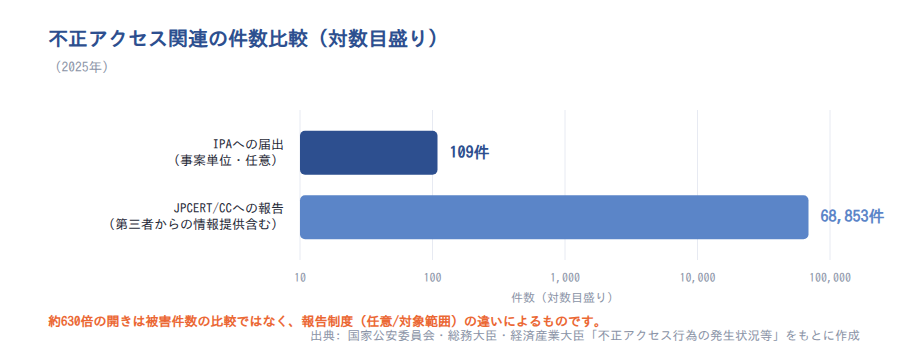
同じ2025年の不正アクセス件数が109件と68,853件に分かれるほど統計の桁は制度で変わる
件数を扱うときに、最も気をつけたいのが集計制度の違いです。国家公安委員会・総務大臣・経済産業大臣が不正アクセス禁止法第10条にもとづき共同で公表している資料は、2025年の「不正アクセス」の件数として2つの数字を引用しています。IPAへの届出は109件、JPCERT/CCへの報告は68,853件です。いずれも「不正アクセス」の件数として同じ資料に並んでいながら、約630倍の開きがあります。
この2つは矛盾していません。どちらも法律上の義務ではなく任意の届出・報告ですが、IPAは被害を受けた組織からの届出を事案単位で受理しているのに対し、JPCERT/CCはフィッシングサイトの情報提供など第三者からの報告も含む調整対応依頼を「報告件数」として数えています。誰が何を1件として報告するかが違えば、桁も変わります。個人情報保護委員会の2024年度19,056件は、法律上の報告義務にもとづいて集計された、また別の制度の値だと整理できます。
ここから言えるのは、件数の大小をそのまま脅威の大小として比較してはいけないという点です。社内資料で複数の統計を並べるときは、必ず調査主体と対象範囲を併記してください。
注意
IPAへの2025年の届出109件は、前年の166件から約34.3%減っています。これは被害の減少を示すものではなく、届出行動や周知状況の変化を反映している可能性があります。減少幅を脅威の縮小として読まないでください。
出典: 総務省「令和7年 通信利用動向調査報告書」/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況等」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/個人情報保護委員会「令和6年度 年次報告」
情報セキュリティの専門部署・担当者を置く中小企業等は9.3%にとどまり、企業規模で約7.9倍の差がある
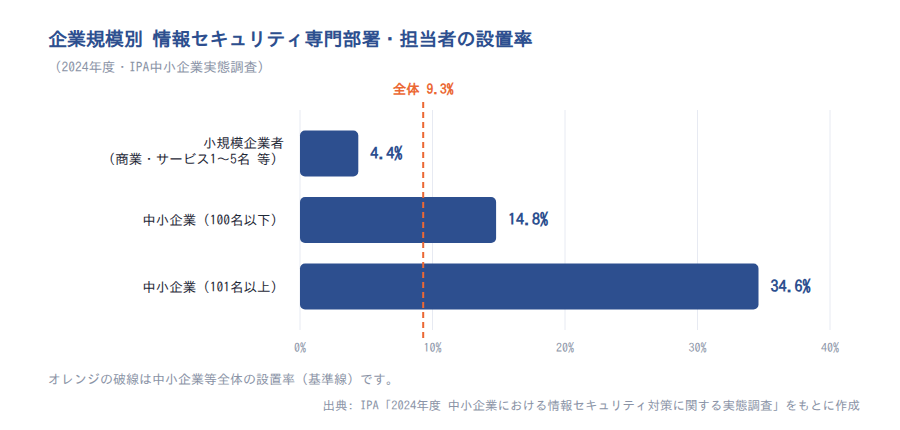
対策の話に入る前に、担い手の実態を押さえておきます。IPAの2024年度調査によると、情報セキュリティ対策の体制について「専門部署(担当者)がある」と回答した中小企業等は全体で9.3%でした。
この割合は企業規模で大きく変わります。規模別の内訳は次のとおりです。
| 企業規模(2024年調査) | 従業員数による区分の定義 | 回答数 | 専門部署・担当者がある割合 |
|---|---|---|---|
| 中小企業等 全体 | - | 4,191 | 9.3% |
| 小規模企業者 | 商業・サービス業1〜5名、製造業その他1〜20名 | 2,775 | 4.4% |
| 中小企業(100名以下) | 商業・サービス業6〜100名、製造業その他21〜100名 | 1,121 | 14.8% |
| 中小企業(101名以上) | 全業種101名以上 | 295 | 34.6% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
この差が内部不正の文脈で重い意味を持つのは、対策の中身が継続作業だからです。アクセス権限の棚卸、操作ログの監視、退職予定者アカウントの削除は、いずれも手を動かす担当者がいて初めて回ります。
ツールを入れるかどうかの前に、誰が定期的に確認するのかを決めてください。中小企業のセキュリティ対策で最初に詰まるのは、多くの場合この一点です。
小規模企業者では95.6%が専門部署・担当者を置いていない
規模別の差は、両端で見るとはっきりします。小規模企業者で専門部署・担当者を置いているのは4.4%で、残る95.6%は専門部署・担当者を置いていない計算になります。
ただしこの95.6%には、兼任の担当者を置いている企業や「わからない」と回答した企業も含まれます。担当者が誰もいないと読むことはできません。
101名以上の中小企業の34.6%と比べると、差は30.2ポイント、倍率にして約7.9倍です。差が開くのは従業員100名前後で、100名以下の14.8%を挟むと10.4ポイントと19.8ポイントの段差になります。
この段差から読み取れるのは、専門部署・担当者の設置が従業員100名を超えたあたりから進み始めるという傾向です。
注意
この設問は体制の有無を尋ねたもので、内部不正対策の実施状況を測ったものではありません。101名以上の34.6%を「対策済みの割合」と読むことはできません。逆に、従業員が少なく互いの業務が見えている小規模企業では持ち出しに気づきやすい、という説明も成立します。調査はWebアンケートによる任意回答のため、関心の高い企業が答えやすい偏りも残ります。
従業員教育を実施していない中小企業は63.6%、投資額を把握していない企業は約7割に上る
体制だけでなく、抑止側の施策も手薄です。同じ2024年度調査では、従業員に対する情報セキュリティ教育を特に実施していない中小企業等が63.6%に上りました。
情報セキュリティ対策の投資額について「投資していない」または「わからない」と答えた企業も約7割です。金額を把握していない状態では、対策の追加を検討する土台がありません。
ここから見えるのは、抑止にあたる教育や規程も、検知にあたるログ監視や権限管理も、担い手が定まらないまま運用されている状態です。内部不正対策で「まず教育から」と言われるのは、一般論ではなく、この実態を埋める順序として理にかなっています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 調査実施報告書(概要版)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
内部不正が疑われる漏えいは速報3〜5日・確報60日以内の報告が法律上の義務になる
内部不正が疑われる漏えいが起きた場合、報告は任意ではありません。個人情報保護法第26条に基づき、個人情報保護委員会への報告が事業者の義務として定められています。
期限も決まっています。速報は事態を知ったときからおおむね3〜5日以内、確報は通常30日以内で、不正の目的が疑われる類型では60日以内です。
| 報告区分 | 期限の目安 |
|---|---|
| 速報 | 事態発覚後おおむね3〜5日以内 |
| 確報(通常) | 30日以内 |
| 確報(不正の目的をもって行われたおそれがある行為による漏えい等=施行規則第7条第3号の事態) | 60日以内 |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/個人情報保護委員会「漏えい等の対応とお役立ち資料」
この期限が実務に与える影響は小さくありません。発覚してから誰がログを持っているかを探し始めるようでは、速報の期限に間に合わないためです。
平時のうちに、ログの保存場所と保存期間、報告様式の入手先、社内の報告経路を決めておいてください。
内部不正による持ち出しの確報期限は60日以内が原則になる
確報の期限は一律ではありません。通常は30日以内ですが、不正の目的をもって行われたおそれがある行為による漏えい等(個人情報保護法施行規則第7条第3号の事態)では60日以内とされています。
期限が分かれているのは、原因の調査に時間がかかる類型があるためです。侵入経路や影響範囲の特定には、外部の調査機関を使う場面も出てきます。
個人情報保護委員会は、ガイドライン(通則編)3-5-3-1(3)で、施行規則第7条第3号に該当する事例として「従業者が顧客の個人データを不正に持ち出して第三者に提供した場合」を挙げています。内部不正による持ち出しは、この類型に該当するのが通常であり、確報の期限は60日以内が原則になります。
ただし個々の事案がどの類型に当たるかは、事実関係にもとづいて判断されます。実際の対応では、早い側である30日の期限を前提に準備を進めるのが安全です。
報告義務は漏えいした人数の大小では免除されない
報告義務は、漏えいした人数が少なければ免れるというものではありません。個人情報保護委員会の説明によると、報告の対象となる事態は施行規則第7条で4つの類型が定められており、人数の要件(1,000人を超える漏えい等)があるのは第4号だけです。
不正の目的をもって行われたおそれがある行為による漏えい等(第3号)には、人数の下限がありません。内部不正による持ち出しは、規模が小さくても報告の対象になります。
先に見たとおり、2024年度の報告事案の88.3%は漏えい人数1,000人以下でした。5万人超の事案は0.8%です。報告制度は、もともと小規模な事案を数多く受け止める形で運用されています。
この分布と報告義務を合わせて読むと、「少人数だから様子を見る」という判断が期限超過につながりやすいと分かります。数十人分の持ち出しであっても、まず速報の要否を確認してください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」/個人情報保護委員会「個人情報保護法ガイドラインに関するQ&A」/個人情報保護委員会「個人データの漏えい等の事案が発生した場合等の対応について」/個人情報保護委員会「令和6年度 年次報告」
内部不正のリスクを社内に説明する材料は脅威順位・公表事例・自社体制の3点で組み立てる
ここからは、稟議や社内説明に使う材料の組み立て方です。結論から書くと、一次データで裏づけられるのは「脅威としての位置づけ」「実際に起きた事例の規模」「自社の体制の弱さ」の3点になります。
この3点に絞る理由は、内部不正だけを切り出した割合の数値が手元にないからです。出どころの怪しい割合を使うと、質問された時点で説明が崩れます。
材料としては、次の形で提示できます。
社内説明に使える3点セット
- 脅威としての位置づけ: 2026年の情報セキュリティ10大脅威(組織)で7位。2016年の初選出から11年連続の選出です
- 事例の規模: 2025年6月公表の事例では、業務委託先から約14万件の顧客情報が流出した可能性があるとされています
- 自社の体制: 専門部署・担当者を置く中小企業等は2024年時点で9.3%、従業員教育を実施していない企業は63.6%です
3点そろえば、「起き続けている脅威であること」「実際に大きな被害が出ていること」「自社を含む多くの企業が備えていないこと」を、すべて公的資料で示せます。
漏えい原因のうち内部不正だけを切り出した公的数値は本記事の作成時点で確認できていない
正直に書いておきます。「情報漏えいの原因のうち内部不正が何%か」を示す数値は、本記事の作成時点で一次確認済みのデータとして持っていません。
手元の数値は、きれいに2つに分かれています。件数や被害率を持つ数値は内部不正を他の原因と分離しておらず、内部不正を名指しした数値は順位か個別事例しかありません。
具体的には、2024年度の漏えい等報告19,056件はすべての漏えい類型の合計です。総務省の2025年調査の1.4%は、故意と過失を合算した選択肢の値です。IPA調査の10.0%は、2023年度に不正アクセス被害を受けた中小企業等の割合で、内部不正を尋ねた設問ではありません。
これは「公的統計に存在しない」という意味ではありません。他の記事で「内部不正が原因の◯%」という数値を見かけたときは、どの調査のどの設問なのかを必ず確認してください。
代替として脅威順位・事例の規模・自社の体制データを組み合わせて説明する
割合が使えない以上、説明の組み立ては3点セットで代替します。説得力が出やすいのは、脅威の位置づけ、事例の規模、自社の体制という順番です。
まず内部不正が2026年の10大脅威で7位に入り、2016年の初選出から11年連続で選ばれている事実を示します。次に2025年6月公表の事例として、業務委託先から約14万件の顧客情報が流出した可能性があると公表された件を挙げます。
最後に、話を自社の体制へ移してください。専門部署・担当者がある中小企業等は2024年時点で9.3%、従業員教育を実施していない企業は63.6%です。自社がこの多数派に入っているかどうかを、その場で確認してもらう形にすると話が進みます。
予算を伴う提案では、権限の棚卸と退職者アカウントの削除運用から始めると、初期費用をかけずに着手できます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「同 調査実施報告書(概要版)」/個人情報保護委員会「令和6年度 年次報告」/総務省「令和7年 通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
内部不正は、2026年の情報セキュリティ10大脅威(組織)で7位に入り、2016年の初選出から11年連続で選ばれています。2025年6月には、ソフトバンクの業務委託先から約14万件の顧客情報が流出した可能性があると公表されました。
一方で、2024年度に報告された漏えい事案の88.3%は漏えい人数1,000人以下です。自社の保有件数が少ないことは、対策を後回しにする理由になりません。
そして、内部不正だけを切り出した漏えい原因の割合は、本記事の作成時点で一次データとして確認できていません。社内説明では、脅威順位・公表事例・自社体制の3点で組み立ててください。
専門部署や担当者を置く中小企業等は2024年時点で9.3%です。事例の大きさを追うより、自社の権限管理・操作ログ・退職者アカウントの状態を確認するほうが先です。まずは今月退職する人のアカウントが残っていないか、見直してみてください。
新人・ひとり情シスの学習は「情シスカレッジ」で

内部不正の抑止は、規程とツールだけでは完結しません。従業員が「何をしたら違反になるのか」を理解していることが前提になりますが、教育まで手が回っていない企業は少なくありません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短時間の学習を積み重ねる形式で、実務に必要な知識を無理なく身につけられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べる
- 必修の割り当て・期限設定・進捗ダッシュボードに対応
- 自社カリキュラムの編成とCSVでの教育記録出力が可能
5名から利用でき、請求書払いにも対応しています。初期設定は約10分です。
※出典
- IPA「情報セキュリティ10大脅威 2026」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「情報セキュリティ白書2025」第1章
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 調査報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 調査実施報告書(概要版)」
- 個人情報保護委員会「令和6年度 年次報告」
- 個人情報保護委員会「令和5年度 年次報告」
- 個人情報保護委員会「令和4年度 年次報告」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 個人情報保護委員会「個人データの漏えい等の事案が発生した場合等の対応について」
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- 個人情報保護委員会「個人情報保護法ガイドラインに関するQ&A」
- 総務省「令和7年 通信利用動向調査報告書」
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」