

【IPA調査】IT資産管理ツールの選び方|専門部署・担当者がある中小企業は9.3%(2024年)、兼務前提で選ぶ5つの判断軸
「IT資産管理ツールを入れよう」と決めたあと、比較サイトを開いたまま手が止まっていませんか。
製品の数が多く、機能一覧を横に並べても、どこで差がつくのかが見えてきません。情シスが一人か二人という体制なら、なおさら決め手に迷いますよね。
- 比較サイトを見ても製品が多すぎて、選ぶ基準が決まらない
- Excelの台帳はもう限界だけれど、ツールを入れて回せる自信がない
- 上司や経営層に「なぜ必要か」を説明する材料がほしい
先に結論を書きます。この記事は製品を並べる記事ではありません。比較を始める前に、自社の条件を先に固めるための記事です。
公的統計から言えることは単純で、専任の担当体制を置けている中小企業はごく少数です。運用者は兼務である前提に立つ必要があります。だからこそ、機能の多さではなく運用にかかる工数で選ぶことになります。
この記事では、IPAと総務省の調査をもとに、導入率と社内体制の現状を整理します。そのうえで機能の分類、提供形態、選定の判断軸、被害が起きたときの復旧コストまでを順に見ていきましょう。価格相場と製品比較表は載せていません。その理由もあわせて説明します。
この記事のポイント
- IT資産管理製品を導入している中小企業は2024年調査時点で10.3%。ただしこれは「対策の必要性を感じたことがない」と回答した企業を除いた2,203社を母数とする値です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- セキュリティ対策の専門部署(担当者)がある中小企業は2024年調査時点で9.3%、兼務を含めても約3割にとどまります。ツールは兼務者が片手間で回せるかで選びます(出典: 同調査)
- ツールの価格帯やクラウド型・オンプレミス型の比率を示す一次統計は、本記事の調査範囲では確認できませんでした

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IT資産管理製品を導入している中小企業は2024年時点で10.3%にとどまる
まず前提をそろえておきましょう。IT資産管理の目的と対象範囲そのものは別の記事で解説しているため、本記事はその次の段階であるツール選定に絞ります。
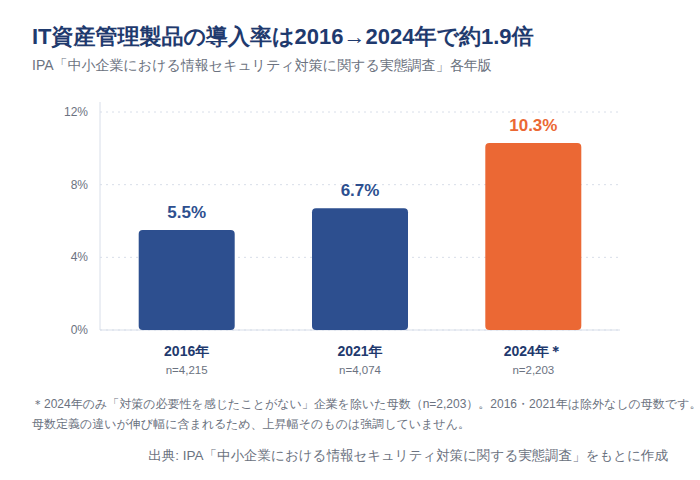
そのうえで現在地の確認です。IT資産管理製品を導入している中小企業は、2024年調査時点で10.3%でした。IPAの中小企業実態調査による数値で、おおよそ10社に1社という水準になります。
2016年は5.5%、2021年は6.7%です。8年でおよそ1.9倍ですが、2024年だけ設問の母数が異なるため、伸び幅そのものは強調しません。
この水準から読み取れるのは、ツールの導入がまだ多数派の選択ではないという点です。「周りが入れているから」ではなく、自社がどの段階にいるかで判断することになります。
この記事で扱う範囲
- 扱うこと: 公的統計で確認できる導入率と社内体制、機能の分け方、選定の判断軸
- 扱わないこと: 製品ごとの比較表と、特定製品の推奨
- 扱わないこと: 価格相場の数値(一次統計の裏づけが取れないため。理由は後半で説明します)
導入率10.3%は「対策の必要性を感じたことがない」企業を除いた母数による値である
同じ2024年のIPA調査でも、設問によって母数が変わります。IT資産管理製品の導入率10.3%は、「対策の必要性を感じたことがない」と答えた企業を除いた2,203件が母数です。
一方、セキュリティ対策の体制を尋ねた設問は有効回答4,191件が母数で、専門部署(担当者)があると答えた企業は9.3%でした。同じ報告書の中でも、数えている対象が設問ごとに違います。
ここから読み取れるのは、10.3%は中小企業全体の導入率ではなく、「対策の必要性を感じたことがない」企業を除いた母数による値だという点です。中小企業全体で見れば、これより低くなると考えられます。
なお、2016年の5.5%と2021年の6.7%は除外なしの母数による値です。そのため推移には母数定義の変更による押し上げが含まれますが、その寄与がどれだけかは公表資料から分解できません。
注意
これは調査同士が食い違っているという話ではなく、同一調査の中で設問ごとに母数の定義が違うという話です。また、除外された企業の中にもツールを導入している企業がいる可能性は残ります。「中小企業全体ではもっと低い」は確度の高い推定であって、確定ではありません。
体制・投資・実践・ツール導入の4つの設問がそろって「3割以下」を示している
2024年のIPA中小企業調査には、切り口の違う4つの設問があります。いずれも、動けている企業は3割以下という水準に収まります。
セキュリティ対策を組織的には行わず各自の対応に任せている企業は69.7%で、何らかの担当者を置いている企業は約3割にとどまりました。対策投資額を「投資していない」または「わからない」と答えた企業も約7割です。
SECURITY ACTION一つ星の診断項目5つをすべて実施している企業は29.8%です。そのさらに内側に、IT資産管理製品の導入率10.3%があります。なお一つ星の宣言要件は、2026年3月公開の「中小企業の情報セキュリティ対策ガイドライン」第4.0版で「情報セキュリティ6か条」に改定されました。29.8%は改定前の5項目にもとづく2024年度調査の値です。
この位置関係から読み取れるのは、ツール導入はセキュリティ対策の入口ではなく、一通り取り組んだ企業が到達する段階だということです。まずは自社がどの層にいるかを確かめてみてください。
ただし、4つの設問はそれぞれ別の回答者集合を切り出したものであり、段階が入れ子になっているという見方はあくまで仮説です。
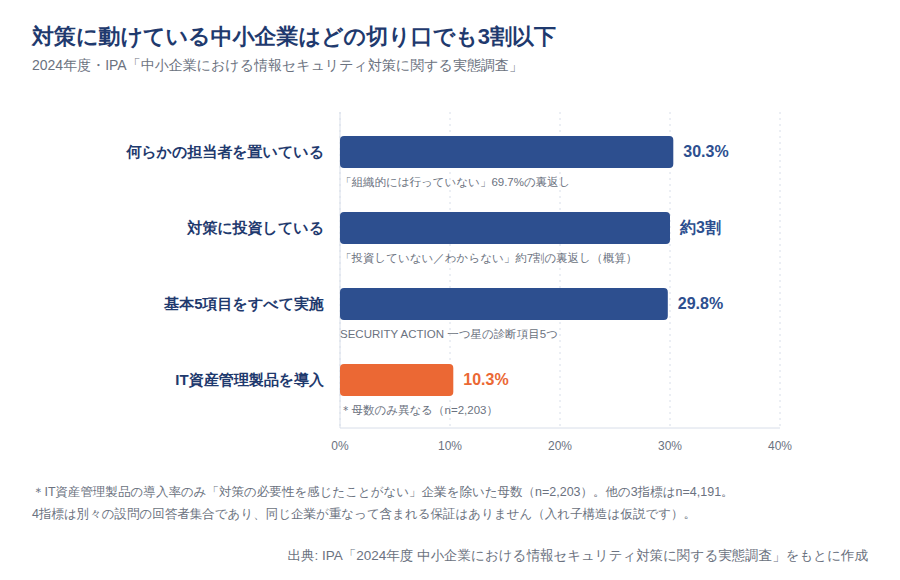
IT資産管理製品の導入率のみ母数が異なります(n=2,203)。投資額の「約7割」は報告書の表現をそのまま用いており、他の数値と小数点以下まで比較できる値ではありません。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「同 概要版」
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要版」/IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
専門部署・担当者を置けない企業が多いことが、ツールで管理を補う最大の理由になる
IT資産管理ツールが必要とされる最大の理由は、人を増やせないことにあります。公的統計を見ると、管理の担当体制を組織として置けている中小企業は少数派です。
人の体制で埋められない部分を仕組みで補う、というのが公的データから言える必要性の根拠になります。機能が魅力的だから入れるのではなく、人手が足りないから入れる、という順序です。
ひとつ断っておきます。この章で扱うIPAの数値は情報セキュリティ対策の体制を尋ねた設問であり、IT資産管理そのものの担当体制を測ったものではありません。両者が同一の担当者である保証はないため、社内の体制の厚みを測る目安として読んでください。
この章で確認する3つの観点
- 全体の体制: 専門部署・兼務・各自の対応がそれぞれどれくらいか
- 企業規模別の違い: 自社の規模帯ではどの体制が主流か
- 人材不足の広がり: IT資産管理に限らない構造的な課題かどうか
専門部署がある中小企業は9.3%、兼務を含めても3割に届かない
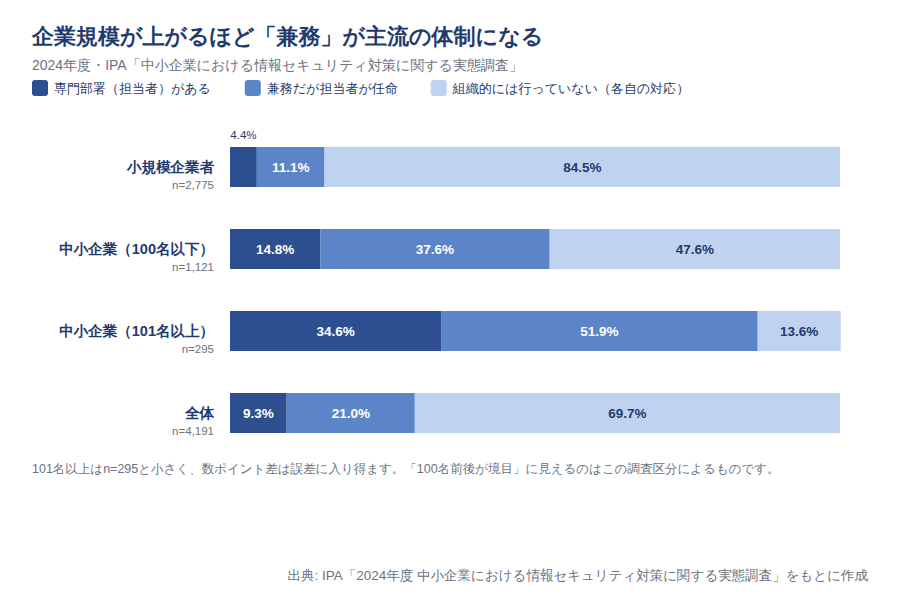
2024年のIPA調査で、情報セキュリティ対策の専門部署(担当者)があると答えた中小企業等は9.3%でした。有効回答4,191件を母数とした値です。
兼務だが担当者が任命されていると答えた企業は21.0%です。専門部署と兼務を合わせても約3割で、残る69.7%は組織的には行わず各自の対応に任せています。
つまり、専門部署や専任の担当者を置けている企業は10社に1社もありません。ツールを選ぶときの前提は、まずここに置くことになります。
この分布から読み取れるのは、兼務が専任を上回るのが標準的な姿だという点です。運用の担当者は他の業務を抱えている、と考えたほうが実態に合います。
企業規模別では専門部署(担当者)が小規模企業者4.4%・101名以上34.6%と8倍近い差になる
企業規模によって、体制の姿は大きく変わります。2024年のIPA調査で専門部署(担当者)があると答えた割合は、小規模企業者4.4%、100名以下14.8%、101名以上34.6%でした。
兼務の担当者を置いている割合は、小規模企業者11.1%、100名以下37.6%、101名以上51.9%です。規模が大きいほど高くなります。
各自の対応に任せている割合はその逆で、小規模企業者84.5%、100名以下47.6%、101名以上13.6%となっています。
ここで目を引くのは、主流の体制が入れ替わる点です。100名以下では「各自の対応」47.6%が「兼務」37.6%を上回っていました。ところが101名以上になると、兼務51.9%が各自の対応13.6%を大きく上回ります。
それでも専門部署(担当者)は、最も体制の整う101名以上でも34.6%にとどまります。自社の規模帯を当てはめて、現在地を確かめてみてください。
なお、101名以上の回答はn=295と小さく、数ポイントの差は誤差に入り得ます。「100名前後が境目」という見え方もこの調査の区分に依存したもので、実際の変化点が80名なのか150名なのかまでは分かりません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
運用・管理の人材不足はIT資産管理に限らない構造的な課題になっている
人が足りないという状況は、IT資産管理に限った話ではありません。別々の調査が、それぞれ違う角度から人材不足を示しています。
総務省の通信利用動向調査には、情報通信ネットワークの利用上の問題点を尋ねる設問があります。「運用・管理の人材が不足」を挙げた企業は、2018年調査で44.4%でした。なお、本記事の調査範囲では、これより新しい同一設問の公表値は確認できませんでした。現在の水準を示す値ではない点に注意してください。
IPAのDX動向2026では、DXに取り組む企業のうちDX推進人材の「量」が「大幅に不足している」「やや不足している」と答えた割合の合計が、2025年調査で85.5%です。
この2つは調査主体も母集団も設問も異なるため、増減として比べることはできません。それぞれが独立に、運用を担う人の不足を示しているという読み方にとどめます。
ひとり情シスのような体制が珍しくない以上、ツールの運用も片手間で回すことが前提になります。
注意
44.4%(2018年・総務省)と85.5%(2025年・IPA)は、調査主体・母集団・設問がいずれも異なる別々の調査の値です。この2つを並べて推移や増減として読むことはできません。
2016年の国際比較では日本の専門部署設置率45.2%は米国69.1%を下回っていた
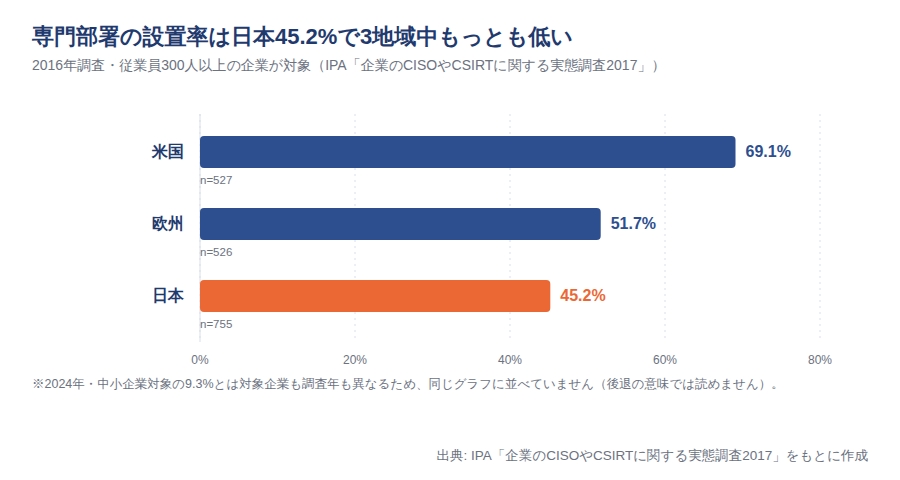
専門部署(担当者)がある企業の割合を国際比較したIPAの調査では、2016年時点で日本45.2%、米国69.1%、欧州51.7%でした。3地域のなかで日本が最も低い結果です。
ただし、この数値の対象は従業員300人以上の企業に限られます。
ここから読み取れるのは、体制の数値は調査年よりも先に「どの規模の企業を数えた値か」を確認する必要があるという点です。45.2%と、中小企業を対象とした2024年の9.3%との差は、8年間の後退ではありません。
出典: IPA「企業のCISOやCSIRTに関する実態調査2017」報告書
注意
2016年の45.2%は従業員300人以上の企業(日本n=755)を対象とした値です。2024年の9.3%は中小企業等(n=4,191、うち小規模企業者2,775)を対象としています。調査年・調査手法・回答者の属性もそれぞれ異なるため、両者を引き算して変化量として扱うことはできません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「企業のCISOやCSIRTに関する実態調査2017」報告書/IPA「DX動向2026」/総務省「平成30年通信利用動向調査の結果」
クラウド化が進んでも管理対象は減らず、台帳をやめる判断は取りにくい
「クラウドに移したのだから、資産管理はもういらないのでは」と考えたことはありませんか。先に結論を書くと、クラウド化しても管理すべき対象は減りません。
総務省の調査によると、2025年時点でクラウドサービスを利用している企業の割合は83.5%です。ただしこの調査の対象は常用雇用者100人以上の企業で、それより小規模な企業は含まれていません。
利用そのものはすでに当たり前になっていますが、それで台帳が不要になるわけではありません。サーバーを自社で持たなくなっても、端末、アカウント、SaaSの契約は残ります。むしろ契約の単位が増えるため、把握すべき対象は分散しやすくなります。
クラウド化しても残る管理対象
- 端末: 社員が使うPC・スマートフォンは社内に残り、台数も構成も変わり続けます
- アカウント: サービスごとに発行され、退職や異動のたびに棚卸しが必要になります
- SaaS契約: 契約数・ライセンス数・更新期限を把握する対象が新たに増えます
「資産と保守体制を社内に持つ必要がない」を挙げる企業は5年間4割台前半で横ばい
総務省の通信利用動向調査は、クラウドサービスを利用する理由を毎年公表しています。そのうち「資産、保守体制を社内に持つ必要がないから」を挙げた企業の割合は、2021年41.7%、2022年42.5%、2023年43.9%でした。続く2024年は42.5%、2025年は42.8%です。
5年間を通じて4割台前半で横ばいです。2025年の値はクラウドサービス利用企業n=2,131を母数としています。この設問も調査対象は常用雇用者100人以上の企業です。
この推移から読み取れるのは、資産を社内に持たないという動機がすでに定着していて、伸びしろが小さいという点です。新しく広がりつつある流れではなく、定着した選び方だと捉えたほうが実態に近いと考えられます。
ここで前提を1つ。これはクラウドサービス全般の利用理由を尋ねた設問であり、IT資産管理ツール単体の調査ではありません。複数回答のため、選択肢の追加や文言の変更でも選択率は動きます。
さらに、分母であるクラウド利用企業自体が増えているため、比率が横ばいでも該当する企業の実数は増えている可能性があります。
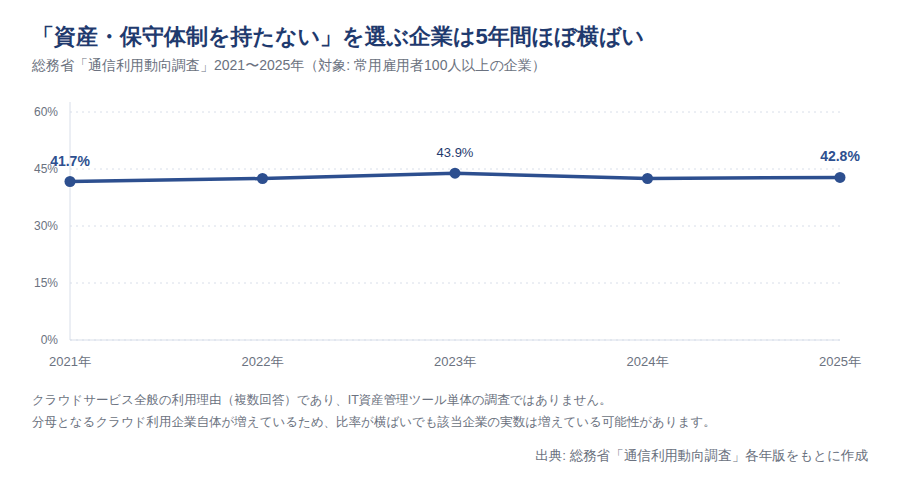
クラウドサービス全般の利用理由(複数回答)であり、IT資産管理ツールの導入形態を尋ねた設問ではありません。調査対象は常用雇用者100人以上の企業です。出典: 総務省「令和3年通信利用動向調査の結果」/同「令和4年」/同「令和5年」/同「令和6年通信利用動向調査報告書」/同「令和7年通信利用動向調査の結果(概要)」
所有をやめても管理対象は消えず、ツール導入率は同じ期間に上がっている
ここまでの数値を並べると、方向の違う2つの動きが同時に起きていることが見えてきます。
片方は「社内に資産を持たない」方向です。クラウド利用の理由として資産・保守体制を社内に持たないことを挙げた企業は、2025年時点で42.8%でした(総務省・クラウド利用企業)。
もう片方は「持っている資産を数える」方向です。IPAの中小企業調査では、IT資産管理製品の導入率が2021年6.7%から2024年10.3%へ動いています。
この並走から読み取れるのは、クラウドへ移しても管理対象は消えないという実務感覚を、別々の調査が別々の角度から裏づけているという点です。「クラウド化したから台帳はいらない」という判断は取りにくい、と言えます。
注意
ここで並べた2つの数値は、調査主体も母集団も異なります(総務省は常用雇用者100人以上のクラウドサービス利用企業、IPAは中小企業)。同一指標の経年変化ではないため、並走を指摘するにとどめ、一方が他方を引き起こしたという因果としては読めません。IT資産管理製品の導入率は2024年だけ母数の定義が異なるため、上昇幅そのものも強調していません。
出典: 総務省「令和7年通信利用動向調査の結果」別紙1/総務省「令和7年通信利用動向調査の結果(概要)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IT資産管理ツールの機能は「棚卸」「ライセンス」「セキュリティ運用」の3系統に整理できる
IT資産管理ツールの機能は、大きく3つの系統に分けて考えると比較しやすくなります。棚卸・台帳、ライセンス管理、セキュリティ運用の3つです。これは本記事としての整理であり、業界で共通に決まった分類ではありません。
分けて考える理由は、対策を実施することと、それが全端末に行き渡っているかを確認することが別の作業だからです。IPAの2024年調査では、ウイルス対策ソフトを導入し定義ファイルを最新にしていると答えた(「実施している」と「一部実施している」の合計)中小企業等は71.4%でした。総務省の2025年調査では、ID・パスワードによるアクセス制御を実施している企業が60.4%です(インターネット利用企業n=2,480が母数)。
この2つは調査年も調査主体も異なるため、並べて増減を読むことはできません。どちらも自己申告の回答であり、社内のすべての端末で徹底できているかまでは分かりません。
対策をしているかどうかと、全端末でできているかを確認できるかは別の問題です。 機能を3系統に分けて見ると、この差がどこで埋まるのかを整理しやすくなります。
機能の3系統
- 棚卸・台帳: 何を何台持っているかを自動で集めて記録する
- ライセンス管理: 買った数と使っている数を突き合わせる
- セキュリティ運用: 更新の適用状況、操作ログ、利用制限を扱う
棚卸機能は「持っているものを数える」ための土台になる
棚卸機能は、3系統のなかで土台にあたります。台帳がなければ、ライセンスの過不足もセキュリティ対策の抜けも判定できないためです。
主な機能は次のとおりです。
- ハードウェア情報(機種・OS・メモリなど)の自動収集
- インストール済みソフトウェアの検出
- 台帳の自動更新と変更履歴の記録
- 使われていない遊休端末の把握
IPAの2024年調査では、IT資産管理製品の導入率が10.3%でした。クライアントPCの設定・動作などを管理する製品の導入率は8.7%で、母数は同じn=2,203です。
この2つの製品カテゴリの普及率は、いずれも1割前後で近い水準にあります。1つの製品で両方をまかなえるかを、先に確認してみてください。
ライセンス管理機能は購入数と実際の利用数のずれを埋める
ライセンス管理機能は、購入した数と実際に使われている数のずれを埋めます。ここが見えないと、払いすぎにも足りなさにも気づけません。
主な機能は次のとおりです。
- 保有ライセンス数とインストール数の突合
- 契約更新期限の管理と事前通知
- 未使用ライセンスの洗い出し
- 買い切りとサブスクリプションの区別
IPAの2024年調査では、情報セキュリティ対策投資額について「投資していない」または「わからない」と答えた中小企業等が約7割でした。
この数値から読み取れるのは、投資額を把握したうえで対策に投資している企業がおよそ3割にとどまるという点です。
ライセンス管理は「いくら払っていて、いくらが使われていないか」を見えるようにする機能です。そう捉えると、コスト最適化の効果も感覚ではなく数字で説明できます。
ログ取得と利用制限は内部不正への対応に直結する
ログ取得と利用制限は、内部不正への対応に直結する機能です。外部からの攻撃対策だけでは埋まらない領域があります。
主な機能は次のとおりです。
- 操作ログやファイル持ち出しログの取得
- USBメモリなど外部デバイスの利用制限
- 許可していないソフトウェアやサービスの検知(シャドーIT)
- Webサイトやアプリケーションの利用制限
IPAの情報セキュリティ10大脅威では、2026年公表の組織編に「内部不正による情報漏えい等」が7位で掲載されました。2016年の初選出から11年連続の選出です。
順位の上下そのものに意味を持たせる必要はありません。継続して選ばれ続けているという事実が、管理の対象から外せない領域であることを示しています。
対策の具体像は、IPA「組織における内部不正防止ガイドライン」(第5版、2022年4月)が10の観点・33項目として整理しています。ログの取得と保存、アクセス権限の管理はそのなかの技術的管理に位置づけられる項目です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「同 概要版」/総務省「令和7年通信利用動向調査の結果(概要)」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「組織における内部不正防止ガイドライン」
提供形態はクラウド型とオンプレミス型に分かれるが、比率も価格帯も本記事の調査範囲では確認できない
IT資産管理ツールの提供形態は、クラウド型とオンプレミス型に分かれます。先に結論を書くと、どちらがどれだけ使われているのか、いくらかかるのかを示す一次統計は、本記事の調査範囲では確認できませんでした。
区分そのものは実務上たしかに存在します。自社にサーバーを置くのか、ベンダーの環境を使うのかで、初期費用も運用の手間も変わってきます。
代わりに参照できるのは、クラウドサービス全般の利用理由です。総務省の2025年調査では、「資産、保守体制を社内に持つ必要がないから」を挙げた企業が42.8%でした。
規模別のデータについても事情は同じです。IPAの2024年調査では、IT資産管理製品の導入率は中小企業全体の10.3%という単一の値でした。企業規模別の内訳は、今回参照した資料からは取れていません。
注意
比較サイトなどで流通しているIT資産管理ツールの価格相場や製品シェアには、本記事の調査範囲では公的統計の裏づけを確認できませんでした。数値そのものを否定するものではありませんが、出典と算出方法を確かめたうえで参照してください。なお、これは公的統計が存在しないことの証明ではなく、今回参照した資料からは取れなかったという意味です。業界団体の調査で埋まる可能性は残ります。
クラウドを選ぶ理由として「資産・保守体制を社内に持たない」は2025年で42.8%
提供形態を決めるときの一般的な動機は、総務省の通信利用動向調査から読み取れます。「資産、保守体制を社内に持つ必要がないから」をクラウド利用の理由に挙げた企業は、2023年43.9%、2024年42.5%、2025年42.8%でした。
2025年の母数はクラウドサービス利用企業n=2,131です。自社にサーバーと保守体制を持たないという判断は、すでに4割台の企業が実行しています。
繰り返しになりますが、これはクラウドサービス全般の利用理由であり、IT資産管理ツールの導入形態を尋ねた調査ではありません。調査対象も常用雇用者100人以上の企業です。一般的なクラウド選択の動機として参考にしてください。
この動機が数年にわたってほぼ動いていないことから読み取れるのは、資産を社内に持たない選び方がすでに定着しているという点です。IT資産管理ツールでも、サーバーの用意と保守を自社で抱えられるかが分かれ目になります。
ツールの価格帯と規模別導入率を示す一次統計は本記事の調査範囲では確認できなかった
同じIPAの2024年調査でも、公表の粒度は設問によって違います。体制に関する設問は、小規模企業者4.4%、100名以下14.8%、101名以上34.6%と企業規模別の内訳まで公表されています。
一方、IT資産管理製品の導入率は中小企業全体の10.3%という1つの値しか取れませんでした。クラウド型とオンプレミス型の比率も製品の価格帯も、今回参照した公的統計には見当たりませんでした。
代わりに使えるのはクラウドサービス全般の利用理由で、2021年41.7%から2025年42.8%という一般的な傾向にとどまります。
この非対称から読み取れるのは、価格と提供形態だけはベンダー情報に頼らざるを得ないという制約です。そのため本記事では相場の数値を書かず、代わりに見積もりを取るときの確認項目を置いておきます。
見積もりを取るときの確認項目
- 管理対象の台数と、台数が増えたときの課金の変わり方
- エージェントの要否と、配布・更新にかかる作業量
- 管理できるOSとデバイス種別(Windows・macOS・スマートフォン・サーバー)
- サポート範囲(初期設定の支援、問い合わせ窓口の対応時間)
- 契約期間と、途中解約や台数減少時の扱い
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和3年通信利用動向調査の結果」/同「令和5年」/総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
兼務担当者が回せるかどうかが、機能の多さより優先される選定基準になる
ここまでのデータを踏まえると、選定の基準は1つに絞れます。兼務の担当者が片手間で回せるかどうかです。
IPAの2024年調査で、兼務だが担当者が任命されていると答えた中小企業等は全体で21.0%でした。規模別に見ると100名以下で37.6%、101名以上で51.9%と、規模が上がるほど兼務が主流になります。
ここから読み取れるのは、どの規模帯でも運用を担うのは他業務と掛け持ちの担当者だという点です。機能の多さで選ぶと、使いこなせない機能の設定と保守だけが負担として残ります。
兼務前提で選ぶ5つの判断軸
- 初期導入にかかる作業量(エージェント配布と初期台帳の作り込み)
- 日々の棚卸しがどこまで自動化されるか
- アラートを重要度で絞り込めるか
- 自社の段階(担当者・対象範囲・台帳項目が決まっているか)
- 既存のMDMや人事・経理システムとの重なりと連携
運用者の多くは兼務であり、初期設定と棚卸しの工数で比較する
IPAの2024年調査では、専門部署(担当者)があると答えた中小企業等が9.3%、兼務だが担当者が任命されていると答えた企業が21.0%でした。規模別の兼務は、小規模企業者11.1%、100名以下37.6%、101名以上51.9%です。
どの規模帯でも兼務が専任を上回ります。ここから読み取れるのは、IT資産管理ツールの運用者も、多くの企業では他業務と兼任していると考えられるという点です。
したがって、比較の軸は機能の多さではなく、初期設定と日々の棚卸しにかかる工数に置くのが合理的です。具体的には次の観点を確認してみてください。
- 初期導入で必要な作業量(台帳の初期登録をどこまで代行してもらえるか)
- エージェント配布と更新の手間(エージェントレスで足りる範囲があるか)
- 棚卸しの自動化範囲(手で直す項目がどれだけ残るか)
- アラートの絞り込み(重要度で通知を減らせるか)
- 管理画面の分かりやすさ(月に一度しか触らなくても迷わないか)
なお、ここで引いた設問はセキュリティ対策の体制を尋ねたものであり、IT資産管理の担当体制そのものではありません。両者が同じ担当である保証はない点は差し引いて読んでください。
自社が「対策に取り組めている3割」のどこにいるかで必要な機能が変わる
記事の前半で見た位置関係を、ここで選定の手順に変えます。2024年のIPA調査では、各自の対応に任せている企業が69.7%、投資額を把握していない企業が約7割でした。
SECURITY ACTION一つ星の5項目すべてを実施している企業は29.8%、IT資産管理製品の導入率は10.3%です。
ここから見えるのは、ツールを入れている層が「対策に取り組めている3割」のさらに内側にいるという位置関係です。段階が入れ子になっているという見方は仮説であり、クロス集計で確認したものではありません。
それでも実務の順序としては参考になります。担当者すら決まっていない段階でツールだけ入れても、運用されないまま止まります。
- ①担当者を決める(兼務でよいので、名前をつける)
- ②対象範囲を決める(PCだけか、スマートフォンやSaaSまで含めるか)
- ③台帳の項目を決める(管理番号・利用者・OS・購入日・保守期限など)
- ④そのうえでツールを選ぶ
自社が①から③のどこで止まっているかを確かめてから、比較サイトを開いてみてください。
既存のMDMや情報システムとの機能の重なりを事前に確認する
端末管理をすでにMDMで行っている場合、IT資産管理ツールと機能が重なる領域があります。二重に持つと費用も運用工数も増えるため、事前の切り分けが必要です。
確認しておきたい重なりと連携は次のとおりです。
- MDMとの重なり(端末情報の収集、利用制限、紛失時の対応)
- 人事システムとの連携(入退社・異動にともなうアカウントと端末の紐づけ)
- 経理の固定資産台帳との連携(取得価額・償却・除却の管理)
- 資産情報の出力形式(CSVやAPIで他システムに渡せるか)
ここで効いてくるのが体制です。部門をまたぐ調整を担える専門部署(担当者)を置けている企業は、101名以上でも34.6%、小規模企業者では4.4%にとどまります(2024年・IPA)。
読み取れるのは、部門間の調整が要る機能ほど導入のハードルが上がるという点です。連携をどこまでベンダーが支援してくれるのか、導入支援の範囲を見積もり段階で確認しておきましょう。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「同 概要版」
被害を経験した中小企業の復旧期間は平均5.8日、50日以上を要した企業も2.1%ある
費用対効果を削減額だけで測ると、稟議で説得しにくくなります。業務が止まったときにどれだけの時間がかかるかという視点を加えると、判断材料が増えます。
IPAの調査では、2023年度にサイバーインシデントを経験した中小企業等は23.3%でした。どこに何台あるかが分からない状態だと、影響範囲の特定そのものに時間がかかりやすくなります。
ただし、ツールを入れれば被害を防げるという話ではありません。ここからの数値は、判断材料の1つとして読んでください。
注意
復旧期間の平均値だけで自社の想定を立てないでください。また、IT資産管理ツールの導入と被害の発生・復旧期間との因果関係は、本記事で扱った統計からは示せません。ここで挙げた復旧期間は、資産管理の状況で層別した値ではなく、被害を経験した中小企業全体の値です。被害の原因には端末管理と関係のない要因も含まれます。
サイバーインシデントを経験した中小企業は2023年時点で23.3%
IPAの調査によると、2023年度にサイバーインシデントを経験した中小企業等の割合は23.3%でした。有効回答4,191件を母数とした値です。
この23.3%は、ランサムウェアを含む複数の被害類型を合計した値です。特定の攻撃手法に限った数値ではありません。
他の調査で公表されている被害経験率とは、母集団も被害の定義も異なります。並べて比較せず、この調査の中の数値として読んでください。
復旧期間は平均5.8日でも、50日以上を要した企業が2.1%ある
同じ調査では、復旧に要した期間も公表されています。2023年度に被害を経験した中小企業等(発生の可能性を含む、n=975)で、復旧までに要した期間の平均は5.8日、50日以上を要した企業は2.1%でした。
平均5.8日だけを見ると、1週間ほどで戻ると読めてしまいます。しかし実際は、大半が短期間で戻る一方で一部が極端に長引いた結果の平均値です。
ここから読み取れるのは、被害の重さは平均値ではなく分布で見る必要があるという点です。2.1%という少数でも、自社がそこに入れば復旧までに50日以上、1か月半を超える時間がかかります。
なお、この2つの数値はいずれも全被害類型の混合値です。被害の種類ごとの内訳としては読めません。設問が尋ねているのは復旧に要した期間であり、事業の停止期間そのものではない点にも注意してください。
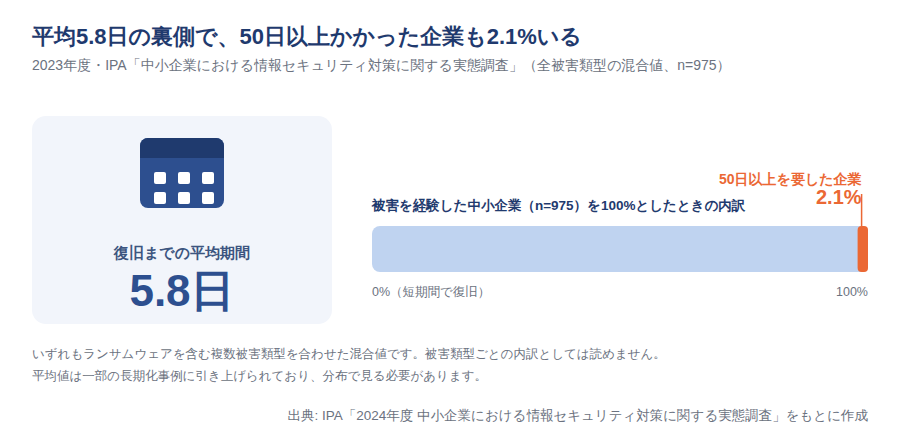
ランサムウェアを含む複数の被害類型を混合した値です。出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
ランサムウェアの平均被害額はJNSA集計で2,386万円
被害額の規模も確認しておきましょう。JNSAの集計では、ランサムウェア感染被害を受けた組織の被害額は平均2,386万円でした(JNSA「インシデント損害額調査レポート」別紙「被害組織調査」(2024年2月公開)の集計を、IPAの報告書が引用)。
対象は2017年1月から2022年6月に公表・報道された被害に限られます。そのため、規模の大きい事案に偏っている可能性があります。
この金額を中小企業の相場として一般化することはできません。1つの集計値として、桁を把握するために使ってください。
ツールの費用と差し引いて費用対効果を計算する使い方も避けます。被害額には端末管理と無関係な要因も含まれており、分布の幅も大きいためです。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」(被害額はJNSA「インシデント損害額調査レポート」の集計を同報告書が引用)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IT資産管理ツールに関するよくある質問
選定の場面でよく出てくる質問を、Q&A形式でまとめました。
Q1. IT資産管理ツールの費用相場はどれくらいですか。
相場を示す一次統計は、本記事の調査範囲では確認できませんでした。そのため本記事では金額を書いていません。管理台数、エージェントの要否、対象OS、サポート範囲、契約期間の5点を条件として伝え、複数社から見積もりを取って比べてください。
Q2. Excelでの管理はどこまで通用しますか。
台数と更新頻度で判断します。台数が少なく、入退社や端末の入れ替えが年に数件であれば、Excelでも運用できるでしょう。一方、更新の頻度が上がると台帳が実態とずれ始め、棚卸しのたびに突合の手間が増えていきます。ずれの修正に時間を取られ始めたタイミングが、ツール化を検討する目安です。
Q3. IT資産管理ツールとMDMの違いは何ですか。
管理対象と目的が違います。MDMの主な目的は、スマートフォンやタブレットなどのモバイル端末を遠隔から設定・制御することです。ただし近年はWindowsやmacOSのPCまで管理対象を広げた製品(UEM)も増えており、両者の境界は製品によって変わります。一方のIT資産管理ツールはPCを含むIT資産全体を対象に、台帳の維持とライセンス管理まで扱います。端末情報の収集や利用制限は両者で重なるため、導入前に切り分けておいてください。
Q4. 中小企業でも導入する企業は増えていますか。
IPAの調査では、IT資産管理製品の導入率は2024年調査時点で10.3%です。ただしこれは「対策の必要性を感じたことがない」と答えた企業を除いた2,203件を母数とした値で、中小企業全体で見ればこれより低くなると考えられます。多数派の選択ではない、という前提で検討したほうが安全です。
Q5. 専任の担当者がいなくても運用できますか。
専任がいない前提で選ぶ、というのが本記事の結論です。IPAの2024年調査では、専門部署(担当者)がある中小企業等は9.3%にとどまります。兼務の担当者が月に数回触るだけで回るかどうかを、初期設定の作業量と棚卸しの自動化範囲で確認してください。
Q6. クラウド型とオンプレミス型のどちらを選ぶべきですか。
どちらが良いかを示す公的データは、本記事の調査範囲では見当たりませんでした。参考になるのは、クラウドサービス全般の利用理由です。「資産、保守体制を社内に持つ必要がないから」を挙げた企業は2025年で42.8%でした。サーバーと保守を自社で抱えられるかどうかが、実務上の分かれ目になります。
まとめ
IT資産管理ツールを選ぶときは、製品を並べる前に自社の条件を固めるところから始まります。
公的データで確認できたのは次の点です。IT資産管理製品を導入している中小企業は2024年調査時点で10.3%、専門部署(担当者)がある企業は9.3%でした。101名以上でも、兼務51.9%が主流です。
クラウドを選ぶ理由として資産・保守体制を社内に持たないことを挙げた企業は、2025年で42.8%でした。
被害が起きたときの復旧期間は、2023年度に被害を経験した中小企業等で平均5.8日でした。ただし分布の幅が大きく、平均だけで備えを決めることはできません。
この記事の要点
- 運用者の多くは兼務。機能の多さではなく、初期設定と棚卸しの工数で比べる
- ツール導入は対策の入口ではなく、一通り取り組んだ企業が到達する段階
- クラウド化しても端末・アカウント・SaaS契約という管理対象は残る
- 価格帯と提供形態の比率は本記事の調査範囲では確認できないため、見積もりの条件提示で埋める
最後に、次の行動を1つだけ挙げます。製品を比較する前に、台帳の項目と担当者を決めてみてください。 ここさえ決まっていれば、比較サイトを見る時間もぐっと短くなります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は「情シスカレッジ」で

IT資産管理のようにツールを入れて終わりにならない業務ほど、運用の手順を人に依存しない形で残す必要があります。兼務や少人数の体制では、その標準化に時間を割くこと自体が難しくなりがちです。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短時間の学習を積み重ねる形式で、実務に必要な知識を無理なく身につけられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べる
- 必修の割り当て・期限設定・進捗ダッシュボードに対応
- 自社カリキュラムの編成とCSVでの教育記録出力が可能
5名から利用でき、請求書払いにも対応しています。初期設定は約10分です。
※出典
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 概要版」
- IPA「企業のCISOやCSIRTに関する実態調査2017」報告書
- IPA「DX動向2026」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」
- IPA「組織における内部不正防止ガイドライン」
- JNSA「インシデント損害額調査レポート」
- 総務省「平成30年 通信利用動向調査の結果」
- 総務省「令和3年 通信利用動向調査の結果」
- 総務省「令和4年 通信利用動向調査の結果」
- 総務省「令和5年 通信利用動向調査の結果」
- 総務省「令和6年 通信利用動向調査報告書」
- 総務省「令和7年 通信利用動向調査の結果」別紙1
- 総務省「令和7年 通信利用動向調査の結果(概要)」