

【総務省調査】標的型攻撃メール訓練の進め方|府省庁の57.1%は開封確認止まり(2020年)、報告率まで測る計画・評価・振り返り
標的型攻撃メール訓練を毎年実施していても、結果の報告が「開封率は◯%でした」の一言で終わっていませんか。訓練の担当者からは、次のような悩みをよく聞きます。
- 訓練の計画を任されたが、何から決めればいいか分からない
- 開封率が何%なら合格なのか、比べる基準が分からない
- 結果を報告したあと、次の訓練にどう生かせばいいか分からない
先に結論をお伝えします。訓練の目的は「開封させない」ことだけでなく、「不審なメールを報告させる」ことまで含めて設定し、評価では報告率まで測ることが大切です。
実は国の行政機関でも、2020年時点では訓練した府省庁の過半数が開封の確認だけで終えていました。この記事では、計画・実施・評価・振り返りの4ステップに沿って、公的データを根拠に進め方を整理します。
この記事のポイント
- 総務省の調査では、2025年時点で常用雇用者100人以上の企業の31.7%が標的型メールを受け取っています(出典: 総務省「令和7年通信利用動向調査報告書(企業編)」)
- 国の行政機関24府省庁を対象にした2020年の調査では、訓練を実施した21府省庁のうち57.1%が開封の確認だけで終え、報告の有無まで確認したのは38.1%でした(出典: 総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査」)
- 民間企業の開封率・報告率の公的な平均値はありません。比べる相手は自社の前回の結果にするのが現実的です

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
標的型攻撃メール訓練は、偽の攻撃メールで開封と報告の行動を確かめる取り組み
標的型攻撃メール訓練とは、攻撃メールをまねた訓練用のメールを従業員に送り、どう行動するかを確かめる取り組みです。「開いてしまうか」だけでなく、「気づいて報告できるか」までを確かめる点が大切です。
訓練が必要とされる背景には、標的型攻撃が長く続いている脅威だという事情があります。IPA「情報セキュリティ10大脅威 2026」の組織編では、「機密情報を狙った標的型攻撃」が5位に入りました。組織向けの順位付けが始まった2016年版から、11年連続での選出です。
攻撃の手口や見分け方は、標的型メールの解説記事で詳しくまとめています。この記事では、訓練の進め方に絞って解説します。
IPAは、訓練の実施目的を明確にするよう呼びかけています。IPAは、不審なメールの開封率を下げることを代表的な目的としたうえで、訓練の目的の例として次の3つを示しています。
- 不審なメールを警戒せずに開いてしまう人の割合を測る
- 巧妙な攻撃メールを受け取ってから、担当の部門に報告が届くまでの速さを測る
- CSIRTなど、報告を受けて対応する体制の問題点を洗い出す
どの目的を重視するかで、訓練の設計も評価のしかたも変わります。目的を決めずに始めると、測れるのは開封の有無だけになりがちです。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「組織における標的型攻撃メール訓練は実施目的を明確に」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2025年も企業の31.7%が標的型メールを受け取っており、訓練の必要性は下がっていない
社内で訓練の予算や工数を説明するとき、「攻撃が増えているから」だけでは根拠として弱いですよね。ここでは総務省「通信利用動向調査(企業編)」の経年データで、訓練が必要な理由を整理します。
なお、この調査の対象は常用雇用者100人以上の企業です。小規模な企業を含む全企業の値ではない点に注意してください。
標的型メールを受け取った企業の割合は2017年から2025年まで28〜45%の間で推移している
2025年の調査では、31.7%の企業が標的型メールを受け取ったと答えています。2017年は28.8%、2018年は35.7%、2021年は33.1%でした。
最も高かったのは2022年の44.4%です。2024年には28.9%まで下がりましたが、2025年は再び上がっています。
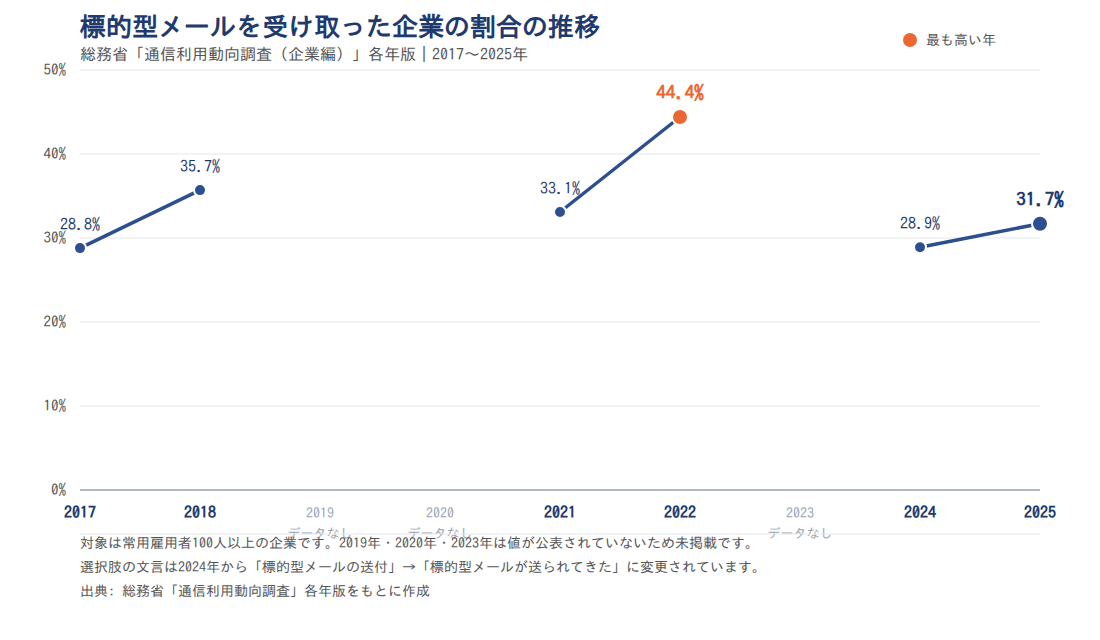
対象は常用雇用者100人以上の企業です。2019年・2020年・2023年の値は掲載していません。選択肢の文言は、2024年から「標的型メールの送付」が「標的型メールが送られてきた」に変わっています。出典: 総務省「通信利用動向調査」各年版より作成
この推移から読み取れるのは、2022年から下がったとはいえ、2025年も約3社に1社が受け取っているという点です。2017年の水準より低くはなっていないため、「減ったから訓練は不要」とは言えません。
セキュリティ被害を受けた企業の6〜7割が標的型メールも受け取っている
何らかのセキュリティ被害を受けた企業のうち、6〜7割に当たる割合で標的型メールも受け取っています。同じ年の「標的型メールを受け取った割合」を「何らかの被害を受けた割合」で割ると、次のようになります。
| 調査年 | 標的型メールを受け取った割合 | 何らかの被害を受けた割合 | 比率(本記事で算出) |
|---|---|---|---|
| 2017年 | 28.8% | 50.9% | 約57% |
| 2022年 | 44.4% | 62.4% | 約71% |
| 2024年 | 28.9% | 45.9% | 約63% |
| 2025年 | 31.7% | 48.0% | 約66% |
比率は、同じ年の同じ報告書にある2つの値から本記事で算出した概算です。クロス集計の値ではありません。出典: 総務省「通信利用動向調査」各年版
この比率から読み取れるのは、メール経由の攻撃への備えが被害対策の中心にあるということです。ただし、標的型メールの受信は「何らかの被害」の内訳の1つです。両者が同じ方向に動くのは、集計のしくみ上ある程度当然だと考えてください。
社員教育の実施率は2025年に54.7%で、2017年の57.6%を下回ったまま
2025年の調査では、何らかのセキュリティ対策を実施している企業は98.3%でした。一方、対策として「社員教育」を挙げた企業は54.7%にとどまります。対策の中で、教育は後回しになりやすいことが分かります。
| 調査年 | 「社員教育」を実施している企業の割合 |
|---|---|
| 2017年 | 57.6% |
| 2024年 | 52.9% |
| 2025年 | 54.7% |
対象は常用雇用者100人以上の企業です。2018〜2023年の値は掲載していません。出典: 総務省「通信利用動向調査」各年版
この数値から読み取れるのは、標的型メールの受信率がほぼ同じ水準なのに、教育の実施率は2017年の水準に戻っていないという点です。なお「社員教育」には座学やeラーニングも含まれます。模擬メール訓練そのものの実施率ではありません。
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査 結果概要(別紙2)」/総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和4年通信利用動向調査の結果」/総務省「令和3年通信利用動向調査の結果」/総務省「平成30年通信利用動向調査の結果」/総務省「平成29年通信利用動向調査の結果」
訓練そのものの実施状況を示す公的統計は、国の行政機関を対象にした2020年の調査に限られる
「他の会社はどれくらい訓練しているのか」は、担当者なら気になるところですよね。ただ、民間企業の模擬メール訓練の実施率は、公的な統計では分かりません。
訓練そのものを扱った公的データは、総務省行政評価局の実態調査があるだけです。調査の対象は国の行政機関24府省庁で、調査時点は2020年11月、公表は2021年5月です。以下でこの調査の値を使うときは、国の行政機関の2020年時点の値だと考えて読んでください。
国の行政機関では2020年時点で24府省庁のうち21府省庁(87.5%)が訓練を実施していた
国の行政機関では、2020年時点で24府省庁のうち87.5%に当たる21府省庁が訓練を実施していました。訓練を「行うこと」自体は、ほぼ定着していたと言えます。
同じ調査では、訓練を実施した21府省庁の内訳も分かります。2020年時点の国の行政機関で、全職員を対象にしていた府省庁は90.5%でした。年に複数回を一連の訓練として行う府省庁は71.4%です。
この調査から読み取れるのは、実施の有無・対象範囲・頻度という「形」はそろっていたことです。一方で、結果の評価のしかたには大きな差がありました。この点は後ほど評価のステップで解説します。
なお、母数は21府省庁なので、1府省庁の違いで割合が約4.8ポイント(1÷21で算出)動きます。小さな差には意味がない点に注意してください。
民間企業の統計は教育全般が対象で、総務省の54.7%とIPAの63.6%は調べている企業規模が違う
民間企業については、教育全般をたずねた統計があります。ただし、2つの調査は対象とする企業規模が違うため、そのまま比べられません。
総務省の2025年の調査では、常用雇用者100人以上の企業の54.7%が「社員教育」を実施していました。一方、IPAの2024年の調査では、小規模企業者を含む中小企業等の63.6%が、教育を「特に実施していない」と答えています。
この2つの値から読み取れるのは、食い違って見えても矛盾はしていないということです。IPAの調査では、専門部署(担当者)がある企業は2024年時点で9.3%にとどまります。こうした企業まで含めれば、教育をしていない企業が多数派になるのは不自然ではありません。
注意
民間企業の模擬メール訓練について、実施率・開封率・報告率を示す全国規模の公的統計はありません。総務省とIPAの調査は、どちらも「教育」を広くたずねたものです。また、IPAの63.6%の残りを、そのまま「教育の実施率」と読むことはできません。残りの回答が、すべて教育の実施を意味するとは限らないためです。
出典: 総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査 ―職員の情報セキュリティ教育の取組状況―」(2021年5月公表)/総務省「令和7年通信利用動向調査 結果概要(別紙2)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
実施計画では目的・対象と頻度・担当者の3つを最初に決める
ここからは、訓練の進め方を4つのステップに分けて解説します。最初の計画の段階で、目的・対象と頻度・担当者の3つを決めておくことが、後の評価をしやすくします。
標的型攻撃メール訓練の4ステップ
- 1. 計画: 目的と測る指標、対象と頻度、担当者を決める
- 2. 実施: 訓練メールの文面と、報告を受ける窓口を準備する
- 3. 評価: 開封率だけでなく、報告率まで測る
- 4. 振り返り: 結果を周知し、次の訓練の設計に反映する
訓練の目的は「開封させない」と「報告させる」を分けて設定し、測る指標まで決めておく
訓練の目的は、「開封させない」と「報告させる」を分けて設定してください。目的ごとに、評価で何を測るかまで計画の段階で決めておくことが重要です。
IPAは、目的に合わせて訓練の内容を決めるときの観点として、次の3つを挙げています。
- 想定する攻撃: 標的型攻撃メールか、ばらまき型メールか
- 確認する内容: 添付ファイルの開封率か、報告などの適切な対処ができた割合か
- 訓練対象者: 特定の条件(ランダムな抽出を含む)に合う人か、全員か
このうち「確認する内容」を決めないまま始めると、評価で測れるのは開封の有無だけになりがちです。実際に国の行政機関では、2020年時点で訓練を実施した府省庁の57.1%が開封の確認だけで終えていました。詳しい内訳は、評価のステップで解説します。
国の行政機関では2020年時点で全職員対象が90.5%、年複数回の実施が71.4%を占めていた
対象範囲と頻度を決めるときは、国の行政機関の実態が参考になります。2020年時点で訓練を実施した21府省庁のうち、全職員を対象にしていたのは90.5%でした。
頻度については、同じ2020年時点の国の行政機関で、年に複数回を一連の訓練として行う府省庁が71.4%でした。年1回で完結させていたのは28.6%です。つまり、年1回で終えるより、複数回を組み合わせる府省庁が多かったことになります。
なお、「年に何回が正解」という公的な推奨回数は確認できませんでした。そのため、この記事では回数そのものは勧めません。
事前に告知するか、抜き打ちにするかも迷うところですよね。複数回を一連の訓練として組むなら、告知ありの回から始めて、慣れてきたら抜き打ちに切り替えるという段階的な設計ができます。
中小企業では専門の担当者がいる企業が9.3%にとどまり、担当者を決めることが最初の課題になる
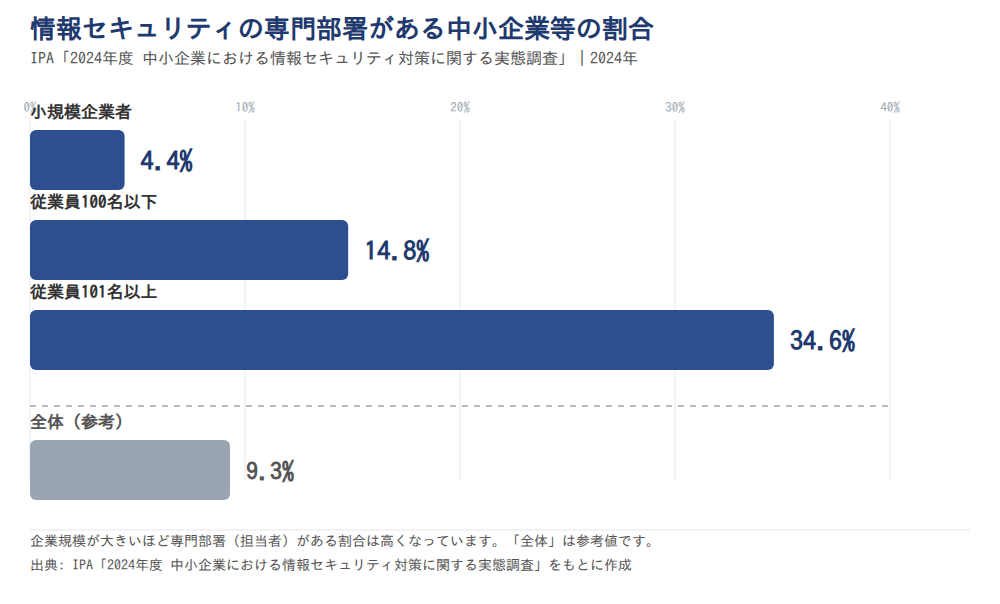
中小企業では、手順を決めるより前に「誰が訓練を担当するか」を決める必要があります。IPAの2024年の調査では、情報セキュリティの専門部署(担当者)がある中小企業等は全体の9.3%でした。
企業規模による差も大きく、小規模企業者では4.4%、101名以上の中小企業では34.6%です。規模別の内訳は次のグラフのとおりです。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」より作成
この結果から読み取れるのは、訓練の担当者を置くこと自体が中小企業では最初の課題になるという点です。訓練は、シナリオ作成・配信・集計・振り返りを毎回くり返す運用型の対策です。同じ2024年の調査では、教育を特に実施していない中小企業等が63.6%でした。
ただし、専門部署がないことは、訓練ができないことを意味しません。兼任の担当者を決めたり、外部の訓練サービスを使ったりしても実施できます。
出典: 総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査」/IPA「組織における標的型攻撃メール訓練は実施目的を明確に」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
実施の段階では、訓練メールの文面と報告窓口の2つを準備する
実施の段階では、訓練メールをつくることに目が向きがちです。しかし、報告を受ける窓口の準備も同じくらい重要です。報告窓口が決まっていなければ、次の評価のステップで報告率を測れません。
訓練メールは最新の手口を反映させ、実在する組織の名前は使わない
訓練メールの題材は、最新の攻撃の手口を反映させて毎回見直してください。国の行政機関では2020年時点で、訓練を実施した府省庁の76.2%が訓練内容を見直していました。新たな脅威や情報セキュリティの動向を反映させるための見直しです。
題材を選ぶ手がかりとしては、IPAが毎年公表している情報セキュリティ10大脅威を確認するのがおすすめです。2026年版の組織編では、標的型攻撃が5位に入っています。
具体的な文面は、業務連絡・請求書・会議の案内など、自社の業務に近い題材から選ぶとよいでしょう。従業員がふだん受け取るメールに近いほど、実際の攻撃に近い条件で行動を確かめられます。
注意
訓練メールに、実在する組織の名前や、それによく似た名前を使うのは避けてください。IPAは、名前を使われた組織が受信者からの問い合わせへの対応に追われたり、SNSでの拡散によって風評被害を受けたり、訴訟に発展したりするおそれがあると注意を呼びかけています。独立行政法人ではない組織が独立行政法人を名乗ると、独立行政法人通則法違反で罰則の対象になる可能性もあります。
不審メールの報告窓口と手順は、訓練の前に決めて全員に知らせておく
報告窓口と報告の手順は、訓練を始める前に決めて、全員に知らせておきましょう。受け取った不審メールを組織が把握できるかどうかは、社内の報告のしくみにかかっているからです。IPAも、不審なメールを受け取った人は各自で送信元に確認するのではなく、社内の担当部門に報告するべきだとしています。
JPCERT/CCに報告された標的型攻撃のインシデントは、2024年の四半期ごとに4件、2件、6件、2件でした。一方、同じ2024年の総務省の調査では、常用雇用者100人以上の企業の28.9%が標的型メールを受け取ったと答えています。
この2つのデータから読み取れるのは、受け取ったメールの大半は外部に報告されるインシデントにはならないということです。ただし、両者は単位も定義も違い、大きさを比べる指標ではありません。また、JPCERT/CCへの報告は任意で、報告先もJPCERT/CCに限られません。
事前に周知しておく点は次の3つです。
- 報告先: 専用のメールアドレスや、メールソフトの報告ボタンなど
- 報告に書く内容: 受信日時、差出人、件名、添付ファイルやURLの有無など
- 開いてしまった場合の連絡先: すぐに連絡する相手
出典: 総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「組織における標的型攻撃メール訓練は実施目的を明確に」/JPCERT/CC「インシデント報告対応レポート」(2024年1〜3月分、4〜6月分、7〜9月分、10〜12月分)/総務省「令和6年通信利用動向調査報告書(企業編)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
訓練結果は開封率だけでなく、報告率まで測って評価する
評価のステップは、この記事で最もお伝えしたい部分です。訓練の結果は、開封率だけでなく報告率まで測って評価してください。
ここで使うのは、国の行政機関24府省庁を対象にした総務省行政評価局の調査です。訓練を実施した21府省庁について、2020年11月時点の状況をまとめています。民間企業の値ではない点に注意して読んでください。
国の行政機関では2020年時点で、訓練した府省庁の57.1%が開封の確認だけで終えていた
2020年時点で、国の行政機関24府省庁のうち訓練を実施したのは87.5%に当たる21府省庁でした。この21府省庁に、訓練の結果として何を把握していたかをたずねた結果が次のグラフです。
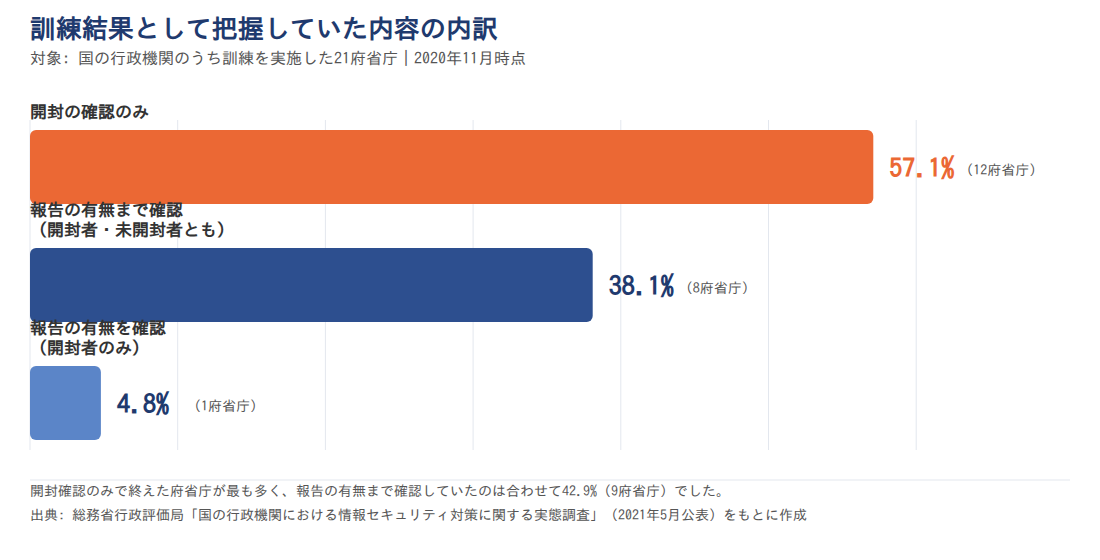
対象は国の行政機関のうち訓練を実施した21府省庁、2020年11月時点の値です。出典: 総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査」(2021年5月公表)より作成
2020年時点の国の行政機関で最も多かったのは、開封の確認だけで終えた府省庁で、57.1%(12府省庁)でした。開封した人・しなかった人の両方について、報告の有無まで確認したのは38.1%(8府省庁)です。開封した人に限って報告の有無を確認したのは4.8%(1府省庁)でした。
報告の有無まで確認していた府省庁は、38.1%と4.8%を合わせても42.9%(9府省庁)にとどまります。2020年時点の国の行政機関では、過半数が報告の行動を測っていなかったことになります。
開封率だけでは、報告した人と見過ごした人を区別できない
この内訳から読み取れるのは、開封率だけでは訓練の成果を測りきれないということです。国の行政機関(2020年時点)で開封確認だけの府省庁が57.1%だったことは、その過半数で報告の行動が測られていなかったことを意味します。
開封しなかった人には、気づいて報告した人と、気づかずに放置した人が混ざっています。開封率が下がっても、本物の攻撃のときに報告が上がる状態かどうかは分かりません。2020年時点の国の行政機関で、この区別ができる形で報告の有無まで確認していたのは38.1%でした。
そこで、次の3つの指標をセットで測ることをおすすめします。
- 開封率: 訓練メールの添付ファイルやURLを開いた人の割合
- 報告率: 訓練メールを不審なメールとして報告した人の割合
- 報告までの時間: メールの配信から最初の報告が届くまでの時間
なお、開封確認だけの組織にも、日常の報告窓口がある場合はあります。報告体制がないという意味ではありません。
開封率の公的な平均値は無く、比べる相手は自社の前回の結果にする
「開封率は何%なら合格か」は、よく聞かれる質問ですよね。結論から言うと、民間企業の開封率の公的な平均値はありません。比べる相手は、自社の前回の結果にするのが現実的です。
総務省の2025年の調査で分かるのは、常用雇用者100人以上の企業の54.7%が「社員教育」を実施していることまでです。IPAの2024年の調査も、教育を特に実施していない中小企業等が63.6%という、教育全般の値です。どちらも訓練の開封率や報告率は集計していません。
訓練そのものの公的データは、国の行政機関を対象にした2020年時点の調査だけです。この調査でも、訓練の実施率(87.5%)や報告の有無の確認状況(38.1%)は分かりますが、開封率の平均は示されていません。
この状況から読み取れるのは、業界平均と比べるより、同じ条件で実施した自社の前回の結果と比べるべきだという点です。民間の調査でもさまざまな開封率が公表されていますが、対象者や条件がそろっていないため、横に並べて比べるのには向きません。
前回の結果と比べるときにそろえる条件
- 対象者: 全社員か、特定の部署か。入社したばかりの人を含むか
- シナリオの難しさ: 見分けやすい文面か、業務のメールに近い文面か
- 事前告知の有無: 訓練があることを知らせていたか、抜き打ちか
出典: 総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査 結果概要(別紙2)」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版/IPA「組織における標的型攻撃メール訓練は実施目的を明確に」
振り返りでは結果の周知で終わらせず、次の訓練の見直しにつなげる
振り返りのステップでは、結果を周知するだけで終わらせないことが大切です。測った結果を、次の訓練の設計に反映させるところまでが振り返りです。
国の行政機関(2020年時点、訓練を実施した21府省庁)の取り組み状況を見ると、周知は多くの府省庁で行われていました。一方で、結果を測って次に生かす取り組みは約4〜5割にとどまっていました。
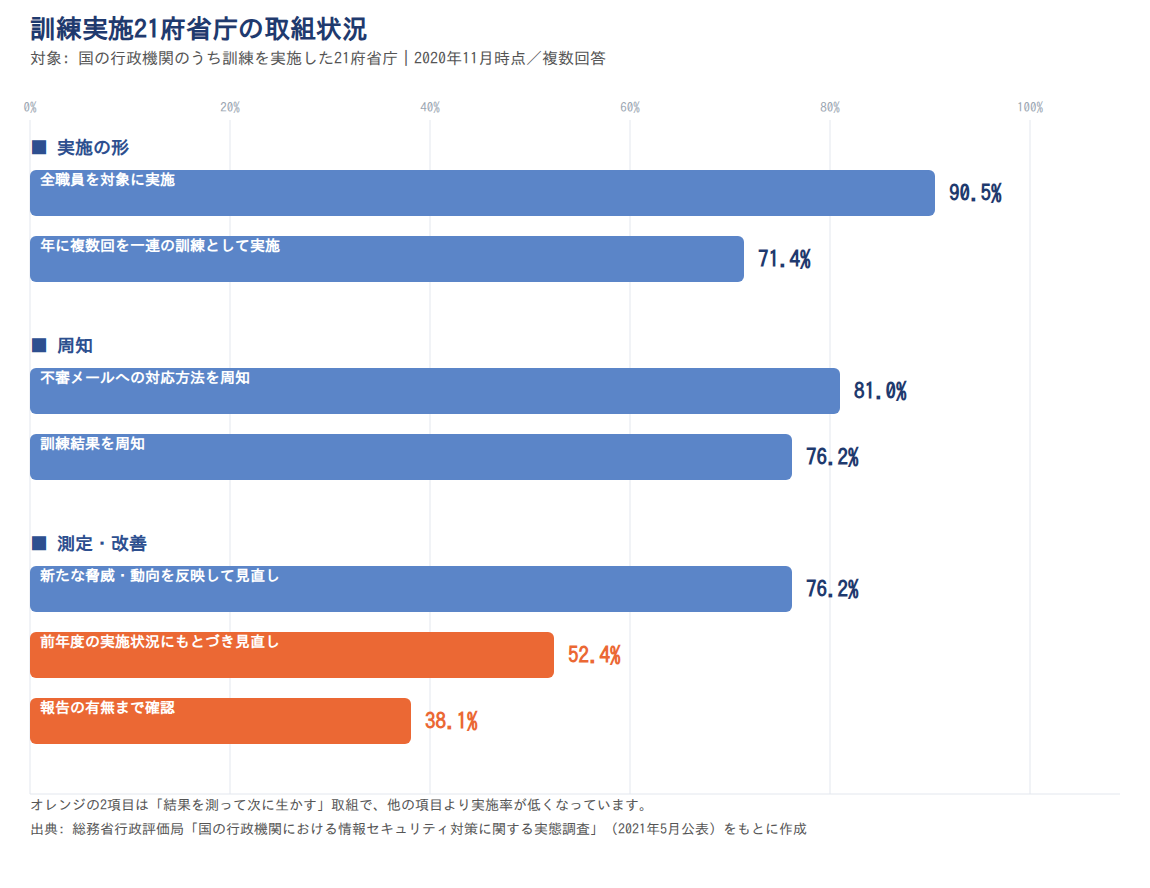
対象は国の行政機関のうち訓練を実施した21府省庁、2020年11月時点の値です。複数回答です。出典: 総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査」(2021年5月公表)より作成
振り返りの周知は対応方法と訓練結果の2つが中心になる(国の行政機関は2020年時点で81.0%・76.2%)
振り返りで周知する内容は、不審メールへの対応方法と、訓練の結果の2つが中心です。国の行政機関では2020年時点で、訓練を実施した府省庁の81.0%が、フィードバックとして不審メールへの対応方法を周知していました。訓練結果そのものを周知していたのは76.2%です。
実務では、全体への結果の共有と、開封した人へのフォローを分けて行うとよいでしょう。全体には、開封率や報告率と、正しい対応手順を共有します。開封した人には、責めるのではなく、どうすればよかったかを改めて伝えます。
訓練は、日ごろの教育と組み合わせてこそ効果が出ます。従業員のセキュリティリテラシーを高める教育の中で、訓練の結果を題材にしてみてください。
対応方法を周知しても、報告が実際に上がったかを測っていない組織がある
2020年時点の国の行政機関では、対応方法を周知した府省庁は、訓練を実施した21府省庁の81.0%に当たる17府省庁でした。一方、報告の有無を確認していたのは、38.1%と4.8%を合わせた9府省庁です。
この差から読み取れるのは、周知と測定のずれです。
少なくとも8府省庁(17から9を引いた数)は、「不審メールは報告する」と周知していました。それでも、その行動が起きたかを訓練で確かめていなかった計算になります。「少なくとも8」は、2つの項目の重なりが最大になる場合を仮定した下限の値です。
周知した行動が身についたかどうかは、次の訓練の報告率で確かめてください。「報告してください」と伝えるだけでは、実際に報告が上がるかは分かりません。
次回の見直しは外部の動向だけでなく、自組織の前回結果にもとづいて行う(国の行政機関は2020年時点で76.2%・52.4%)
次の訓練を見直すときは、外部の動向だけでなく、自組織の前回の結果も材料にしましょう。国の行政機関(2020年時点)では、新たな脅威を反映して内容を見直した府省庁が76.2%でした。一方、前年度の実施状況などから見直した府省庁は52.4%で、23.8ポイントの差がありました。
この差から読み取れるのは、訓練の計画・実施・周知までは回っていても、「結果を測って次に生かす」部分が弱いということです。ただし、訓練を始めたばかりで前年度の結果がない府省庁が含まれている可能性もあります。
自組織の結果を次の訓練に反映するときは、次の点を確認してみてください。
次の訓練に向けた振り返りチェックリスト
- 報告率が低かった部署はどこか
- 開封が多かったのは、どの題材のメールか
- 配信から最初の報告までに、どれくらい時間がかかったか
- 報告窓口に、どのような問い合わせが寄せられたか
出典: 総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査 ―職員の情報セキュリティ教育の取組状況―」(2021年5月公表)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
標的型攻撃メール訓練の進め方を、計画・実施・評価・振り返りの4ステップで整理してきました。押さえておきたい点は次の3つです。
- 2025年時点でも、常用雇用者100人以上の企業の31.7%が標的型メールを受け取っています。訓練の必要性は下がっていません
- 国の行政機関(2020年時点)では、訓練した府省庁の57.1%が開封の確認だけで終えていました。報告の有無まで確認していたのは38.1%です
- 評価では報告率まで測り、自社の前回の結果と比べて、次の訓練に反映させましょう
開封率が下がることだけを目標にすると、本物の攻撃のときに報告が上がるかは確かめられません。次の訓練では、報告窓口の周知と報告率の集計から始めてみてください。
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査 ―職員の情報セキュリティ教育の取組状況―」(2021年5月公表)
新人・ひとり情シスの学習は情シスカレッジで

訓練の企画や振り返りを担当する人自身も、セキュリティの知識を学び続ける必要があります。また、訓練と日ごろの教育を組み合わせるには、誰が何を学んだかの記録も欠かせません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べるため、忙しい担当者でも続けやすい作りになっています。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限の設定・進捗ダッシュボードを利用できます
- 自社に合わせたカリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名からです。請求書払いに対応しており、初期設定は約10分で完了します。
※出典
- 総務省行政評価局「国の行政機関における情報セキュリティ対策に関する実態調査 ―職員の情報セキュリティ教育の取組状況―」(2021年5月公表)
- 総務省「令和7年 通信利用動向調査報告書(企業編)」
- 総務省「令和7年 通信利用動向調査 結果概要(別紙2)」
- 総務省「令和6年 通信利用動向調査報告書(企業編)」
- 総務省「令和4年 通信利用動向調査の結果」
- 総務省「令和3年 通信利用動向調査の結果」
- 総務省「平成30年 通信利用動向調査の結果」
- 総務省「平成29年 通信利用動向調査の結果」
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「組織における標的型攻撃メール訓練は実施目的を明確に」
- JPCERT/CC「インシデント報告対応レポート」2024年1月〜3月
- JPCERT/CC「インシデント報告対応レポート」2024年4月〜6月
- JPCERT/CC「インシデント報告対応レポート」2024年7月〜9月
- JPCERT/CC「インシデント報告対応レポート」2024年10月〜12月