

【総務省・IPAデータ】セキュリティリテラシーとは|社員教育の実施率は2025年で54.7%、中小企業の63.6%は未実施
「全社員のセキュリティリテラシーを上げてほしい」と経営層から言われても、何から手を付けるか決めきれないことがありますよね。研修を1回やって終わりにしたくはないけれど、判断の材料が手元にない。そんな状態で止まっている担当者は少なくありません。
- セキュリティリテラシーって、結局どこまで教えればいいの?
- 研修はやったけれど、効果があったのか分からない
- うちの規模で、他社並みの教育ができているのか知りたい
この記事では、総務省・IPA・警察庁の公的データをもとに、企業の現状と着手の順番を整理します。
この記事のポイント
- 総務省の2025年調査では、セキュリティ対策として社員教育を実施している企業は54.7%です。調査対象は常用雇用者100人以上の企業に限られます(出典: 総務省「令和7年通信利用動向調査」)
- IPAの2024年度調査では、中小企業等の63.6%が従業員への情報セキュリティ教育を実施していない(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」)
- 小規模企業者では84.5%が情報セキュリティ対策を組織的には行っておらず、各自の対応にとどまる(出典: IPA 同調査)
同じ「教育の実施率」でも、どの調査を引くかで見え方が変わります。その理由も記事の中ほどで説明します。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティリテラシーとは、情報を守る知識と、危険な操作を避ける判断力をあわせた能力
セキュリティリテラシーとは、情報を守る知識と、その場で安全な行動を選ぶ判断力をあわせた能力です。初めて見るメールや急な持ち出しの依頼を、自分で見分けられる状態を指します。
なお、この言葉に公的機関が定めた統一の定義は見当たりません。本記事では、上記の整理を前提に話を進めます。
ITリテラシーは機器やサービスを使いこなす力、情報リテラシーは情報を読み解いて活用する力です。これに対し、セキュリティリテラシーは情報資産の保護と取り扱いに範囲が限られます。
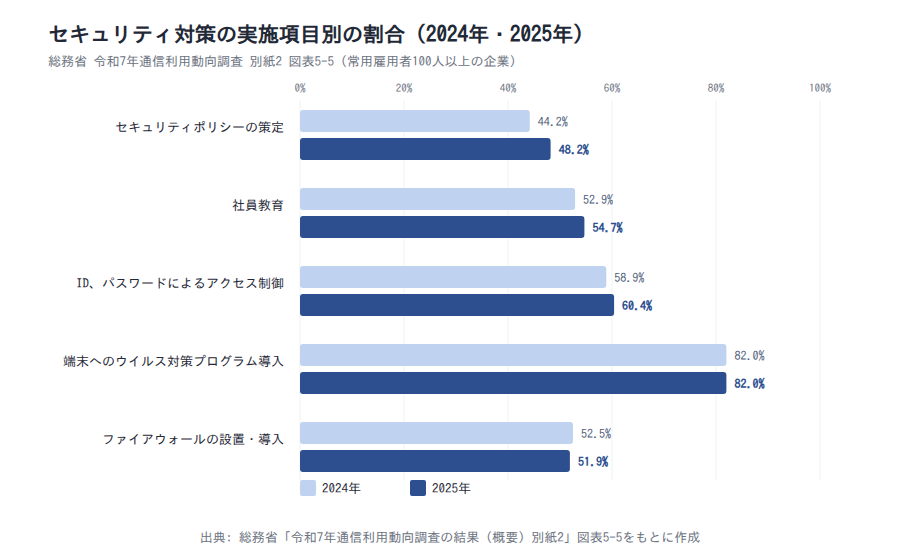
総務省の令和7年通信利用動向調査(2025年、常用雇用者100人以上の企業のうちインターネットを利用する企業2,480社)によると、何らかのセキュリティ対策を実施している企業は98.3%です。内訳は端末へのウイルス対策プログラム導入が82.0%、社員教育が54.7%、セキュリティポリシーの策定が48.2%でした。
この4つの数字から読み取れるのは、実施の有無では企業間の差がつかなくなり、差が対策の中身に移っている点です。
ポイント
- セキュリティリテラシーは「知識」と「その場の判断力」の両輪です
- 2025年調査では何らかの対策の実施が98.3%で、実施の有無では差がつきません。この調査の対象は常用雇用者100人以上の企業です
- 同じ調査でも社員教育は54.7%、ポリシー策定は48.2%と開きがあります
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」調査の概要
対策実施率は2017年から2025年まで97〜99%台で動いておらず、企業間の差を説明しない
「何らかのセキュリティ対策を実施している企業の割合」は、8年間ほとんど動いていません。総務省の通信利用動向調査で同じ指標をたどると、次のとおりです。
| 調査年 | 何らかのセキュリティ対策を実施している企業の割合 |
|---|---|
| 2017年 | 99.3% |
| 2022年 | 98.4% |
| 2024年 | 97.7% |
| 2025年 | 98.3% |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和4年通信利用動向調査」/総務省「平成29年通信利用動向調査」
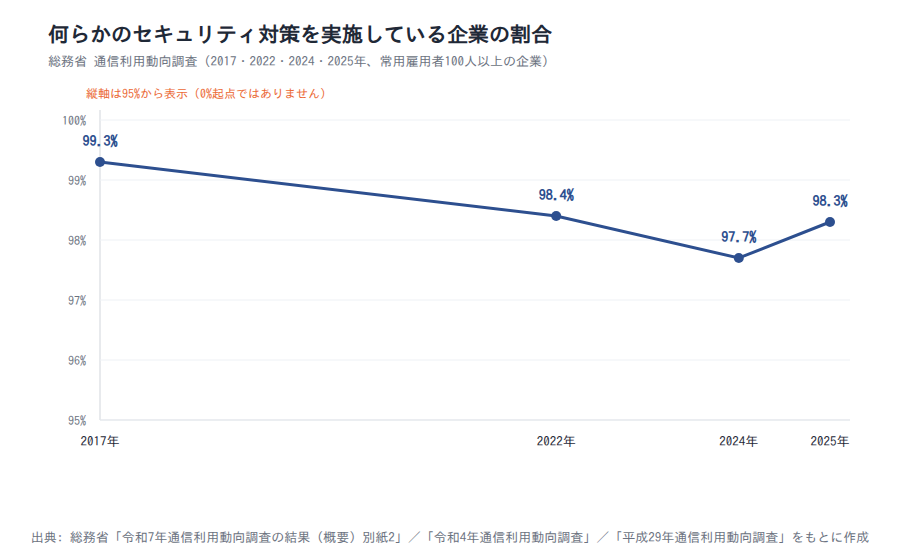
ここから読み取れるのは、この指標がすでに上限に近い水準で推移しているということです。「対策していますか」という問いは、自社の水準を測る役には立ちません。自社を他社と比べるなら、対策の中身を項目ごとに見る必要があります。
注意
この設問は複数回答形式で、選択肢の文言が年によって改定される可能性があります。回答企業数も2024年調査の2,314社から2025年調査の2,480社へ変動しており、標本の入れ替わりによる差を含みます。「何らかの対策」は無回答を除く集計基準である点も、読み取りの前提です。また2017年の値は「情報通信ネットワーク(企業内・企業間通信網やインターネット)利用企業」に占める割合で、2022年以降の「インターネット利用企業」とは分母の定義が少し異なります。いずれの年も、調査対象は常用雇用者100人以上の企業です。
リテラシーが問われる場面は、メール・パスワード・情報の持ち出しの3つに集まる
社員のリテラシーが実際に問われる場面は、公的データで見るかぎり3つに集まります。どれも特別な状況ではなく、日常業務のなかで起きるものです。
- メール: 2025年調査で、過去1年間に標的型メールが送られてきたと回答した企業は31.7%
- パスワード: 2025年に検挙された識別符号窃用型の不正アクセス行為399件のうち、パスワードの設定・管理の甘さにつけ込んで入手した手口が84件で最も多くなっています
- 情報の持ち出し: IPA「情報セキュリティ10大脅威 2026」の解説書は、内部不正による情報漏えい等に、規則に背いた持ち出しや不注意による紛失も含めています
メール経由の脅威は続いています。IPAの2026年版では、フィッシングによる個人情報等の詐取が個人向けで8年連続の選出、ビジネスメール詐欺が組織向け10位で9年連続の選出でした。
つまり、教える対象を絞るなら、まずこの3場面から始めるのが現実的です。日々の情報漏えい対策も、この3つの延長線上にあります。
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/IPA「情報セキュリティ10大脅威 2026」個人編 説明資料
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
リテラシーが関わる被害は、標的型メール31.7%・ID/パスワード管理の不備33.7%として統計に現れている
リテラシーが低いと何が起きるのかは、公的統計の実数で確認できます。社員の判断が関わる被害は、複数の資料に共通して現れているからです。
| 指標 | 値 | 調査・調査年 |
|---|---|---|
| 過去1年間に標的型メールが送られてきたと回答した企業 | 31.7% | 総務省・2025年調査 |
| 過去1年間の被害として不正アクセスを選択した企業 | 4.1% | 総務省・2025年調査 |
| IPAへの届出のうち被害原因が「ID・パスワード管理の不備」(実際に被害に遭った85件、原因の総計89件が母数) | 33.7% | 国家公安委員会ほか・2025年 |
| 企業・団体等のランサムウェア被害報告(上半期) | 114件 | 警察庁への報告・2024年 |
| 企業・団体等のランサムウェア被害報告(下半期) | 108件 | 警察庁への報告・2024年 |
表の出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ白書2025」第1章
国家公安委員会・総務省・経済産業省が2026年3月に公表した資料を見てみます。この資料は2025年1月から12月までの状況をまとめたものです。IPAへの届出のうち実際に被害に遭った85件を原因別に分類すると、ID・パスワード管理の不備が33.7%で最も多くなっています。人の運用が関わる部分が、被害につながる要因の一つとして数字に表れています。
注意
「標的型メールが送られてきた」は、メールが届いたという事実であり、被害の成立を意味しません。31.7%は、攻撃が届いた企業の割合として読んでください。また33.7%の母数は、届出のうち実際に被害に遭った85件を原因別に分類した総計89件です。この分類には「原因不明」も含まれます。
出典: 総務省「令和7年通信利用動向調査報告書(企業編)」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ白書2025」第1章
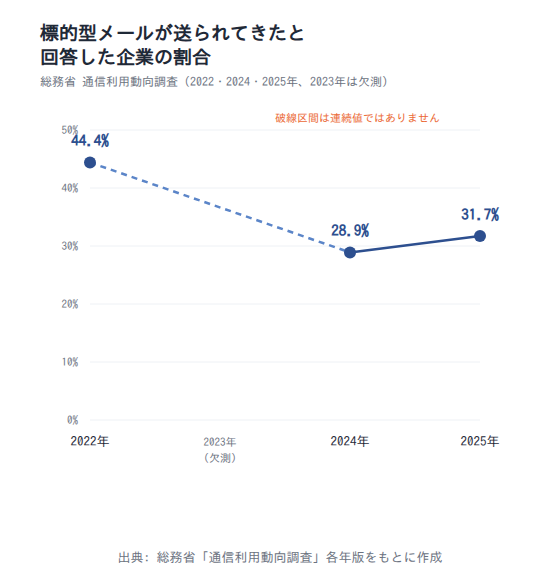
標的型メールが届いた企業の割合は2022年44.4%から2025年31.7%まで振れ幅が大きい
標的型メールが届いた企業の割合は、年によって大きく上下しています。総務省の通信利用動向調査という同一調査・同一指標で見ると、2022年は44.4%、2024年は28.9%、2025年は31.7%でした。
2022年から2024年にかけて15.5ポイント下がり、2025年は前年から2.8ポイント上向いています。単調に減っているとは言えないため、減少を「対策が効いた結果」と説明することはできません。
なお、2023年の値は今回参照したデータには含めていないため、連続的な推移としては扱っていません。2022年の値は結果概要(無回答を除く集計)、2024年と2025年の値は報告書ベースで、集計の基準もそろっていません。年ごとの水準を比べる材料として読むのが安全です。
ID・パスワード起因の被害は、届出・検挙・自己申告の3つの集計でそろって2〜3割台に出る
パスワードの運用は、集計の種類を変えても同じような比率で現れます。事実として確認できるのは次の3点です。まず、2026年3月公表の資料(対象期間は2025年)では、IPAへの届出のうち被害原因が「ID・パスワード管理の不備」だった割合が33.7%でした。
次に、同じ資料の検挙状況を見ます。識別符号窃用型の不正アクセス行為の検挙399件のうち、パスワードの設定・管理の甘さにつけ込んだ手口は84件で、全体の21.1%を占めます。
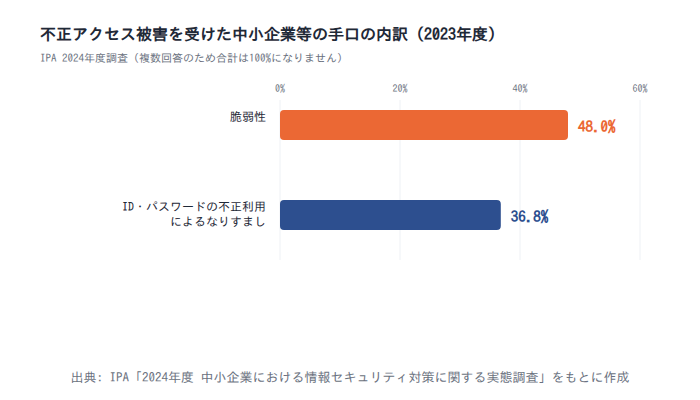
さらにIPAの調査です。2023年度に不正アクセス被害を受けた中小企業等の36.8%が、手口を「ID・パスワードの不正利用によるなりすまし」と回答しています。
集計主体も母集団も違う3つのデータが、パスワード起因の被害をそろって2〜3割台に位置づけています。教育不足が被害を招いたという因果ではなく、パスワード運用が侵入経路の一角として安定的に観測されている、という読み方が妥当です。
注意
3つの数値は分母がいずれも異なります。届出は届け出る意思のある組織に偏り、検挙件数は捜査で立証しやすい手口に偏ります。水準が近いことが偶然の一致である可能性は排除できません。
中小企業の不正アクセス被害では脆弱性48.0%がなりすまし36.8%を上回り、教育だけでは半分が残る
リテラシー向上だけでは、被害の半分は残ります。IPAの2024年度調査で確認できる中小企業等の状況は、次のとおりです。
- 2023年度に不正アクセス被害を受けた中小企業等は10.0%
- その手口の内訳は、脆弱性が48.0%、ID・パスワードの不正利用によるなりすましが36.8%(被害を受けた419社の回答、複数回答のため合計は100%になりません)
- 総務省の2025年調査では、ID・パスワードによるアクセス制御を実施している企業は60.4%(常用雇用者100人以上の企業が対象)
脆弱性を突かれる被害は、人への教育では置き換えられません。パッチ適用やIT資産の把握といった技術面の運用と、教育は別々に手当てする必要があります。同時にアクセス制御の実施が6割にとどまることから、仕組み側にもまだ余地が残っています。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
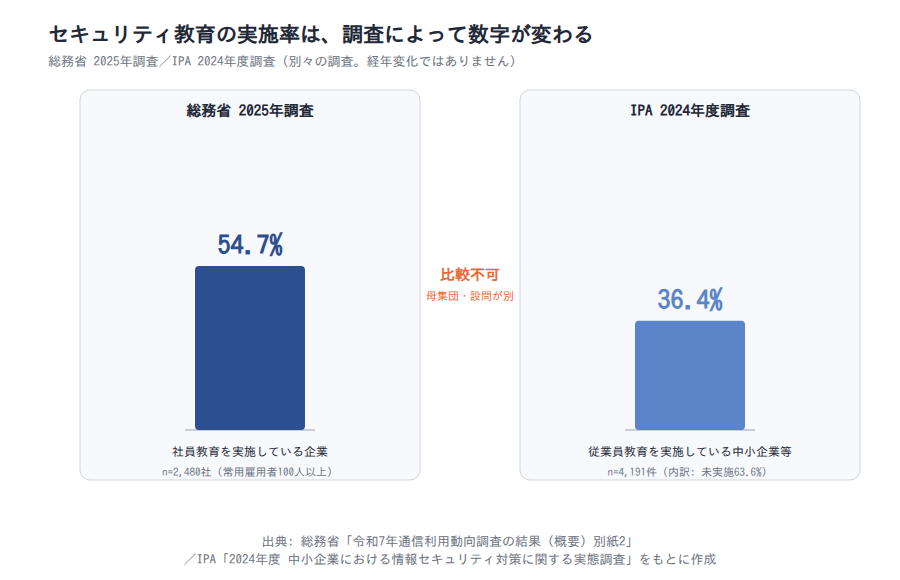
セキュリティ教育の実施率は、調査によって54.7%とも約36%とも出る
「日本企業のセキュリティ教育の実施率」は、引く調査によって水準が大きく変わります。総務省の2025年調査では、セキュリティ対策として社員教育を実施している企業は54.7%です。
一方、IPAの2024年度調査では、従業員への情報セキュリティ教育を特に実施していない中小企業等が63.6%でした。裏返すと、実施しているのは約36%にとどまります。
この差から読み取れるのは、両者が同じ指標の経年変化ではなく、母集団と設問形式の違う別々の調査だということです。
総務省調査は、常用雇用者100人以上の企業のうちインターネットを利用する企業が対象で、2025年調査の回答は2,480社です。従業者100人未満の企業は、そもそも調査の対象に含まれていません。一方のIPA調査は中小企業等に限られ、有効回答4,191件の多くを小規模企業者が占めます。
したがって、この2つを時系列に並べて比較することはできません。
半数超と読むか、3分の1と読むかは、どちらの調査を引くかで決まります。社内で数字を示すときは、母集団と調査年をセットで伝えてください。
注意
設問形式も違います。総務省調査は複数の対策選択肢から「社員教育」を選ぶ形式、IPA調査は教育の実施内容を問うなかで「特に実施していない」を選ぶ形式です。調査年も2025年と2024年度でずれています。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」調査の概要/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
2025年調査で伸びたのはポリシー策定と社員教育で、ツール系の対策は横ばい
総務省の同一図表に載る2年分を項目ごとに並べると、動きの向きが分かれます。
| 対策項目 | 2024年 | 2025年 | 差 |
|---|---|---|---|
| セキュリティポリシーの策定 | 44.2% | 48.2% | +4.0pt |
| 社員教育 | 52.9% | 54.7% | +1.8pt |
| ID、パスワードによるアクセス制御 | 58.9% | 60.4% | +1.5pt |
| 端末へのウイルス対策プログラム導入 | 82.0% | 82.0% | ±0 |
| ファイアウォールの設置・導入 | 52.5% | 51.9% | −0.6pt |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」図表5-5
ここから読み取れるのは、2025年調査時点では、伸びが規程整備と人への働きかけの側に寄っているという点です。ツール導入型の対策はすでに普及しきり、上積みの余地が小さくなっています。
一方でポリシー策定と社員教育は、まだ半数前後の水準です。伸びしろが残っているぶん、着手すれば差がつきやすい領域だといえます。
注意
いずれも1年分の差で、標本誤差に収まる可能性があります。とくにファイアウォールの−0.6ポイントは減少と断定できません。回答企業も2,314社から2,480社へ入れ替わっているため、トレンドではなく2025年調査時点で見られた変化として読んでください。長い期間で見ると、社員教育の実施率は一貫して伸びてきたわけではありません。同じ通信利用動向調査の2017年調査では57.6%で、2025年の54.7%より高い水準でした(2017年は分母の定義が異なる点に注意してください)。
IPA調査では中小企業等の63.6%が教育未実施、対策投資も約7割が「していない・わからない」
IPAの2024年度調査を見ると、教育だけが欠けているわけではないことが分かります。中小企業等の経営層・情報システム担当者に聞いた結果(有効回答4,191件)は、次のとおりです。
- 従業員への情報セキュリティ教育を特に実施していない: 63.6%
- 情報セキュリティ対策投資額を「投資していない」または「わからない」と回答: 約7割
- 情報セキュリティ対策を組織的には行っていない(各自の対応): 69.7%
3つの数値がそろって6〜7割で重なります。教育が無いというより、予算・体制・教育がまとめて無い状態にある企業が多いと見るほうが実態に近いでしょう。なお、投資額の数値は報告書の記載が「約7割」であり、小数点までの精度はありません。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/IPA 同調査 報告書(詳細版)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
教育体制の差は企業規模で二極化しており、小規模企業者の84.5%は組織的に対応していない
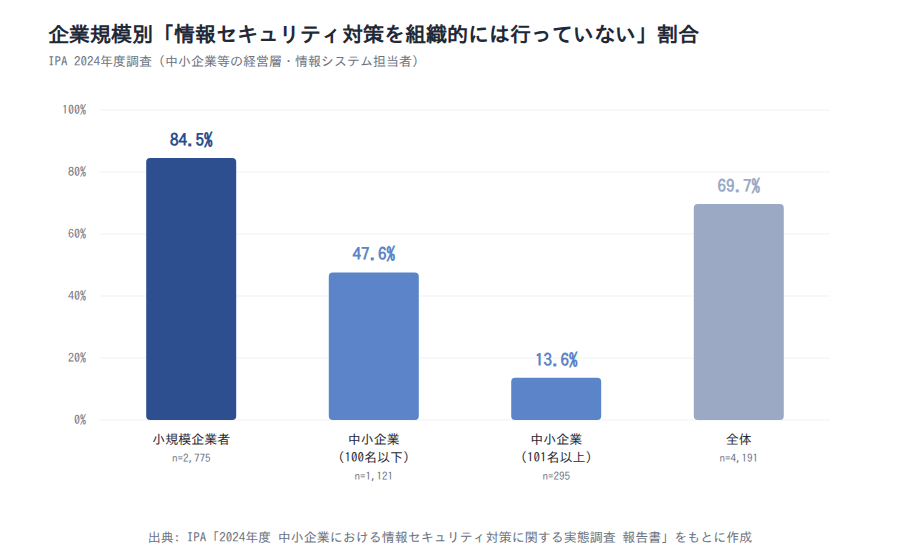
「中小企業」とひとくくりにすると、実像を見誤ります。IPAの2024年度調査で「情報セキュリティ対策を組織的には行っていない(各自の対応)」と答えた割合を見てみます。規模別に並べると、段階がはっきり分かれます。
| 企業規模 | 組織的には行っていない(各自の対応) | 回答数 |
|---|---|---|
| 小規模企業者 | 84.5% | n=2,775 |
| 中小企業(100名以下) | 47.6% | n=1,121 |
| 中小企業(101名以上) | 13.6% | n=295 |
| 全体 | 69.7% | n=4,191 |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(いずれも2024年調査)
読み取れるのは、体制の有無が規模で二極化しているという点です。小規模企業者の84.5%と101名以上の13.6%の差は70.9ポイント、倍率で6.2倍です。同じ施策が両方に当てはまるとは考えにくい開きです。
区分の定義にも注意してください。小規模企業者は商業・サービス業で1〜5名、製造業その他で1〜20名を指します。単純な従業員数の連続量としては読めません。
注意
全体値の69.7%は、有効回答の多くを小規模企業者が占める構成を反映した数値です。従業員100名前後の企業の実像を表すものではありません。「中小企業の7割が対応できていない」という表現は、自社の該当区分で読み替えてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
専任・兼任の担当者を置く割合は、規模が上がるほど段階的に高くなる
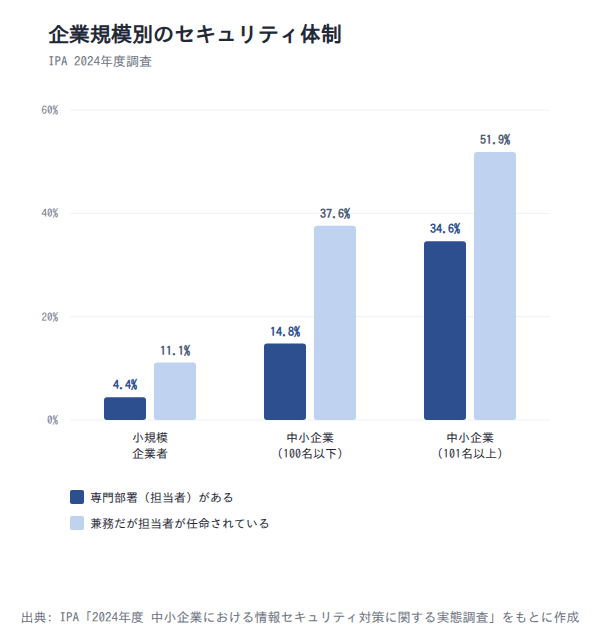
担当者の有無も、規模によって段階的に変わります。IPAの2024年調査で確認できる体制は次のとおりです。
| 体制 | 小規模企業者 | 中小企業(100名以下) | 中小企業(101名以上) | 全体 |
|---|---|---|---|---|
| 専門部署(担当者)がある | 4.4% | 14.8% | 34.6% | 9.3% |
| 兼務だが担当者が任命されている | 11.1% | 37.6% | 51.9% | 21.0% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(いずれも2024年調査)
ここから読み取れるのは、「担当者がいる前提の施策」と「経営者本人が対応する前提の施策」を分けて考える必要があるという点です。専門部署がある割合は、小規模企業者の4.4%に対して101名以上では34.6%と、8倍近い開きがあります。
社外の記事や資料で紹介される施策の多くは、担当者がいることを前提にしています。自社に担当者がいない場合は、まず誰が主導するかを決めるところから始めてください。
注意
101名以上の区分はn=295と標本が小さく、数ポイント単位の精度はありません。またWebアンケートモニタによる調査のため、規模区分によって回答者の属性(経営者本人か担当マネージャか)が変わっている可能性があります。
担当者不在の企業では、教育を「作る」のではなく「外から持ってくる」ほうが現実的
担当者がいない企業が、研修資料を一から作るのは現実的ではありません。前提となる制約を整理すると、次のようになります。
- 小規模企業者で専門部署(担当者)がある割合は4.4%、兼務の担当者が任命されている割合は11.1%(2024年調査)で、合わせても15%程度
- 情報セキュリティ対策投資額を「投資していない」または「わからない」と回答した中小企業等は約7割(2024年調査)
- 公的な人材育成の例として、総務省・NICTのCYDER(実践的サイバー防御演習)は2024年度に4,225人が受講。ただし受講対象は国の機関・地方公共団体・独立行政法人・重要インフラ事業者等の情報システム担当者等で、一般の中小企業がそのまま無償で申し込める演習ではありません
人手と予算の両方が限られる企業では、既存の公的教材を使うほうが早く始められます。中小企業が使えるものとしては、IPAが「映像で知る情報セキュリティ」や「5分でできる!情報セキュリティポイント学習」を無償で公開しています。教える中身の拠り所には、IPA「中小企業の情報セキュリティ対策ガイドライン」(第4.0版、2026年3月公開)があります。教材を自作する時間を、社内への周知と実施の定着に回すという考え方です。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/総務省「令和7年版情報通信白書」サイバーセキュリティ政策の動向/IPA「情報セキュリティ教材・ツール」/IPA「中小企業の情報セキュリティ対策ガイドライン」
リテラシー向上は、ルールの明文化・継続的な教育・パスワード運用の3つから着手する
リテラシーを高める施策は数多くありますが、着手の順番は実施率の低さから決められます。手付かずの企業が多い項目ほど、自社でも抜けている可能性が高いからです。
総務省の2025年調査(常用雇用者100人以上の企業が対象)で実施率を比べます。セキュリティポリシーの策定は48.2%、社員教育は54.7%、ID・パスワードによるアクセス制御は60.4%の順に高くなります。ツールは入っているのに規程と教育が無い状態を、この順番で埋めるのが現実的です。
なお、eラーニングと集合研修のどちらが効果的かといった手段の内訳データは、今回参照した公的資料にはありません。そのため本記事では、手段の優劣には踏み込みません。
ポイント
- ステップ1: 守るべきルールを文書にします(実施率が最も低い項目)
- ステップ2: そのルールを継続的に教えます
- ステップ3: パスワードとアクセス権の運用を見直します
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
セキュリティポリシーの策定は2025年時点で48.2%にとどまり、教育の前提となるルールが半数の企業に無い
教育の前に、教える内容を決めるルールが要ります。ルールが無いまま研修を企画すると、講師役が何を正解として話すかを毎回考えることになります。
- セキュリティポリシーの策定は総務省調査で2024年44.2% → 2025年48.2% と+4.0ポイント伸び、対策項目のなかでは最も伸び幅が大きい項目です
- それでも2025年時点で半数に届かず、教育の前提となるルールが無い企業が半数以上残っています
- IPAの2024年度調査では、情報セキュリティ対策を組織的には行っていない企業が全体で69.7%、小規模企業者では84.5%でした
小規模企業者の水準を見るかぎり、ポリシー以前に「誰が決めるか」を決める段階にある企業も多いはずです。まずは持ち出しとパスワードの扱いだけでも、紙1枚に書き出すところから始めてみてください。
教育は入社・異動・長期休暇のタイミングに合わせて継続実施する
教育は、年1回の単発で終わらせない設計にします。総務省調査では社員教育の実施率が2024年52.9%から2025年54.7%へ微増したものの、半数近くは未実施のままです。
IPAが公表している組織を狙う脅威の解説資料も、教育の継続を「共通対策」の一つに挙げています。情報セキュリティと情報モラルの教育を定期的に続け、全体の底上げを図るという内容です。あわせて、人の入れ替わり(新入社員・中途社員・派遣・出向等)や長期休暇といったイベントを考慮した実施が有効だと書かれています。
- 新入社員・中途入社の受け入れ時に、最低限のルールを伝えます
- 異動や派遣・出向などで担当が変わるタイミングで、扱う情報の範囲を確認します
- 長期休暇の前後に、持ち出し端末と不審メールの注意点を再周知します
教育の効果は、回数よりもタイミングの設計で決まります。人が入れ替わる時期に合わせるだけでも、抜けはかなり減らせます。
パスワード運用の見直しは、アクセス制御の実施率60.4%という現状から優先度が高い
パスワードの運用見直しは、仕組みと被害の両面から優先度が高い施策です。総務省の通信利用動向調査で、同一指標の推移を見てみます。
| 調査年 | ID、パスワードによるアクセス制御を実施している企業の割合 |
|---|---|
| 2022年 | 57.2% |
| 2024年 | 58.9% |
| 2025年 | 60.4% |
表の出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和4年通信利用動向調査」
3年間で3.2ポイントの上昇にとどまり、2025年調査でもこの項目を選んでいない企業が約4割あります。一方で、2026年3月公表の資料(対象期間は2025年)では、被害原因の33.7%が「ID・パスワード管理の不備」でした。仕組みが行き渡っていない領域で、実際に被害が観測されている構図です。
個人側の状況も参考になります。総務省の2023年調査では、端末にパスワードを設定している世帯は54.9%でした。過去1年間に少なくとも1人がインターネットを利用した世帯が対象で、単年の値として扱います。
社内では、使い回しの禁止と多要素認証の併用から、徹底する範囲を決めていきましょう。同じ資料もユーザー向けの対策として、推測されにくいパスワードの設定、使い回しをしないこと、多要素認証の採用を挙げています。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和5年通信利用動向調査」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
教育の効果を測る公的指標は存在せず、自社の訓練データで測るしかない
教育をやったあとに、それが効いたのかを公的データで確かめる方法はありません。総務省の調査で分かるのは、社員教育を実施したかどうか(2025年調査で54.7%)です。IPAや警察庁の統計で分かるのは、被害が起きたかどうか(2025年調査で標的型メールの到達が31.7%)です。
読み取れるのは、その間をつなぐ指標が抜けているという点です。訓練メールの開封率や報告率、受講後の行動の変化といった効果指標は、本記事が根拠として使った一次データのなかには見当たりませんでした。
つまり、自社の教育が効いているかどうかは、自社で測るしかありません。公的統計は自社の立ち位置を知る材料にはなりますが、施策の評価には使えないと考えてください。
注意
ここでいう「存在しない」は、本記事が根拠として参照した公的資料の範囲での話です。民間調査会社やセキュリティベンダーの調査、また各報告書の詳細集計には、訓練の開封率などのデータが存在する可能性があります。
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和7年通信利用動向調査報告書(企業編)」
CYDERの受講者数4,225人は投入量の指標で、演習後の変化は数値化されていない
公的な演習でも、公表されているのは投入量の指標です。総務省・NICTが実施するCYDER(実践的サイバー防御演習)を例に見てみます。
- 2024年度の受講者数は4,225人で、公表されているのはこの人数です(受講対象は国の機関・地方公共団体・独立行政法人・重要インフラ事業者等)
- 演習後に対応が速くなったかなど、受講の成果を示す指標は公表値に含まれていません
- 総務省調査の社員教育の実施率が2025年に54.7%まで上がっても、その教育が標的型メールへの耐性に結びついたかを一次データで確かめる手段はありません
これはCYDERの評価ではなく、公表されている指標の種類の話です。演習そのものは、担当者が実機に近い環境で経験を積める貴重な機会です。
自社で測るなら、訓練メールの開封率と報告率を継続的に記録する
公的統計で自社の教育を評価できない以上、記録は自社で取るしかありません。難しい仕組みは不要で、訓練を実施したときの数字を残すところから始められます。
- 訓練メールの開封率(リンクを開いた人の割合)
- 開封後の報告率(気づいて情報システム部門に連絡した人の割合)
- 報告までにかかった時間
開封率だけを追うと「開かせないこと」が目的化します。実際の攻撃はいずれ誰かが開くため、気づいて報告できたかどうかを同時に見てください。2025年調査で標的型メールが送られてきた企業は31.7%あり、訓練を行う理由としては十分です。
教育実施率54.7%という数字と並べると、これからは実施の有無より測定の有無が差になります。まずは1回分の訓練結果を記録し、次回と比べられる形にしておきましょう。
出典: 総務省「令和7年版情報通信白書」サイバーセキュリティ政策の動向/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
まとめ|セキュリティリテラシーは実施の有無ではなく、ルール・継続・測定の3点で差がつく
ここまでの内容を振り返ります。
- 何らかのセキュリティ対策の実施率は2025年調査で98.3%と上限に近い水準で、差は対策の中身に移っている
- 社員教育の実施は2025年調査で54.7%、IPAの2024年度調査では中小企業等の63.6%が未実施で、どちらを引くかで印象が反転する
- 小規模企業者では84.5%が組織的に対応しておらず、規模によって取れる施策が違う
- 2026年3月公表の資料(対象期間は2025年)では、被害原因の33.7%がID・パスワード管理の不備で、運用の見直しは優先度が高い
- 教育の効果を測る公的指標は無いため、自社の訓練データを取るしかない
まずは自社が「ルール・継続・測定」のどこで止まっているかを確認してみてください。止まっている場所が分かれば、次にやることは自然に決まります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです

この記事で見てきたとおり、教育を続けられるかどうかは、担当者の時間をどれだけ使わずに回せるかにかかっています。兼務の担当者が資料を作り、日程を調整し、受講状況を追いかける形では、どうしても単発で止まりがちです。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで学べるため、業務の合間に少しずつ進められます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式です
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- 総務省「令和4年通信利用動向調査」
- 総務省「令和5年通信利用動向調査」
- 総務省「平成29年通信利用動向調査」
- 総務省「令和7年版情報通信白書」サイバーセキュリティ政策の動向
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書(概要)」
- 情報処理推進機構「情報セキュリティ白書2025」第1章
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書
- 情報処理推進機構「情報セキュリティ10大脅威 2026」個人編 説明資料
- 情報処理推進機構「情報セキュリティ教材・ツール」
- 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン」