

【IPA・JPCERT/CCデータ】ビジネスメール詐欺(BEC)とは|2019年調査で手口の約75%が請求書偽装、被害実態と対策
経理担当から「取引先から振込先を変えたいとメールが来ました」と相談されたら、すぐに判断できますか。ビジネスメール詐欺について、情シス担当者からはこんな声をよく聞きます。
- 振込先変更の連絡が本物かどうか、どう見分ければいいのか分からない
- うちは中小企業だから、狙われないのではないか
- 大企業が数十億円をだまし取られた事件という印象しかない
先に結論をお伝えします。ビジネスメール詐欺の手口の中心は、取引先を装った請求書の偽装です。被害額は千万円台の事例から数十億円の報道事例まで幅があり、報道される大型事件だけが典型ではありません。
そのため、対策の出発点は技術ではありません。振込先の変更をメール以外の手段で確認することを、社内のルールにすることです。
この記事のポイント
- JPCERT/CCの2019年調査では、BEC事案の約75%が請求書の偽装でした(出典: JPCERT/CC「ビジネスメール詐欺の実態調査報告書」)。
- 同じ調査で詐称のタイミングを5つに分けた集計(計106件)では、約6割が請求書発行時と振込前でした(計算値。出典: JPCERT/CC「ビジネスメール詐欺の実態調査報告書」)。
- IPA「情報セキュリティ10大脅威 2026」組織編では10位です。2018年の初選出から9年連続の選出です(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ビジネスメール詐欺(BEC)は取引先や経営者になりすまして送金させる詐欺
ビジネスメール詐欺とは、取引先や自社の経営者などを装った偽のメールで、攻撃者の口座にお金を振り込ませる詐欺です。英語ではBusiness E-mail Compromiseと呼ばれ、BECと略されます。IPAやJPCERT/CCも、送金をだまし取ることを目的とした攻撃として位置づけています。
BECは、IPAが毎年公表している情報セキュリティ10大脅威の組織編にも入っています。2026年版では10位で、2018年に初めて選ばれてから9年連続の選出です。一時的な流行ではなく、毎年警戒が必要な脅威として扱われているわけです。
似た言葉に、フィッシングや標的型メールがあります。違いは「何を狙っているか」で、次のように整理できます。
| 種類 | 主な目的 | 典型的な手口 |
|---|---|---|
| ビジネスメール詐欺(BEC) | 企業にお金を送金させる | 取引先や経営者を装い、振込先の変更や急ぎの送金を依頼する |
| フィッシング | IDやパスワードなどの認証情報や個人情報をだまし取る | 偽サイトに誘導し、IDやパスワード、カード番号を入力させる |
| 標的型メール | 情報の窃取やマルウェア感染 | 業務に関係する内容を装い、添付ファイルやリンクを開かせる |
なお、恋愛感情を利用するロマンス詐欺も、BECとは別のものとして区別されています。
BECの攻撃者は、いきなり偽メールを送るとは限りません。手口によっては、事前にマルウェアや不正ログインでメールを盗み見て、取引の内容や担当者を把握します。そのうえで、本物のやり取りの流れに紛れ込ませて偽の依頼を送ってきます。
注意
BECのメールは、本物の取引の流れや担当者名を踏まえて作られます。文面が自然で、過去のやり取りと話がつながっていても、それだけで本物と判断しないようにしてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「ビジネスメール詐欺の実態調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
BECの手口は5類型に分かれ、2019年調査では請求書の偽装が約75%を占める
BECの手口は、米国IC3やトレンドマイクロ社の分類をもとに、IPAの注意喚起資料で5つの類型に整理されています。JPCERT/CCの報告書も、この分類を引用して事案を集計しています。自社の業務のどこが狙われるかを考えるには、まずこの分類を押さえておくと便利です。
| 類型 | 内容 |
|---|---|
| 1. 取引先との請求書の偽装 | 取引先を装い、偽の請求書や振込先の変更を送ってくる |
| 2. 経営者等へのなりすまし | 社長や役員を装い、担当者に急ぎの送金を指示する |
| 3. 窃取メールアカウントの悪用 | メールアカウントの乗っ取り(不正アクセス)で得た本物のアドレスから、取引先に偽の請求を送る |
| 4. 社外の権威ある第三者へのなりすまし | 弁護士などを装い、秘密の案件を理由に送金を求める |
| 5. 詐欺の準備行為と思われる情報の詐取 | 経営者や人事担当者を装い、従業員の情報などを聞き出す |
類型3は、送信元のアドレスが本物なので見抜くのが特に難しい手口です。ここから先は、各類型がどのくらいの割合で起きていたかを見ていきます。
2019年調査の117件のうち約75%が取引先との請求書の偽装
JPCERT/CCは2019年に、協力組織12社へのアンケートでBEC事案117件を集めました。未遂も含む件数で、この記事のJPCERT/CCの数値はすべてこの調査に基づきます。
この調査では、117件の約75%が「取引先との請求書の偽装」でした。BECの4件に3件は、取引先を装った請求書や振込先変更の連絡だったことになります。
次に多かったのは経営者等へのなりすましで、CEOやCFOを装う例が目立ちました。一方で、弁護士などの権威ある第三者を装う類型は、この調査では確認されていません。
つまり、BEC対策で最初に守るべきなのは、取引先からの請求と支払の業務です。経営者を装う依頼への備えは、その次に考えるとよいでしょう。
詐称は請求書発行時と振込前の2段階に約6割が集中している
JPCERT/CCの2019年調査では、攻撃者がどのタイミングで取引先などを装ったかも集計されています。件数は次のとおりです。
| 詐称のタイミング | 件数 |
|---|---|
| 請求書発行前 | 13件 |
| 請求書発行時 | 33件 |
| 振込前 | 29件 |
| 振込後 | 3件 |
| その他 | 28件 |
出典: JPCERT/CC「ビジネスメール詐欺の実態調査報告書」(2019年調査、表5「詐称のタイミング」)
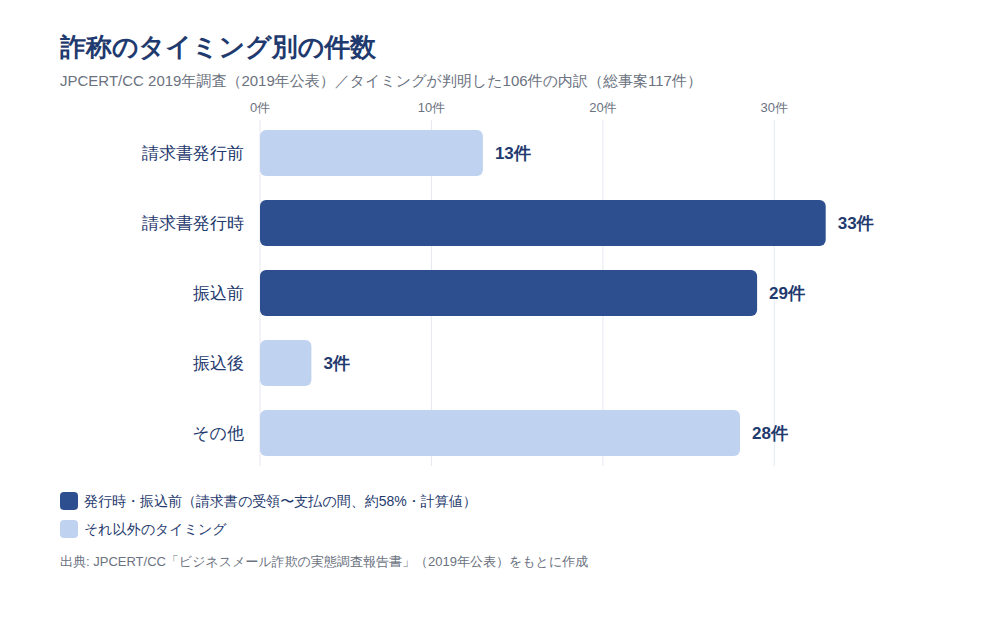
最も多いのは請求書発行時で、振込前がそれに続きます。5区分の合計は106件で、総事案数の117件とは一致しません。
この分布から読み取れるのは、5区分の合計106件のうち、請求書発行時と振込前の2段階で約58%(計算値)を占めるという点です。請求書を受け取ってから支払うまでの間に確認を入れれば、多くの事案に対応できる構造だと考えられます。
一方で、支払の流れと関係のない「その他」も約26%(計算値)あります。つまり、請求書の確認だけでは防げない詐称が、この約26%分、およそ4分の1残るということです。
関係国は日本が最多だが、2019年時点では9割超の事案で英語が使われていた
同じ2019年調査では、事案に関係した国と、メールに使われた言語も集計されています。関係国は複数の国を数える方式で、日本が41件と最多でした。続いて中国が19件、アメリカが18件、インドが11件です。
使用言語は、英語が108件、日本語が8件でした。1つの事案で複数の言語が使われた場合は、それぞれの言語で重複して数えられています。117件のうち9割超の事案で英語が使われていたことになります(計算値)。
この組み合わせから考えられるのは、海外拠点や海外の取引先と英語でやり取りする日本企業の業務が狙われていた、という点です。ただし回答企業は商社や化学系に偏っており、英語の比率が高いのはその影響とも考えられます。
また、この言語比率は2019年時点のものです。IPAは2020年に、英語の文面を日本語に置き換えた攻撃を確認しています。
2026年版の10大脅威の解説書では、さらに新しい手口も紹介されています。AIで作った偽の音声による電話や、社長や役員を装ってLINEグループの作成を求める依頼です。現在の言語比率は2019年とは異なる可能性が高いため、日本語のメールだから安全とは考えないでください。
出典: IPA「ビジネスメール詐欺『BEC』に関する事例と注意喚起(第三報)」/JPCERT/CC「ビジネスメール詐欺の実態調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
米国IC3集計では2016年6月〜2019年7月の3年強で約16.6万件・約262億ドルの被害が出ている
BECの被害規模を示す数値として、最もよく引用されるのが米国FBIの窓口であるIC3の集計です。2019年公表分では、2016年6月〜2019年7月に166,349件、約262億ドルの被害が報告されています。
ここでは米国の数値の推移を確認したうえで、国内の調査結果と、統計の限界を順に見ていきます。
IC3の被害総額は約8.5倍に拡大し、主な要因は件数の増加
IC3は2016年と2019年に、未遂を含むBECの被害を集計して公表しています。
| 公表年 | 対象期間 | 被害件数 | 被害総額 |
|---|---|---|---|
| 2016年 | 2013年10月〜2016年5月(32か月) | 22,143件 | 約31億ドル |
| 2019年 | 2016年6月〜2019年7月(38か月) | 166,349件 | 約262億ドル |
出典: FBI IC3「Business E-mail Compromise: The 3.1 Billion Dollar Scam」/FBI IC3「Business Email Compromise The $26 Billion Scam」
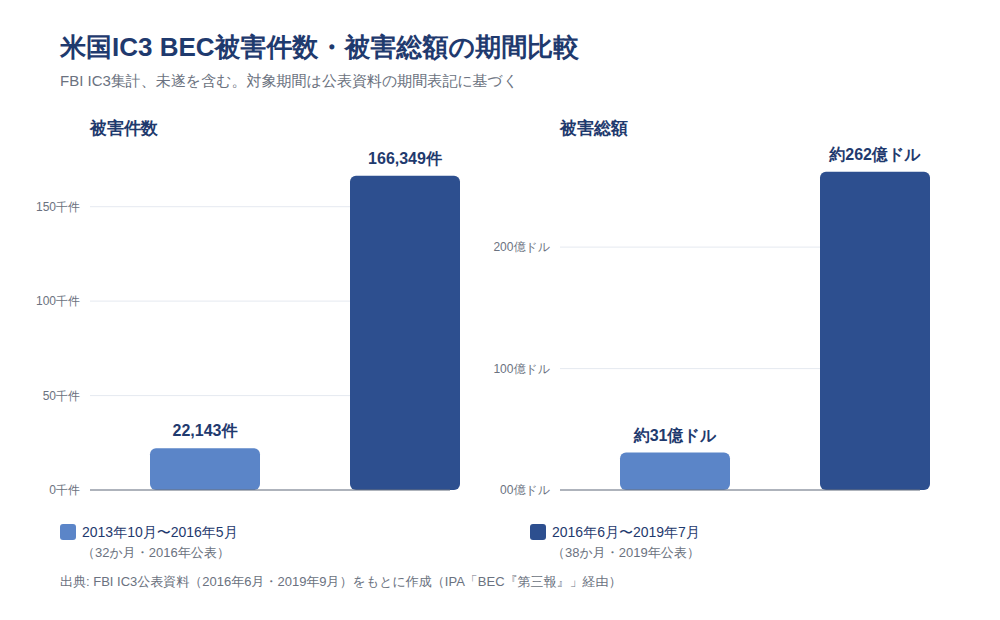
被害総額は約8.5倍、件数は約7.5倍に増えています(計算値)。2019年公表分の1件あたりの平均被害額は約16万ドル(IPAによる算出)です。
この表から読み取れるのは、拡大の中心が件数の増加だという点です。1件あたりの被害額は約13.9万ドルから約15.8万ドルへ、約13%の増加にとどまります(計算値)。
ただし、2つの期間は長さが異なります(32か月と38か月)。また、件数は報告の受付範囲の広がりにも左右されるため、実際の発生件数が同じ割合で増えたとは限りません。
注意
本記事で扱うIC3の数値は2019年公表分までです。IC3はその後も2022年・2023年・2024年に同種の集計を公表しており、年次報告書でもBECの被害額を毎年公表しています。2020年以降も同じ傾向が続いているかは、このデータからは判断できません。
国内では2019年調査の117件で不正請求額が約24億円にのぼり、IPAへの情報提供は114件ある
国内にも、BECの被害規模を示す数値があります。JPCERT/CCの2019年調査では、117件の事案で不正に請求された金額が合計約24億円にのぼりました。これは日本円に換算した未遂を含む不正請求額の合計で、報告書では大半の事案が実害に至らなかったとされています。
IPAにも、2015年から2020年3月までの累計で114件のBECの情報が寄せられています。このうち17件では、実際にお金をだまし取られる被害が確認されています。
ここで注意したいのは、IC3の約16.6万件とIPAの114件を並べて「日本はBECが少ない」と考えてはいけない点です。IC3は一般から被害届を受け付ける公的な窓口で、約16.6万件はIC3に加えて金融機関など複数の情報源への報告を合わせた件数です。一方、IPAの数値はJ-CSIPの参加組織などから任意で寄せられた情報の件数です。
母集団も報告の経路もまったく異なるため、この差は発生件数の差を表しません。むしろ、本記事の調査範囲では、国内に網羅的な件数の統計が見当たらないことを示していると考えるのが妥当です。
10大脅威には9年連続で選ばれている一方、本記事で使える国内の定量データは2019〜2020年の調査が最新
BECは、IPAの10大脅威に2018年から9年連続で選ばれています。一方で、国内の件数や金額を網羅的に示す公的な統計は見当たりません。IPAの「J-CSIP運用状況」では参加組織からのBEC情報提供が四半期ごとに報告されていますが、全国の発生件数を示すものではありません。
本記事で確認できた国内データの最新は、次の2つです。JPCERT/CCの2019年調査(12社・117件)と、IPAに寄せられた2020年3月までの累計114件です。米国IC3の数値は、本記事では2019年公表分までを扱っています(IC3はその後も更新版を公表しています)。
この状況から言えるのは、中小企業の情シス担当者が自社のリスクを数値で見積もる材料が、公的統計にはまだ少ないということです。警察庁の統計や企業規模別の被害率は、本記事の調査範囲では確認できていません。次の章では、被害額の幅から規模感を確認します。
出典: FBI IC3「Business E-mail Compromise: The 3.1 Billion Dollar Scam」(2016年6月14日公表)/FBI IC3「Business Email Compromise The $26 Billion Scam」(2019年9月10日公表)/JPCERT/CC「ビジネスメール詐欺の実態調査報告書」/IPA「ビジネスメール詐欺『BEC』に関する事例と注意喚起(第三報)」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/FBI IC3「Business Email Compromise: The $55 Billion Scam」(2024年9月11日公表)/FBI IC3「2025 IC3 Annual Report」/IPA「サイバー情報共有イニシアティブ(J-CSIP)運用状況[2023年4月〜6月]」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
BECの被害額は千万円台の事例から数十億円の事例まで幅があり、報道される事例は大型に偏る
BECの被害と聞くと、数十億円がだまし取られた大企業の事件を思い浮かべる方が多いのではないでしょうか。ここでは報道された事例と公的な集計を並べ、被害額の幅の大きさを確認します。
国内企業関連では3億円超から約40億円の大型被害が報道されている
国内企業が関係するBECでは、億円単位の被害がこれまでに何度も報道されています。IPAの注意喚起資料には、次の3件が紹介されています。
| 時期 | 被害を受けた組織 | 被害額 |
|---|---|---|
| 2017年12月 | 航空会社 | 3億円超 |
| 2019年8月 | 自動車部品メーカーの欧州子会社 | 約40億円 |
| 2019年9月下旬 | 新聞社の米国子会社 | 約2,900万ドル(約32億円) |
出典: IPA「ビジネスメール詐欺『BEC』に関する事例と注意喚起(第三報)」(報道に基づく参考事例)
いずれも報道に基づく事例で、IPAの資料では社名は公表されていません。
注目したいのは、2019年の2件がどちらも海外子会社で起きている点です。前の章で紹介した「海外と英語でやり取りする業務が狙われていた」という見方とも、同じ方向の事例といえます。
ただし、これらはあくまで報道された大型の事例です。BECの典型的な被害額を表すものではない点に注意してください。
2025年1月に公表された事例では、子会社が虚偽の支払依頼に応じ、約1,400万円の被害が出ている
大型の事例ばかりではありません。IPA「情報セキュリティ10大脅威 2026」の解説書には、2025年1月にモダリス社が公表した、同社子会社の事例が掲載されています。
この事例では、子会社が虚偽の支払依頼に応じてしまい、約1,400万円の被害が出ました。偽のメールは、乗っ取られた委託先担当者の正規のメールアドレスから送られていました(類型3の手口です)。億円単位の報道事例と比べると小さく見えますが、多くの企業にとって軽く扱える額ではありません。
この事例が示すのは、BECが大企業の本社だけの問題ではないということです。子会社や関連会社の経理業務も、同じように狙われます。
グループ会社がある企業では、支払の確認ルールを子会社にも広げておく必要があります。自社の規程だけでなく、グループ全体の運用を一度確認してみてください。
JPCERT/CC調査の約24億円は未遂を含む不正請求額で、1件あたりの被害額は事案ごとに大きく異なる
JPCERT/CCの2019年調査では、117件で不正に請求された金額の合計が約24億円でした。これは未遂を含む不正請求額の合計で、報告書では大半の事案が実害に至らなかったとされています。そのため、この金額を件数で割っても1件あたりの被害額にはなりません。
米国IC3の2019年公表分では、1件あたりの平均被害額は約16万ドル(約1,700万円相当、IPAによる算出)です。ただし、IC3の集計も未遂を含みます。
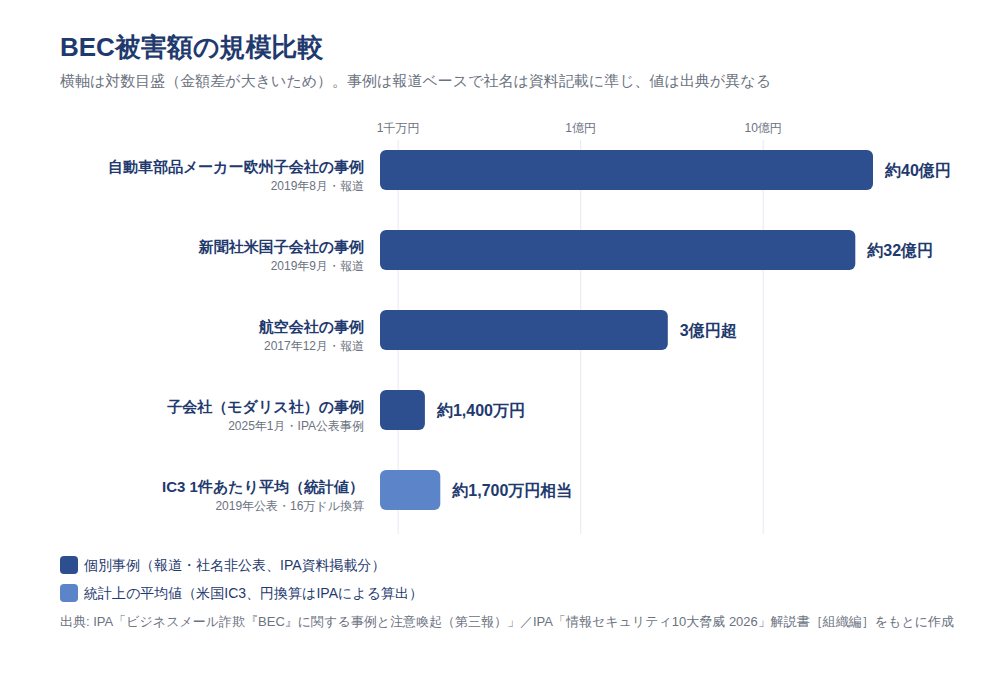
個別の事例を比べると、被害額の幅が分かります。2025年のモダリス社子会社の事例は約1,400万円でした。報道された3億円超〜約40億円の事例とは、約21〜290倍の開きがあります(計算値)。
この比較から言えるのは、報道される億円単位の事件だけがBECの被害ではないということです。千万円単位の損失でも中小企業の経営には大きく響くため、「自社には関係ない」と考える根拠にはなりません。
注意
約24億円は確定した被害額ではなく、未遂を含む請求額の合計です。IC3の平均値も未遂を含み、少数の巨額事案に引っ張られる点に注意してください。
出典: IPA「ビジネスメール詐欺『BEC』に関する事例と注意喚起(第三報)」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「ビジネスメール詐欺の実態調査報告書」/FBI IC3「Business Email Compromise The $26 Billion Scam」(2019年9月10日公表)
BEC対策の基本は、振込先の変更をメール以外の手段で確認するルールづくり
BEC対策というと、メールのセキュリティ製品を思い浮かべるかもしれません。しかし2019年調査では手口の約75%が請求書の偽装で、狙われているのは支払の業務そのものです。
IPAに寄せられた事例でも、一部は実際の送金まで進んでいます。そのため、技術対策より先に、支払の手順に確認を組み込む業務ルールを整えることが大切です。
IPAに寄せられた事例の約7件に1件は送金まで進んでおり、人の注意力だけでは防ぎきれない
IPAに2015年から2020年3月までに寄せられたBECの情報は114件です。そのうち金銭被害が確認されたのは17件で、割合にすると約15%になります(計算値)。
この数値から読み取れるのは、多くの攻撃は送金の前に気づかれている一方、約7件に1件は実際に送金まで進んでいるという点です。「気づけば防げる」攻撃であっても、「必ず気づける」わけではありません。
なお、IPAへの情報提供は任意のため、この割合を全国の被害率として一般化することはできません。それでも、人の注意力だけに頼る対策には限界があることは読み取れます。
従業員教育は、不審なメールに「気づく人を増やす」ための施策です。標的型攻撃メール訓練などの教育と、確認手順の規程化をセットで進めてみてください。
請求書の受領から振込までの間に、電話など別経路での確認を必ず入れる
確認を入れるべきタイミングは、データからはっきりしています。JPCERT/CCの2019年調査では、詐称は請求書発行時が33件、振込前が29件と、この2段階に集中していました。
この分布と、手口の約75%が請求書の偽装であることを合わせると、請求書の受領から振込までの間が最も重要な確認ポイントになります。IPAの解説書やJPCERT/CCの報告書でも、メール以外の手段での確認や承認フローの整備が挙げられています。
振込前の確認チェックリスト
- 振込先の変更は、メールに書かれた番号ではなく、以前から把握している電話番号にかけて確認します
- 振込先の変更は、担当者1人で処理せず、ダブルチェックと承認フローを必ず通します
- 「至急」「内密に」など、急ぎや秘密扱いを求める依頼ほど、手順を省かずに確認します
ひとり情シスの場合、すべてを自分で運用する必要はありません。情シスは規程の案と技術面の対策を用意し、日々の確認は経理部門が担うという役割分担が現実的です。
支払と無関係な約4分の1の詐称には、送信ドメイン認証とMFAの技術対策で備える
JPCERT/CCの2019年調査の詐称タイミング別の集計(計106件)では、「その他」は28件、約26%でした(計算値)。
この約4分の1には、経営者へのなりすましなど、請求書の確認では防げない類型が含まれると考えられます。そこで、次の技術対策を組み合わせます。
| 対策 | 目的 |
|---|---|
| 送信ドメイン認証(DMARC・SPF・DKIM) | ドメインを詐称したメールを見分ける |
| S/MIMEなどの電子署名 | 送信者が本物かを確認する |
| 類似ドメインの監視 | 自社名に似たドメインの取得を把握する |
| 私有メールアドレスの業務利用禁止 | 個人アドレスからの偽の連絡を見分ける |
| FIDO2(パスキー)など強固なMFA | AiTM攻撃も想定し、アカウントの乗っ取りを防ぐ |
なお、送信ドメイン認証で防げるのは、ドメインそのものを詐称したメールです。類似ドメインや、乗っ取られた正規のアカウントから送られたメールは防げません。そのため、別経路での確認と組み合わせることが前提になります。
特定の製品の導入が目的ではありません。まだ手つかずの対策がどれかを確認することから始めてみてください。
出典: IPA「ビジネスメール詐欺『BEC』に関する事例と注意喚起(第三報)」/JPCERT/CC「ビジネスメール詐欺の実態調査報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ひとり情シスはまず振込先変更の確認ルールから整えるのが現実的
BEC対策は、やるべきことが多く見えるかもしれません。しかし公的データから見ると、最初に手を付けるべきなのは振込先変更の確認ルールです。この記事の要点を3つに絞って振り返ります。
この記事のまとめ
- BECはIPA「情報セキュリティ10大脅威」組織編に、2026年版まで9年連続で選ばれています
- JPCERT/CCの2019年調査では、手口の約75%が取引先との請求書の偽装でした
- IPAに寄せられた事例の多くは未遂でしたが、2020年3月までの累計で17件は送金まで進んでいます
手口の中心が請求書の偽装である以上、請求書の受領から振込までの確認が最も効果的です。そのうえで、支払と関係のない詐称に備えて送信ドメイン認証やMFAを整えていく順番が、限られた人数の情シスでも取り組みやすいでしょう。
万が一、偽の依頼に応じて送金してしまった場合は、すぐに送金元の銀行(自社が振込を依頼した銀行)に連絡して組戻しを依頼してください。あわせて、攻撃者から届いたメールを保存し、警察に相談してください。まずは経理部門と話し合い、振込先変更の確認手順を文書にするところから始めてみてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「ビジネスメール詐欺の実態調査報告書」/IPA「ビジネスメール詐欺『BEC』に関する事例と注意喚起(第三報)」/警察庁「ビジネスメール詐欺に注意!」
新人・ひとり情シスの学習は情シスカレッジで

この記事で紹介した振込前の確認ルールや送信ドメイン認証は、担当者の知識や経験によって運用の質が変わりやすい領域です。BECのような攻撃に備えるには、情シス自身が基礎を学び続けることも欠かせません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、必要な知識を少しずつ身につけられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名からです。請求書払いに対応しており、初期設定は約10分で完了します。
※出典
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- IPA「ビジネスメール詐欺『BEC』に関する事例と注意喚起(第三報)」
- JPCERT/CC「ビジネスメール詐欺の実態調査報告書」
- FBI IC3「Business E-mail Compromise: The 3.1 Billion Dollar Scam」(2016年6月14日公表)
- FBI IC3「Business Email Compromise The $26 Billion Scam」(2019年9月10日公表)
- FBI IC3「Business Email Compromise: The $55 Billion Scam」(2024年9月11日公表)
- FBI IC3「2025 IC3 Annual Report」
- IPA「サイバー情報共有イニシアティブ(J-CSIP)運用状況[2023年4月〜6月]」
- 警察庁「ビジネスメール詐欺に注意!」