

【IPA・警察庁データ】ID管理システムとは|退職者IDを削除していると答えた割合は32.7%(2022年)、機能・IAMとの違い・選び方
「ID管理システム」という言葉を見かけても、自社に必要かどうかは判断しにくいですよね。ひとり情シスや情シス担当者からは、こんな声をよく聞きます。
- SaaSが増えるたびに、アカウントの一覧表を手で更新している
- 退職した人のアカウントが、全部のサービスから消えているか自信がない
- ID管理システムとIAMやIDaaSの違いが、正直よく分からない
先に結論をお伝えします。ID管理システムは、社員のIDの発行から権限の変更、削除までを一か所で管理する仕組みです。
警察庁の集計では、2025年の不正アクセス行為の検挙407件のうち399件が、他人のID・パスワードを使う手口でした。一方で、退職者のIDを削除していると答えた割合は、2022年時点で32.7%にとどまります。
この記事のポイント
- 2025年の不正アクセス行為の検挙407件のうち399件は、他人のID・パスワードを使う手口でした(出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」)
- 退職者のID・アクセス権限を削除していると答えた割合は2022年時点で32.7%、常用雇用者300人以下の企業では28.5%です(出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」)
- ID管理システムの導入率を示す公的統計は、本記事で確認した範囲では見当たりません。他社との比較ではなく、自社で手薄な工程から導入を判断するのが現実的です

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ID管理システムはIDの発行から削除までを一か所で管理する仕組み
ID管理システムとは、社内システムやSaaSごとに散らばったユーザーIDと権限を、まとめて管理する仕組みです。入社・異動・退職に合わせて、IDの登録・変更・削除を一か所から行えるようにします。
多くの会社では、Excelなどでアカウント管理台帳を作って運用していると思います。ID管理システムは、この台帳と各サービスの設定変更をつなげて、手作業を減らすものと考えると分かりやすいでしょう。
IPAの「情報セキュリティ10大脅威 2026」解説書でも、内部不正への備えとしてIDとアクセス権の管理が挙げられています。具体的には、IDとアクセス権の登録・変更・削除の手順を決めること、権限を必要最小限にすること、異動や離職で不要になったIDをすぐに削除すること、定期的に監査することです。その内容は、次の4つの工程とほぼ重なります。
ポイント: ID管理のライフサイクル
- 発行: 入社時に、決めた手順に沿ってIDと権限を登録する
- 変更: 異動に合わせて権限を付け替え、業務に必要な範囲に絞る
- 削除: 退職や異動で不要になったIDを、すぐに消す
- 点検: IDと権限の状態を、定期的に見直す
IDとパスワードでアクセスを制御している企業は2025年時点で60.4%
IDとパスワードでログインを管理すること自体は、多くの企業に定着しています。総務省「通信利用動向調査」によると、ID・パスワードによるアクセス制御を実施している企業は2025年時点で60.4%です。
対象は、常用雇用者100人以上でインターネットを利用している企業です。同じ指標を2021年から並べると、緩やかに上がってきていることが分かります。
| 調査年 | ID・パスワードによるアクセス制御を実施している企業の割合 |
|---|---|
| 2021年 | 57.0% |
| 2022年 | 57.2% |
| 2023年 | 58.0% |
| 2024年 | 58.9% |
| 2025年 | 60.4% |
出典: 総務省「通信利用動向調査」(令和3年)/同(令和4年)/同(令和5年)/同(令和7年 結果概要 別紙2、令和6年・令和7年欄)
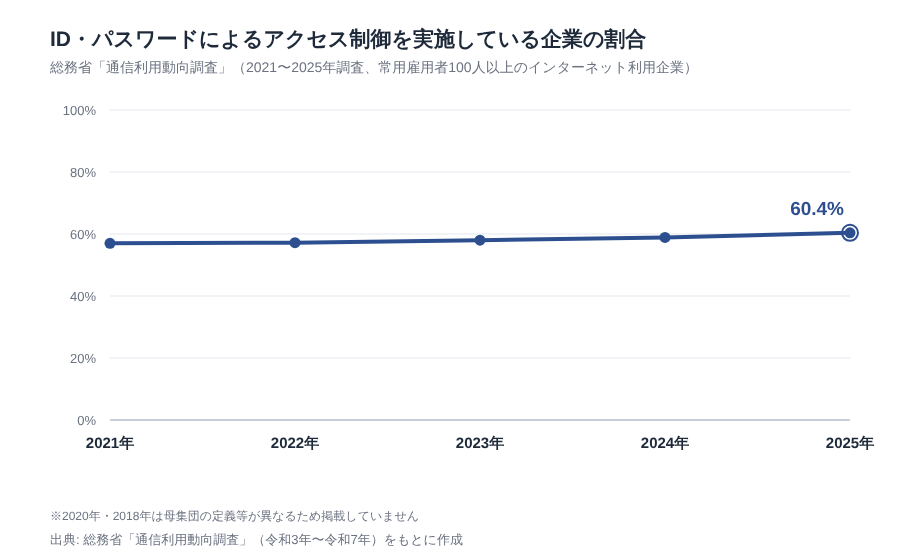
ただし、これは「ログインの入口にIDとパスワードを使っているか」を尋ねた数値です。発行したIDをその後どう管理しているかまでは、この指標からは分かりません。
ID管理は発行後の運用までを含み、強化していると答えた割合は2022年時点で35.5%
ID管理は、IDを発行して終わりではありません。発行後の権限変更や削除、本人確認の強化まで含む考え方です。そして、発行後の管理まで尋ねた別の調査では、数値はより低く出ています。
2022年の総務省調査では、ID・パスワードでアクセスを制御している企業は57.2%でした。こちらは常用雇用者100人以上の企業を単位とした回答です。一方、同じ2022年のIPA調査で「ID管理と本人確認(認証)を強化している」と答えた割合は35.5%です。IPA調査は、パネルモニター1,179名が所属企業の状況を個人として答えたもので、企業規模の下限はなく、同じ企業の社員が重複して回答している可能性もあります。
2つの数値を並べて見えてくるのは、IDを使うことと、IDを管理し続けることの間には段差があるかもしれないという点です。
もっとも、2つの調査は対象も聞き方も違うため、差の大きさをそのまま比べることはできません。約22ポイントの差には、設問の違いだけでなく、回答の単位(企業か個人か)や対象企業の規模の違いも含まれます。それでも、何を尋ねるかで数値が変わることは、ID管理を「発行後の運用」として捉える手がかりになります。
出典: 総務省「通信利用動向調査」(令和3年〜令和7年)/IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
IAM・IDaaS・SSOとの違いは管理する範囲と提供形態にある
ID管理システムと似た言葉に、IAM・IDaaS・SSOがあります。どれも同じものに見えますよね。違いは「どこまで管理するか」と「どのような形で提供されるか」にあります。
| 用語 | 意味 | ID管理との関係 |
|---|---|---|
| ID管理 | IDの台帳を持ち、発行・変更・削除を行う仕組み | 土台となる仕組み |
| IAM(Identity and Access Management) | ID管理に、本人確認(認証)と権限の判定(認可)を加えた枠組み | ID管理を含む、より広い考え方 |
| IDaaS(Identity as a Service) | ID管理やIAMの機能を、クラウドで提供するサービス | 提供形態の違い |
| SSO(シングルサインオン) | 1回の認証で、複数のサービスを使えるようにする機能 | IAMやIDaaSに含まれる機能の一つ |
本人確認を強める代表的な手段が多要素認証です。方式の種類や選び方は別の記事で詳しく解説しているので、あわせて読んでみてください。
IAMはID管理に認証と認可を加えた枠組みで、認証技術を導入している企業は2025年時点で22.2%
IAMの「認証」は、IDを持っているかだけでなく、本人かどうかを確かめる仕組みです。データを見ると、認証技術を導入して利用者を確認している企業は、2割強にとどまります。
総務省「通信利用動向調査」で「認証技術の導入による利用者確認」を行っている企業は、2024年が20.7%でした。2025年は22.2%です。対象は、常用雇用者100人以上のインターネット利用企業です。
同じ調査で、ID・パスワードによるアクセス制御は2025年時点で60.4%でした。入口にIDを置いている企業と、認証まで強めている企業とでは、数値に大きな開きがあります。
なお、22.2%は認証技術全般について尋ねた数値です。多要素認証やSSOの導入率そのものではない点に注意してください。
IDaaSはクラウド型のID管理で、導入率を示す公的統計はまだ無い
IDaaSは、ID管理やIAMの機能をクラウド上で利用できるサービスです。自社でサーバーを用意せずに使えるため、SaaSと組み合わせて使う場面が多くあります。ただし、IDaaSやID管理システムの導入率は、本記事で確認した公的調査の範囲では見当たりません。
比較のために、IPAの中小企業調査を見てみます。セキュリティ対策の必要性を「感じたことがない」と答えた企業を除く中小企業(n=2,203)で、ソフトウェアライセンス管理・IT資産管理製品の導入率は、2024年に10.3%でした。同じ製品区分は2016年にも測られており、そのときは5.5%です(2016年度調査、n=4,215)。2024年のクライアントPC管理製品の導入率は8.7%でした。
この比較から分かるのは、管理系の製品は経年で測られている一方、ID管理・SSO・IDaaSという区分の導入率は得られていない点です。
そのため本記事では「ID管理システムの導入率は何%」とは書きません。代わりに、ID管理の工程ごとの実施率を判断材料として紹介していきます。
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
不正アクセスの大半は他人のIDとパスワードを使って行われている
ここからは「なぜ今ID管理が必要なのか」を、公的な統計で確認していきます。結論から言うと、不正アクセスの入口の多くは、IDとパスワードそのものです。
2025年の不正アクセス行為の検挙407件のうち399件が他人のID・パスワードを使う手口
警察庁の集計を見ると、不正アクセスの大半は他人のIDとパスワードを使ったものです。2025年の不正アクセス禁止法違反の検挙件数は、431件でした。
そのうち、他人のシステムに無断でログインする「不正アクセス行為」は407件です。さらにその中で、他人のID・パスワードを無断で入力して使う「識別符号窃用型」が407件のうち399件を占めました。
識別符号とは、IDやパスワードのことです。なお、これは警察が検挙した件数で、実際に起きた件数とは異なります。それでも、検挙された不正アクセス行為のほとんどがIDとパスワードの悪用だったことは押さえておきたい点です。
ID・パスワードの入手方法はパスワード管理の甘さ84件・フィッシング77件・他人から75件
犯人がID・パスワードを手に入れた方法を見ると、最も多いのは管理の甘さにつけ込んだものです。2025年の識別符号窃用型について、入手方法の上位3つは次のとおりです。
| 入手方法 | 検挙件数(2025年) |
|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 |
| フィッシングサイトから入手 | 77件 |
| 他人から入手 | 75件 |
※上位3つの手口のみ。識別符号窃用型の総数は399件で、その他の手口を含みます。出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
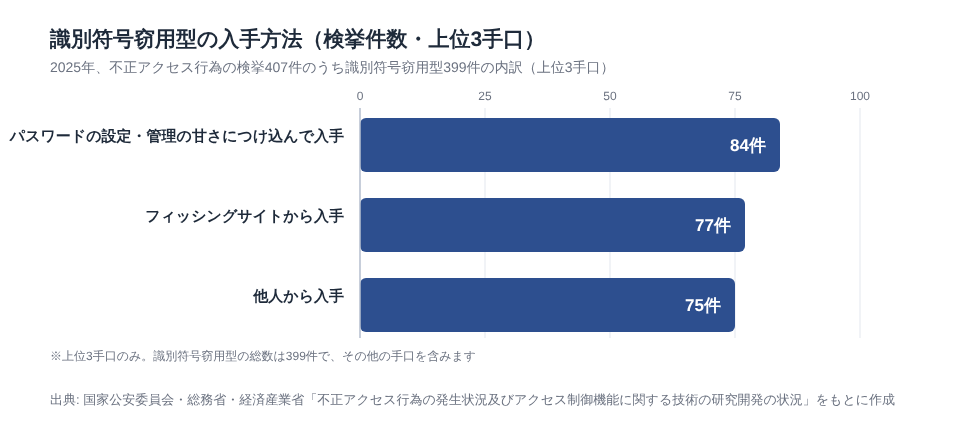
最も多かったのは、パスワードの設定や管理の甘さにつけ込んだ手口です。高度な攻撃よりも、社内のパスワードの扱い方が入口になっていることが分かります。
なお、同じ集計では「他人から入手」とは別に、IDやパスワードを知り得る立場にあった元従業員や知人などによる犯行も区分されています。同資料は対策として、利用しなくなった人のIDを速やかに削除するか、パスワードを変更するよう管理者に求めています。
パスワードの扱いを社内でそろえる方法は、後半の「ID管理システムで自動化できる工程」で紹介します。
被害企業の調査でもID・パスワードに起因する被害は3割台
被害を受けた側の調査でも、ID・パスワードの問題は3割台に現れます。IPAが2023年度に不正アクセス被害を受けたと答えた中小企業等(n=419、複数回答)を調べたところ、攻撃の手口は36.8%が「ID・パスワードの不正利用によるなりすまし」でした。IPAへの届出事例を原因別に見た2025年の集計では、「ID・パスワード管理の不備」が33.7%です(実際に被害のあった届出を原因別に分類した89件のうち30件)。
集め方の違う2つの調査のどちらでも、3割台に現れると読み取れます。ただし設問・年・母集団が違うため、同じ割合とは言えません。
また、同じ中小企業調査では「脆弱性」が48.0%で上回っています。ID管理だけで不正アクセスを防げるわけではありません。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
退職者IDを削除していると答えた割合は2022年時点で32.7%にとどまる
ひとり情シスにとって身近な悩みが、退職者のアカウントではないでしょうか。IPAの調査で、退職者のIDを削除していると答えた割合は、2022年時点で32.7%でした。ここでは、この数値を規模別やリモートアクセスの観点から見ていきます。
IPAは退職時のID削除を内部不正対策に挙げており、内部不正は2026年の10大脅威で7位
内部不正とは、従業員や元従業員など組織の内側にいる人が、秘密情報を持ち出したり改ざんしたりする行為です。IPAの「情報セキュリティ10大脅威 2026」(組織編)では、「内部不正による情報漏えい等」が7位でした。2016年に初めて選ばれてから、毎年ランク入りしています。
IPAは、内部不正への対策の一つとして、退職や異動で不要になったIDの削除を挙げています。解説書では、離職者が在職中のアカウントを使って外部から社内システムに入る手口も示されています。ところが、IPAの2022年の調査では次のような結果でした。退職者のIDや社内ネットワークへのアクセス権限などを削除していると答えた割合は32.7%です。
この調査は、パネルモニター1,179名が所属企業の状況を個人として答えたものです。
300人以下の企業では28.5%で、301人以上より7.8ポイント低い
企業規模で分けると、規模が小さいほど削除していると答えた割合は低くなります。常用雇用者300人以下では28.5%で、301人以上の36.3%より7.8ポイント低い結果です。
| 企業規模(常用雇用者数) | 退職者のID・アクセス権限等を削除していると答えた割合(2022年) |
|---|---|
| 300人以下(n=543) | 28.5% |
| 301人以上(n=636) | 36.3% |
| 全体(n=1,179) | 32.7% |
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」
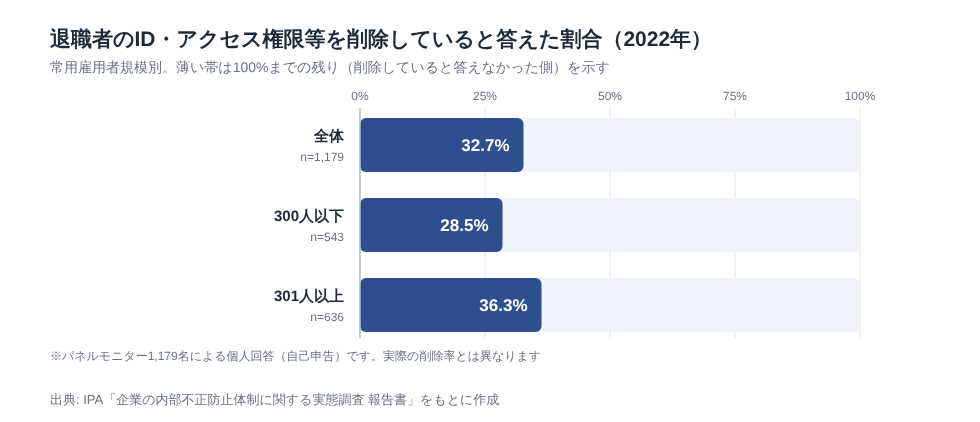
この結果で注目したいのは、規模の差よりも、301人以上でも6割強が「削除している」と答えていない点です。退職時の処理は、規模を問わず手作業や担当者任せになりやすいと考えられます。中小企業だけの課題ではないということです。
注意
この数値は回答者の自己申告で、実際に削除されている割合ではありません。回答者が自社の手順を知らずに「実施していない」と答えた可能性や、同じ企業の社員が重複して回答している可能性もあります。
ランサムウェアの侵入口は2025年時点で87.0%がVPN機器とリモートデスクトップ
警察庁の集計では、ランサムウェアの感染経路に占めるVPN機器とリモートデスクトップ経由の割合が、上がり続けています。
| 調査年 | 感染経路に占めるVPN機器・リモートデスクトップ経由の割合 |
|---|---|
| 2022年 | 80.4% |
| 2023年 | 81.7% |
| 2024年 | 86.0% |
| 2025年 | 87.0% |
※感染経路が分かった被害に占める構成比です。2023年は、解説書の本文では81.7%、表では81.8%と記載されています(本記事は本文の値を使用)。出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁)
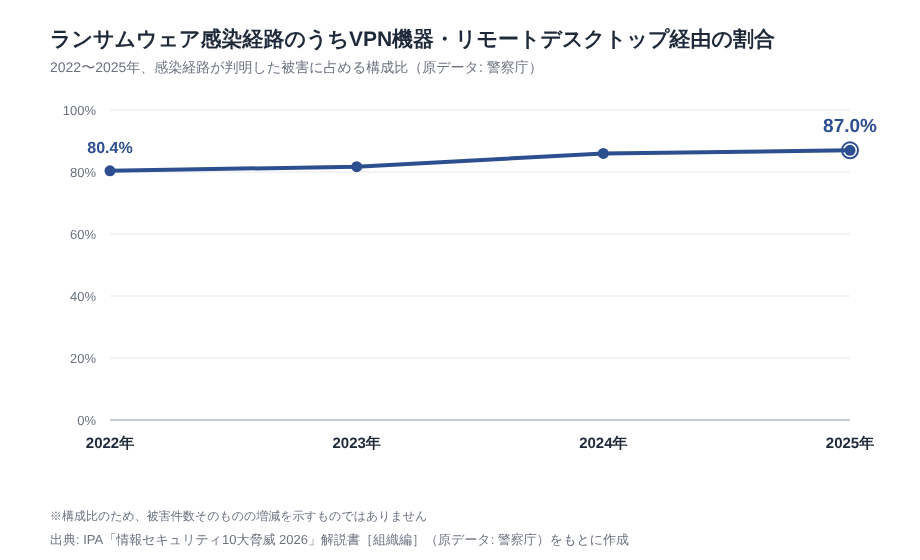
2025年のメール・添付ファイル経由は2.2%でした。IPAの10大脅威 2026では「リモートワーク等の環境や仕組みを狙った攻撃」が8位です。解説書は、この攻撃の手口として、VPN機器の脆弱性や設定ミスの悪用と、窃取したアカウント情報の悪用の両方を挙げています。
ここから筆者が考えるのは、攻撃が集中する社外からの入口は、退職者のアカウントが削除されずに残っていた場合に悪用され得る場所でもあるということです。ただし、VPN経由には機器の脆弱性を突かれたものも含まれ、退職者のアカウントが原因と示すデータではありません。構成比のため、被害件数の増加を示すものでもありません。
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁)
ID管理に関わる対策はどの工程も実施率が3割台以下
退職者の削除だけが手薄なわけではありません。ID管理に関わる対策は、どの工程も「実施している」と答えた割合が3割台以下です。
ID管理強化35.5%・退職者削除32.7%・最小権限30.4%・重要情報の棚卸し19.8%
IPAの2022年の調査では、ID管理と、それに関わる重要情報の管理の4つの対策のいずれも、実施していると答えた割合が過半数に届いていません。
| 対策 | 実施していると答えた割合(2022年) |
|---|---|
| ID管理と本人確認(認証)の強化 | 35.5% |
| 退職者のID・アクセス権限等の削除 | 32.7% |
| 重要情報に必要最小限の従業員しかアクセスできない管理 | 30.4% |
| 重要情報の定期的な棚卸しと不要なものの消去 | 19.8% |
※パネルモニター1,179名による個人回答(自己申告)。出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」
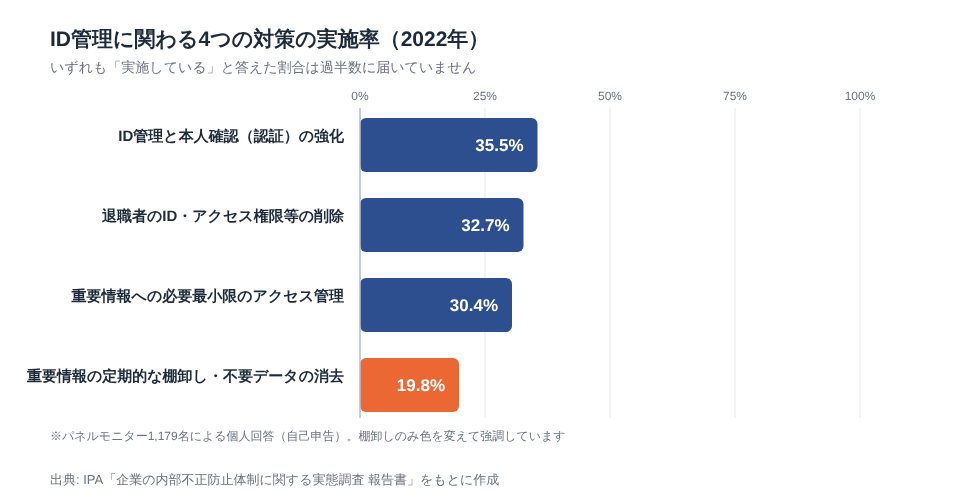
特に、重要情報の定期的な棚卸しと不要なものの消去は19.8%で、2割を下回りました。これはアカウントではなく、重要情報(データ)の棚卸しについて尋ねた項目です。
上の3つは近い値で、どれが特に低いと言えるほどの差ではありません。明らかに低いのは重要情報の棚卸しだけです。
被害の3割台を占める原因に対し、それを防ぐ対策の実施率も3割台にとどまる
被害側と対策側の数値を並べると、どちらも3割台です。
| 区分 | 項目 | 割合 |
|---|---|---|
| 被害側 | 原因「ID・パスワード管理の不備」(IPAへの届出、2025年) | 33.7% |
| 被害側 | 手口「ID・パスワードの不正利用によるなりすまし」(不正アクセス被害を受けた中小企業等、2023年度) | 36.8% |
| 対策側 | ID管理と本人確認の強化(2022年) | 35.5% |
| 対策側 | 退職者のID等の削除(2022年) | 32.7% |
| 対策側 | 必要最小限のアクセス管理(2022年) | 30.4% |
この並びから読み取れるのは、ID管理の「発行・認証・権限付与・削除」の各工程が、別々に手薄になっていることです。ただし年も調査主体も違うため、因果関係とは言えません。原因と手薄な対策が併存しているという見方にとどめてください。
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ID管理システムで自動化できるのは手作業で抜けやすい4つの工程
ここまで見てきた手薄な工程は、ID管理システムの主な機能とそのまま対応しています。手作業で抜けやすい工程を仕組みに置き換えることが、導入の一番のメリットです。
ポイント: ID管理システムが置き換える4つの工程
- 発行・削除: 人事情報と連動したIDの自動発行・自動削除
- 権限付与: 部署や役職などの役割に応じた権限の一括付与
- 棚卸し・監査: アカウントと権限の一覧出力、操作ログの記録
- 認証: SSOと、パスワードポリシー・多要素認証の一括適用
人事情報と連動したIDの自動発行・削除で退職者アカウントの残存を防げる
ID管理システムの中心となる機能が、IDの自動発行と自動削除です。人事システムや社員台帳に入社・退職の情報が入ると、連携するSaaSや社内システムのIDが作られたり止められたりします。
この仕組みはプロビジョニング、削除側はデプロビジョニングと呼ばれます。退職の連絡が遅れたり、使っているサービスが多かったりすると、手作業ではどうしても漏れが出ますよね。
退職者のIDを削除していると答えた割合は、2022年時点で32.7%でした。300人以下の企業では28.5%です。削除漏れは担当者の注意力ではなく、仕組みで防ぐものと考えてください。
役割単位で権限を付与すると必要最小限のアクセスを保ちやすい
役割(ロール)単位の権限付与とは、部署や役職ごとに権限のセットを決めておき、人に割り当てる方法です。異動したときはロールを付け替えるだけで、前の部署の権限が外れます。
IPAの2022年の調査では、重要情報に必要最小限の従業員しかアクセスできないよう管理していると答えた割合は30.4%でした。
異動のたびに権限を足していくだけの運用では、使わなくなった権限が積み重なりがちです。ロール単位で管理すれば、必要最小限の状態を保ちやすくなります。
アクセス権の棚卸しと監査ログで定期的な点検を回せる
ID管理システムを使うと、誰がどのサービスにどの権限を持っているかを一覧で出力できます。操作の記録もログとして残せるため、監査の際に説明しやすくなります。
関連する対策として、IPAの2022年の調査を見てみます。「重要情報を定期的に棚卸しし、不要なものを消去している」と答えた割合は19.8%でした。これはデータの棚卸しの数値で、アカウントの棚卸しそのものの数値ではありません。それでも、定期的な点検が後回しになりやすいことはうかがえます。
なお、IPAの10大脅威 2026解説書は、離任時にアカウントを削除したうえで、定期的にアカウントの棚卸しを行い、権限の妥当性や不要なアカウントの有無を確認するよう勧めています。
IDと権限の一覧やログが自動でそろえば、点検を定例作業として回しやすくなります。
SSOと認証ポリシーの統一でパスワード管理の甘さを減らせる
SSOを使うと、社員が覚えるパスワードの数を減らせます。パスワードの長さなどのルールや多要素認証の設定も、製品によってはID管理システム側でまとめて適用できます。
先に見たとおり、2025年の識別符号窃用型の入手方法で最も多かったのは管理の甘さでした。「パスワードの設定・管理の甘さにつけ込んで入手」が84件です。一方、2022年時点でID管理と本人確認(認証)を強化していると答えた割合は35.5%です。
ただし、SSOでは1つのIDとパスワードが複数のサービスの入口になります。そのIDが盗まれたときの影響も大きくなるため、多要素認証と組み合わせることが前提です。先の不正アクセスの資料も、管理者に対してワンタイムパスワードなどの二要素認証や、フィッシングに強い認証技術(パスキーなど)の導入を求めています。
入口となるパスワードの扱いを社内でそろえることが、SSOと認証ポリシー統一の役割です。
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
ID管理システムは自社で手薄な工程とリモートアクセス環境から逆算して選ぶ
製品を比べるときは、連携できるサービスの数や機能、料金、使いやすさがよく比較軸に挙がります。どれも大切ですが、最初に決めたいのは「自社のどの工程を自動化したいか」です。ここでは、公的データから導ける3つの判断軸を紹介します。
人事情報や既存のディレクトリと連携し、退職時の削除まで自動化できるかを確認する
最初に確認したいのは、いま使っているSaaSや社内システムと連携できる範囲です。あわせて、退職や異動の情報を入れたときに、各サービスのIDが自動で削除・変更されるかを確かめましょう。
連携できないサービスが残ると、そこだけ手作業の削除が続きます。2022年時点で、300人以下の企業で退職者のIDを削除していると答えた割合は28.5%でした。全体では32.7%です。
担当者が少ない会社ほど、退職処理を手作業で追いかける余裕はありません。ひとり情シスの会社ほど、削除の自動化を優先して確認するのがおすすめです。
VPN機器やリモートデスクトップの認証と連携できるかを確認する
SaaSだけでなく、社外から社内ネットワークに入る経路のアカウントも管理対象にできるかを確認してください。2025年のランサムウェアの感染経路は、感染経路が分かった被害のうち87.0%がVPN機器とリモートデスクトップ経由でした。IPAの10大脅威 2026でも、リモートワーク等の環境を狙った攻撃が8位に入っています。
先に触れたとおり、筆者は、攻撃が集中する社外からの入口を、退職者のアカウントが残っていた場合に悪用され得る場所と考えています。VPNの認証をID管理システムと連携できれば、退職と同時に社外からの接続も止めやすくなります。
ただし、この機能があればランサムウェアを防げるわけではありません。機器の脆弱性をふさぐ更新プログラムの適用は、別途欠かせません。リモートアクセスのセキュリティ全体の考え方も、あわせて確認してみてください。
導入の必要性は他社の導入率ではなく、退職者削除・最小権限・棚卸しの自己点検で判断する
ここからは筆者の考えです。前述のとおり、ID管理システムの導入率は、本記事で確認した公的統計からは分かりません。そのため、「他社がどれくらい入れているか」で導入を決めることはできません。
代わりにおすすめしたいのが、IPA調査で実施率が低かった項目を、自社に当てはめて点検する方法です。
ポイント: 導入を判断するための自己点検
- 退職者のIDとアクセス権限を、全サービスから漏れなく削除できているか(2022年の全体: 32.7%)
- 重要情報に、必要最小限の従業員しかアクセスできないようになっているか(同: 30.4%)
- 重要情報を定期的に棚卸しし、不要なものを消去できているか(同: 19.8%)
手作業で回っていない項目があれば、その工程を自動化できる製品を検討する価値があります。この3項目は公的調査の数値と一緒に示せるので、稟議資料の論点としても使えます。
出典: IPA「企業の内部不正防止体制に関する実態調査 報告書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編](原データ: 警察庁)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
ID管理システムについて、公的な一次データをもとに整理してきました。押さえておきたいのは次の3点です。
- ID管理システムは、IDの発行から削除までを一か所で管理する仕組みです。IAMは、そこに認証と認可を加えた枠組みです
- 2025年の不正アクセス行為の検挙407件のうち399件は、他人のID・パスワードを使う手口でした
- 退職者のIDを削除していると答えた割合は2022年時点で32.7%、300人以下の企業では28.5%です
退職者IDの削除は、規模を問わず「削除している」と答えなかった側が多数派です。そして、ID管理システムの導入率という他社比較の物差しもありません。だからこそ、自社の工程を点検することが判断の出発点になります。
まずは、退職した人のアカウントが全サービスから消えているかを確認するところから始めてみてください。
新人・ひとり情シスの学習は情シスカレッジで

入退社の処理や権限の設計、棚卸しといったID管理の運用は、担当者個人の経験に頼りがちな領域です。体系的に学ぶ機会も、なかなかありませんよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、短い時間で少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典