

【IPA・警察庁データ】ソーシャルエンジニアリングとは|代表的な手口と企業の対策、中小企業の訓練実施は7.3%(2024年)
情報システム部門で働いていると、こんな不安を感じることはありませんか。
- 電話で社員が情報を聞き出されたらどうしよう
- ソーシャルエンジニアリングと標的型メールは何が違うのか、うまく説明できない
- 社員教育が大事とは聞くけれど、何から始めればよいか分からない
先に結論をお伝えします。ソーシャルエンジニアリングは、システムではなく人の判断を狙って情報や金銭をだまし取る攻撃の総称です。手口が一つではないため、社内ルール・社員教育・技術対策を組み合わせて備える必要があります。
この記事では、代表的な手口の分類と、IPA「情報セキュリティ10大脅威 2026」での扱われ方を整理します。あわせて、国家公安委員会・総務省・経済産業省の不正アクセス統計とIPAの中小企業調査から、企業が取るべき対策と報告の仕組みを解説します。
この記事のポイント
- ソーシャルエンジニアリングは、人の判断を狙う攻撃の総称です。IPAの10大脅威には、独立した項目としては載っていません
- 2025年の不正アクセス行為の検挙では、ID・パスワードを悪用したなりすましが399件と大半を占めました(出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」(令和7年))
- 中小企業で訓練(標的型攻撃訓練メールやインシデント対応訓練など)を実施しているのは、2024年度調査で7.3%にとどまります。周知と体験型の教育の組み合わせが課題です(出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
ソーシャルエンジニアリングとは、人の心理や油断を突いて情報や金銭をだまし取る攻撃
ソーシャルエンジニアリングとは、人の心理や油断につけ込んで、パスワードや機密情報、金銭をだまし取る攻撃のことです。システムに侵入する技術ではなく、人をだます話術や状況づくりが攻撃の中心になります。
IPAは「情報セキュリティ10大脅威 2026」の個人向け資料で、攻撃の糸口を6つの種類に分けて説明しています。その1つが「ソーシャルエンジニアリング」で、対策の基本は「脅威・手口を知る」ことだと整理されています。
システムの弱点ではなく、人の判断を狙う点が技術的な攻撃との違い
ソーシャルエンジニアリングが技術的な攻撃と違うのは、正規の利用者をだまして、IDやパスワード、情報そのものを差し出させる点です。技術的な攻撃は、ソフトウェアや設定の不備を突いて侵入します。
正規のIDとパスワードで入られると、システム側から見れば本人のログインと区別しにくくなります。そのため、技術的な防御だけでは見つけにくいという特徴があります。
数値で見ると、2025年の不正アクセス行為の検挙のうち、ID・パスワードを悪用したなりすまし(識別符号窃用型)は399件でした。一方、セキュリティホールを突く攻撃は8件です。
なお、この399件のすべてがソーシャルエンジニアリングによるものではありません。また、警察が検挙した件数であり、実際の発生件数とは異なります。それでも、侵入の多くが「正規のIDの悪用」という形で起きていることは分かります。
だましの手口は「怖がらせる」「信じ込ませる」「相談しにくくする」の3つの心理操作に整理できる
人がだまされるのは、知識が足りないからだけではありません。心理を操作されて、その場で冷静に判断できなくなることが大きな原因です。
IPAは、2026年版の個人向け資料で「メールやSNS等を使った脅迫・詐欺の手口による金銭要求」を解説しています。この脅威は2019年の初選出から8年連続で選ばれています。その解説の中で、だましの心理操作が3つのパターンに整理されています。
この3つを企業で起きやすい場面に置き換えると、次の表のようになります。
| 心理操作のパターン | 攻撃者のねらい | 企業で起きやすい場面の例 |
|---|---|---|
| 怖がらせる | 焦らせて確認の手順を飛ばさせる | 「至急対応しないとアカウントが止まる」と急がせる |
| 信じ込ませる | 相手を本物だと思わせる | 上司・取引先・情報システム部門を名乗って依頼する |
| 相談しにくくする | 周囲への確認や報告を止める | 「この件は内密に」「他の人には言わないで」と口止めする |
※表の「攻撃者のねらい」と「企業で起きやすい場面の例」は、IPAの整理をもとに当メディアが企業向けに置き換えたものです。IPAの資料では、3つ目は「相談しにくい」と表記されており、恥ずかしい内容で脅して相談しにくくさせる例が挙げられています。
特に3つ目の「相談しにくくする」は、社内で報告が上がらない原因になります。この点は、記事の後半で扱う報告の仕組みづくりにつながります。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」/IPA「情報セキュリティ10大脅威 2026」説明資料[個人編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
代表的な手口は、人や現場から直接情報を得るものと、メールやWebを使うものに分けられる
ソーシャルエンジニアリングの手口は、情報を得る経路で2つに分けると整理しやすくなります。1つは、電話や対面、オフィスの現場で人から直接情報を得る手口です。もう1つは、メールやSMS、偽のWebサイトを使ってだます手口です。
前者は昔からある手口ですが、今も社内で起こりうるものです。後者は一度に多くの人を狙えるため、現在の攻撃の中心になっています。
なりすまし電話・ショルダーハッキング・トラッシングは、人や現場から直接情報を得る手口
人や現場から直接情報を得る手口は、特別な道具を使わず、人の油断や職場の習慣を利用する点が特徴です。代表的な手口を次の表にまとめました。
| 手口 | やり方 | 社内で起きやすい場面 |
|---|---|---|
| なりすまし電話 | 取引先・情報システム部門・上司などを名乗って電話し、パスワードや顧客情報を聞き出す。作り話で信用させる「プリテキスティング」も含む | 「システム更新のため、パスワードを確認させてください」と問い合わせを装う |
| ショルダーハッキング | パスワードの入力や画面の内容を、肩越しにのぞき見る | カフェや電車内での作業、オフィスの受付付近 |
| トラッシング | 捨てられた書類やメモ、記憶媒体から情報を拾い集める | 機密書類をそのままゴミ箱に捨てる、古いUSBメモリを初期化せず廃棄する |
| 共連れ(テールゲーティング) | 入館証を持つ社員の後ろについて、一緒に入室する | 荷物を抱えた人や来客を装い、ドアを開けてもらう |
※この表は、各手口の一般的な説明を当メディアが整理したものです。
なお、IDやパスワードを利用者本人から聞き出したり、入力をのぞき見たりして不正アクセスに使った事案は、国家公安委員会・総務省・経済産業省の不正アクセス統計で「利用権者からの聞き出し、のぞき見」として集計されています。2025年の検挙件数は35件でした。対象は不正アクセスで検挙された事案に限られるため、これらの手口全体の件数ではありません。
どの手口も、社員が「相手を疑うのは失礼だ」と感じたり、確認を面倒に思ったりする場面を狙います。防ぎ方は、後半の社内ルールの見出しで説明します。
メールやWebを使う手口では、フィッシングと詐欺メールがIPA個人編に8年連続で選ばれている
メールやWebを使う手口は、一度に多くの人を狙えるため、現在のソーシャルエンジニアリングの中心になっています。メールやSMS、SNS、偽サイトを使って、本物の企業やサービスを装います。
IPA「情報セキュリティ10大脅威 2026」の個人編では、2つの関連する脅威が選ばれています。「フィッシングによる個人情報等の詐取」は、2019年の初選出から8年連続です。「メールやSNS等を使った脅迫・詐欺の手口による金銭要求」も、同じく2019年から8年連続で選ばれています。
ただし、これは個人向けの脅威としての選出です。組織向けの順位とは別のランキングなので、混同しないよう注意してください。
組織を狙うメールの手口としては、標的型攻撃やビジネスメール詐欺があります。この2つは、次の10大脅威の見出しで位置づけを確認します。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」/IPA「情報セキュリティ10大脅威 2026」説明資料[個人編]
IPA「情報セキュリティ10大脅威2026」組織編では、人をだます攻撃が5位と10位に入っている
「情報セキュリティ10大脅威」は、IPAが毎年公表している脅威のランキングです。前年に話題になった事故や攻撃をもとに、組織編と個人編に分けて選ばれています。
なお、IPAは順位の高さだけで判断せず、自社の立場や環境に合わせて対策を考えるよう注意を促しています。選ばれた脅威がすべてではない点も明記されています。ここでも、順位は「どの脅威が注目されているか」の目安として見てください。
組織編10項目のうち、標的型攻撃(5位)とビジネスメール詐欺(10位)が、だますことを中心とする脅威
2026年の組織編10項目のうち、人をだますことが攻撃の中心になるのは、5位の標的型攻撃と10位のビジネスメール詐欺です。まずは10項目の一覧を見てみましょう。
| 順位 | 脅威名 | 人をだますことが攻撃の中心か |
|---|---|---|
| 1位 | ランサム攻撃による被害 | - |
| 2位 | サプライチェーンや委託先を狙った攻撃 | - |
| 3位 | AIの利用をめぐるサイバーリスク | - |
| 4位 | システムの脆弱性を悪用した攻撃 | - |
| 5位 | 機密情報を狙った標的型攻撃 | ○ |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | - |
| 7位 | 内部不正による情報漏えい等 | - |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | - |
| 9位 | DDoS攻撃(分散型サービス妨害攻撃) | - |
| 10位 | ビジネスメール詐欺 | ○ |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]。3列目の「○」は当メディアによる整理で、IPAの分類ではありません。
5位の機密情報を狙った標的型攻撃は、特定の組織から機密情報を盗むことを主な目的とした攻撃です。2016年に初めて選ばれ、11年連続で入っています。
10位のビジネスメール詐欺は、取引先などになりすましたメールで、偽の口座へ送金させる詐欺です。2018年に初めて選ばれ、9年連続で入っています。どちらも入口でメールを使って人をだまします。手口の流れや見分け方は、それぞれのリンク先の記事で詳しく解説しています。
「ソーシャルエンジニアリング」という独立した項目は無く、複数の脅威に共通する入口として扱われている
10大脅威2026には、「ソーシャルエンジニアリング」という名前の項目はありません。人をだます脅威は、組織編と個人編の複数の項目に分かれて入っています。
具体的には、組織編に標的型攻撃(5位)とビジネスメール詐欺(10位)があります。個人編には、詐欺メールによる金銭要求とフィッシングがあり、どちらも8年連続の選出です。
国家公安委員会・総務省・経済産業省の不正アクセス統計では、手口の一部が件数として公表されています。なりすましの入手手口の1つに「利用権者からの聞き出し、のぞき見」という区分があり、2025年の検挙件数は35件でした。
この数値から読み取れるのは、ソーシャルエンジニアリングが個別の脅威の名前というより、複数の脅威に共通する「入口」として扱われているということです。警察統計の35件も、不正アクセスにつながったパスワード等の入手方法という限られた切り口での集計です。不正アクセスを伴わない被害まで含めた件数や被害額の公的統計は見当たりません。
ただし、これは本記事で確認した公的資料の範囲での判断です。また、35件は検挙件数です。聞き出しやのぞき見は被害に気づきにくいと考えられるため、実際の発生規模を示す値とはみなせません。対策を考えるときは、標的型攻撃・ビジネスメール詐欺・フィッシングの対策に共通する土台として位置づけると整理しやすくなります。
注意
ソーシャルエンジニアリング全体の被害件数や被害額を示す公的統計は、本記事で確認した範囲にはありません。他の記事やサービス紹介で「ソーシャルエンジニアリングの被害件数」として示される数値は、どの調査の、どの区分の数値なのかを確認してください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「情報セキュリティ10大脅威 2026」説明資料[個人編]/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2025年のなりすましによる不正アクセス399件は、入手手口の上位3つが75〜84件の狭い範囲で並んでいる
ソーシャルエンジニアリングで盗まれたIDやパスワードは、最終的に不正アクセスに使われます。国家公安委員会・総務省・経済産業省の「不正アクセス行為の発生状況」は、IDとパスワードがどのように入手されたかを手口別に公表しています。
この見出しでは、その内訳から、人をだます手口がどの程度の位置を占めているのかを確認します。数値はいずれも検挙件数であり、実際の発生件数ではない点に注意してください。
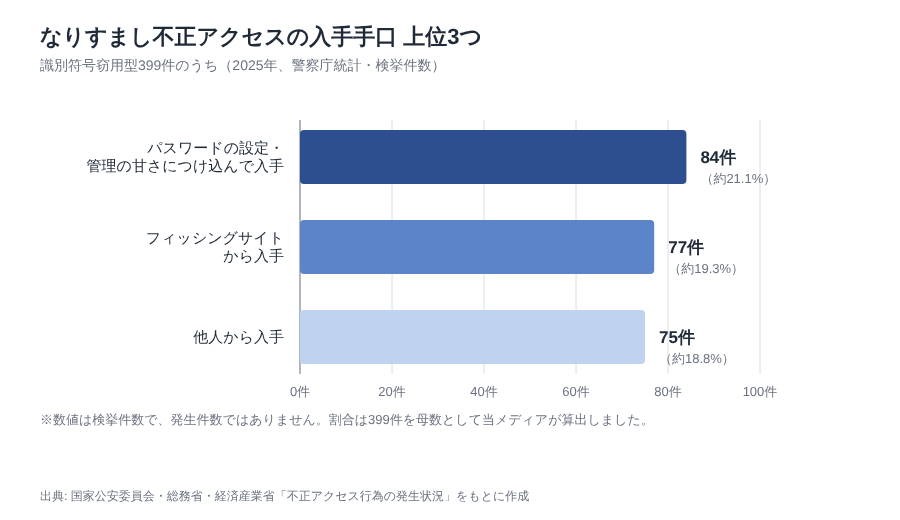
入手手口はパスワード管理の甘さ84件、フィッシング77件、他人から入手75件が上位
2025年に検挙された識別符号窃用型(なりすまし)399件のうち、入手手口の上位3つは、パスワード管理の甘さ・フィッシング・他人から入手でした。件数と割合は次のとおりです。
| 入手手口 | 2025年の検挙件数 | 識別符号窃用型399件に占める割合 |
|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 | 約21.1% |
| フィッシングサイトから入手 | 77件 | 約19.3% |
| 他人から入手 | 75件 | 約18.8% |
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」。数値は検挙件数で、発生件数ではありません。割合は399件を母数として当メディアが算出しました。
なお、「他人から入手」は資料に定義の記載が無い区分です。人から聞き出す・のぞき見る手口は、これとは別に「利用権者からの聞き出し、のぞき見」として集計されています。2025年は35件で、399件の約8.8%でした。
同じ表には「識別符号を知り得る立場にあった元従業員や知人等による犯行」という区分もあり、2025年は61件(約15.3%)でした。割合はいずれも当メディアの算出です。
入手手口は防ぎ方が異なる区分に分かれており、1つの区分は最大でも全体の約2割にとどまる
上位3つの手口の差は、1位の84件と3位の75件で9件しかありません。3つを合計すると236件で、399件の約59.1%になります。2位のフィッシングは77件です。
この並びから読み取れるのは、どれか1つの区分だけを想定した対策に偏ると、検挙事案の最大でも2割程度にしか対応できないということです。主な区分は、それぞれ防ぎ方が異なります。
| 入手手口 | 主に対応する対策 |
|---|---|
| パスワードの設定・管理の甘さ | パスワードの設定ルール、使い回しの禁止 |
| フィッシングサイト | 偽サイトを見分ける知識、多要素認証 |
| 他人から入手 | パスワードが渡った後を前提にした多要素認証 |
| 元従業員や知人等による犯行 | 退職・異動時のアカウント停止、パスワードの変更 |
| 利用権者からの聞き出し、のぞき見 | 問い合わせ時の本人確認のルール、画面や入力の扱い |
※対応関係は当メディアによる整理です。「他人から入手」は資料に定義の記載が無いため、特定の社内ルールには対応づけていません。
さらに、フィッシングと他人から入手の計152件(約38%)は、正規のパスワードが本人以外に渡ったケースです。このことから、パスワードを長く複雑にするだけでは防げない手口が、なりすましの約4割を占めていると考えられます。
また、ソーシャルエンジニアリングに最も近い聞き出し・のぞき見の35件は、上位3つの半分以下です。ここから読み取れるのは、この区分への対策だけでは、検挙事案の1割未満にしか対応しないということです。
ただし、手口ごとに検挙のしやすさが違えば、実際の発生の比率とは異なる可能性があります。また、2025年の1年分の内訳なので、毎年この並びになるとは限りません。それでも、技術対策・社内ルール・教育を組み合わせる理由としては十分な材料です。
出典: 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」
企業の対策は、社内ルール・社員教育・技術対策の3つを組み合わせて進める
ここまで見てきたように、人をだます手口は経路も防ぎ方もさまざまです。1つの対策だけでは足りないため、社内ルール・社員教育・技術対策の3つを組み合わせることが基本になります。
ポイント
- 社内ルール: 社員が迷わず断れるよう、やってよいこと・いけないことを決めておく
- 社員教育: 手口を知らせるだけでなく、体験して判断を練習する機会をつくる
- 技術対策: パスワードが渡っても使われにくい仕組みを重ねる
社内ルールでは、本人確認・書類と画面の扱い・入退室の3点を明文化する
電話や対面の手口を防ぐには、社員が判断に迷わないよう、やってよいこととやってはいけないことをルールで決めておくことが有効です。ルールがあれば、社員は「規則なので」と断りやすくなります。ルールの例は次のとおりです。
| ルールの例 | 防ぎたい手口 |
|---|---|
| 電話でパスワードや顧客情報を聞かれても答えない。折り返しは登録済みの番号にかける | なりすまし電話 |
| 離席時は画面をロックし、社外ではのぞき見防止フィルターを使う | ショルダーハッキング |
| 機密書類はシュレッダーにかけ、記憶媒体はデータを消去してから廃棄する | トラッシング |
| 入館証を持たない人を一緒に入れない | 共連れ |
※ルールの例は一般的な対策を当メディアが整理したものです。
こうしたルールの土台になるのが、セキュリティポリシーです。総務省の2025年調査によると、常用雇用者100人以上の企業(インターネット利用企業)のうち、セキュリティポリシーを策定している企業は48.1%でした。業種別では、情報通信業が86.3%、金融・保険業が88.2%、卸売・小売業が46.6%です。
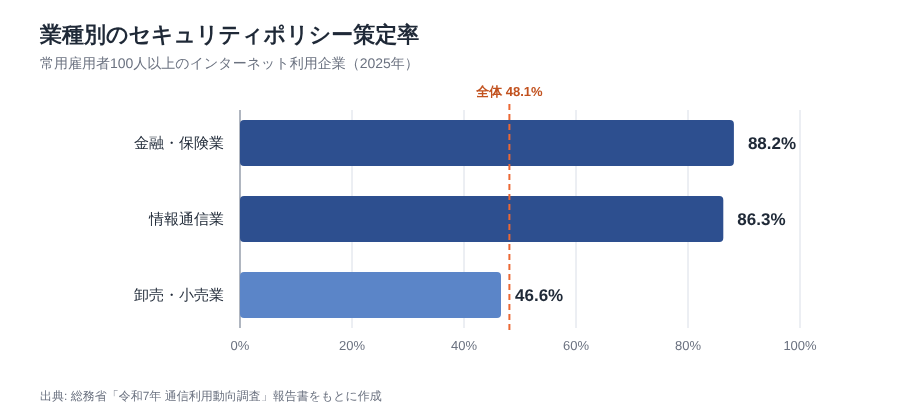
この数値から読み取れるのは、情報通信業と金融・保険業の策定率が、全体の約1.8倍の水準にあるということです。一方で全体では、半数を超える企業がまだポリシーを策定していません。9割近い2業種を基準にする必要はなく、まずは自社にポリシーがあるか、上の4つのような具体的なルールまで落とし込めているかを確認してみてください。
中小企業の情報セキュリティ教育は「周知」が21.2%で最も多く、訓練は7.3%にとどまる
IPAの2024年度調査によると、中小企業等の情報セキュリティ教育で最も多い方法は「関連情報の周知」で21.2%、「訓練」(標的型攻撃訓練メールやインシデント対応訓練など)は7.3%でした。5つの方法の実施率は次のとおりです。
| 教育の方法 | 実施率(2024年度、中小企業等全体) |
|---|---|
| 関連情報の周知(社内メール・回覧・掲示板など) | 21.2% |
| eラーニング | 11.0% |
| 社内の研修や勉強会 | 10.4% |
| 外部講習会やセミナーの聴講 | 7.7% |
| 訓練(標的型攻撃訓練メール、インシデント対応訓練など) | 7.3% |
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書(n=4,191、複数回答)
また、同じ調査で「教育を特に実施していない」と答えた中小企業等は63.6%でした。
この結果から読み取れるのは、教育の中心がメールや掲示で「知らせる」型で、訓練は5つの中で最も少ないということです。ソーシャルエンジニアリングは、知識があってもその場で判断を誤らせる攻撃です。周知と体験型の教育の組み合わせを検討する価値があります。
ただし、複数回答のため「周知だけで済ませている企業」の割合は分かりません。周知の効果が訓練より低いことを示すデータも無く、IPA自身も対策の目的を「脅威・手口を知る」としています。周知そのものは大切な取り組みです。
企業規模別では101名以上でも周知55.9%に対して訓練27.1%で、約2倍の開きがある
企業規模別に見ても、周知が最も多く、訓練が下位(5つの方法のうち4〜5番目)にとどまるという並びはどの規模でも変わりません。規模が大きくなると、各方法の実施率は全体的に上がります。
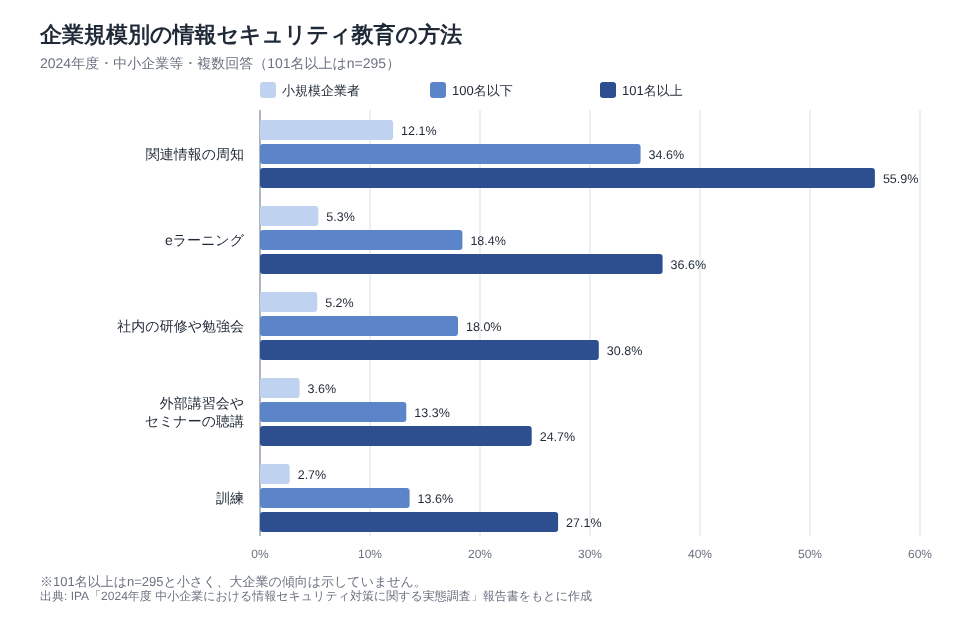
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書(複数回答。101名以上はn=295)。グラフの値: 周知 12.1%/34.6%/55.9%、eラーニング 5.3%/18.4%/36.6%、社内の研修や勉強会 5.2%/18.0%/30.8%、外部講習会やセミナー 3.6%/13.3%/24.7%、訓練 2.7%/13.6%/27.1%(いずれも小規模企業者/100名以下/101名以上の順)
周知と訓練を比べると、小規模企業者では周知12.1%に対し訓練2.7%で、約4.5倍の差があります。100名以下では周知34.6%、訓練13.6%です。101名以上でも周知55.9%に対し訓練27.1%で、約2.1倍の開きがあります。
この並びから読み取れるのは、規模が大きい企業でも、教育の中心が「知らせる」型である点は同じだということです。また、訓練の実施率は小規模企業者と101名以上で約10倍の差があります。訓練を始めるときは、他社との比較より、自社の手順の抜けを見つけることを目標にすると進めやすくなります。
ただし、101名以上はn=295と小さく、大企業の傾向は示していません。また2024年度の1年分のみで、増えているか減っているかは分かりません。訓練の具体的な進め方は、標的型攻撃メール訓練の記事を参考にしてください。
技術対策は多要素認証などで、だまされてパスワードが渡った後の被害を小さくする
ルールと教育を整えても、人は必ずどこかでだまされる可能性があります。そのため、パスワードが本人以外に渡ることを前提に、渡っても使われにくくする技術対策を重ねておきます。
2025年の検挙件数では、フィッシングサイトからの入手が77件、他人からの入手が75件でした。これらは正規のパスワードが渡ったケースであり、なりすましの入手手口のセクションで見たとおり、パスワードを強くするだけでは防げないと考えられます。代表的な技術対策は次の3つです。
- 多要素認証: パスワードに加えて、スマートフォンの認証アプリなどで本人確認する
- 不審なログインの通知: いつもと違う場所や端末からのログインを利用者と管理者に知らせる
- 権限の最小化: 1つのアカウントで触れられる情報を必要な範囲に絞り、被害の広がりを抑える
ただし、多要素認証でも完全には防げません。入力した情報をその場で中継するフィッシングのように、多要素認証を突破する手口もあります。このため国家公安委員会・総務省・経済産業省は、ワンタイムパスワード等の二要素認証に加えて、パスキーのようなフィッシングに耐性のある認証技術の導入を呼びかけています。技術対策は、ルールや教育と組み合わせて使うものと考えてください。
出典: 総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
だまされたと気づいたときにすぐ報告できる仕組みが、被害を小さくする
ソーシャルエンジニアリング対策は、「だまされないこと」だけでは完結しません。だまされたと気づいた時点ですぐに報告し、被害を止めることも同じくらい大切です。
前半で紹介したとおり、攻撃者は「相談しにくくする」心理操作を使います。社員が報告をためらうと、パスワードの変更やアカウントの停止が遅れ、被害が広がりやすくなります。
2025年は企業の48.0%が何らかのセキュリティ被害を受けており、2,000人以上の企業では64.9%に上る
総務省の2025年調査によると、常用雇用者100人以上の企業(インターネット利用企業)のうち、何らかのセキュリティ被害を受けた企業は48.0%でした。従業者規模別では、2,000人以上の企業で64.9%、100〜299人の企業で45.6%です。
この指標は、ウイルス感染や不正アクセスなどを幅広く含んだものです。「標的型メールが送られてきた」という回答も被害に数えられています。ソーシャルエンジニアリングによる被害に限った数値ではなく、その一因として人をだます手口も含まれる、という位置づけで見てください。
この規模による差から読み取れるのは、大企業が狙われやすいという見方と、被害に気づいて回答できる体制があるという見方の両方が成り立つことです。100〜299人の企業の45.6%は、「気づけた被害」の割合と読むのが安全です。被害に気づく仕組みがなければ、数値にも表れません。この点が、次に説明する報告体制の話につながります。
報告をためらわせない職場づくりが、「相談しにくくする」手口への対策になる
だまされた社員が「責められる」と感じると、報告が遅れます。これはまさに、攻撃者の「相談しにくくする」狙いどおりの状態です。そこで、報告した人を責めないルールと、報告先の一本化を決めておきましょう。
ところが、報告から初動までを練習している企業は多くありません。IPAの2024年度調査では、情報セキュリティ教育を実施している中小企業のうち、教育内容にインシデント対応訓練を含めているのは9.8%でした。なお、先に紹介した訓練の実施率7.3%は中小企業等全体が母集団で、9.8%とは対象が異なります。
報告の流れは、次のように決めておくと社員が迷わずに動けます。
- 気づく: 電話やメールで情報を伝えてしまった、不審なリンクを開いたなどの状況を自覚する
- 報告する: 決められた報告先(情報システム部門など)に、時刻と内容をすぐに連絡する
- 初動をとる: パスワードの変更、アカウントの一時停止、関係者への注意喚起を行う
一度でもこの流れを練習しておくと、実際の場面で報告までの時間を短くできます。
出典: 総務省「令和7年通信利用動向調査報告書」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
まとめ|ソーシャルエンジニアリング対策は、手口を知ることと報告しやすい仕組みづくりから始める
ソーシャルエンジニアリングは、システムではなく人の判断を狙う攻撃です。公的なデータから見えてきた要点を振り返ります。
- 人をだます攻撃は、IPA「情報セキュリティ10大脅威 2026」の項目としては独立していません。組織編の標的型攻撃(5位)やビジネスメール詐欺(10位)など、複数の項目に分かれています。警察統計では、聞き出し・のぞき見が入手手口の1区分として集計されています(2025年は35件)
- 2025年に検挙されたなりすまし不正アクセス399件では、入手手口が複数の区分に分かれ、どの区分も単独では約2割以下です。このことから、1つの対策だけでは足りないと考えられます
- 中小企業の教育は周知が中心で、訓練の実施は2024年度調査で7.3%にとどまります
- 社内ルール・社員教育・技術対策に加えて、だまされたときにすぐ報告できる仕組みを組み合わせることが大切です
まずは「電話でパスワードを聞かれても答えない」といった身近なルールと、報告先を決めるところから始めてみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

この記事で見たように、社員教育は「周知」だけで終わってしまいがちです。手口を知り、判断を練習する機会を継続してつくるには、教える側の担当者がまず知識を身につけておくことが大切です。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典