

【総務省・IPAデータ】シャドーAIとは|生成AI業務利用86.4%に対し検知ツール導入は10.4%(2025年度)
「社員が個人のアカウントでChatGPTなどを使っているかもしれない」と感じていても、どこから手を付ければよいか迷いますよね。情シスの担当者からは、次のような声をよく聞きます。
- 社員が個人のアカウントで生成AIを使っていそうだが、実態がつかめない
- 禁止すべきか、認めるべきか、判断の材料が無い
- ガイドラインは作ったが、守られているか確かめる方法が無い
先に結論をお伝えします。シャドーAIとは、会社が把握・許可していない生成AIを、従業員が業務に使うことです。総務省の2025年度調査では、何らかの業務で生成AIを使っている企業は86.4%でした。
一方で、AIガバナンスツールで生成AIのリスクを検知している企業は10.4%にとどまります。この記事では、シャドーAIの定義とシャドーITとの違い、生まれる背景、日本企業の対策の現状を公的データで確認します。そのうえで、情シスが進める統制の手順を4つに分けて解説します。
この記事のポイント
- シャドーAIは、会社が把握・許可していない生成AIを従業員が業務に使うことです。IPAの「情報セキュリティ10大脅威 2026」解説書も、従業員が個人で使うAIサービスの業務利用を「シャドーAI」として取り上げています
- 総務省の2025年度調査では、生成AIを業務で使う企業が86.4%なのに対し、AIガバナンスツールでリスクを検知している企業は10.4%でした(出典: 総務省「令和8年版 情報通信白書」)。日本の遅れはルールづくりより運用・検知の段階にあります
- 生成AIの利用を禁止する企業は2025年度で3.5%と少数です(出典: 総務省「令和8年版 情報通信白書」)。対策は「実態把握 → 許可ツールと申請ルール → 責任者と見直し → 相談・教育」の順に進めます

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
シャドーAIとは、会社が把握・許可していない生成AIを従業員が業務に使うこと
この記事では、シャドーAIを「会社(情報システム部門)が把握・許可していない生成AIサービスやアカウントを、従業員が業務に使うこと」と定義します。ポイントは、AIを使うこと自体ではなく、会社の管理が及んでいないことです。
たとえば、無料版の生成AIに個人のアカウントでログインし、会議メモや顧客とのやり取りを貼り付けて要約させるケースです。会社が契約していないAI機能付きのSaaSを、部署の判断で使い始めるケースも当てはまります。
ポイント
- 許可の有無: 会社が利用を認めたサービスかどうか
- アカウントの管理: 会社が管理するアカウントか、個人のアカウントか
- 情報の行き先: 入力した情報がどこに保存され、何に使われるか
IPAは、個人で使っているAIサービスを業務に使うことを「シャドーAI」と呼んでいる
「シャドーAI」という言葉は、公的資料でも使われています。IPAの「情報セキュリティ10大脅威 2026」解説書[組織編]は、従業員が個人で使っているAIサービスを業務に使うことを「シャドーAI」と説明しています。対象は生成AIに限らず、AIサービス全般です。
同じ問題は、IPAの資料で次のような表現でも取り上げられています。
- 「個人利用のAIで業務をやる、等のガバナンス不備」(IPA「AIの動作・分析・利用等の説明に関する意識調査」の設問)
- 「組織に管理されていないアカウント」(IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
IPAの「情報セキュリティ10大脅威 2026」では、AIの利用をめぐるサイバーリスクが組織向けの3位に初めて選ばれました。
解説書は、米国のAI企業(LayerX社)による2025年の調査を引用しています。この調査では、業務で生成AIにコピー&ペーストで入力する利用者が77%でした。そうした入力の82%は、組織の管理外のアカウント経由です。
この調査の対象は、LayerX社の世界中の法人顧客です。対象企業がどの国にあるかは原典に書かれておらず、日本企業の値ではありません。
国内の調査も見てみましょう。IPAの2026年3月の調査では、AIを業務で使う人の42.9%が「個人利用のAIで業務をやる、等のガバナンス不備」に不安を感じていました。
ここから読み取れるのは、今回確認した国内の公的統計には、無許可利用の割合を直接測ったものが見当たらないという点です。手がかりは、利用者の不安や対策の実施率といった周辺の指標に限られます。だからこそ、自社で利用実態を把握することが対策の出発点になります。
シャドーAIはシャドーITのうち生成AIに絞ったもので、入力した情報そのものが社外に渡る点が異なる
シャドーAIは、シャドーITのうち生成AIに絞ったものです。シャドーITとは、会社が把握・許可していないIT機器やクラウドサービスを業務に使うことを指します。
管理外のIT機器への懸念は、AIに限らず以前からあります。
タニウム合同会社が2026年1月に行った民間調査は、従業員1,000名以上の国内企業675社が対象です。そのうち72.3%が、管理外のIT機器があることに不安を抱いていました。この値はAIに限った指標ではない点に注意してください。
| 比較の観点 | シャドーIT | シャドーAI |
|---|---|---|
| 対象 | 会社が把握していないIT機器・クラウドサービス全般 | 会社が把握・許可していない生成AIサービスやアカウント |
| 情報が社外に渡るタイミング | ファイルの保存や共有など、使い方による | 依頼文(プロンプト)を入力した時点 |
| 会社が後から確認・削除できるか | 管理外のため難しい | 個人アカウントでは入力履歴の確認や削除が難しく、学習に使われる設定の場合もある |
シャドーAIでは、プロンプトを入力すること自体が社外のサービスへの情報提供になります。利用者もこの点を意識しています。IPAの2026年3月の調査では、AIを業務で使う人の53.6%が、不適切なプロンプト入力による情報漏えいを懸念していました。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/IPA「AIの動作・分析・利用等の説明に関する意識調査」/タニウム合同会社「サイバーインシデントと事業継続性の実態調査レポート」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
シャドーAIが生まれる背景には、組織の管理より先に個人での利用が広がったことがある
シャドーAIは「生成AIが手軽だから」だけで生まれるわけではありません。公的データを見ると、背景は3つに整理できます。
1つ目は、企業での生成AIの使われ方が個人単位に偏っていることです。2つ目は、個人での利用が業務での利用より早い時期から広がっていたことです。3つ目は、会社の方針が一律の禁止ではなく「範囲を決めて認める」方向に進んでいることです。
順に見ていきましょう。
生成AIの利用は「個人で業務利用」が63.3%で、AI独自のリスク管理は14.2%にとどまる(2025年度)
企業での生成AIの使われ方は、組織の仕組みよりも個人単位の利用が中心です。IPA「DX動向2026」(2025年度調査)の結果を見てみましょう。
| 生成AIの組織での利用状況(複数回答) | 割合 |
|---|---|
| 個人で業務利用している | 63.3% |
| 個人や部署で試験利用している | 44.8% |
| 全社的なサービスに組み込まれている | 18.6% |
| 部署の業務プロセスに組み込まれている | 11.9% |
| (別設問)AIや生成AI独自のリスクマネジメントを実施している | 14.2% |
出典: IPA「DX動向2026」
個人単位での業務利用が63.3%と最も多く、AI独自のリスク管理を実施している企業は14.2%です。全社や部署の仕組みに組み込んだ利用は、いずれも2割に届いていません。
ただし、2つの値は分母が違います。利用状況の4行は、生成AIを導入・試験利用している企業か、利用に向けて検討中の企業が対象です。リスク管理の14.2%は、生成AIに限らずAI全般を導入・試験利用・検討中の企業が対象です。
この数値から読み取れるのは、組織として管理する利用よりも、個人の判断に任された利用の方が広いことです。リスク管理は、その一部にしか及んでいないと考えられます。
注意
63.3%はシャドーAIの割合ではありません。「個人で業務利用している」には、会社が認めたツールを個人が使う場合も含まれます。また複数回答のため、全社導入済みの企業が同時に選んでいる場合もあります。
AIを業務で使う人の回答では、個人としての利用が業務での利用より早く広がっていた
AIを業務で使う人の回答を見ると、個人としての利用は業務での利用より早い時期から広がっていました。IPAが2026年3月に、AIを業務で利用する人を対象に行った調査の結果です。
| AIの利用開始時期 | 個人としての利用 | 業務での利用 |
|---|---|---|
| 2022年以前から利用 | 17.6% | 10.9% |
| 2023年に利用開始 | 21.8% | 19.5% |
| 2023年までの合計(上の2行の足し算) | 39.4% | 30.4% |
出典: IPA「AIの動作・分析・利用等の説明に関する意識調査」
2023年までに使い始めていた割合は、個人としての利用が39.4%、業務での利用が30.4%です。合計の値は、表の内訳を足して求めたものです。
この結果から読み取れるのは、個人で慣れたAIサービスを、会社の環境が整う前に業務へ持ち込む流れがあったことです。シャドーAIが生まれる経路の1つと考えられます。
ただし「2022年以前」には、翻訳や音声アシスタントなど生成AI以外のAIも含まれます。また、会社の許可なく持ち込んだかどうかまでは、このデータでは確認できません。回答者全体の割合を比べたもので、一人ひとりが個人での利用を先に始めたかどうかを示すものでもありません。
生成AIの利用を禁止する企業は2025年度に3.5%で、「範囲を決めて認める」方針が増えている
生成AIを禁止で防ぐ企業は少数です。総務省の情報通信白書の企業調査で、生成AIの利用を禁止している企業は2025年度で3.5%でした。2024年度の4.3%から、さらに減っています。
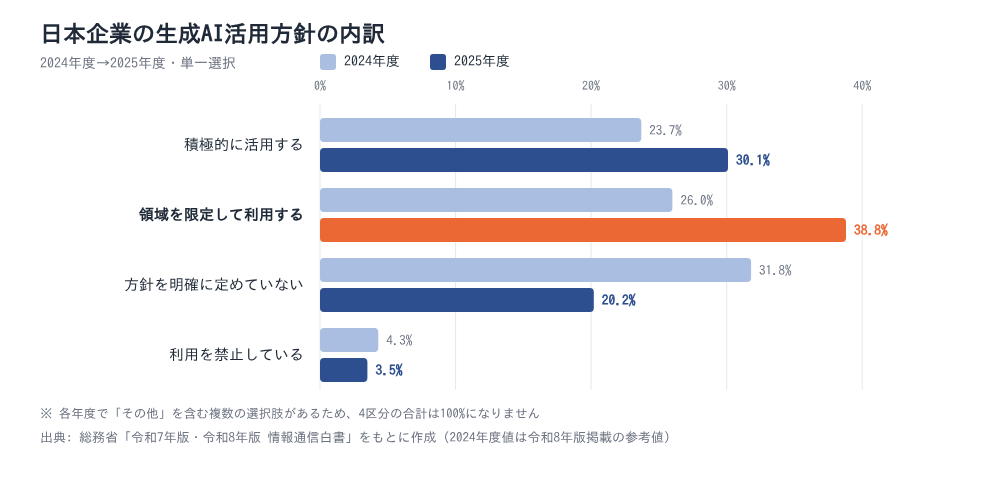
活用方針を定めた企業は、2023年度42.7%、2024年度49.7%、2025年度68.9%と増えました。2023・2024年度は令和7年版、2025年度は令和8年版の白書の値です。
増えた中身を2024年度から2025年度で比べると、「活用する領域を限定して利用する」が26.0%から38.8%に増え、最も多い方針になりました。「積極的に活用する」は23.7%から30.1%、「方針を明確に定めていない」は31.8%から20.2%です。内訳の2024年度の値は、令和8年版に参考値として載っているものです。
この推移から読み取れるのは、日本企業の方針が「禁止して防ぐ」ではなく「範囲を決めて認める」へ向かっていることです。そうなると、認めた範囲の外での利用をどう見つけるかが、方針を決めた後の課題として残ります。
出典: IPA「DX動向2026」/IPA「AIの動作・分析・利用等の説明に関する意識調査」/総務省「令和7年版 情報通信白書」/総務省「令和8年版 情報通信白書」
日本企業の生成AI対策は、ルールづくりより運用・検知の段階で遅れている
日本企業の生成AI対策は、ルールを作る段階よりも、守られているかを確かめる段階で遅れています。ここでは総務省「令和8年版 情報通信白書」の企業調査(2025年度、日本・米国・ドイツ・中国)を使って確認します。
シャドーAIは、ルールの外で使われるものです。そのためルールがあるかどうかより、守られているかを確かめる人と仕組みがあるかが重要になります。日本全体の状況、4か国比較、「対策なし」の割合、企業規模別の順に見ていきます。
ポイント
- 管理が具体的・技術的になるほど、実施している企業の割合は下がります
- 全社ガイドラインの整備率は4か国で2位ですが、責任者・審査・評価・検知は4か国で最も低い水準です
- 中小企業はガイドラインや検知ツールで、大企業との差が残っています
業務利用は86.4%だが、AIガバナンスツールでリスクを検知している企業は10.4%(2025年度)
日本企業では、生成AIの利用は広がっていますが、使われ方をシステムで把握している企業は少数です。2025年度の調査で、何らかの業務で生成AIを使っている企業は86.4%、活用方針を定めている企業は68.9%でした。
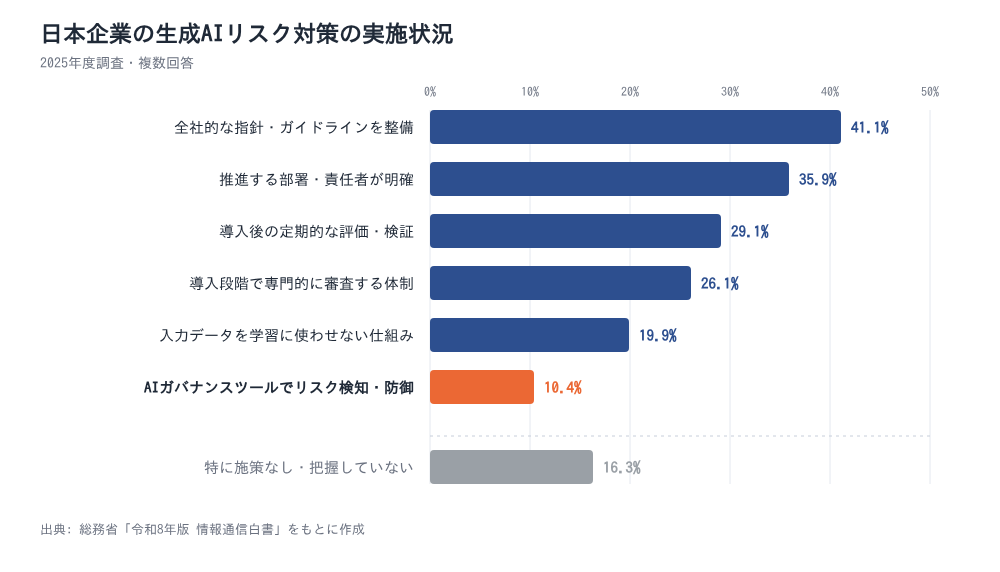
一方、リスク対策で最も多いのは「全社的な指針やガイドラインの整備」で41.1%です。「推進する部署や責任者が明確」は35.9%、「導入後の定期的な評価・検証」は29.1%でした。「導入段階で専門的に審査する体制」は26.1%、「入力データを学習に使わせない仕組み」は19.9%です。
「AIガバナンスツールでリスクを検知・防御している」企業は10.4%にとどまりました。「特に施策はない・把握していない」は16.3%です。
この並びから読み取れるのは、管理が具体的・技術的になるほど実施率が下がることです。多くの企業では、使われ方を把握する手段がないまま利用が広がっていると考えられます。シャドーAIの土台は、この「使われているのに見えていない」状態にあります。
なお、業務利用率と方針の策定率は、リスク対策とは別の設問です。業務利用率の86.4%は、活用方針の設問で「わからない」と答えた人を除いて集計した値です。また、プロキシなど既存の仕組みで生成AIの通信を把握している企業は、10.4%に入っていない可能性があります。
全社ガイドラインの整備率は4か国中2位(独中と同水準)だが、責任者・審査・評価・検知の4項目は4か国で最も低い
日本の弱点は、ルールの文書化ではなく、ルールを運用する段階にあります。2025年度の4か国比較を見てみましょう。
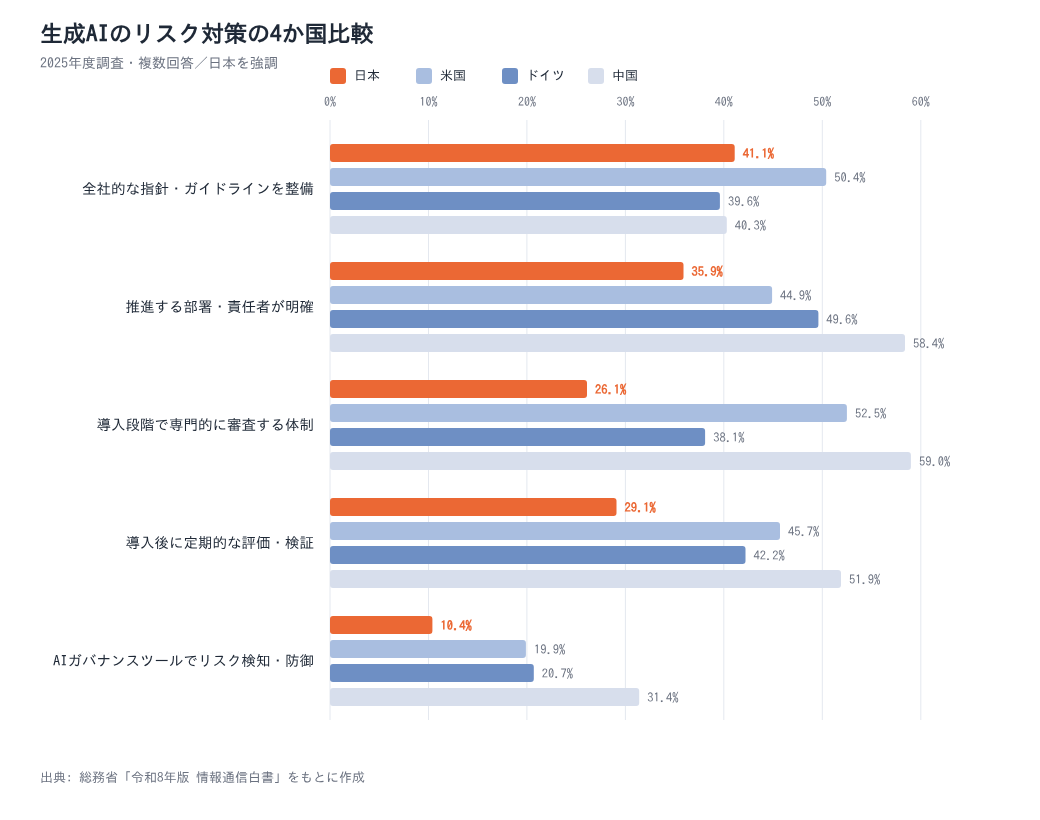
| 生成AIのリスク対策(2025年度) | 日本 | 米国 | ドイツ | 中国 |
|---|---|---|---|---|
| 全社的な指針・ガイドラインを整備 | 41.1% | 50.4% | 39.6% | 40.3% |
| 推進する部署・責任者が明確 | 35.9% | 44.9% | 49.6% | 58.4% |
| 導入段階で専門的に審査する体制 | 26.1% | 52.5% | 38.1% | 59.0% |
| 導入後に定期的な評価・検証 | 29.1% | 45.7% | 42.2% | 51.9% |
| AIガバナンスツールでリスク検知・防御 | 10.4% | 19.9% | 20.7% | 31.4% |
出典: 総務省「令和8年版 情報通信白書」(複数回答)
全社ガイドラインでは、日本はドイツと中国を上回り、米国に次ぐ2位です。ところが責任者・導入時の審査・導入後の評価・ツールでの検知の4項目は、日本が4か国で最も低い結果でした。
この差から読み取れるのは、ルールは文書として存在しても、守られているかを確かめる人と仕組みが弱いことです。ルールの外で使われるシャドーAIを見つけにくい構造と重なります。ただし、国ごとの回答者の構成が同じかどうかは確認できていません。
生成AIの対策を「特にしていない・把握していない」企業は日本16.3%、米独中は1.0〜2.2%(2025年度)
4か国の差は、生成AIを使っているかどうかより、管理しているかどうかで大きく開いています。2025年度の2つの指標を並べてみます。
| 国(2025年度) | 何らかの業務で生成AIを利用 | リスク対策は特に無い・把握していない |
|---|---|---|
| 日本 | 86.4% | 16.3% |
| 米国 | 90.9% | 1.8% |
| ドイツ | 91.6% | 2.2% |
| 中国 | 98.1% | 1.0% |
出典: 総務省「令和8年版 情報通信白書」(2つの指標は別の設問)
業務での利用率は、日本と米国・ドイツの差が5ポイント前後です。一方、「特に施策はない・把握していない」は日本が16.3%で、ほかの3か国は1.0〜2.2%でした。
この比較から読み取れるのは、日本ではシャドーAIの問題が表に出やすい条件がそろっていることです。使っている割合は米国・ドイツと大きく変わらない(中国とは11.7ポイント差)のに、管理の面で差が開いているためです。
ただし、この選択肢には「把握していない」が含まれます。対策はあっても、回答者が自社の対策を知らないだけのケースも入っている点に注意してください。
中小企業は全社ガイドライン29.1%・検知ツール6.3%で、大企業との差が残っている(2025年度)
中小企業は活用方針の策定では大企業に追いつきつつありますが、具体的な対策ではまだ差があります。ひとり情シスの方は、自社と比べながら見てみてください。
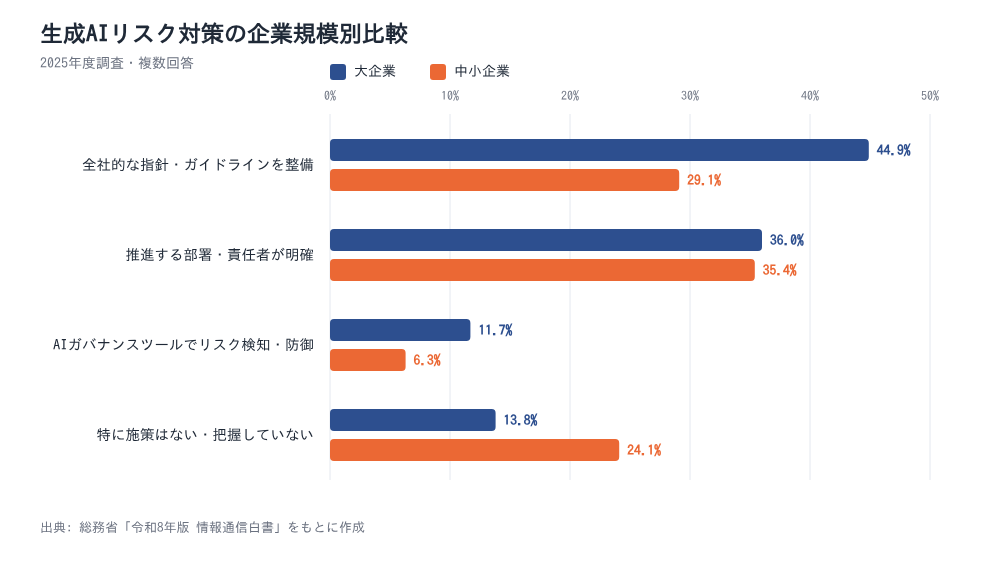
| 項目 | 大企業 | 中小企業 |
|---|---|---|
| 活用方針の策定率(2024年度、内訳2項目の合計) | 55.7% | 34.3% |
| 活用方針の策定率(2025年度) | 74.0% | 58.1% |
| 利用を禁止(2024年度) | 5.4% | 1.4% |
| 全社的な指針・ガイドラインを整備(2025年度) | 44.9% | 29.1% |
| 推進する部署・責任者が明確(2025年度) | 36.0% | 35.4% |
| AIガバナンスツールでリスク検知・防御(2025年度) | 11.7% | 6.3% |
| 特に施策はない・把握していない(2025年度) | 13.8% | 24.1% |
出典: 総務省「令和8年版 情報通信白書」(2024年度の策定率は「積極的に活用」と「領域を限定して利用」の合計)
中小企業は、全社ガイドラインが29.1%、AIガバナンスツールが6.3%で、大企業を下回っています。一方、推進責任者の明確化は36.0%と35.4%でほぼ同じです。
この結果から読み取れるのは、方針は先に決まったものの、その先で止まっている中小企業が多い可能性です。具体的なルールや監視の仕組みに落とし込む段階です。
責任者に差が無いのは、経営者や情シス担当者が自然に兼ねているためかもしれません。ただし、これは仮説でデータの裏付けはありません。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
シャドーAIの主なリスクは、入力した情報が会社の管理の外に出ること
シャドーAIのリスクは、情報が会社の管理の外に出ることに集約されます。さらに、利用者自身も不安を抱えたまま使っているという点も見逃せません。この章では、この2点に絞って説明します。
ハルシネーションや著作権、プロンプトインジェクションなど、生成AI全般のリスクは生成AIのセキュリティリスクの記事で整理しています。あわせて確認してみてください。
AIを業務で使う人の53.6%が、不適切なプロンプト入力による情報漏えいを懸念している(2026年3月)
情報漏えいは、AIを業務で使う本人たちが最も気にしているリスクの1つです。IPAの2026年3月の調査では、AIを業務で使う人の53.6%が「不適切なプロンプト入力などによる情報漏えい」の懸念が大きいと答えました。
会社が管理していないアカウントでは、漏えいにつながる次のような状態が起きやすくなります。
- 入力した内容や履歴を、会社が確認できない
- 退職や異動の後も、入力したデータが個人のアカウントに残り続ける
- 入力データを学習に使う設定のまま、業務の情報が入力される
一方、総務省の2025年度の個人調査も見てみます。テキスト生成AIを使わない理由に「情報漏えいやセキュリティへの不安」を挙げた人は10.4%でした。こちらはテキスト生成AIサービスを使ったことがない個人が対象で、IPAの調査とは母集団が違います。
この2つの調査から読み取れるのは、漏えいへの不安があっても、それが生成AIを使わない理由として挙がることは少ないという点です。ただし、2つの調査は対象者が違い、同じ人の行動を追ったものではありません。シャドーAI対策は、不安を抱えたまま使われることを前提に考える必要があります。
利用者の42.9%が個人利用のAIによるガバナンス不備を不安に感じ、32.2%は職場で生成AIのセキュリティが保たれているかの説明を求めたり求められたりすることがない
シャドーAIは、会社だけが困っている問題ではありません。IPAの2026年3月の調査で、AIを業務で使う人の回答を見てみましょう。
| 設問と回答 | 割合 |
|---|---|
| 「個人利用のAIで業務をやる、等のガバナンス不備が不安だ」にあてはまる | 42.9% |
| 「組織のAI利用ルールや管理体制が整備できていない」にあてはまる | 42.5% |
| 職場で生成AIのセキュリティが保たれているかの説明を求めた・求められたことが「ある」(自分はどちらの立場でもない場合を含む) | 56.3% |
| 同「ない」 | 32.2% |
| 同「わからない」(そのAIを使っていない場合を含む) | 11.5% |
出典: IPA「AIの動作・分析・利用等の説明に関する意識調査」
利用者の4割強が、個人利用のAIや社内ルールの未整備を課題と感じています。一方で、職場で生成AIのセキュリティが保たれているかの説明を求めたり求められたりすることが「ない」と答えた人は32.2%でした。
この結果から読み取れるのは、利用者が不安を抱えている一方で、職場で生成AIのセキュリティについて確認し合うやり取り自体が無いと答える人も少なくないことです。ルールの整備とあわせて、相談の場をつくることが対策の候補になります。
なお、これらは別々の設問で、同じ人が両方に当てはまるかは分かりません。職場でのやり取りが無いことが不安の原因だとまでは言えない点に注意してください。また「ない」の32.2%は、研修や説明を受けたことが無い人の割合を示すものではありません。
出典: IPA「AIの動作・分析・利用等の説明に関する意識調査」/総務省「令和8年版 情報通信白書」(個人の生成AI利用)
シャドーAI対策は「実態把握 → 許可ツールと申請ルール → 責任者と見直し → 相談・教育」の順で進める
シャドーAI対策は、生成AIを一律に禁止するよりも、使われ方を把握して認める範囲を管理する方向で進めます。2025年度に生成AIの利用を禁止している企業は3.5%と少数で、禁止しても個人のアカウントでの利用は止めにくいためです。
ただし、認めた範囲の外での利用まで自由にするという意味ではありません。IPAの解説書も、未許可のAIサービスの利用禁止や、個人アカウントでの業務利用の制限を、利用規定の整備とあわせて対策に挙げています。
前の章で見たとおり、日本企業の遅れは運用と検知の段階にあります。AIガバナンスツールで検知している企業は10.4%でした。ルールを作るだけで終わらせず、使われ方を確かめる仕組みとセットにすることが大切です。
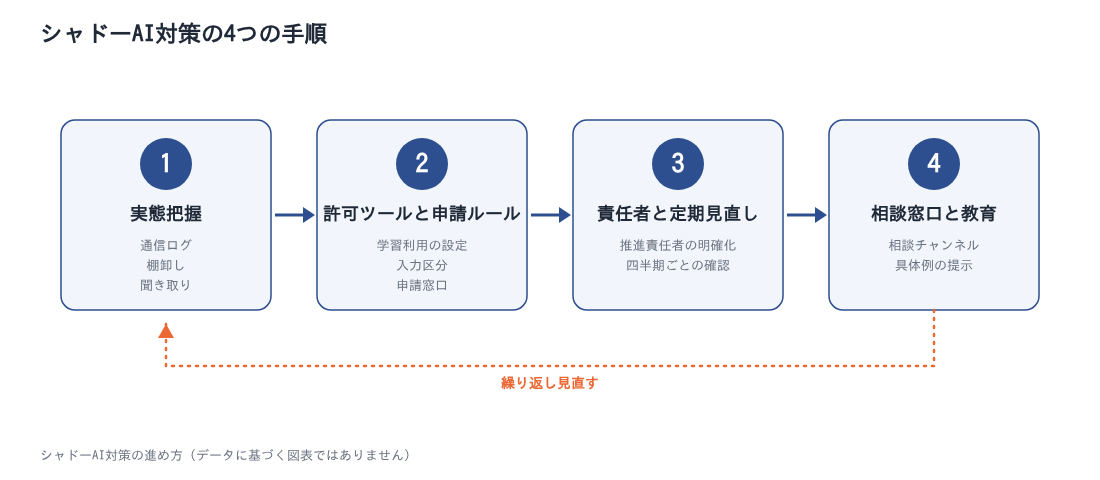
ポイント
- 手順1: 社内でどの生成AIがどのアカウントで使われているかを把握する
- 手順2: 会社が認める生成AIを用意し、学習利用の設定と申請の窓口を決める
- 手順3: 推進する責任者を決め、許可ツールと利用状況を定期的に見直す
- 手順4: 相談できる窓口をつくり、入力してはいけない情報を具体例で伝える
最初に、社内でどの生成AIがどのアカウントで使われているかを把握する
対策の最初の一歩は、自社の利用実態を数字で持つことです。AIガバナンスツールでリスクを検知している企業は2025年度で10.4%、中小企業では6.3%でした。「特に施策はない・把握していない」企業も16.3%あります。
ただ、専用のツールが無くても把握は始められます。手間の小さい順に並べると、次のとおりです。
| 把握の方法 | 分かること | 必要な手間 |
|---|---|---|
| プロキシ・ファイアウォール・DNSのログを確認する | どの生成AIサービスに、どの部署から通信が出ているか | 小さい。既存のログを検索するだけで始められる |
| SaaS管理やIT資産管理の仕組みで棚卸しする | AI機能付きのSaaSやブラウザ拡張の導入状況 | 中くらい。管理対象の範囲を決める必要がある |
| 部署ごとに利用状況を聞き取る | 使っている目的、入力している情報の種類 | 大きい。申告しても罰しない前提を伝える必要がある |
IPAの解説書も、通信ログやCASB(クラウドサービスの利用状況を可視化・制御する仕組み)を使って、AIサービスの利用状況を把握することを対策に挙げています。
今回確認した範囲では、国内に無許可のAI利用の実態を直接示す公的統計は見当たりません。他社の数字を待つより、自社の数字を持つことが出発点になります。まずはログの確認から試してみてください。
会社が認める生成AIを用意し、入力データを学習に使わせない設定と申請の窓口を決める
範囲を決めて認めるなら、範囲の中で使えるツールを会社が用意する必要があります。2025年度に最も多い方針は「活用する領域を限定して利用する」で、38.8%でした。ツールが無ければ、従業員は範囲外の個人アカウントに流れてしまいます。
ただし、用意する段階の管理もまだ十分ではありません。入力データを学習に使わせない仕組みを導入した企業は19.9%、導入段階で専門的に審査する体制がある企業は26.1%でした。会社が認める生成AIを用意するときは、次の3つを決めておきましょう。
- 法人向けの契約にし、入力データを学習に使わせない設定を確認する
- 入力してよい情報と、入力してはいけない情報の区分を決める
- 新しいAIサービスを使いたいときの申請窓口と、回答までの目安期間を決める
承認が遅いと、待ちきれない従業員が個人のアカウントで使い始めます。申請の手間はできるだけ小さくしておくのがおすすめです。
推進する責任者を決め、許可したツールと利用状況を定期的に見直す
ルールは、誰が判断し、いつ見直すかを決めて初めて機能します。2025年度に、AIガバナンスを推進する部署や責任者が明確な企業は35.9%でした。導入後に定期的な評価・検証をしている企業は29.1%です。
責任者の明確化は、大企業36.0%、中小企業35.4%で差がありません。中小企業では経営者や情シス担当者が自然に兼ねている可能性があります。ひとり情シスでも、「誰が判断するか」を文書にすることから始められます。
| 見直す対象 | 確認すること |
|---|---|
| 許可したツールの一覧 | 使われていないツールや、契約・設定が変わったツールが無いか |
| 申請の件数と内容 | 同じ種類の申請が続いていないか(許可ツールに不足があるサイン) |
| 手順1で把握した通信先 | 新しい生成AIサービスへの通信が増えていないか |
見直しの頻度は、四半期に1回などが一つの目安です。これは一般的な運用の目安で、統計に基づく値ではありません。
従業員が相談できる窓口をつくり、入力してはいけない情報を具体例で伝える
ルールを通知するだけでなく、迷ったときに聞ける場をつくることが大切です。IPAの2026年3月の調査では、職場で生成AIのセキュリティが保たれているかの説明を求めたり求められたりすることが「ない」と答えた利用者が32.2%でした。同じ調査で、42.9%が個人利用のAIによるガバナンス不備を不安に感じています。
利用者も不安を抱えているなら、相談の場は従業員にとっても役に立ちます。従業員に伝える内容は、次のように具体的にしましょう。
- 迷ったら聞ける窓口(チャットツールの専用チャンネルなど)の場所
- 入力してはいけない情報の具体例(顧客名、個人情報、未公開の売上や数値など)
- 会社が認めている生成AIと、その使い方
- 新しいツールを使いたいときの申請方法
教育は一度で終わらせず、短い内容を繰り返す方が定着しやすくなります。そのためには、情シス担当者自身が教える側に回れるよう、学ぶ機会を持っておくことも大切です。
出典: 総務省「令和8年版 情報通信白書」/IPA「AIの動作・分析・利用等の説明に関する意識調査」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ: シャドーAIは生成AIの全面禁止ではなく、把握と許可の仕組みで減らす
シャドーAIは、生成AIを一律に禁止するだけでは減らせません。使われ方を把握し、認める範囲と相談の場を用意することで減らしていく問題です。この記事の要点を整理します。
- シャドーAIは、会社が把握・許可していない生成AIを従業員が業務に使うことです。入力した情報そのものが社外に渡る点が、シャドーIT全般と異なります
- 背景には、個人での利用が組織の管理より先に広がったことがあります。生成AIの利用を禁止する企業は2025年度で3.5%と少数です
- 日本企業の遅れは、ルールづくりより運用・検知の段階にあります。AIガバナンスツールでリスクを検知している企業は2025年度で10.4%でした
- 利用者の42.9%も、個人利用のAIによるガバナンス不備を不安に感じています(2026年3月)
- 対策は「実態把握 → 許可ツールと申請ルール → 責任者と見直し → 相談・教育」の順に進め、繰り返し回します
まずは、自社でどの生成AIが使われているかをログで確かめるところから始めてみてください。
出典: 総務省「令和8年版 情報通信白書」/IPA「AIの動作・分析・利用等の説明に関する意識調査」
新人・ひとり情シスの学習は情シスカレッジで

シャドーAI対策の最後の手順は、相談と教育です。情シス担当者自身がAIのリスクや社内ルールの作り方を学び、従業員に短い教育を繰り返し届ける仕組みがあると、運用を続けやすくなります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に少しずつ学べるうえ、従業員への必修教育の割り当てと進捗の確認にも使えます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典