

【総務省・IPAデータ】セキュリティ製品の導入率一覧|2025年調査で端末のウイルス対策82.0%・WAF19.5%と階段状に開く実態
セキュリティ製品の話になると、判断に迷うことはありませんか。カタログや比較表をいくら並べても、自社に必要な範囲までは書いてありません。
- セキュリティ製品って、結局どこまで入れれば足りるんだろう
- ベンダーから勧められたけれど、他社はそこまでやっているのかな
- 予算は限られている。入れるなら、どれから入れるべき?
この記事では、総務省とIPAの公的な調査データを使って、製品カテゴリごとの導入率を横断で並べます。そのうえで、被害の入口になっている手口から、手をつける順番を整理していきます。
この記事のポイント
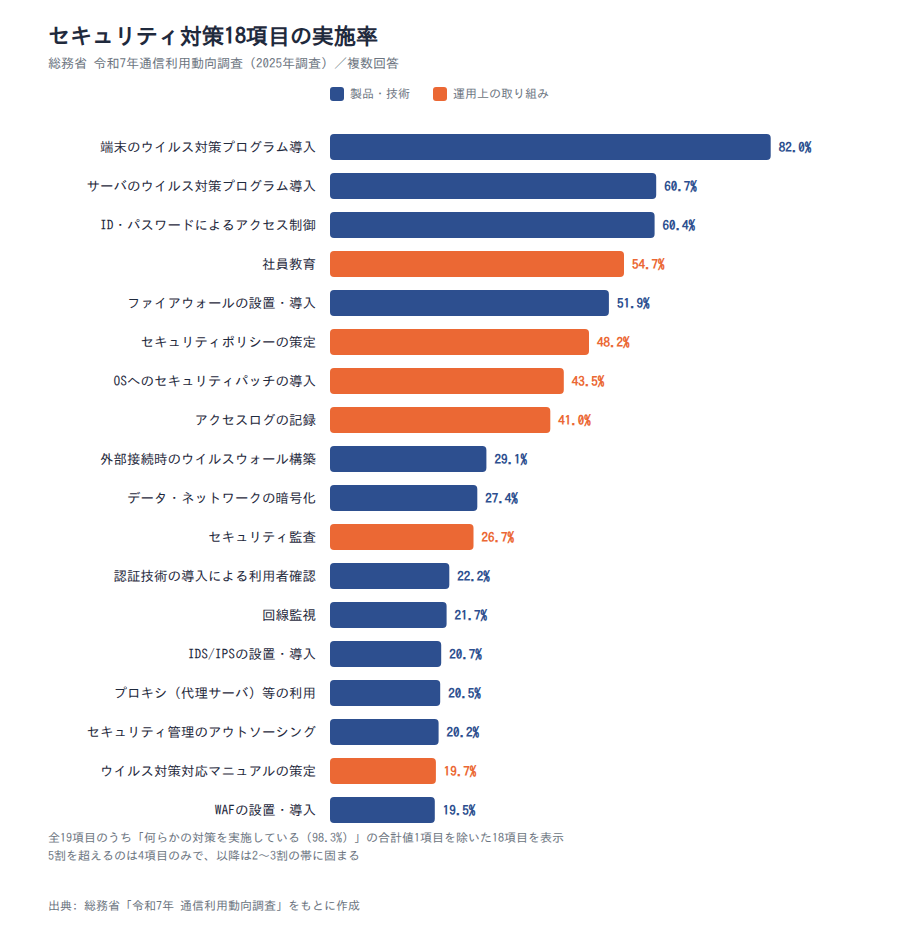
- 2025年調査で、製品・技術のうち導入率が5割を超えたのは4項目だけです。端末のウイルス対策は82.0%、WAFは19.5%にとどまります。なお同じ設問には、社員教育54.7%のような運用面の項目も含まれます(出典: 総務省「令和7年通信利用動向調査」)
- 「何らかの対策をしている」企業は98.3%ですが、これは常用雇用者100人以上の企業に限った数字です(出典: 同調査)
- 2025年調査で最も多く挙げられた事象は、標的型メールの受信31.8%です。ウイルスの発見・感染を上回ります(出典: 同調査)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ製品は守る対象ごとに分かれ、公的統計では19項目の対策として調査されている
製品の名前を並べる前に、まず「どの層を守るものか」で整理します。この順番で見ると、自社に足りていない層が見つけやすくなります。
あわせて、公的統計がこれらをどう測っているのかも先に押さえておきます。ここを飛ばすと、あとに出てくる導入率の読み方を間違えてしまいます。
セキュリティ製品は端末・ネットワーク・アプリケーション・データ・認証の5つの層に分かれる
セキュリティ製品は製品名ではなく、守る層で整理すると自社の抜けが見つかります。 攻撃は端末からもネットワークからも入るため、層ごとに担当する製品が分かれています。
総務省の令和7年通信利用動向調査(2025年調査)の対策項目を、5つの層に並べ直しました。
| 守る層 | 代表的な製品・対策 | 2025年調査の導入率 |
|---|---|---|
| 端末 | パソコンなどの端末へのウイルス対策プログラムの導入 | 82.0% |
| 端末(サーバ) | サーバへのウイルス対策プログラムの導入 | 60.7% |
| ネットワーク | ファイアウォールの設置・導入 | 51.9% |
| ネットワーク | IDS/IPS(不正侵入検知システム)の設置・導入 | 20.7% |
| アプリケーション | WAF(Webアプリケーションファイアウォール)の設置・導入 | 19.5% |
| データ | データやネットワークの暗号化 | 27.4% |
| 認証 | 認証技術の導入による利用者確認 | 22.2% |
表の出典: 総務省「令和7年通信利用動向調査」(インターネット利用企業 n=2,480、複数回答)
WAFはWebアプリケーションへの攻撃を、IDS/IPSは不正な侵入を検知・遮断する製品です。ここでは層ごとに水準が違う点を押さえてください。詳しい比較は次のh2で扱います。
総務省調査は「製品の導入」と「運用上の取り組み」を1つの設問で混ぜて聞いている
セキュリティ製品の導入率としてよく引用される総務省のデータには、製品ではない取り組みが同じリストに混ざっています。 これは調査の設問構成そのものによるものです。
総務省の「セキュリティへの対応状況」(図表5-5)は、複数回答の1設問で19項目を横並びに聞く形式です。この19項目には、製品や技術のほかに運用面の取り組みも含まれています。
2025年調査の値で見ると、社員教育54.7%、セキュリティポリシーの策定48.2%、OSへのセキュリティパッチの導入43.5%といった項目です。
さらに、アクセスログの記録41.0%、セキュリティ監査26.7%、ウイルス対策対応マニュアルの策定19.7%も同じリストに並んでいます。
注意
「セキュリティ製品の導入率」として紹介されている数字が、この設問を出典にしている場合があります。その場合、社員教育やポリシー策定といった製品ではない項目も同じリストに並んでいます。製品の普及度を知りたいときは、どの項目を指した数字なのかを確認してください。
何らかのセキュリティ対策を実施している企業は2025年調査時点で98.3%
何らかのセキュリティ対策を実施している企業の割合は、2025年調査時点で98.3%です。 2024年調査では97.7%でした。
ただし、この0.6ポイントの差を増加傾向とは読めません。標本数から見て、このくらいの幅は誤差の範囲に収まります。
そしてもう一点、この98.3%は日本企業全体の数字ではありません。総務省の通信利用動向調査(企業編)の対象は、公務を除く産業に属する常用雇用者規模100人以上の企業です。2025年調査ではインターネット利用企業のn=2,480が集計対象になっています。
この母集団の話は、自社の基準として使えるかどうかに直結します。詳しくは後の見出しで扱います。
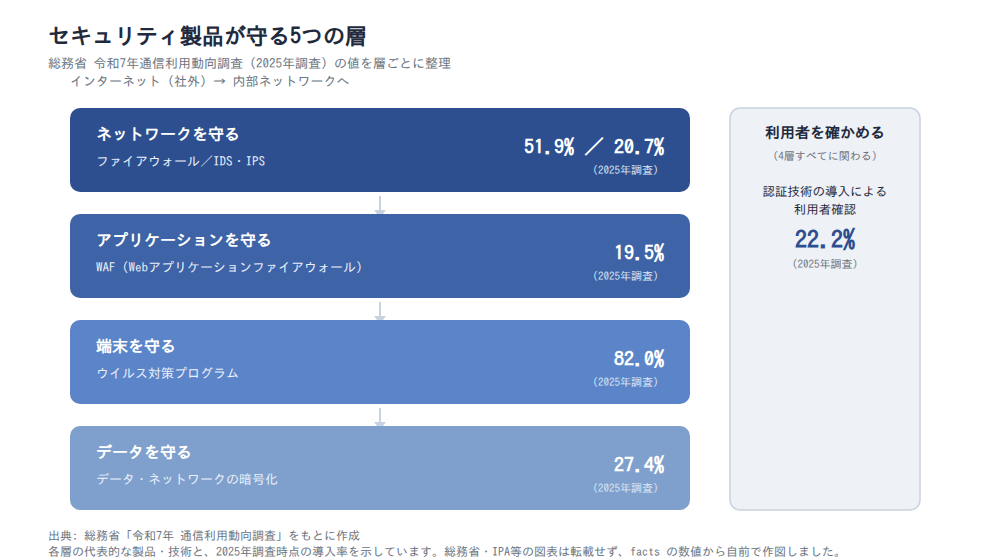
ポイント
- 端末を守る: ウイルス対策プログラム(2025年調査で端末 82.0%/サーバ 60.7%)
- ネットワークを守る: ファイアウォール(51.9%)、IDS/IPS(20.7%)
- アプリケーションを守る: WAF(19.5%)
- データを守る: データやネットワークの暗号化(27.4%)
- 利用者を確かめる: 認証技術の導入による利用者確認(22.2%)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ製品の導入率は端末のウイルス対策82.0%からWAF19.5%まで階段状に落ちる
ここからは、製品カテゴリごとの導入率を並べて見ていきます。すべて総務省の同じ調査・同じ設問の値なので、項目どうしをそのまま比べられます。
結論から言うと、導入率は横並びではありません。5割を超える一群と、2割前後に固まる一群に、はっきり分かれています。
導入率が5割を超えたのは端末82.0%・サーバ60.7%・アクセス制御60.4%・ファイアウォール51.9%の4項目
2025年調査で過半数の企業が導入している製品・技術は、4項目しかありません。 何らかの対策を実施している企業が98.3%であることを考えると、意外に少ない印象を受けるのではないでしょうか。なお同じ設問では社員教育54.7%も5割を超えていますが、これは製品ではなく運用面の項目です。
| 対策項目 | 2025年調査の導入率 |
|---|---|
| パソコンなどの端末へのウイルス対策プログラムの導入 | 82.0% |
| サーバへのウイルス対策プログラムの導入 | 60.7% |
| ID・パスワードによるアクセス制御 | 60.4% |
| ファイアウォールの設置・導入 | 51.9% |
表の出典: 総務省「令和7年通信利用動向調査」(インターネット利用企業 n=2,480、複数回答)
この4項目の並びから読み取れるのは、共通する性質があるという点です。いずれも設置または設定をすればひとまず機能し、日々の判断を担当者に求めないタイプの対策です。
言い換えると、導入の意思決定をしたあとの運用負担が軽い対策ほど、普及率が高く出ています。
通信とアプリケーションを見る製品は20%前後に固まっている
5割の一群から下は、水準が大きく変わります。ただし、その間には運用面の項目が入ります。社員教育54.7%、セキュリティポリシーの策定48.2%、OSへのセキュリティパッチの導入43.5%、アクセスログの記録41.0%です。製品カテゴリに絞ると、外部接続時のウイルスウォールの29.1%から下は、いずれも3割に届いていません。
以下はすべて2025年調査・同一設問の値です。
| 対策項目 | 2025年調査の導入率 |
|---|---|
| 外部接続の際にウイルスウォールを構築 | 29.1% |
| データやネットワークの暗号化 | 27.4% |
| セキュリティ監査 | 26.7% |
| 認証技術の導入による利用者確認 | 22.2% |
| 回線監視 | 21.7% |
| IDS/IPS(不正侵入検知システム)の設置・導入 | 20.7% |
| プロキシ(代理サーバ)等の利用 | 20.5% |
| セキュリティ管理のアウトソーシング | 20.2% |
| ウイルス対策対応マニュアルの策定 | 19.7% |
| WAFの設置・導入 | 19.5% |
表の出典: 総務省「令和7年通信利用動向調査」(インターネット利用企業 n=2,480、複数回答)
この並びから読み取れるのは、境目がどこにあるかという点です。導入したあとに検知内容を確認し、設定を調整し続ける運用が要るかどうかが、普及率を分ける線になっています。
ここに属する製品は、買えば終わりにはなりません。通信を継続して見る層が2割の壁を越えていないのは、この負担が効いていると考えられます。
2024年から2025年に伸びたのは製品ではなくポリシー策定とアクセスログ記録
2024年調査と2025年調査を並べると、動き方に差が出ます。伸び幅の上位2つは、製品ではなく文書と記録の項目でした。
| 対策項目 | 2024年調査 | 2025年調査 | 増減 |
|---|---|---|---|
| セキュリティポリシーの策定 | 44.2% | 48.2% | +4.0pt |
| アクセスログの記録 | 37.8% | 41.0% | +3.2pt |
| プロキシ(代理サーバ)等の利用 | 18.4% | 20.5% | +2.1pt |
| WAFの設置・導入 | 17.4% | 19.5% | +2.1pt |
| セキュリティ管理のアウトソーシング | 18.3% | 20.2% | +1.9pt |
| ファイアウォールの設置・導入 | 52.5% | 51.9% | -0.6pt |
| 外部接続の際にウイルスウォールを構築 | 30.0% | 29.1% | -0.9pt |
| データやネットワークの暗号化 | 27.8% | 27.4% | -0.4pt |
表の出典: 総務省「令和7年通信利用動向調査」(2025年調査 n=2,480/2024年調査 n=2,314)
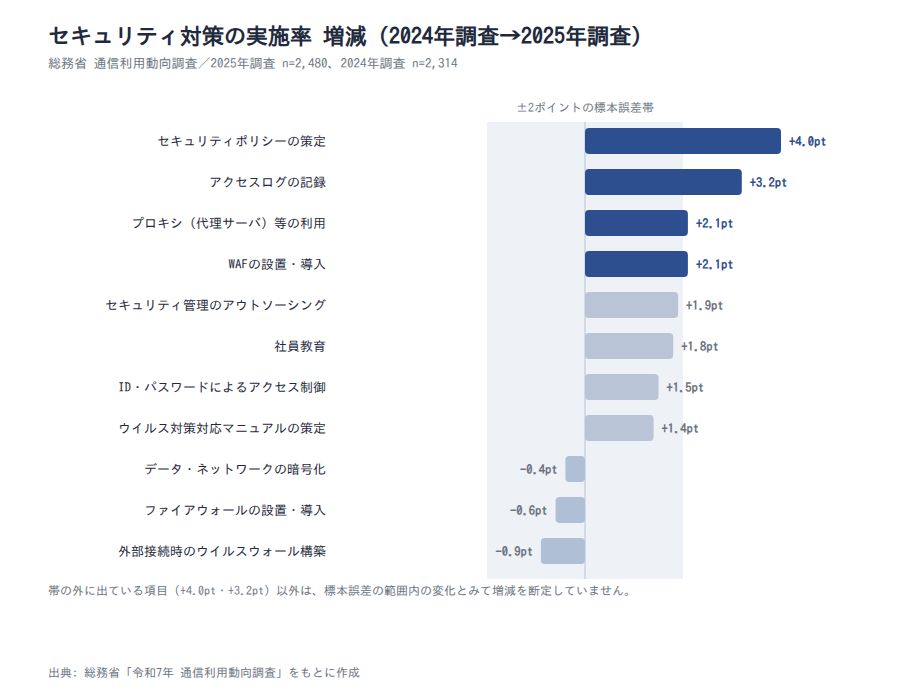
下の3項目のマイナスは「減った」とは読めません。変化幅は-0.4〜-0.9ポイントで、標本誤差の範囲に収まると考えられるためです。回答数から単純計算すると、5割前後の項目で±2ポイント程度になります。なお本調査は地方・産業・従業者規模で比重調整を行っており、表のnは調整前の集計数です。
この2年の動きから読み取れるのは、製品を増やす前に運用の型を決める企業が増えているという流れです。経年で比べられるのは2024年と2025年の2年分に限られます。
数字が動かない項目にこそ、運用の負担が表れている
ここまでの2つの節をつなげて考えてみます。通信の中身を見る層の導入率が、そろって同じ水準に並んでいる点に注目してください。
回線監視21.7%、IDS/IPS 20.7%、WAF 19.5%は、いずれも2025年調査で20%前後です。この一致から読み取れるのは、アラートを見る人がいるかどうかで導入可否が決まっているという可能性です。
その裏返しとして、セキュリティ管理のアウトソーシング20.2%も同じ水準にあります。因果関係までは示せませんが、自社で見るか外に出すかの判断が、同じ場所で分かれていることは読み取れます。
ポイント
- 2025年調査で製品・技術のうち5割を超えたのは、端末のウイルス対策82.0%・サーバのウイルス対策60.7%・ID・パスワードによるアクセス制御60.4%・ファイアウォール51.9%の4項目
- 外部接続時のウイルスウォール29.1%から下の10項目は、いずれも3割に届かず2割前後に固まる
- 分かれ目は価格ではなく、導入後に検知内容を見続ける運用が要るかどうか
- 2024年調査からの伸び幅の上位は、セキュリティポリシーの策定が44.2%から48.2%、アクセスログの記録が37.8%から41.0%
導入率をそのまま自社の基準にできない理由は、母集団と設問の粒度にある
ここまでの数字は、そのまま自社の物差しにはできません。読み替えが2つ必要になります。
1つは調査の対象企業が限られていること、もう1つは設問の粒度が粗いことです。この2点を押さえると、ベンダー提案の受け止め方も変わってきます。
総務省調査の対象は常用雇用者100人以上の企業で、小規模企業は含まれていない
「98.3%の企業が対策済み」という数字は、日本企業全体の姿ではありません。 総務省の通信利用動向調査(企業編)は、公務を除く産業に属する常用雇用者規模100人以上の企業を対象としているからです。2025年調査の集計対象は、インターネット利用企業のn=2,480です。
つまり従業員100人未満の企業や個人事業主は、この数字に含まれていません。
この層を補う調査がIPAの中小企業実態調査です。2024年度調査(Webアンケートモニタ、n=4,191)では、情報セキュリティ対策を組織的には行わず各自の対応になっている企業が69.7%でした。小規模企業者に限ると84.5%にのぼります。
この2つは矛盾していません。測っている対象が違うだけです。総務省は対策の有無を、IPAは運用体制の形を聞いています。
端末にウイルス対策ソフトが入っていれば、総務省の調査では「実施している」に入ります。ただ、誰も更新状況を見ていなければ、IPAの基準では各自の対応に分類されます。母集団が違うため、この2つを経年比較として並べることはできません。
中小企業では投資額を「していない・わからない」と答えた企業が約7割
体制の話は、予算の把握状況にも表れています。IPAの2024年度中小企業実態調査では、情報セキュリティ対策投資額について「投資していない」または「わからない」と答えた企業が約7割でした。
同じ調査で、対策の体制についても聞いています。「兼務だが担当者が任命されている」割合は、規模によって次のように分かれます。
| 企業規模 | 「兼務だが担当者が任命されている」割合 | 回答数 |
|---|---|---|
| 小規模企業者 | 11.1% | n=2,775 |
| 中小企業(100名以下) | 37.6% | n=1,121 |
| 中小企業(101名以上) | 51.9% | n=295 |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」図3-121(2024年度調査)。101名以上はn=295と回答数が少ない点に留意してください。
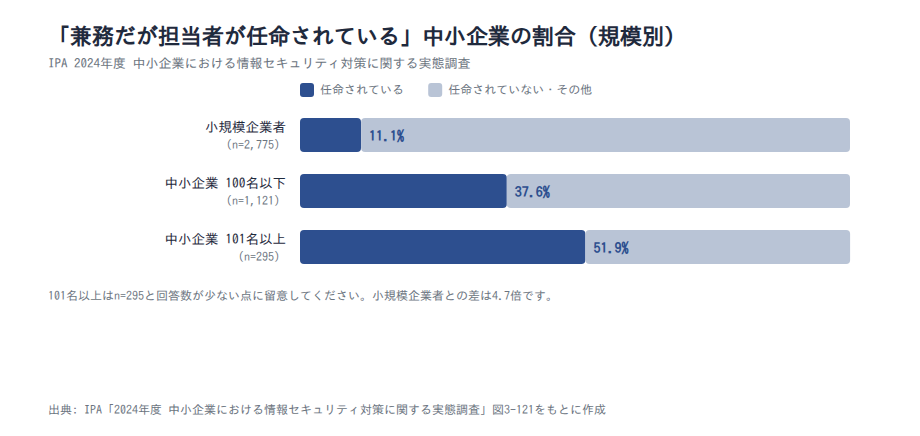
この2つを重ねて読み取れるのは、支出として把握されていない状態の意味です。製品が入っていても、誰の予算で誰が面倒を見ているかが決まっていないケースは珍しくありません。
ひとり情シスや兼任情シスの方であれば、思い当たるところがあるのではないでしょうか。
EDR・UTM・SIEM・多要素認証は、公的統計に独立した項目として存在しない
総務省調査の19項目には、社内と社外を線で区切っていた時代の用語が残っています。プロキシ(代理サーバ)等の利用20.5%や、外部接続の際のウイルスウォールの構築29.1%がその例です(いずれも2025年調査)。
一方で、EDR・UTM・SIEM・多要素認証は、独立した選択肢としては立てられていません。認証については「認証技術の導入による利用者確認」22.2%という粗い括りがあるだけで、多要素かどうかは判別できません。
ただし、これらが調査されていないわけではありません。新しい製品カテゴリは、既存の項目に吸収される形で回答されていると考えられます。
裏づけになるのが調査票の注記です。令和7年調査の問5(2)選択肢17には「IPS(不正侵入防御システム)を含みます」と書かれています。つまり20.7%はIDS単体ではなく、IDS/IPSの合算値です。
一方で、EDRやUTMについては調査票に同種の注記がありません。EDRが端末のウイルス対策82.0%に、UTMがファイアウォール51.9%に含まれて回答されていることは考えられますが、これは選択肢の文言から推測したもので、調査票では裏づけられません。
ここから実務上の示唆が2つ出てきます。 1つは「日本企業のEDR導入率は◯%」という数字を見たときに、出典が民間調査かベンダー調査かを確認することです。もう1つは、公的統計で自社を他社と比べられる粒度は、この19項目までだと割り切ることです。
これは公的調査への批判ではありません。統計の粒度と製品カテゴリの進化に、時間差があるという話です。
注意
この記事で扱った導入率は、常用雇用者100人以上の企業(2025年調査 n=2,480)が、19項目の選択肢から複数回答で選んだ結果です。中小企業の実像より高めに出ます。また、EDR・UTM・SIEM・多要素認証といった製品名では集計されていません。自社の状況を比べるときは、この2点を前提にしてください。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書(企業編)」調査票/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA 同調査 概要版
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
企業が受ける被害は8年でウイルス中心から標的型メール中心に入れ替わった
なぜ今、製品構成を見直す必要があるのか。その答えは、被害の総量と中身を分けて見ると出てきます。
結論を先に言うと、総量はほぼ変わっていません。変わったのは中身のほうです。
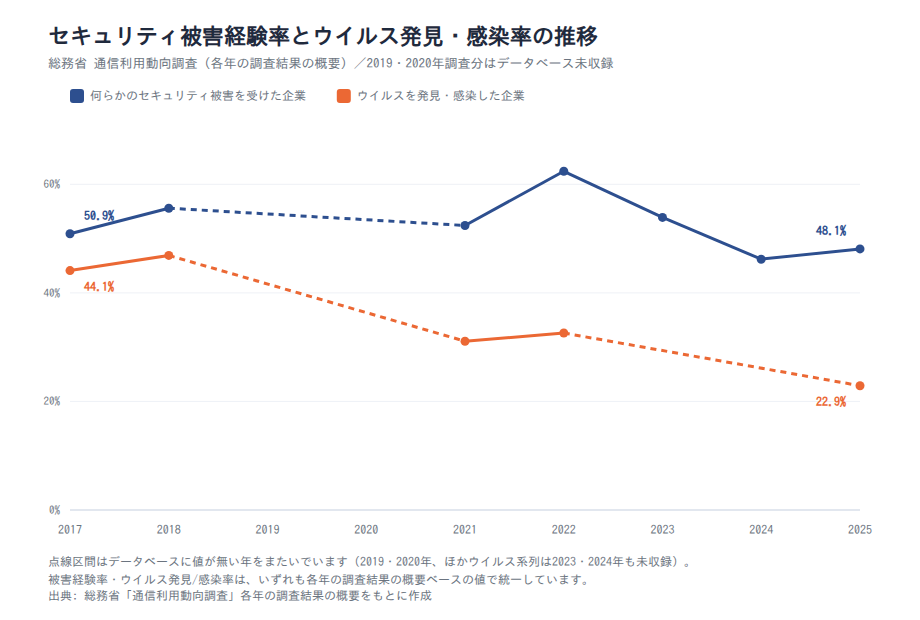
何らかの被害を受けた企業は2025年調査時点で48.1%、8年間ほぼ横ばい
何らかのセキュリティ被害を受けた企業の割合は、8年間で大きくは動いていません。 2025年調査では、概要版で48.1%、報告書の確定値で48.0%です。
経年で並べる場合は、集計基準をそろえる必要があります。以下は、各年の調査結果の概要による系列です。
| 調査年 | 何らかの被害を受けた企業の割合 |
|---|---|
| 2017年 | 50.9% |
| 2018年 | 55.6% |
| 2021年 | 52.4% |
| 2022年 | 62.4% |
| 2023年 | 53.9% |
| 2024年 | 46.2% |
| 2025年 | 48.1% |
表の出典: 総務省「通信利用動向調査」各年の調査結果の概要(平成29年/平成30年/令和3年/令和4年/令和5年/令和7年 別紙2 図表5-4)。2019年・2020年調査分は本記事のデータベースに未登録のため、表に含めていません。報告書の確定値は2024年45.9%、2025年48.0%で、概要とは集計基準が異なります。
この推移から読み取れるのは、被害の総量が減っていないという点です。5割前後を行き来する状態が、8年続いています。
ウイルスの発見・感染は2018年46.9%から2025年22.9%へ半減している
総量が動かない一方で、中身は大きく変わりました。ウイルスを発見または感染したと回答した企業の割合は、8年で半分以下になっています。
| 調査年 | ウイルスを発見または感染した企業の割合 |
|---|---|
| 2017年 | 44.1% |
| 2018年 | 46.9% |
| 2021年 | 31.1% |
| 2022年 | 32.6% |
| 2025年 | 22.9% |
表の出典: 総務省「通信利用動向調査」各年の調査結果の概要(平成29年/平成30年/令和3年/令和4年/令和7年)。2024年については令和6年報告書ベースの23.5%のみが本記事のデータベースにあり、集計基準が異なるため表には含めていません。
この動きは、アンチウイルスが端末82.0%・サーバ60.7%まで普及したこととは整合します。ただし、因果として断定はできません。
読むときに一点、注意が要ります。「発見または感染」は検知できた事象に限られる回答です。従来型のウイルスとして扱わない製品が広がれば、回答者が該当なしと答えている可能性もあります。
2025年調査で最も多く挙げられた事象は標的型メールの受信31.8%で、ウイルスの22.9%を上回る
2025年調査で企業が挙げた事象を並べると、順位が入れ替わっています。以下は、前の見出しの表と同じ調査結果の概要による値です。
- 標的型メールが送られてきた: 31.8%
- ウイルスを発見または感染: 22.9%
- 不正アクセス: 4.1%
報告書の確定値でそろえても、標的型メール31.7%、ウイルスの発見・感染22.8%、不正アクセス4.1%で、順位は変わりません。
この入れ替わりから読み取れるのは、減ったのがマルウェアの検出だけだという点です。その分を、標的型メールのような別の事象が埋めています。
製品選定の議論を「ウイルス対策が入っているか」から始めると、いまの被害構成の最大部分を外すことになります。 メールで入ってくる経路をどう受け止めるかが、先に来る論点です。
ただし、言葉は正確に受け取ってください。「標的型メールが送られてきた」は受信した事実を指し、実害の有無は問うていません。最も多い被害というより、最も多く挙げられた事象と読むのが適切です。
出典: 総務省「令和7年通信利用動向調査」/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和6年通信利用動向調査報告書(企業編)」
製品の優先順位は、被害の入口になっている手口から決める
予算が限られているとき、どれから入れるかを決める材料は何でしょうか。製品の機能比較ではなく、攻撃者がどこから入っているかの統計です。
ここでは被害の入口を示す一次データを並べ、そこから製品カテゴリの順番を組み立てます。特定の製品名は挙げません。
中小企業の不正アクセス被害の手口は、脆弱性48.0%・なりすまし36.8%が上位
IPAの2024年度中小企業実態調査によると、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした(n=4,191、被害419件)。
被害を受けた企業(n=419、複数回答)に手口を聞くと、脆弱性が48.0%、ID・パスワードの不正利用によるなりすましが36.8%で上位を占めます。
この2つの数値は、n=419と回答数が限られる点に注意が必要です。複数回答のため、選択肢の合計は100%を超えます。
また、手口は被害企業の自己申告です。原因を特定できなかった事例が、脆弱性に寄せられている可能性も考えられます。
脆弱性となりすましに直接効く対策の実施率は、いずれも5割に届いていない
この2つの入口に直接効く対策の実施率を、総務省の2025年調査(常用雇用者100人以上の企業)の値で並べます。
| 被害の入口(IPA・2023年度・n=419) | 直接効く対策と実施率(総務省・2025年調査・n=2,480) |
|---|---|
| 脆弱性 48.0% | OSへのセキュリティパッチの導入 43.5%/WAFの設置・導入 19.5% |
| ID・パスワードの不正利用によるなりすまし 36.8% | 認証技術の導入による利用者確認 22.2%/ID・パスワードによるアクセス制御 60.4% |
表の出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/総務省「令和7年通信利用動向調査」
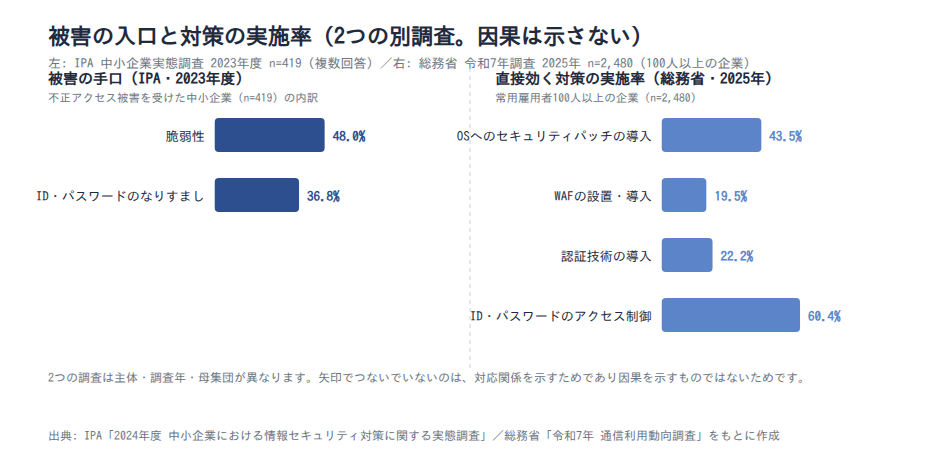
この2つの調査を並べると、噛み合っていない箇所が見えてきます。認証そのものは6割の企業が設けているのに、それを破られにくくする追加の仕組みまでは進んでいません。
注意
上の表は2つの別々の調査を並べたもので、因果関係を示すものではありません。被害側はIPAの中小企業調査(2023年度、被害企業 n=419)、対策側は総務省の常用雇用者100人以上の企業(2025年調査、n=2,480)で、調査主体・調査年・母集団のいずれも異なります。また「認証技術の導入による利用者確認」は多要素認証に限定した設問ではありません。
ランサムウェアの侵入口の87.0%はVPN機器とリモートデスクトップ
被害の入口を、もう一段具体的に見ていきます。IPA「情報セキュリティ10大脅威 2026」解説書によると、2025年のランサムウェアの感染経路は、VPN機器とリモートデスクトップの合計が87.0%を占めます(原データは警察庁)。同じ集計で、この合計は2022年80.4%、2023年81.7%、2024年86.0%と推移してきました。
同じ解説書の組織編では、次の脅威が選定されています。
- 第1位: ランサム攻撃による被害
- 第4位: システムの脆弱性を悪用した攻撃
- 第5位: 機密情報を狙った標的型攻撃
- 第8位: リモートワーク等の環境や仕組みを狙った攻撃
ここから読み取れるのは、守り方の向きです。VPNとリモートデスクトップは、社外から社内へ入るために自社が正規に用意した口です。ファイアウォールは、この通信を通す前提で運用されます。
つまり、ファイアウォールの導入率51.9%は、この経路がどれだけ守られているかを表しません。 効いてくるのは別の側です。
具体的には、機器のファームウェア更新を含む脆弱性対応、認証の強化、接続記録の保全にあたる部分です。2025年調査の実施率は、OSへのセキュリティパッチの導入が43.5%、認証技術の導入による利用者確認が22.2%、アクセスログの記録が41.0%です。通信を監視する製品を足す話より先に、この3つを点検してみてください。
反証も添えておきます。87.0%は警察庁が被害企業・団体等に行ったアンケートの集計で、母数は感染経路を回答できた有効回答にとどまります。報告に至った事案に偏るうえ、VPN機器を使っていない企業には、この経路自体がありません。
手をつける順番は「入口の数を減らす」「認証を固める」「記録を残す」の3段階
ここまでを踏まえると、順番が見えてきます。製品を足す前に、すでに社内へ引いてある経路の設定と更新を点検するほうが先です。
3段階に整理すると、次のようになります。対応する総務省の項目と、2025年調査の実施率も添えました。
| 段階 | やること | 対応する項目と実施率(2025年調査) |
|---|---|---|
| 1. 入口の数を減らす | 使っていない外部公開を閉じ、機器とOSを最新に保つ | OSへのセキュリティパッチの導入 43.5% |
| 2. 認証を固める | 社外から入る口の認証を、破られにくい方式に変える | 認証技術の導入による利用者確認 22.2% |
| 3. 記録を残す | 誰がいつ入ったかを後から追えるようにする | アクセスログの記録 41.0% |
表の出典: 総務省「令和7年通信利用動向調査」(インターネット利用企業 n=2,480、複数回答)
この3段階が自社だけで回らない場合もあります。その受け皿として、セキュリティ管理のアウトソーシングを選んだ企業は2025年調査で20.2%でした。
ポイント
- 被害の入口(中小企業・2023年度)は、脆弱性48.0%となりすまし36.8%が上位
- ランサムウェアの感染経路は、VPN機器とリモートデスクトップで合計87.0%(2025年)
- 脆弱性に効くのは、機器とOSの更新を含むパッチ適用(2025年調査の実施率43.5%)
- なりすましに効くのは、認証の強化(認証技術の導入 22.2%)
- 事後に追えるようにするのが、アクセスログの記録(41.0%)
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書/総務省「令和7年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
必要な製品の範囲は、企業規模と運用体制で変わる
他社平均を目標にしても、自社に合う構成にはなりません。見るべきなのは、自社の規模帯と業種のデータです。
ここでは規模別・業種別の被害経験率と、中小企業の体制データを並べます。判断軸を平均値ではなく分布から取るための材料です。
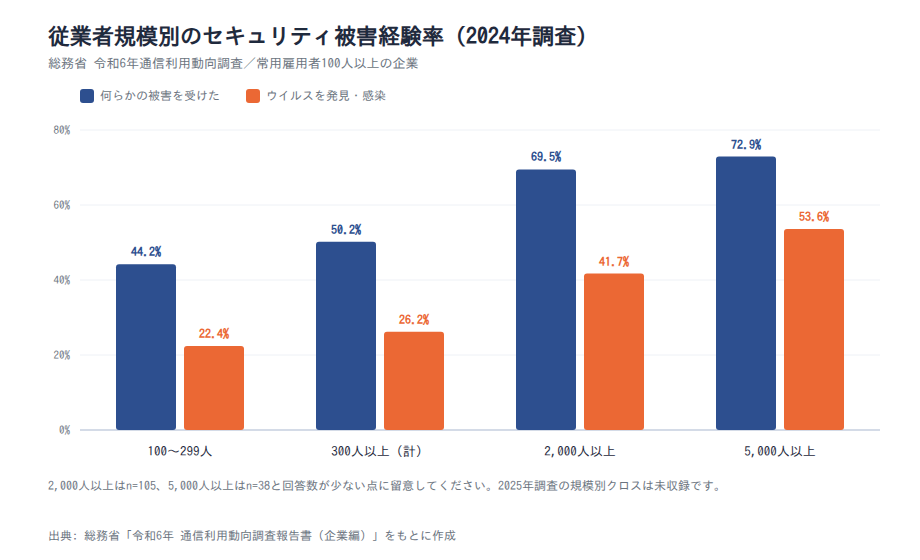
被害経験率は100〜299人の44.2%から5,000人以上の72.9%まで規模に沿って上がる
セキュリティ被害を受けた企業の割合は、従業者規模が大きくなるほど高くなる傾向があります。 総務省の2024年調査(常用雇用者100人以上の企業)の規模別集計を見てみましょう。
| 従業者規模 | 何らかの被害を受けた | ウイルスを発見または感染 |
|---|---|---|
| 100〜299人 | 44.2% | 22.4% |
| 300人以上(計) | 50.2% | 26.2% |
| 2,000人以上 | 69.5% | 41.7% |
| 5,000人以上 | 72.9% | 53.6% |
表の出典: 総務省「令和6年通信利用動向調査報告書(企業編)」(2024年調査)。2,000人以上はn=105、5,000人以上はn=38と回答数が少ない点に留意してください。また、より細かい区分では順番が入れ替わる箇所があり、単調に上がるわけではありません。
ウイルスの発見・感染で見ると、100〜299人の22.4%に対し5,000人以上は53.6%で、2.4倍の開きがあります。
2025年調査でも、規模による差は残っています。何らかの被害を受けた企業の割合は、100〜299人で45.6%、2,000人以上計で64.9%でした。2024年調査の44.2%・69.5%と近い水準で、どちらの調査でも規模が大きい区分のほうが高くなっています。なお2025年調査の全区分は本記事のデータベースに未登録のため、表は2024年調査の値で示しています。
被害経験率の低さは、安全であることの証明にはならない
ここは読み違えやすいところなので、独立して書きます。自社の規模帯の数値を見て「うちは平均以下だから大丈夫」と受け取るのは危険です。
理由は、この数値が被害の有無を企業が自己申告した回答だからです。検知できた事象しか回答に出てこないため、検知能力の差がそのまま数値の差として現れます。
規模が大きい企業ほど専任者がいて、社内からの報告も集まりやすい構造があります。逆に規模が小さいほど、把握しきれずに過少申告になりやすくなります。
先に見たとおり、中小企業では対策が各自の対応になっている企業が69.7%、小規模企業者では84.5%でした(2024年度、IPA調査)。この事実と重ねると、報告の少なさは安心材料になりません。
実務上の心構えを1つ。検知系の製品を入れると、被害の件数はむしろ増えて見えます。数字が増えたこと自体は、悪い知らせではありません。
兼務でも担当者が任命されている企業は、小規模11.1%に対し101名以上51.9%
体制の差は、同じ「中小企業」の中でも大きく開いています。IPAの2024年度調査で「兼務だが担当者が任命されている」割合を見てみましょう。
小規模企業者11.1%、中小企業100名以下37.6%、中小企業101名以上51.9%でした。小規模企業者と101名以上では、4.7倍の差があります(101名以上はn=295と回答数が少ない点に留意してください)。
この差から読み取れるのは、製品の選択肢を決めている条件です。導入できる製品の範囲は、予算より先に「アラートを見る人がいるか」で決まります。
判断のしかたを整理すると、次のようになります。
- 担当者が任命されていない場合は、運用が要る製品を単体で足す前に体制を決める
- 兼務の担当者がいる場合は、通知の量を絞れる形で運用が要る製品を検討する
- 自社で見きれない場合の代替手段が、セキュリティ管理のアウトソーシング20.2%(2025年調査)
業種別では建設業57.5%が最も高く、運輸業・郵便業39.1%との差は18ポイント
規模だけでなく、業種によっても被害経験率は変わります。総務省の2024年調査(常用雇用者100人以上の企業)で、何らかの被害を受けた企業の割合は次のとおりです。
| 業種 | 何らかの被害を受けた企業の割合 |
|---|---|
| 建設業 | 57.5% |
| 情報通信業 | 53.3% |
| 製造業 | 52.8% |
| 金融・保険業 | 52.2% |
| 不動産業 | 52.1% |
| 卸売・小売業 | 44.3% |
| サービス業・その他 | 39.4% |
| 運輸業・郵便業 | 39.1% |
表の出典: 総務省「令和6年通信利用動向調査報告書(企業編)」(2024年調査、8業種)
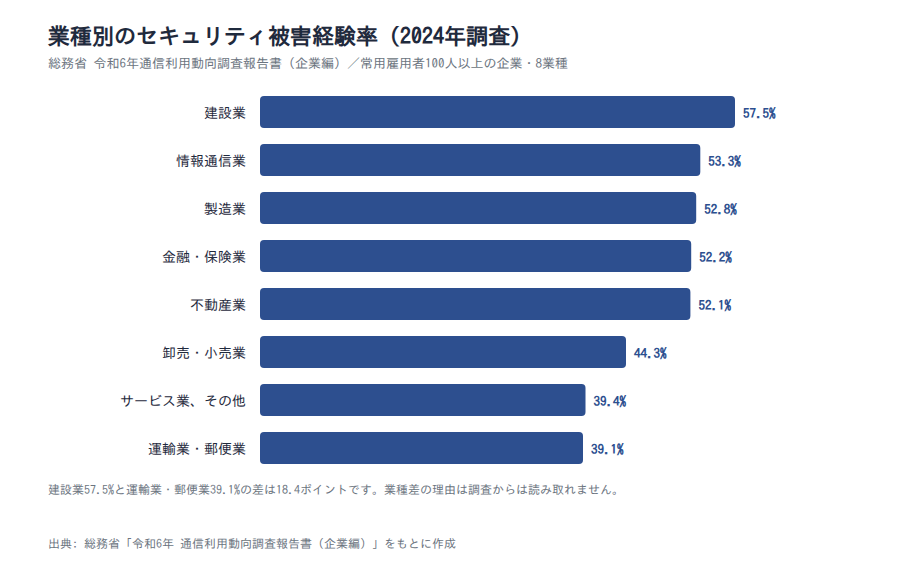
8業種のうち最も高い建設業57.5%と最も低い運輸業・郵便業39.1%の差は、18ポイント以上あります。 ただし、この差が生じた理由は調査からは読み取れません。
2025年調査の値も一部あります。建設業は57.0%、情報通信業は51.4%で、2024年調査の57.5%・53.3%と近い水準です。2025年調査の全業種は本記事のデータベースに未登録のため、業種の順位は2024年調査で見ています。
また、業種別の製品カテゴリ別導入率は公表データに見当たりません。したがって、この表から「この業種はこの製品を入れるべき」とは言えません。自社の業種帯がどのあたりに位置するかを確認する材料として使ってください。
注意
規模別・業種別の被害経験率は、企業が自己申告した回答の集計です。検知できた事象だけが数値に反映されるため、検知体制の差がそのまま数値の差として現れます。「規模が大きいほど実際に被害が多い」と読むのではなく、「規模が大きいほど把握できている」という可能性を含めて見てください。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
導入した製品を機能させ続けるために、年に一度は確認したい3点
製品は入れて終わりではありません。入れたあとに数字が示している落とし穴が、3つあります。
いずれも一般論ではなく、公的統計の数値から出てくる論点です。順に見ていきます。
アンチウイルスが8割普及しても、ウイルスの発見・感染は22.9%残っている
2025年調査時点で、端末へのウイルス対策プログラムの導入は82.0%、サーバへの導入は60.7%です。それでも同じ年に、ウイルスを発見または感染した企業は22.9%ありました。
この2つの数値から読み取れるのは、「導入している=被害ゼロ」ではないという当たり前の事実です。
製品を否定する話ではありません。定義ファイルの更新が止まっていないか、管理コンソールで未保護の端末が残っていないかを確認する運用が要る、ということです。
年に一度、管理画面のインストール台数と実際の端末台数を突き合わせてみてください。差分があれば、そこが抜けている箇所です。
社員教育の実施率は54.7%で、2017年の57.6%をまだ下回っている
社員教育を実施している企業の割合は、2017年調査で57.6%、2024年調査で52.9%、2025年調査で54.7%です。2025年の水準は、8年前をまだ下回っています。
ただし、2018年から2023年の値は本記事のデータベースに無く、低下がいつ起きたのかは示せません。さらに2017年調査の集計対象は「情報通信ネットワーク利用企業」で、2025年の「インターネット利用企業」とは定義が異なります。2017年調査は何らかの対策を実施している企業も99.3%と、2025年の98.3%より高く出ています。この差を社員教育だけの増減として読むことはできません。
この数字が気になるのは、被害の中身と関係するからです。2025年調査で最も多く挙げられた事象は標的型メールの受信31.8%でした。
ここから読み取れるのは、製品だけでは受け止めきれない部分が残るという点です。メールを開くかどうかの判断は、最後は人の側に残ります。
監査26.7%・マニュアル策定19.7%と、入れたあとを点検する仕組みは2割前後
3点目は、入れたあとを点検する仕組みです。総務省の調査で関連する項目を並べると、次のようになります。
| 対策項目 | 2024年調査 | 2025年調査 | 増減 |
|---|---|---|---|
| アクセスログの記録 | 37.8% | 41.0% | +3.2pt |
| セキュリティ監査 | 26.2% | 26.7% | +0.5pt |
| ウイルス対策対応マニュアルの策定 | 18.3% | 19.7% | +1.4pt |
表の出典: 総務省「令和7年通信利用動向調査」(2025年調査 n=2,480/2024年調査 n=2,314)
この並びから読み取れるのは、記録と点検の進み方の差です。記録は+3.2ポイント伸びました。一方で監査の+0.5ポイントとマニュアル策定の+1.4ポイントは、誤差の範囲に収まる程度の動きです。
つまり、入れたあとに効いているかを確かめる工程が、製品の導入より遅れている状態です。 年に一度、設定の棚卸しを予定に入れておくと、この遅れを埋められます。
ポイント:年に一度確認したい3点
- 管理コンソールの台数と実際の端末台数を突き合わせ、未保護の端末が無いか確認する
- 社員教育の実施記録を確認する(実施率は2025年調査で54.7%、2017年の57.6%を下回る水準)
- 設定と運用の棚卸しを予定に入れる(セキュリティ監査の実施率は2025年調査で26.7%)
出典: 総務省「令和7年通信利用動向調査」/総務省「平成29年通信利用動向調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ|セキュリティ製品は「層」で整理し、被害の入口から順番を決める
この記事で見てきた内容を振り返ります。
- 2025年調査で製品・技術のうち導入率が5割を超えたのは4項目だけで、端末のウイルス対策は82.0%、通信とアプリケーションを見る層はWAF 19.5%など2割前後
- 「何らかの対策を実施している」98.3%は、常用雇用者100人以上の企業の数字です。中小企業では対策が各自の対応になっている企業が69.7%でした(2024年度、IPA調査)
- EDR・UTM・SIEM・多要素認証は公的統計に独立した項目が無く、既存の項目に吸収される形で回答されている
- 2025年調査で最も多く挙げられた事象は標的型メールの受信31.8%で、ウイルスの発見・感染を上回る
- ランサムウェアの感染経路は、VPN機器とリモートデスクトップの合計で87.0%(2025年)
次の一歩として、自社のVPN機器のファームウェア更新日と、管理コンソールに未保護の端末が残っていないかを確認してみてください。この2つは、製品を買い足さなくても今日から着手できます。
そのうえで体制の話になります。兼務でも担当者が任命されている中小企業は101名以上で51.9%(2024年度)にとどまり、担当者の育成が製品構成の前提になります。
出典: 総務省「令和7年通信利用動向調査」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」/IPA「情報セキュリティ10大脅威 2026」組織編 解説書
セキュリティ製品の運用を支える人材育成なら「情シスカレッジ」

この記事で見てきたとおり、製品を入れても標的型メールのように人の側で受け止める部分が残ります。アラートの確認も設定の棚卸しも、最後は担当者のスキルに行き着きます。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 総務省「令和7年 通信利用動向調査」
- 総務省「令和7年 通信利用動向調査報告書(企業編)」(巻末の調査票を含む)
- 総務省「令和6年 通信利用動向調査報告書(企業編)」
- 総務省「平成29年 通信利用動向調査」
- 総務省「平成30年 通信利用動向調査」
- 総務省「令和3年 通信利用動向調査」
- 総務省「令和4年 通信利用動向調査」
- 総務省「令和5年 通信利用動向調査」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」
- 情報処理推進機構「2024年度 中小企業における情報セキュリティ対策に関する実態調査」概要版
- 情報処理推進機構「情報セキュリティ10大脅威 2026」組織編 解説書