

【総務省・IPAデータ】MDMとMAMの違いと使い分け|端末対策は2025年に82.0%でも私物端末は統計の外
スマートフォンやタブレットの業務利用が増えて、こんなことで迷っていませんか。
- MDMとMAMって、結局何が違うの?
- 従業員の私物スマホを業務で使わせて大丈夫?
- 他の会社は、端末の管理をどこまでやっているの?
結論から書きます。MDMとMAMの違いは「何を管理するか」です。 MDMは端末全体を、MAMは端末の中の業務アプリとデータだけを管理します。
会社支給の端末ならMDM、私物端末ならMAMが基本の組み合わせです。ただし、どちらを選ぶにしても、先に私物端末の利用ルールを決めておく必要があります。
この記事では、総務省とIPAの公的な調査をもとに、両者の違いと使い分けの手順を解説します。
この記事のポイント
- 端末にウイルス対策を入れる企業は2025年で82.0%。ただし私物端末やアプリ単位の管理は公的統計で測られていない(常用雇用者100人以上の企業のうちインターネット利用企業。出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2)
- テレワークを導入する企業は2025年で50.1%。社外で端末を使う働き方が定着している(常用雇用者100人以上の企業。出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙1)
- BYODで業務をする組織のうち、IT企業など(委託先、n=146)の64.4%が「端末からの情報漏えい」を課題に挙げた(2020年度調査・小標本。出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」)
読み終えるころには、自社の端末にMDMとMAMのどちらが合うのか、何から決めればよいのかを整理できるはずです。

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
MDMとMAMの違いは管理する範囲が「端末全体」か「業務アプリとデータ」か
まず前提として、スマートフォンは私生活でほぼ行き渡っています。総務省の調査では、モバイル端末を持つ世帯の割合は2025年で97.1%です。これは世帯の保有率で、企業の業務利用率ではありません。
それでも、多くの従業員が自分の端末を持っている状況では、私物端末を業務に使う場面が生まれやすくなります。
そこで問題になるのが、端末をどの範囲まで会社が管理するかです。MDMとMAMは、この「管理する範囲」が根本的に違います。
| 比較項目 | MDM(モバイルデバイス管理) | MAM(モバイルアプリケーション管理) |
|---|---|---|
| 管理対象 | 端末全体(OS・設定・機能・アプリ) | 業務アプリとその中のデータ |
| 主な対象端末 | 会社支給の端末 | 従業員の私物端末(BYOD) |
| 代表的な機能 | 機能制限、アプリ配布、OS更新の管理 | アプリ単位のアクセス制御、コピー・保存の制限 |
| 紛失時の対応 | リモートロック、端末の初期化 | 業務データだけを消去(選択的ワイプ) |
| 従業員のプライバシーへの影響 | 端末全体に会社の管理が及ぶ(従来型の端末登録の場合) | 私的な領域には会社の管理が及ばない |
※一般的な製品機能をもとに編集部で整理
近い用語も整理しておきます。MCMは、ファイルや文書などコンテンツの単位で管理する仕組みです。EMMはMDM・MAM・MCMをまとめた枠組みで、UEMはパソコンまで含めて端末を一元管理する考え方を指します。
MDMは会社が端末全体を設定・制御する仕組み
MDMは、会社が端末そのものを管理下に置く仕組みです。 端末のOSに管理用の設定を入れ、会社の管理画面から端末全体を操作します。
具体的には、カメラなどの機能制限、業務アプリの一括配布、OS更新の管理ができます。紛失時には、遠隔での画面ロックや端末の初期化も可能です。
端末全体を会社が扱うため、主に会社支給の端末で使われます。MDM単体の詳しい内容は、MDMの機能や導入の流れを解説した記事で紹介しています。
端末単位の対策が企業でどこまで進んでいるかは、総務省の調査から分かります。常用雇用者100人以上の企業で、パソコンなどの端末にウイルス対策プログラムを入れている割合は2024年82.0%、2025年82.0%でした。
一方、OSへのセキュリティパッチを適用している企業は、2024年42.4%、2025年43.5%です。いずれも同じ調査の同じ母集団の数値です。
OS更新の管理は、MDMが担う代表的な機能の一つです。会社支給の端末をまとめて統制したい場合に、MDMの役割が大きくなります。
MAMは端末の中の業務アプリとデータだけを管理する仕組み
MAMは、端末全体ではなく、業務アプリとその中のデータだけを管理する仕組みです。 端末の私的な領域には会社が触れないため、私物端末(BYOD)で使われやすい方式です。
主な機能は、業務アプリへのアクセス制御、私用アプリへのコピーや保存の制限、業務領域の暗号化です。退職や紛失のときは、業務データだけを消す「選択的ワイプ」が使えます。
IPAの「情報セキュリティ10大脅威」個人編では、「不正アプリによるスマートフォン利用者への被害」が2016年から2026年まで11年連続で選ばれています。MAMは不正アプリそのものを端末から取り除く仕組みではありませんが、業務データを私用アプリから切り離せます。私物端末を業務に使うなら、まずMAMを検討してみてください。
ポイント
- MDMは端末全体を管理し、主に会社支給の端末が対象
- MAMは業務アプリとデータだけを管理し、私物端末(BYOD)で使われやすい
出典: 総務省「令和7年通信利用動向調査報告書(世帯編)」/総務省「令和7年通信利用動向調査の結果(概要)」別紙2/IPA「情報セキュリティ10大脅威 2026」個人編説明資料
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
MDMとMAMの導入率は公的統計に無く、端末対策の82.0%も私物端末を区別していない
「他の会社はMDMやMAMをどれくらい入れているのか」は、気になるところですよね。ただ、MDMやMAMという区分で導入率を示した公的統計は、総務省・IPAとも見当たりません。
そこでこの章では、近い指標である企業のセキュリティ対策の実施状況を見ていきます。あわせて、その数値が何を測っていて、何を測っていないのかを整理します。
何らかのセキュリティ対策を行う企業は2025年で98.3%、端末へのウイルス対策は2年続けて82.0%
ほぼすべての企業が何らかの対策をしている一方、端末へのウイルス対策は2年続けて同じ水準でした。 総務省の調査(常用雇用者100人以上の企業のうちインターネット利用企業、複数回答)の結果は次のとおりです。
| 項目 | 2024年 | 2025年 |
|---|---|---|
| 何らかのセキュリティ対策を実施 | 97.7% | 98.3% |
| 特に実施していない | 2.3% | 1.7% |
| 端末にウイルス対策プログラムを導入 | 82.0% | 82.0% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2(常用雇用者100人以上の企業のうちインターネット利用企業、複数回答)
何もしていない企業は2025年で1.7%と、ごく少数です。端末へのウイルス対策も8割を超えています。
ただし、端末のウイルス対策は2024年と2025年で変化がありませんでした。端末に対策ソフトを「入れる」段階の対策は、横ばいの状態にあると分かります。
OS更新・アクセスログ・認証など利用状況を確かめる対策は2025年でも2〜6割にとどまる
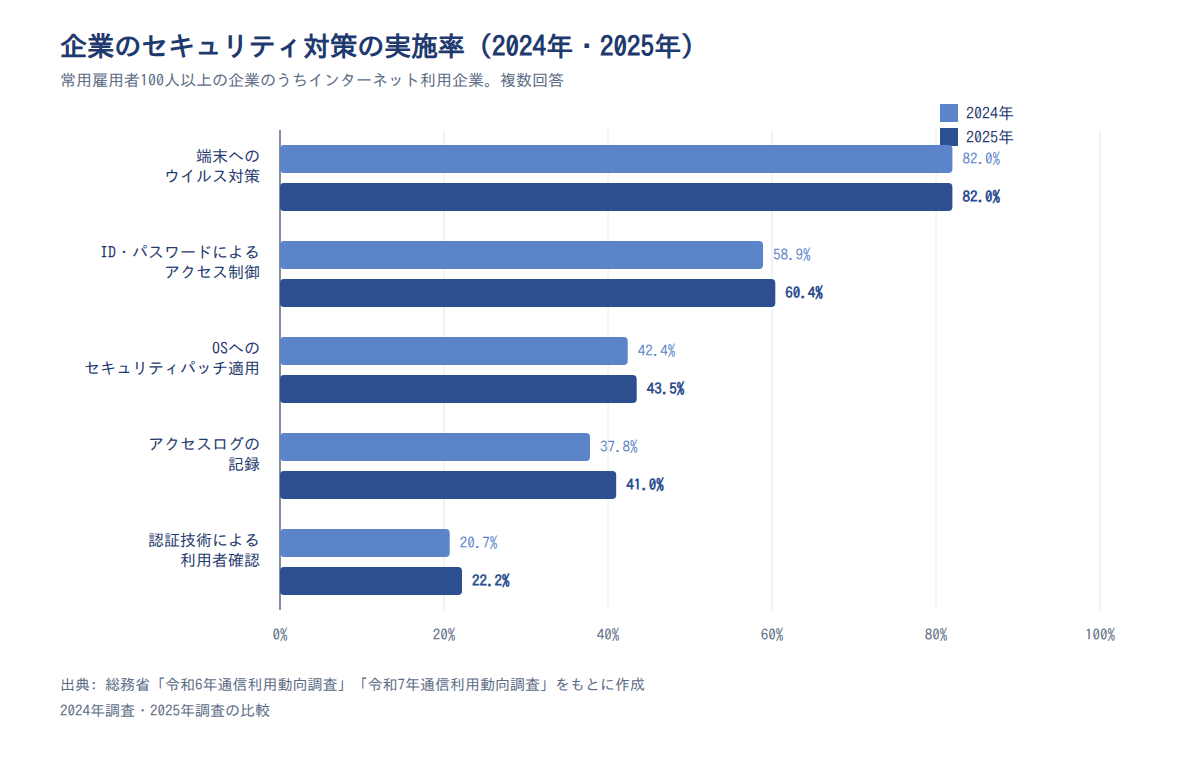
端末に何かを入れる対策に比べて、利用状況を確かめる対策の実施率はまだ低い水準です。 総務省の同じ調査で、2024年から2025年への変化は次のとおりです。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2(常用雇用者100人以上の企業のうちインターネット利用企業、複数回答)
OSへのセキュリティパッチ適用は42.4%から43.5%、アクセスログの記録は37.8%から41.0%でした。認証技術による利用者確認は20.7%から22.2%、ID・パスワードによるアクセス制御は58.9%から60.4%です。
この推移から読み取れるのは、運用寄りの対策は伸び、機器を入れる型の対策は横ばいという点です。認証技術とID・パスワードによる制御の差も、2年とも38.2ポイントのままです。ただし2年分の比較で、小さな変化は誤差の範囲かもしれません。
MDMもMAMも、入れて終わりではなく利用状況を把握し続ける仕組みです。
82.0%は会社が把握している端末の数値で、私物端末やアプリ単位の管理は測られていない
端末対策の82.0%は高く見えますが、会社支給か私物か、端末全体かアプリ単位かを区別した数値ではありません。 総務省の設問は、企業単位で「端末に対策を入れているか」を聞くものです。選択肢の文言も「パソコンなどの端末」で、スマートフォンを分けて尋ねてはいません。
IPAの2020年度調査(BYOD利用組織のみの小標本)では、「会社が把握していない端末の利用」が課題に挙がっています。割合はユーザー企業(委託元、n=53)で45.3%、IT企業など(委託先、n=146)で39.0%でした。
この2つから読み取れるのは、会社が把握していない端末は対策の数に入りようがなく、82.0%を「業務端末の8割が守られている」とは読めないという点です。
注意
2025年の82.0%は常用雇用者100人以上の企業の数値で、MDMやMAMの導入率ではありません。総務省とIPAの数値は母集団が違うため、比較はしていません。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2/IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料
MDMとMAMが必要とされる背景はテレワークの定着とモバイル経由の脅威
MDMやMAMが注目される背景は、大きく2つあります。会社の外で端末を使う場面が増えたことと、端末やアプリを狙う脅威が続いていることです。順に見ていきます。
テレワークを導入する企業は2019年の20.1%から2025年は50.1%に増えた
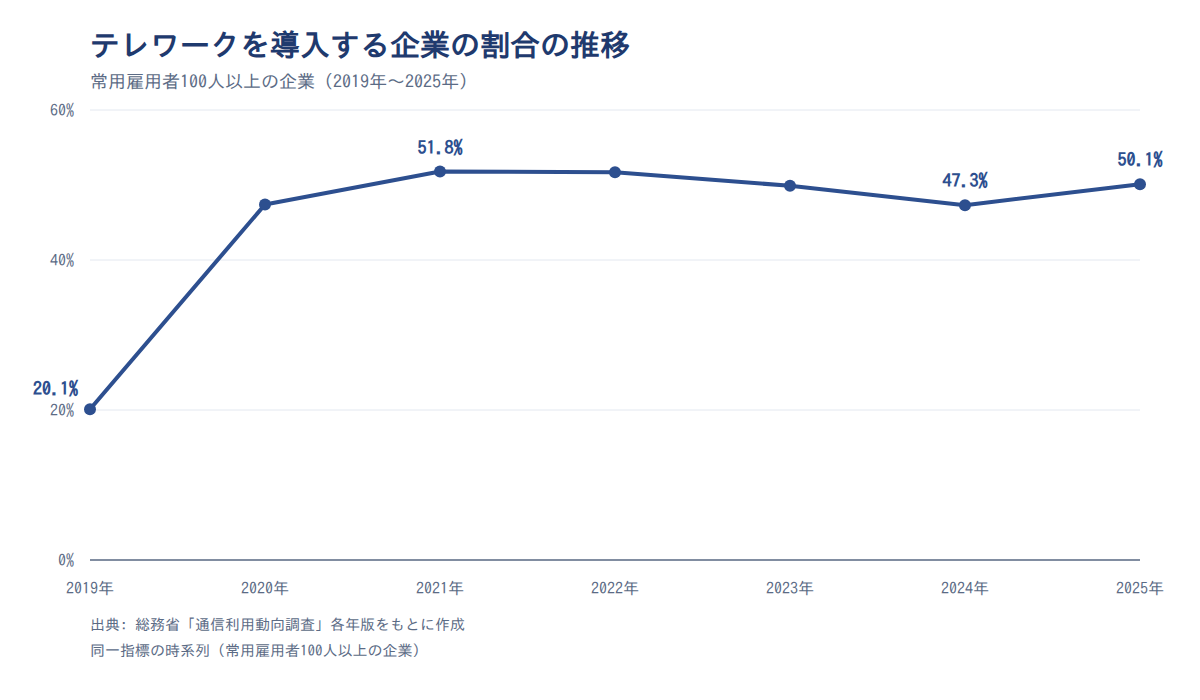
テレワークを導入する企業は、2025年時点で半数に達しています。 総務省の通信利用動向調査で、常用雇用者100人以上の企業の推移を見ると次のとおりです。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査の結果(概要)」別紙1(常用雇用者100人以上の企業)
導入率は2019年の20.1%から、2020年に47.4%へ大きく上がりました。その後は2021年51.8%、2022年51.7%、2023年49.9%と推移しています。
2024年は47.3%にいったん下がり、2025年は50.1%に戻りました。従業者2,000人以上の企業に限ると、2025年の導入率は81.2%です。
会社の外で端末を使う働き方が定着すると、情シスが端末を手元で管理できない場面が増えます。そのため、端末やアプリを遠隔で設定・制御する仕組みとして、MDMやMAMが検討対象になります。
リモートワーク環境を狙う攻撃は2026年の組織向け10大脅威で8位、6年連続で選ばれている
社外で端末を使う環境そのものが、攻撃の対象として注目されています。 IPAの「情報セキュリティ10大脅威 2026」の組織編では、「リモートワーク等の環境や仕組みを狙った攻撃」が8位でした。この項目は2021年に初めて選ばれ、6年連続6回目の選出です。
なお、10大脅威は専門家などによる選考会の投票で決まる順位で、被害の件数を数えたものではありません。
総務省の調査では、何らかのセキュリティ被害を受けた企業は2024年46.2%、2025年48.1%でした(常用雇用者100人以上の企業のうちインターネット利用企業。標的型メールの送付やウイルスの発見など、実害に至らないものも含みます)。この数値は10大脅威とは別の調査で、両者に因果関係があるとは言えません。
社外で使う端末や接続の仕組みが増えるほど、攻撃者が狙える入口も増えます。端末を会社の外に持ち出すなら、その端末をどう管理するかを決めておくことが大切です。
スマートフォンの不正アプリは個人向けの脅威とされてきたが、BYODでは業務データと同じ端末に載る
スマートフォンの不正アプリは、主に個人向けの脅威として扱われてきました。 10大脅威の個人編には、2016年から11年連続で選ばれています。一方、2026年の組織編には、スマートフォンやアプリを主題にした項目がありません。
| 順位 | 組織向けの脅威(2026年) |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
| 6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9位 | 分散型サービス妨害攻撃(DDoS攻撃) |
| 10位 | ビジネスメール詐欺 |
出典: IPA「情報セキュリティ10大脅威 2026」組織編解説書
組織編は10枠のため、スマートフォン経由の被害が他の項目に含まれている可能性はあります。IPAの2020年度調査(BYOD利用組織のみの小標本)では、委託元(n=53)の45.3%が把握していない端末の利用を課題としました。
ここからは仮説です。私物端末では、個人向けとされてきたアプリの問題が業務データのある端末で起きます。アプリ単位で業務と私用を分けるMAMは、この境目を扱う仕組みだと考えられます。
出典: 総務省「令和6年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査報告書(企業編)」/総務省「令和7年通信利用動向調査の結果(概要)」別紙1/総務省「令和7年通信利用動向調査の結果(概要)」別紙2/IPA「情報セキュリティ10大脅威 2026」組織編解説書/IPA「情報セキュリティ10大脅威 2026」個人編説明資料/IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
私物端末を業務に使う組織は「把握していない端末」より「端末からの情報漏えい」を課題に挙げる
私物端末の業務利用(BYOD)の課題を、IPAの2020年度調査(2021年4月公表)で見ます。回答はBYODで業務をする組織に限られ、ユーザー企業(委託元)53件、IT企業など(委託先)146件の小標本です。
委託元・委託先は業種ではなく、取引上の立場の区分です。テレワークが広がった直後の数値で、現在の水準は分かりません。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料(2020年度調査、BYODを利用して業務を行う組織のみ、委託元n=53・委託先n=146、複数回答)
端末からの情報漏えいを課題とする組織は委託先で64.4%、委託元で52.8%(2020年度)
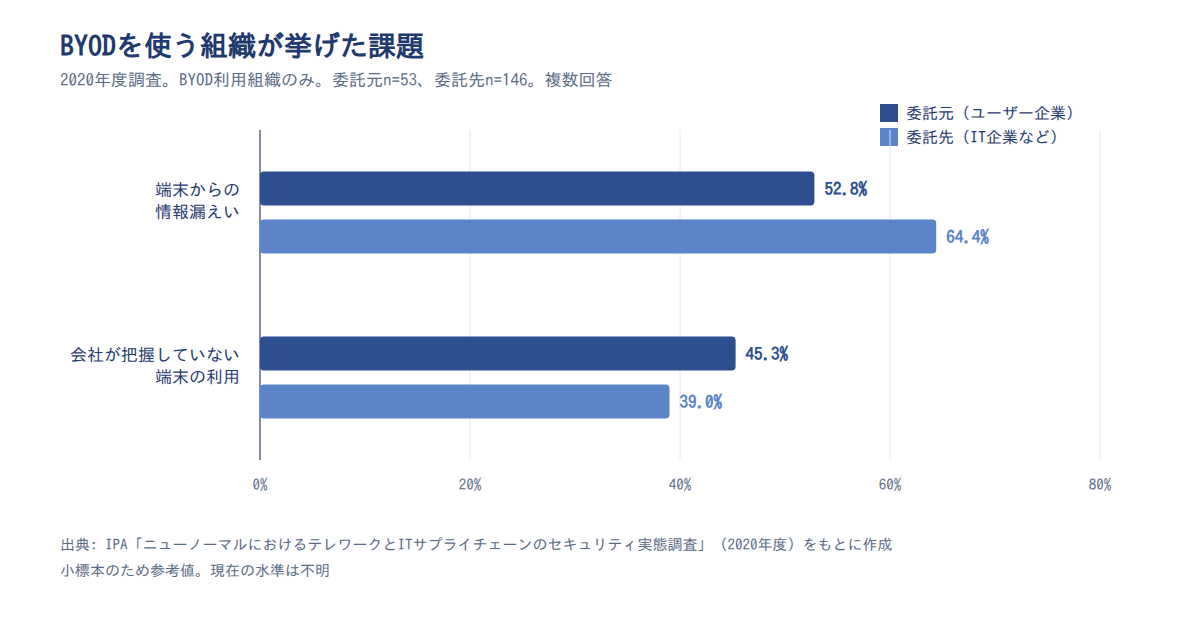
BYODで業務をする組織が最も多く挙げた懸念の一つは、端末からの情報漏えいでした。 IPAの2020年度調査で、「テレワークで使用する端末からの情報漏えい」を課題とした割合を見ます。
IT企業など(委託先、n=146)では64.4%、ユーザー企業(委託元、n=53)では52.8%でした。どちらも半数を超えています。いずれもBYODを利用している組織に限った、小標本の結果です。
ただし、この選択肢は私物端末に限った書き方ではありません。会社支給の端末から情報が漏れる懸念も含まれている可能性があります。
それでも、BYODを使う組織の多くが、端末を通じて業務データが外に出ることを気にしていたのは確かです。
会社が把握していない端末の利用を課題とする組織は約4割(2020年度)
会社が把握していない端末の利用も、4割前後の組織が課題に挙げていました。 IPAの2020年度調査で、IT企業など(委託先、n=146)は39.0%、ユーザー企業(委託元、n=53)は45.3%です。
こちらもBYODを利用している組織だけが回答した、小標本の結果です。
会社が把握していない端末は、MDMの管理の対象に入りません。MAMには端末を登録せずに業務アプリへ制御をかける方式もありますが、効くのは会社が指定した業務アプリの中だけです。私用のアプリやアカウントで扱われた業務データには、どちらの設定も届きません。
会社が把握していない端末やサービスの利用は、一般にシャドーITと呼ばれます。MDMやMAMを検討する前に、まず誰がどの端末を業務に使っているかを把握するところから始めてみてください。
守りたい対象が端末上の業務データであれば、MAMが有力な選択肢になる
委託元・委託先のどちらでも、「情報漏えい」が「把握していない端末」を上回っています。 委託先(n=146)では64.4%対39.0%で、差は25.4ポイントです。委託元(n=53)でも52.8%対45.3%でした。
この結果から読み取れるのは、端末の台数や所在より、端末を通じて業務データが外に出ることの方が、懸念として広く共有されていたという点です。アプリやデータの単位で守るMAMが検討される背景は、ここから説明できます。
ただし委託元の差7.5ポイントは約4社分にすぎず、この見方は委託先の結果に支えられています。
注意
この章の数値は、IPAの2020年度調査でBYOD利用組織のみ、委託元n=53・委託先n=146の複数回答の結果です。委託元と委託先の差は誤差の範囲で、「立場によって懸念が違う」とは読めません。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料
MDMとMAMの使い分けは「端末の持ち主」と「守りたい対象」で決まる
MDMとMAMのどちらを使うかは、2つの軸で考えると整理しやすくなります。1つ目は、端末が会社のものか従業員のものかです。2つ目は、守りたいのが端末そのものか、端末の中の業務データかです。
ポイント
- 会社支給の端末: 端末全体を管理するMDMが基本
- 従業員の私物端末: 業務アプリとデータだけを管理するMAMが基本
- 両方が混在する: MDMとMAMを併用し、EMMやUEMで一元管理する
会社支給の端末をまとめて管理し、OSの更新まで統制したいならMDMが向いている
会社支給の端末を一括で管理したいなら、MDMが向いています。 端末が会社のものなので、端末全体に会社の管理を及ぼしても問題になりにくいためです。
更新を管理する意味は、公的な調査からも読み取れます。IPAの中小企業等を対象にした調査では、2023年度に不正アクセスの被害を受けた企業は10.0%でした。被害を受けた企業のうち、手口が脆弱性だった割合は48.0%です。
また総務省の調査では、OSへのセキュリティパッチを適用している企業は2025年で43.5%でした(常用雇用者100人以上の企業)。この2つは母集団が違う調査のため、並べて比較はしていません。
MDMなら、OS更新の強制や紛失時の遠隔ロック・初期化、カメラなどの機能制限をまとめて設定できます。端末の配布前の設定(キッティング)や返却時の初期化といった運用とも相性がよい方式です。
従業員の私物端末で業務アプリを使わせるならMAMが向いている
私物端末で業務をしてもらうなら、MAMが向いています。 私物端末に従来型の端末登録でMDMを入れると、会社が端末全体を制御・初期化できる状態になります。従業員のプライバシーへの配慮や、心理的な抵抗が課題になりやすいのです。
なお、iOSの「User Enrollment」やAndroidの「仕事用プロファイル」のように、私物端末向けに管理範囲を業務領域に限る登録方式もあります。この方式では、会社が消せるのは業務用のアプリとデータだけです。
MAMなら、管理の対象を業務アプリとデータに限れます。退職するときも、私的な写真や連絡先には触れず、業務データだけを消せます。
データの面でも、この方向性は支えられます。IPAの2020年度調査は、BYOD利用組織のみが対象の小標本の調査です。端末からの情報漏えいを課題にした組織は、委託先で64.4%、委託元で52.8%でした。
不正アプリの被害も、10大脅威の個人編に11年連続で選ばれています。
前の章で見たように、守りたい対象が端末上の業務データであれば、MAMの考え方が合います。私物端末の扱いに迷ったら、まずMAMを軸に検討してみてください。
MDMとMAMのどちらを使う場合も、利用者を確かめる認証とあわせて設計する
MDMとMAMのどちらを使う場合も、「誰がアクセスしているか」を確かめる認証が前提です。 なりすましでログインされれば、端末やアプリを管理していても業務データは守れません。
IPAの中小企業等を対象にした調査では、2023年度に不正アクセスの被害を受けた企業の36.8%が、ID・パスワードの不正利用によるなりすましでした。総務省の調査(常用雇用者100人以上の企業)では、認証に関わる対策の実施率は次のとおりです。
| 対策 | 2024年 | 2025年 |
|---|---|---|
| 認証技術による利用者確認 | 20.7% | 22.2% |
| ID・パスワードによるアクセス制御 | 58.9% | 60.4% |
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2(常用雇用者100人以上の企業のうちインターネット利用企業、複数回答)
この差は2年とも38.2ポイントで、追加の認証まで進む企業はまだ少ないと読めます。MDMやMAMには、多要素認証などの仕組みを組み合わせて設計してみてください。
出典: IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書/総務省「令和7年通信利用動向調査の結果(概要)」別紙2/IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料/IPA「情報セキュリティ10大脅威 2026」個人編説明資料
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
MDMとMAMを選ぶ前に私物端末の利用ルールを決める
MDMもMAMも、「何を許可し、何を禁止するか」というルールを設定値に置き換える仕組みです。ルールが決まっていなければ、何を設定すればよいかも決められません。
ツールを選ぶ前に、私物端末の利用ルールを決めることが出発点です。 この章では、ルールが無い組織がどの層に多いのかを、データで確認します。
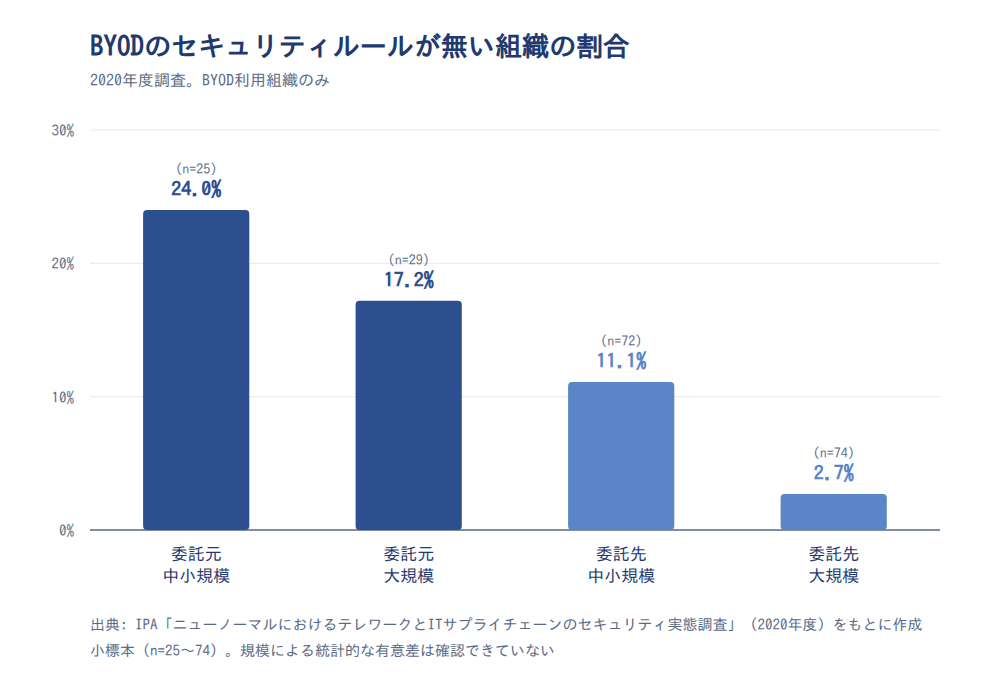
私物端末のセキュリティルールが無い組織はユーザー企業で17.2〜24.0%と、IT企業より多い(2020年度)
BYODのセキュリティルールが無い組織は、ユーザー企業の方がIT企業より多い結果でした。 IPAの2020年度調査(2021年4月公表)で、BYODで業務をしている組織の回答を立場と規模で分けると、次のようになります。
| 立場・規模 | ルールが無い組織の割合 | 回答数 |
|---|---|---|
| ユーザー企業(委託元)・中小規模 | 24.0% | n=25 |
| ユーザー企業(委託元)・大規模 | 17.2% | n=29 |
| IT企業など(委託先)・中小規模 | 11.1% | n=72 |
| IT企業など(委託先)・大規模 | 2.7% | n=74 |
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料(2020年度調査、BYODを利用して業務を行う組織のみ)
この表から読み取れるのは、規模の違いより、ユーザー企業かIT企業かという立場の違いの方が大きいという点です。大規模なユーザー企業の17.2%でも、中小のIT企業の11.1%より高くなっています。
ただし回答数は25件〜74件と少なく、規模による差があるとは言い切れません。IT企業は取引先との契約でルールを求められやすく、それが差の一部になっている可能性もあります。委託元・委託先は業種の分類ではない点にも注意してください。
ルール・手順・教育を整えてからMDMかMAMかを選ぶ
運用のルールづくりは、企業全体でも少しずつ進んでいます。 総務省の調査(常用雇用者100人以上の企業)では、ウイルス感染時などの対応マニュアルを策定する企業は2024年18.3%、2025年19.7%でした。社員教育を行う企業も52.9%から54.7%に増えています。
この動きから読み取れるのは、ルールや記録など運用寄りの対策で伸びが目立つという点です。MDMやMAMを選ぶ前に、次の項目を決めておきましょう。
- 私物端末の業務利用を認めるか
- 使ってよい業務アプリの範囲
- 紛失・退職時に消すデータの範囲
- 利用を認めるOSバージョン
- 従業員への説明と同意の取り方
これらが決まれば、端末全体を管理すべきか(MDM)、業務アプリだけでよいか(MAM)は自然に決まります。
注意
BYODのルールの数値(IPA、2020年度調査)は、BYOD利用組織だけの小標本の結果です。BYODを禁止している組織は含まれません。
出典: IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料/総務省「令和7年通信利用動向調査の結果(概要)」別紙2
まとめ:MDMとMAMは管理範囲で選び、統計の数値は前提条件をそろえて読む
この記事の要点は次の3つです。
- 違いは管理する範囲: MDMは端末全体、MAMは業務アプリとデータを管理します。
- 使い分けは端末の持ち主で決まる: 会社支給ならMDM、私物ならMAM、混在なら併用です。
- 手順はルールが先: 私物端末のルールを決めてから方式を選びます。
総務省の調査(常用雇用者100人以上の企業)では、2025年の端末へのウイルス対策は82.0%、テレワーク導入は50.1%でした。IPAの2020年度調査(BYOD利用組織のみ、小標本)では、委託先(n=146)の64.4%が端末からの情報漏えいを課題としました。委託元の中小規模(n=25)では、24.0%がBYODのルールを定めていません。
ここから、IT企業以外ではルールづくりから始める組織が一定数あったと読めます。MDMやMAMの導入率は公的統計に無く、自社の状況は自社の端末台帳とルールで確かめるしかありません。 まずは業務で使う端末の洗い出しから始めてみてください。
出典: 総務省「令和7年通信利用動向調査の結果(概要)」別紙2/総務省「令和7年通信利用動向調査の結果(概要)」別紙1/IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情シスカレッジのご紹介

MDMやMAMを入れる前に、私物端末の利用ルールを決め、従業員に説明する必要があります。端末管理の基本やルールづくりを、新任・ひとり情シスが短い時間で学べる環境があると心強いですよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画で学び、小テストで理解を確かめる形式なので、業務の合間に少しずつ進められます。
情シスカレッジの特徴
- 数分の動画+小テスト: すきま時間で学べ、理解度をその場で確認できます
- 必修割り当て・期限・進捗ダッシュボード: 誰がどこまで進んだかを管理者がひと目で把握できます
- 自社カリキュラム編成・CSV教育記録: 自社に必要な講座を組み合わせ、教育記録をCSVで出力できます
導入は5名から可能で、請求書払いに対応しています。初期設定は約10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果(概要)」別紙1
- 総務省「令和7年通信利用動向調査の結果(概要)」別紙2
- 総務省「令和7年通信利用動向調査報告書(企業編)」
- 総務省「令和7年通信利用動向調査報告書(世帯編)」
- 総務省「令和6年通信利用動向調査報告書(企業編)」
- IPA「情報セキュリティ10大脅威 2026」組織編解説書
- IPA「情報セキュリティ10大脅威 2026」個人編説明資料
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」報告書
- IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」概要説明資料(2020年度調査、2021年4月公表)