

【IPA・総務省データ】DDoS攻撃とは|2025年は企業の2.9%が被害、仕組み・手口・対策をわかりやすく解説
ある朝、自社のWebサイトが急につながらなくなった。そんなとき「これはDDoS攻撃なのか、ただのアクセス集中なのか」と迷いますよね。情シス担当者からは、次のような声をよく聞きます。
- DDoS攻撃とDoS攻撃、不正アクセスの違いを説明できない
- うちのような中小企業も狙われるのか分からない
- 対策と言われても何から手を付ければよいか分からない
先に結論をお伝えします。DDoS攻撃は、乗っ取られた多数の機器から一斉に通信を送りつけ、サービスを止める攻撃です。
発生する頻度は不正アクセスより低めです。それでも総務省の調査(常用雇用者100人以上の企業が対象)では、2025年も企業の約3%がDDoS攻撃の被害を経験しており、減ってはいません。
この記事のポイント
- DDoS攻撃は、IPA「情報セキュリティ10大脅威 2026」組織編で9位に選ばれています(出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編])
- DDoS攻撃の被害を経験した企業は、2025年調査で2.9%でした(常用雇用者100人以上の企業が対象)。2024年調査の2.5%から減っていません(出典: 総務省「令和7年通信利用動向調査の結果(概要)」)
- JPCERT/CCへのDoS/DDoS報告は、2024年の4四半期合計で18件です(各四半期の件数から計算)。被害の多くは外部に報告されていない可能性があります(出典: JPCERT/CC「インシデント報告対応レポート」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DDoS攻撃は多数の機器から一斉に通信を送りつけてサービスを止める攻撃
DDoS攻撃は「Distributed Denial of Service」の略で、日本語では分散型サービス妨害攻撃と呼ばれます。攻撃者が乗っ取った多数の機器から大量の通信を一斉に送り、Webサイトなどのサービスを使えなくする攻撃です。
IPAの解説書では、主な方法として、サーバーに高い負荷をかける方法と、回線の帯域を埋めてしまう方法が挙げられています。どちらの場合も、標的になったサービスは応答が遅くなったり止まったりします。
IPA「情報セキュリティ10大脅威 2026」では、DDoS攻撃は組織編の9位に選ばれています。個人よりも、インターネットでサービスを提供する企業や団体が向き合う脅威です。ほかの攻撃との位置づけはサイバー攻撃の種類の記事で整理しています。
用語の整理
- DoS攻撃: 1台の機器から大量の通信を送り、サービスを妨害する攻撃
- DDoS攻撃: 主に乗っ取られた多数の機器から一斉に通信を送り、サービスを妨害する攻撃
- ボットネット: 攻撃者に乗っ取られ、遠隔から操作される機器の集まり
DoS攻撃との違いは攻撃元が1台か、乗っ取られた多数の機器か
DoS攻撃とDDoS攻撃の違いは、攻撃元の数にあります。DoS攻撃は1台から、DDoS攻撃はボットネットと呼ばれる多数の機器から通信を送ります。
ボットネットを構成するのは、マルウェアなどで乗っ取られたPCやIoT機器です。持ち主が気づかないうちに、攻撃の道具として使われています。
なお、後述するリフレクション攻撃のように、設定に不備のある第三者のサーバーの応答が悪用される手口もあります。すべての攻撃通信が乗っ取られた機器から直接送られるわけではありません。
この違いは、守る側の対応に影響します。DoS攻撃なら、送信元のIPアドレスを1つ遮断すれば止められることがあります。しかしDDoS攻撃は送信元が分散しているため、1つ遮断しても攻撃は続きます。
もう1つ押さえておきたいのは、自社の機器が攻撃する側に回る可能性です。社内のルーターやカメラが乗っ取られると、他社への攻撃に使われてしまいます。この点は後半の対策で詳しく説明します。
IPAは2016年の初選出以降、DDoS攻撃を7回組織の脅威に選んでいる
DDoS攻撃は、一時的に話題になった攻撃ではありません。IPAの解説書によると、DDoS攻撃が10大脅威の組織編に初めて選ばれたのは2016年です。ただし、この初選出年は2016年版以降を対象に数えたものです。
2026年版では2年連続、通算7回目の選出となりました。2016年版から2026年版までの11回のうち、7回選ばれている計算です。
10大脅威は、主に前年に起きた社会的影響の大きい事案から脅威候補を選び、専門家などで構成する「10大脅威選考会」の投票で決めたランキングです。全体の顔ぶれは情報セキュリティ10大脅威の記事にまとめています。
長い期間にわたって繰り返し選ばれていることから、DDoS攻撃は企業が継続して備えるべき脅威だと分かります。順位の高さだけで、自社と関係が薄いと判断しないようにしてください。
JPCERT/CCはメールの大量送信によるサービス妨害もDoS/DDoSに数えている
DDoS攻撃というと、Webサイトが落ちる攻撃を思い浮かべる方が多いでしょう。ただ、JPCERT/CCの分類では、メールを大量に送りつけてサービスを妨害する行為もDoS/DDoSに含まれます。
JPCERT/CCのレポートでは、DoS/DDoSを3つのパターンで定義しています。1つ目は、大量の通信でネットワークの資源を使い切らせる攻撃です。2つ目は、大量のアクセスでサーバーの応答を遅らせたり止めたりする攻撃を指します。
3つ目として、エラーメールや迷惑メールを大量に受信させ、サービスを妨害する行為も定義されています。つまり、Webサイトだけでなくメールの仕組みも標的になります。
このように、DDoS攻撃の範囲は調査する機関によって少しずつ違います。後半で統計を見るときも、この定義の違いを意識しておくと読み違いを防げます。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/JPCERT/CC「インシデント報告対応レポート」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DDoS攻撃の手口は大きく4系統あり、目的は主張の誇示と金銭の要求
DDoS攻撃にはいくつかの手口があります。IPAの解説書は5つの手口を挙げており、本記事ではこれを通信を大量に送る方法、他人のサーバーの応答を悪用する方法、DNSを狙う方法、代行サービスを使う方法の4系統にまとめました。手口の分け方は資料によって異なります。
攻撃の目的も1つではありません。主義主張を示すために行われることもあれば、攻撃を止める見返りに金銭を要求されることもあります。
手口と目的を知っておくと、自社が狙われたときに状況を把握しやすくなります。それぞれ順に見ていきましょう。
主な手口はフラッド攻撃・リフレクション攻撃・DNS水責め攻撃・代行サービスの利用
IPAの解説書で説明されている主な手口と、狙われる箇所を表にまとめました。
| 手口 | 仕組み | 狙われる箇所 |
|---|---|---|
| ボットネットによる大量アクセス | 乗っ取ったIoT機器などから一斉にアクセスする | Webサイト、DNSサーバー |
| フラッド攻撃(SYN/ACK/FINなど) | TCPやUDPのパケットを大量に送りつける | サーバー、ネットワーク機器 |
| リフレクション攻撃(DNS/NTPなど) | 送信元を標的に偽装し、多数のサーバーの応答を標的に集める | 標的の回線、サーバー |
| ランダムサブドメイン攻撃(DNS水責め攻撃) | ランダムな文字列を付けたサブドメインを大量に問い合わせる | DNSサーバー |
| DDoS代行サービスの利用 | ダークウェブやSNSなどで攻撃を依頼する | 依頼者が指定した標的 |
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]をもとに作成
DNS水責め攻撃は、正常な問い合わせと見分けにくく、対策が難しいとされています。代行サービスを使えば専門的な技術や設備がなくても攻撃できるとされ、攻撃する側のハードルは下がっています。企業の規模にかかわらず、備えておくことが大切です。
金銭要求やランサム攻撃の脅迫手段としてDDoS攻撃が使われることもある
DDoS攻撃の目的は、主に2つに分けられます。1つは主義主張を示すこと、もう1つは攻撃を止める見返りに金銭を要求することです。
国家を背景とした攻撃の例として、IPAの解説書は海外の動きを紹介しています。2025年12月、米司法省は親ロシア系のハクティビスト集団の活動を助けた疑いで、関係者を起訴しました。日本でも、経済制裁への報復などを動機とした攻撃が観測されています。
金銭目的では、ほかの攻撃と組み合わされることもあります。10大脅威2026の組織編で1位のランサム攻撃では、脅迫の手段として「DDoS攻撃を仕掛ける」と脅すケースがあるとされています。
DDoS攻撃は単独の妨害だけでなく、金銭を要求する脅迫の材料にも使われます。「サイトが止まるだけ」と軽く見ないことが大切です。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
DDoS攻撃の被害を受けた企業は2025年に2.9%で、2024年の2.5%から減っていない
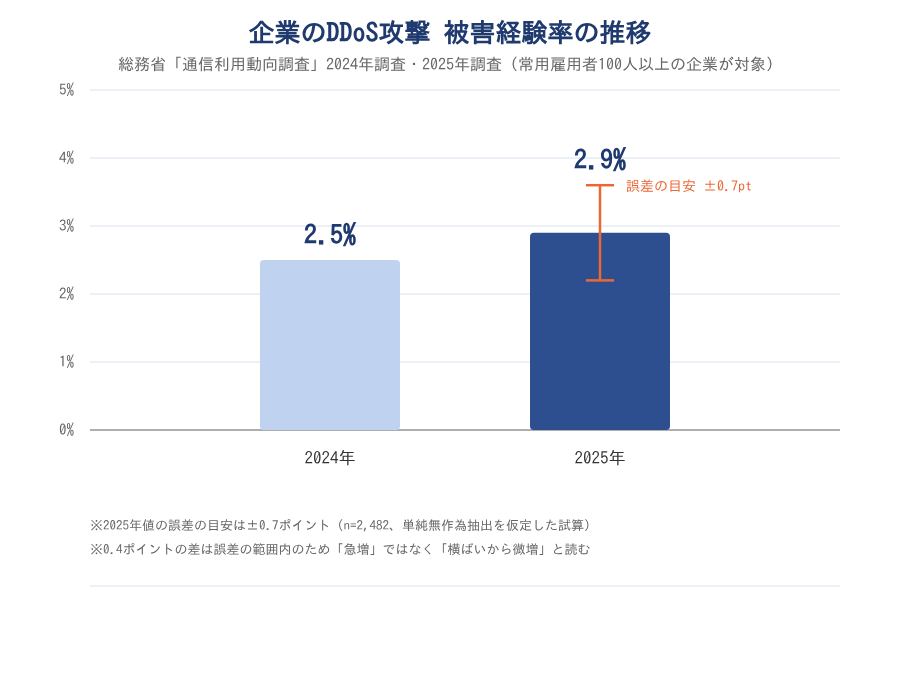
DDoS攻撃は実際にどのくらい起きているのでしょうか。総務省の通信利用動向調査を見ると、2025年調査でDDoS攻撃の被害を挙げた企業は2.9%でした。
前年の2024年調査では2.5%でした。同じ調査・同じ指標で比べると、割合は下がっていません。
ただし、この上昇幅を「急増」と読むのは早計です。数値の詳細と読み方を、2つの見出しに分けて説明します。
総務省調査では2025年に企業の2.9%がDDoS攻撃の被害を挙げている
総務省の「通信利用動向調査」は、常用雇用者100人以上の企業のうちインターネットを利用している企業に、ネットワークを使う中で受けたセキュリティ被害を尋ねています。選択肢の1つが「DoS(DDoS)攻撃」です。
2025年調査では、回答した企業の2.9%がDoS(DDoS)攻撃の被害を選びました。回答企業数は2,482社です。前年の2024年調査では、同じ選択肢を選んだ企業は2.5%でした。
どちらの値も、常用雇用者100人以上でインターネットを利用する企業全体に占める割合です。Webサイトを持たない企業も分母に含まれている点を押さえておきましょう。
2年分の値を並べたのが図表1です。2025年時点でも、およそ3%の企業がDDoS攻撃の被害を経験していることが分かります。
0.4ポイントの上昇は誤差の範囲で、「急増」ではなく「横ばいから微増」
この数値から読み取れるのは、DDoS攻撃の被害は減っていないものの、急に増えたとも言えないという点です。2024年の2.5%から2025年の2.9%への上昇幅は0.4ポイントです。
回答企業数2,482社で単純無作為抽出を仮定すると、2.9%の誤差の目安は前後0.7ポイントほどです(試算)。0.4ポイントの差はこの範囲に収まるため、「急増」ではなく「減っていない」と読むのが妥当です。
注意
比較できるデータは2年分しかなく、上昇が続く傾向か単年の振れかは判断できません。誤差の目安は「1.96×√(0.029×0.971÷2,482)」で求めた概算で、総務省の集計上の重み付けは考慮していません。回答企業の入れ替わりで差が生じた可能性もあります。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DDoS攻撃と不正アクセスは狙いが違い、2025年の被害経験率はDDoSが不正アクセスの約7割
DDoS攻撃とよく混同されるのが不正アクセスです。両者は攻撃の狙いが異なり、DDoS攻撃はサービスを止める攻撃、不正アクセスはシステムに侵入する攻撃です。
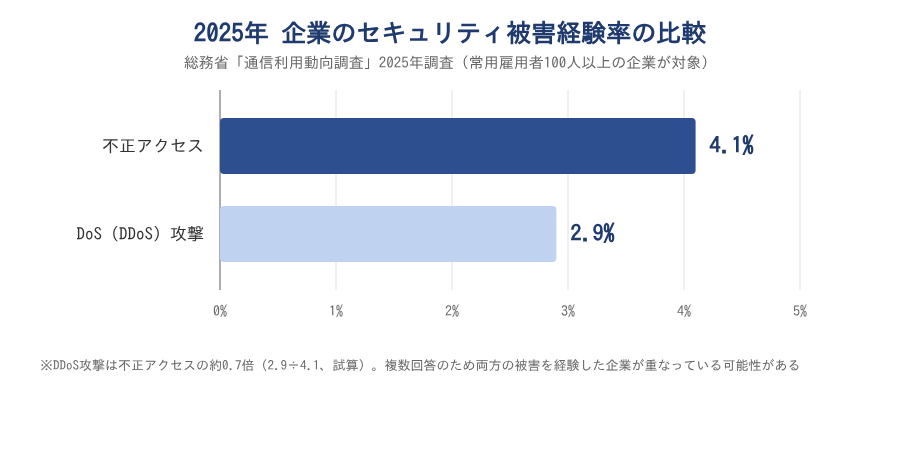
総務省の調査でも、2つは別々の選択肢として尋ねられています。2025年調査の被害経験率は、DDoS攻撃が2.9%、不正アクセスが4.1%でした。
同じ調査・同じ年の数値なので、そのまま比べることができます。違いと数値の読み方を順に見ていきます。
DDoS攻撃はサービスを止める攻撃、不正アクセスは侵入して情報や権限を奪う攻撃
DDoS攻撃と不正アクセスは、狙いも被害の出方も違います。DDoS攻撃の目的はサービスを使えなくすることで、不正アクセスの目的は内部の情報や権限を手に入れることです。主な違いを表にまとめました。
| 項目 | DDoS攻撃 | 不正アクセス |
|---|---|---|
| 狙い | サービスを使えない状態にする | システムに侵入し、情報や権限を奪う |
| 被害の現れ方 | Webサイトやメールが遅くなる、止まる | 情報の流出、なりすまし、改ざん |
| 気づくタイミング | サービスが止まった時点で気づきやすい | 発覚まで時間がかかることがある |
| 2025年の被害経験率(総務省) | 2.9% | 4.1% |
出典(被害経験率): 総務省「令和7年通信利用動向調査の結果(概要)」
総務省の調査でも、「DoS(DDoS)攻撃」と「不正アクセス」は別の選択肢です。どちらの対策が必要かは、自社で守りたいものが「サービスの稼働」か「情報」かで考えると整理しやすくなります。
被害の経験率はDDoS2.9%、不正アクセス4.1%で、DDoSも同じ桁で起きている
総務省の2025年調査では、DDoS攻撃の被害経験率は2.9%、不正アクセスは4.1%でした。差は1.2ポイントです。
この数値から読み取れるのは、DDoS攻撃は不正アクセスより少ないものの、同じ桁の割合で起きているという点です。2.9÷4.1で計算すると、DDoS攻撃は不正アクセスの約0.7倍にあたります(試算)。
また、分母にはWebサイトなどを公開していない企業も含まれます。公開サービスを運営する企業に限れば、DDoS攻撃の被害率はもっと高い可能性があります。ただし、これは今回のデータでは検証できていない仮説です。
注意
被害の選択肢は複数回答のため、DDoS攻撃と不正アクセスの両方を選んだ企業が重なっている可能性があります。DDoS攻撃は原因の特定が難しく、通信障害として扱われて回答に表れていないケースも考えられます。
JPCERT/CCへのDoS/DDoS報告は2024年に計18件で、被害の多くは統計に表れていない
国内のDDoS攻撃の状況は、JPCERT/CCへの報告件数からも見ることができます。四半期ごとの件数を合計すると、DoS/DDoSの報告は2024年に計18件でした(試算)。
一方、総務省の調査では2025年に企業の2.9%が被害を挙げています。2つの数字を並べると、件数の規模が大きく食い違っています。
報告件数が少ないからといって、自社には関係が薄いとは読めません。理由を3つの見出しで説明します。
四半期の報告件数は1〜9件で上下しており、増減の傾向は読み取れない
JPCERT/CCに寄せられたDoS/DDoSの件数は、2023年10〜12月期が1件でした。2024年は1〜3月期が2件、4〜6月期が3件、7〜9月期が9件、10〜12月期が4件です。2025年1〜3月期は6件でした。
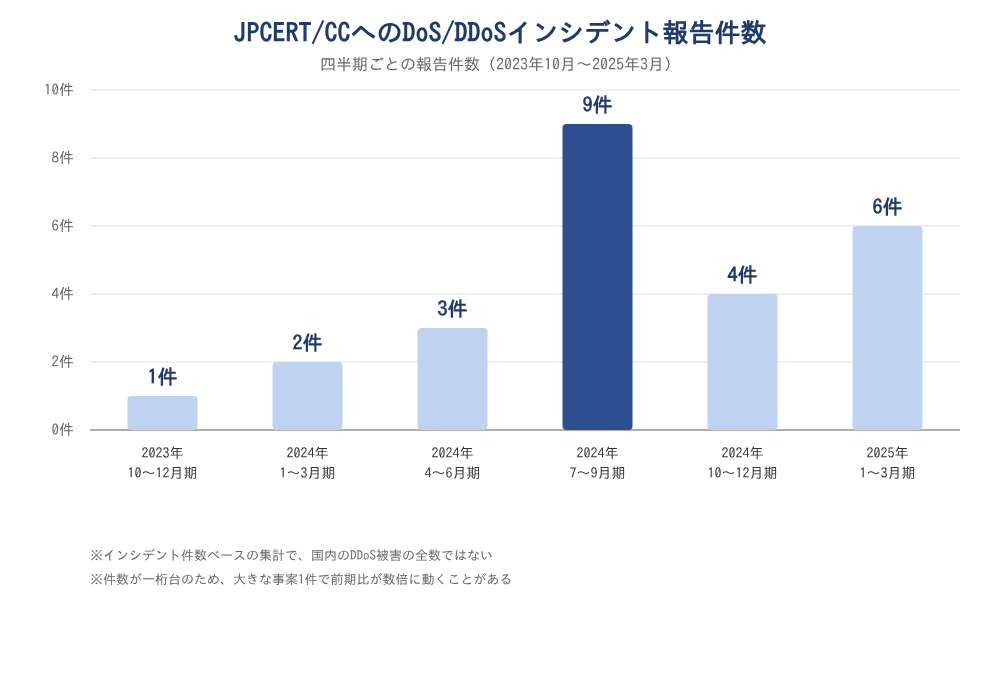
出典: JPCERT/CC「インシデント報告対応レポート」(2023年10月〜2025年3月の各号)
この推移から読み取れるのは、件数が一桁で上下しており、増えたか減ったかは判断できないという点です。2024年の合計18件のうち、半分の9件が7〜9月期に集まっています。件数が少ないため、大きな事案が1つあるだけで前の期の数倍に動きます。
なお、JPCERT/CCはインシデント報告対応レポートを活動四半期レポートと統合し、2025年4〜6月期分から「JPCERT/CC 四半期レポート」として公開しています。今回確認した範囲では、新しい形式でのDoS/DDoS別の件数は確認できていません。
注意
JPCERT/CCの件数は、寄せられた報告をインシデント単位でまとめたものです。同じ事案について複数の報告があっても1件として数えます。国内で起きたDDoS攻撃の全数を示すものではありません。
総務省調査の被害企業は約72社の計算になり、全国の報告件数18件を上回る
総務省の2025年調査では、回答企業2,482社のうち2.9%がDDoS攻撃の被害を挙げています。掛け合わせると、回答企業の中だけで約72社になります(試算)。一方、JPCERT/CCへの全国からの報告は2024年の合計で18件です。
この食い違いから読み取れるのは、DDoS攻撃の被害を受けた企業の多くが、外部の窓口に報告していない可能性があるという点です。約2,500社の標本の被害企業数が、全国の報告件数を上回っているためです。
ただし、これは仮説です。総務省は企業の自己申告、JPCERT/CCはインシデント単位の集計で、測り方も集計期間も一致しません。CDN事業者や警察など、別の窓口で対応した可能性もあります。
それでも、報告件数の少なさを理由に自社のリスクを低く見積もるのは避けたほうがよいでしょう。
2025年も国内でメールやWebサービスが止まるDDoS被害が公表されている
DDoS攻撃の事例は、海外の古いものが紹介されがちです。しかしIPAの解説書には、2025年に国内で起きた被害も掲載されています。
1つ目はナード研究所の事例です。2025年6月と7月にDDoS攻撃でメールとホームページに障害が出て、7月31日に復旧しました。
2つ目はカゴヤ・ジャパンの事例です。2025年7月30日に大量のログイン試行を受け、Webメールなどにつながりにくくなりました。一部地域のIPアドレスを遮断して復旧しています。
どちらも、メールやWebサービスなど日常業務に欠かせない仕組みが止まった事例です。DDoS攻撃は身近な業務に影響する攻撃だと分かります。
出典: JPCERT/CC「インシデント報告対応レポート」(2023年10月〜2025年3月の各号)/JPCERT/CC「インシデント報告対応レポート」掲載ページ/総務省「令和7年通信利用動向調査の結果(概要)」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
DDoS対策は自社の公開サービスの洗い出しから始め、CDN・WAF・対策サービスで備える
DDoS対策は、どこから手を付ければよいか迷いやすい分野です。最初に行うのは、自社がインターネットに公開しているサービスの洗い出しです。
公的統計では、自社と同じ業種や規模でどれだけ被害が出ているかまでは分かりません。そのため、自社のサービスが止まったときの影響から優先順位を決めることになります。
そのうえで、CDNやWAFなどの仕組みで攻撃の影響を抑えます。あわせて、自社の機器が攻撃に使われないための設定も見直しましょう。サイバー攻撃全般の備えはサイバー攻撃対策の記事も参考にしてください。
公的統計では業種・企業規模別の被害率や被害額までは分からない
今回確認した範囲では、総務省の調査が示しているのは企業全体の被害の割合です(2024年2.5%、2025年2.9%)。また、調査の対象は常用雇用者100人以上の企業で、それより小さな企業は含まれていません。JPCERT/CCも件数のみで、2025年1〜3月期の6件が今回確認できた最新の値です。
この状況から読み取れるのは、公的統計だけでは、自社と同じ業種・規模での被害率や、被害額・停止時間を見積もれないという点です。そこで、まず次のような公開サービスを洗い出してください。
- Webサイト(会社案内、採用ページなど)
- メール(送受信の基盤、Webメール)
- DNSサーバー(自社で運用している場合)
- ECサイトや予約システムなど、売上に直結する仕組み
- 取引先や顧客がログインして使うシステム
洗い出したら、それぞれが止まったときに業務や売上にどの程度影響するかを考えます。影響が大きいものから対策を進めるのが現実的です。
Webサイトを運営する側はCDN・WAF・DDoS対策サービスと冗長化で影響を抑える
IPAの解説書では、Webサイトを運営する企業向けに複数の対策が挙げられています。中心になるのは、CDN、WAFやIDS/IPS、DDoS対策サービスの導入です。
CDNは、コンテンツを複数の拠点から配信する仕組みで、攻撃の影響をやわらげます。WAFやIPSは不審な通信を検知して遮断し、IDSは検知して管理者に知らせます。加えて、ネットワークの冗長化や代替サーバーの用意も挙げられています。攻撃を受けた後の対応として、攻撃元からの通信の遮断や利用者への状況の告知も示されています。
ただし、中小企業がこれらを自前で構築するのは負担が大きいでしょう。現実的なのは、利用中のレンタルサーバーやクラウド事業者、CDNに、DDoS対策の機能があるかを確認することです。
ポイント
- 利用中のサーバー・クラウド事業者にDDoS対策の機能やオプションがあるか
- Webサイトの前段にCDNやWAFを置けるか
- 攻撃を受けたときの連絡先と、代替手段(予備のサーバーや告知方法)が決まっているか
自社のIoT機器や公開サーバーを攻撃の踏み台にさせない設定の見直しも必要
DDoS対策には、被害を受けないための対策に加えて、攻撃に加担しないための対策もあります。自社の機器がボットネットの一部や攻撃の中継点にならないよう、設定を見直すことも必要です。
IPAの解説書では、DNSやNTPなどの公開サーバーの設定見直しが挙げられています。設定に不備があると、リフレクション攻撃で応答を返す役として悪用されるためです。
もう1つは、ルーターや防犯カメラなどのIoT機器です。初期パスワードのまま使っていたり、ファームウェアが古かったりすると、乗っ取られてボットネットに組み込まれます。初期パスワードは推測されにくいものに変更し、ファームウェアは定期的に更新しましょう。サポートが終了した機器を使い続けないことも大切です。
「被害者にならない対策」と「加害者にならない対策」の両方をそろえることで、DDoS攻撃への備えになります。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年通信利用動向調査の結果(概要)」/JPCERT/CC「インシデント報告対応レポート」/総務省「安全なパスワードの設定・管理」
DDoS攻撃は不正アクセスより頻度は低いが減っておらず、公開サービスを持つ企業は備えが必要(まとめ)
DDoS攻撃は、乗っ取られた多数の機器から一斉に通信を送りつけ、サービスを止める攻撃です。IPA「情報セキュリティ10大脅威 2026」では、組織編の9位に選ばれています。
総務省の2025年調査では、企業の2.9%がDDoS攻撃の被害を挙げました。不正アクセスの4.1%より少ないものの、同じ桁の割合で起きています。IPAの選出と、総務省・JPCERT/CCの統計は、いずれも減少を示していません。
また、JPCERT/CCへの報告件数は少なく、被害の多くは外部に報告されていない可能性があります。報告件数の少なさを理由に、自社には関係ないと判断しないでください。
対策を進める順番
- 自社がインターネットに公開しているサービスを洗い出し、止まったときの影響で優先順位を決める
- サーバー・クラウド事業者やCDNのDDoS対策機能を確認し、CDN・WAF・対策サービスで影響を抑える
- 公開サーバーの設定とIoT機器のパスワード・ファームウェアを見直し、攻撃の踏み台にさせない
まずは自社の公開サービスの一覧づくりから始めてみてください。
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「令和7年通信利用動向調査の結果(概要)」/JPCERT/CC「インシデント報告対応レポート」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習は情シスカレッジで

DDoS攻撃のように、言葉は知っていても人に説明するのは難しいセキュリティの知識は少なくありません。新人やひとり情シスの方が、こうした知識を短い時間で身につけられる仕組みがあると心強いですよね。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。業務の合間に、必要な知識を少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで学べます
- 必修の割り当て・期限設定・進捗ダッシュボードを利用できます
- 自社カリキュラムの編成とCSVでの教育記録出力に対応しています
導入は5名からです。請求書払いに対応し、初期設定は約10分で完了します。
※出典
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
- 総務省「令和7年通信利用動向調査の結果(概要)」
- JPCERT/CC「インシデント報告対応レポート[2023年10月〜12月]」
- JPCERT/CC「インシデント報告対応レポート[2024年1月〜3月]」
- JPCERT/CC「インシデント報告対応レポート[2024年4月〜6月]」
- JPCERT/CC「インシデント報告対応レポート[2024年7月〜9月]」
- JPCERT/CC「インシデント報告対応レポート[2024年10月〜12月]」
- JPCERT/CC「インシデント報告対応レポート[2025年1月〜3月]」
- JPCERT/CC「インシデント報告対応レポート」掲載ページ
- 総務省「安全なパスワードの設定・管理」(国民のためのサイバーセキュリティサイト)