

【総務省・法務省資料で解説】不正アクセス禁止法とは|罰則は3年以下・100万円以下、2012年改正と情シスの実務対応
「不正アクセス禁止法」という名前は知っていても、中身まで説明できる方は意外と少ないですよね。情シスの担当になると、社内から急に質問されることもあります。
- 不正アクセス禁止法って、具体的に何をしたら違反になるの?
- 罰則はどのくらい重い?最近「拘禁刑」に変わったと聞いたけど…
- 会社として、法律上やらなければいけないことはあるの?
先に結論をお伝えします。不正アクセス禁止法が禁止している行為は5つの類型に分かれます。最も重い不正アクセス行為の罰則は、3年以下の懲役(拘禁刑)または100万円以下の罰金です。
一方で、システムを守る側の管理者には、罰則のない努力義務が定められています。この記事では、条文の内容と罰則、改正の経緯、他の法律との違いを整理します。そのうえで、情シス担当者が実務で何をすればよいかまで解説します。
この記事のポイント
- 不正アクセス行為の罰則は3年以下の懲役(2025年6月1日以降は拘禁刑)または100万円以下の罰金(出典: 総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/法務省 広報誌(No.89))
- 2012年の改正で、フィッシングやID・パスワードの不正取得・不正保管が新たに禁止された(出典: 国家公安委員会・警察庁「規制の事前評価書」(2012年2月))
- アクセス管理者には第8条でID・パスワードの適正管理などの努力義務があるが、違反への罰則はない(出典: e-Gov法令検索「不正アクセス行為の禁止等に関する法律」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセス禁止法は1999年に制定された「不正アクセス行為の禁止等に関する法律」
不正アクセス禁止法は、1999年に公布された法律です。まずは正式名称と目的、そしてこの法律が対象にしている行為がどのくらい起きているかを確認しておきましょう。
正式名称は「不正アクセス行為の禁止等に関する法律」で、2000年2月13日に施行された
不正アクセス禁止法の正式名称は「不正アクセス行為の禁止等に関する法律」です。 1999年8月13日に法律第128号として公布され、2000年2月13日に施行されました。
正式名称が長いため、ニュースや社内の資料では「不正アクセス禁止法」と略して呼ぶのが一般的です。ただ、法令を検索するときや社内規程に根拠法を書くときは、正式名称を使うほうが確実です。
たとえば、情報セキュリティ規程に「関係法令を守る」と書く場面を考えてみてください。「不正アクセス行為の禁止等に関する法律(平成11年法律第128号)」と書けば、どの法律かがはっきりします。
まずは、正式名称と2000年施行という基本の情報を押さえておきましょう。
法律の目的は電子計算機犯罪の防止とアクセス制御機能による秩序の維持
この法律の目的は、ネットワークを通じたコンピュータ犯罪を防ぎ、ログインの仕組みで保たれている通信の秩序を守ることです。その先には、高度情報通信社会の健全な発展に役立つことを掲げています。
目的を実現する手段として、法律は2つの柱を定めています。1つは、不正アクセス行為を禁止して罰則を科すことです。もう1つは、都道府県公安委員会による再発防止のための援助措置です。
つまり、この法律は犯人を罰するためだけのものではありません。被害を受けた側が、再発を防ぐための支援を受けられる仕組みも含んでいます。
この2つの柱は、後半で説明する管理者の努力義務や、被害を受けたときの対応を理解する前提になります。法律の全体像として覚えておいてください。
2025年に警察が認知した不正アクセス行為は7,190件
国家公安委員会・総務大臣・経済産業大臣の公表資料によると、2025年に警察が認知した不正アクセス行為は7,190件でした。この法律が禁止している行為は、2025年だけで7,000件を超える規模で起きています。
この件数は、都道府県警察から警察庁に報告されたものを集計した値です。そのため、警察が把握した件数に限られる点には注意が必要です。
件数の推移や攻撃者がよく使う手口については、不正アクセスの手口や件数の推移をまとめた記事で詳しく解説しています。この記事では、件数ではなく法律の中身に絞って説明していきます。
規制の対象は、どの会社にも起こりうる身近な脅威です。だからこそ、法律の内容を正しく知っておくことが大切です。
ポイント
- 正式名称は「不正アクセス行為の禁止等に関する法律」で、2000年2月13日に施行された
- 柱は「不正アクセス行為の禁止と罰則」と「再発防止のための援助措置」の2つ
- 2025年に警察が認知した不正アクセス行為は7,190件
出典: e-Gov法令検索「不正アクセス行為の禁止等に関する法律」/総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
不正アクセス禁止法が禁止している行為は5つの類型に分かれる
不正アクセス禁止法が禁止している行為は、大きく5つの類型に分かれます。他人のシステムに入り込む行為だけでなく、その準備や手助けにあたる行為も禁止されています。 一覧にすると次のとおりです。
| 禁止行為 | 条文 | 概要 |
|---|---|---|
| 不正アクセス行為 | 第3条 | 他人のID・パスワードを無断で入力したり、脆弱性を突いたりして、権限のないシステムを使える状態にする |
| ID・パスワードの不正取得 | 第4条 | 他人のID・パスワードを不正な目的で手に入れる |
| 不正アクセス行為の助長 | 第5条 | 不正アクセス行為を手助けする形で、他人のID・パスワードを第三者に提供する |
| ID・パスワードの不正保管 | 第6条 | 不正に手に入れた他人のID・パスワードを保管する |
| ID・パスワードの入力要求(フィッシング) | 第7条 | 管理者になりすまして、ID・パスワードの入力を求める |
表の出典: 総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/国家公安委員会・警察庁「規制の事前評価書」をもとに作成
他人のID・パスワードの無断入力とセキュリティホールを突く侵入が「不正アクセス行為」にあたる
不正アクセス行為とは、他人のID・パスワードの無断入力や脆弱性を突く方法で、権限のないシステムを使える状態にする行為です。第3条は「何人も不正アクセス行為をしてはならない」と定めています。
具体的な中身は、第2条第4項で定義されています。大きく分けると、ID・パスワードを無断で入力するタイプと、セキュリティ上の弱点を突くタイプの2つです。
前者の例としては、同僚のID・パスワードを勝手に使って社内システムにログインする行為が挙げられます。退職した人が、利用権限のなくなった元の職場のアカウントにログインする行為も、これにあたりうるものです。
このように、外部の攻撃者だけでなく、社内の人の行為も対象になりえます。ログインの仕組みを権限なく通り抜けることそのものが禁止されている、と理解しておきましょう。
ID・パスワードの不正な取得と保管も、侵入とは別に禁止されている
不正アクセス禁止法では、実際にログインしていなくても、他人のID・パスワードを不正に取得・保管するだけで違反になります。取得は第4条、保管は第6条の違反にあたり、いずれも第12条で罰則が定められています。
取得と保管は、侵入とは別の行為として、それぞれ独立に禁止されています。どちらか一方だけでも違反にあたります。
たとえば、不正な目的で他人のID・パスワードを手に入れる行為は、侵入に使う前でも禁止の対象です。不正に取得されたID・パスワードの一覧を、ファイルに保存して持っておく行為も同様です。
「まだ使っていないから問題ない」とはならない点が、この類型の重要なところです。ID・パスワードは、扱い方しだいでそれ自体が違反の対象になると覚えておいてください。
フィッシングによる入力要求と、他人のID・パスワードを提供する助長行為も処罰対象
フィッシングでID・パスワードの入力を求める行為と、他人のID・パスワードを第三者に渡す行為も処罰の対象です。管理者になりすまして入力させようとする行為が、フィッシングにあたります。フィッシングは第7条、提供行為は第5条で禁止されています。
助長行為の対象には、そのID・パスワードがどのコンピュータ(システム)のものかが明らかでない場合も含まれます。どのシステムで使われるかが分からなくても、他人のID・パスワードを渡すこと自体が問題になります。ただし、業務その他正当な理由による提供は、禁止の対象から除かれています。
たとえば、実在のサービスに似せた偽のログイン画面を用意し、メールで誘導して入力させる行為がフィッシングにあたります。手に入れたID・パスワードを掲示板などで他人に渡す行為は、助長行為として問題になります。
なお、助長行為の罰則は2段階に分かれています。罰則の重さの違いは、次の章で詳しく見ていきましょう。
注意
不正アクセス禁止法は、システムに侵入した場合だけに適用される法律ではありません。他人のID・パスワードを不正に取得する、保管する、第三者に渡すといった行為も、それぞれ独立した違反になります。
出典: 総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/国家公安委員会・警察庁「規制の事前評価書」(2012年2月)
罰則は3段階で、不正アクセス行為は3年以下の懲役(拘禁刑)または100万円以下の罰金
不正アクセス禁止法の罰則は、第11条から第13条で3段階に分けて定められています。どの禁止行為にあたるかによって、刑の上限が変わる仕組みです。 条文ごとに整理すると次のとおりです。
| 罰則の条文 | 対象となる行為 | 刑の上限 |
|---|---|---|
| 第11条 | 不正アクセス行為(第3条違反) | 3年以下の懲役(拘禁刑)または100万円以下の罰金 |
| 第12条 | 不正取得(第4条)、不正保管(第6条)、フィッシング(第7条)、助長行為の一部(第5条) | 1年以下の懲役(拘禁刑)または50万円以下の罰金 |
| 第13条 | 第12条にあたらない助長行為(第5条) | 30万円以下の罰金 |
表の出典: 総務省「国民のための情報セキュリティサイト」不正アクセス禁止法をもとに作成。「懲役(拘禁刑)」は、2025年6月1日に施行された刑法等改正を踏まえた併記です
不正アクセス行為そのものが最も重く、3年以下の懲役(拘禁刑)または100万円以下の罰金が上限
不正アクセス行為をした場合の罰則は、3年以下の懲役(拘禁刑)または100万円以下の罰金です。第3条に違反した場合に、第11条が適用されます。
この刑の上限は、不正アクセス禁止法の罰則の中で最も重いものです。不正取得や不正保管などを対象とする第12条は、1年以下の懲役(拘禁刑)または50万円以下の罰金にとどまります。
この段階の分け方から読み取れるのは、実際の被害に近い行為ほど刑が重く設定されている点です。システムに入り込む行為が最も重く、その準備や手助けにあたる行為は一段軽くなっています。ただし、これは条文の構造から読み取れることで、立法時の意図を確かめたものではありません。
いずれにしても、権限のないログインが最も重く罰せられる行為であることは押さえておきましょう。
不正取得・不正保管・フィッシングなどは1年以下・50万円以下、助長行為の一部は30万円以下の罰金
ID・パスワードの不正取得、不正保管、フィッシングに対する罰則は、1年以下の懲役(拘禁刑)または50万円以下の罰金です。これらはいずれも第12条の対象です。
他人のID・パスワードを第三者に渡す助長行為(第5条違反)は、罰則が2段階に分かれています。一部は第12条の対象となり、それ以外の場合は第13条で30万円以下の罰金となります。
第13条だけは、懲役(拘禁刑)がなく罰金のみの規定です。相手方に不正アクセス行為に使う目的があると知りながら提供した場合が第12条、それ以外の場合が第13条の対象です。
罰則が軽いとはいえ、刑事罰であることに変わりはありません。侵入していなくても刑事罰の対象になるという点を、社内にも正しく伝えておくことが大切です。
2025年6月1日の刑法等改正で、懲役は「拘禁刑」に一本化された
2025年6月1日に施行された刑法等の改正で、懲役と禁錮は「拘禁刑」に統合されました。改正法は2022年6月17日に公布されています。
同時に施行された整備法によって、他の法律が定める「懲役」「禁錮」も、原則として「拘禁刑」に改められました。つまり、この変更は不正アクセス禁止法だけを対象にしたものではありません。刑事法制全体の見直しの一部です。
そのため、この記事では罰則を「懲役(拘禁刑)」と併記しています。不正アクセス禁止法の条文の現在の表記を確かめたいときは、e-Gov法令検索で原文を確認してください。
社内資料に罰則を書くときも、拘禁刑はこの法律に固有の改正ではない点を意識しておくと、誤解を招きにくくなります。
注意
「拘禁刑」は、2025年6月1日に施行された刑法等改正による、刑事法制全体の変更です。不正アクセス禁止法に固有の改正と混同しないようにしましょう。条文の現在の表記は、e-Gov法令検索で確認するのが確実です。
出典: 総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/法務省 広報誌(No.89)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
2012年の改正で、処罰の範囲は侵入の前段階まで広がった
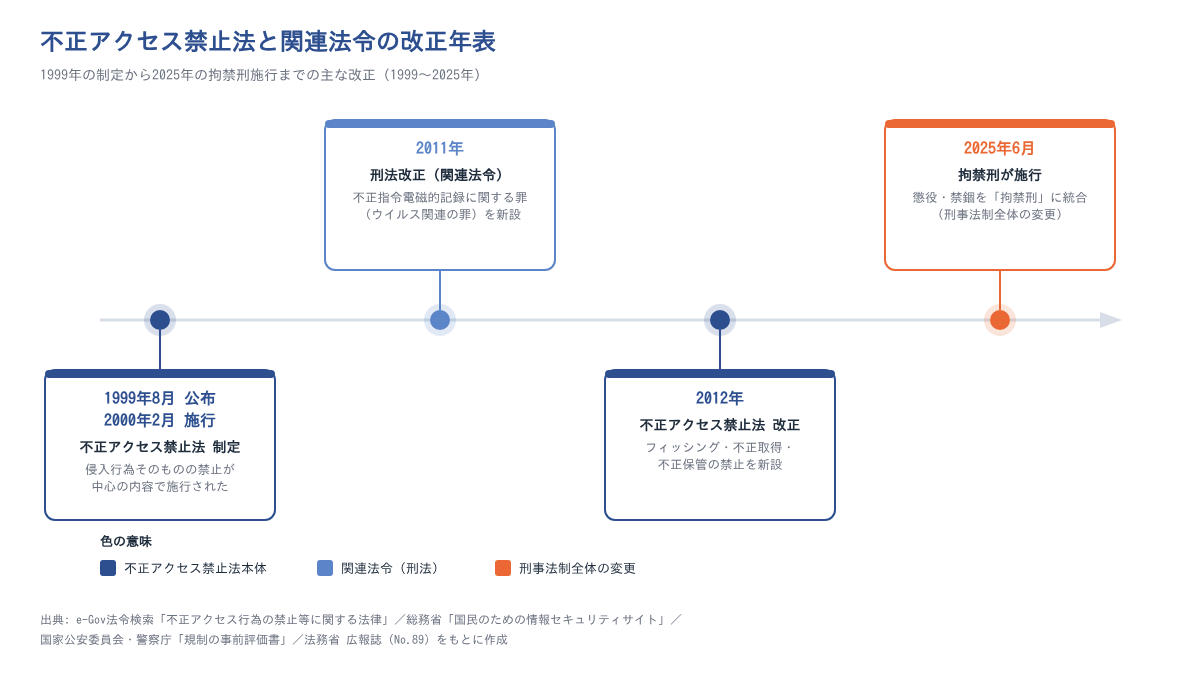
不正アクセス禁止法は、2000年の施行後に改正を経て、処罰の範囲が広がっています。大きな転機は2012年の改正です。関連する刑法の改正とあわせて、流れを年表で確認しましょう。
図の出典: e-Gov法令検索「不正アクセス行為の禁止等に関する法律」/総務省「国民のための情報セキュリティサイト」刑法/国家公安委員会・警察庁「規制の事前評価書」/法務省 広報誌(No.89)をもとに作成
1999年の制定時は、侵入行為そのものの処罰が中心だった
1999年に制定された当初、不正アクセス禁止法の中心は、他人のシステムに侵入する行為そのものの禁止でした。第3条で、何人も不正アクセス行為をしてはならないと定めています。
不正アクセス行為の中身は、他人のID・パスワードの無断入力と、脆弱性を突く侵入です。どちらも、ログインの仕組みを権限なく通り抜ける行為を指しています。
一方で、ID・パスワードを不正に取得する行為や保管する行為、フィッシングは、2012年の改正で新たに禁止されたものです。なお、他人のID・パスワードを第三者に提供する助長行為は、制定時から禁止・処罰の対象でした。2012年の改正は、その対象を広げたものです。この経緯から読み取れるのは、制定時の法律が主に「侵入した時点」をとらえる仕組みだったという点です。
制定時の考え方を知っておくと、その後の改正で何が加わったのかが理解しやすくなります。
2012年改正でフィッシングとID・パスワードの不正取得・保管が新たに禁止された
2012年の改正では、フィッシングの禁止と、ID・パスワードの不正取得・不正保管の禁止が新たに設けられました。国家公安委員会・警察庁の事前評価書(2012年2月)によると、不正ログインの増加への対応が背景にあります。
事前評価書が挙げる規制の新設・強化は、次の4点です。フィッシング行為の禁止、助長行為の対象の拡大、不正な目的でのID・パスワード取得の禁止、不正に取得したID・パスワードの保管の禁止です。助長行為については、どのコンピュータのID・パスワードかが明らかでない場合も対象に含まれました。また、この改正では不正アクセス行為そのものの法定刑も引き上げられ、現在の3年以下の懲役(拘禁刑)または100万円以下の罰金になりました。
この改正から読み取れるのは、処罰の対象が侵入の前段階まで広がった点です。ID・パスワードを入手する、ため込む、だまし取るといった行為がこれにあたります。
2012年の改正で、侵入の前段階にあたる行為も独立して処罰されるようになりました。現在の罰則の構成を理解するうえで欠かせない改正です。
前年の2011年には、刑法でもウイルスの取得・保管が処罰対象になっていた
2012年改正の前年にあたる2011年には、刑法の改正で、コンピュータウイルスの取得・保管が処罰の対象になっています。刑法第168条の3で、2年以下の懲役(拘禁刑)または30万円以下の罰金と定められました。
2012年の不正アクセス禁止法の改正でも、ID・パスワードの不正取得・不正保管が禁止されました。こちらの罰則は、1年以下の懲役(拘禁刑)または50万円以下の罰金です。
2つの改正を並べて読み取れるのは、攻撃の道具を使う前の段階が、相次いで処罰対象になった点です。対象は、ウイルスとID・パスワードという別々の道具です。ただし、2つの改正が同じ政策判断から生まれたかどうかは、今回確認した資料からは判断できません。
道具を持っているだけでも罪になりうるという方向は、両方の法律に共通しています。
ポイント
- 1999年の制定時は、侵入行為そのものの禁止が中心だった
- 2012年の改正で、フィッシングとID・パスワードの不正取得・不正保管が新たに禁止された
- 前年の2011年には、刑法でもウイルスの取得・保管が処罰対象になっていた
出典: e-Gov法令検索「不正アクセス行為の禁止等に関する法律」/総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/総務省「国民のための情報セキュリティサイト」刑法/国家公安委員会・警察庁「規制の事前評価書」(2012年2月)/警察庁「不正アクセス禁止法改正Q&A」
アクセス管理者には防御措置の努力義務があるが、違反への罰則はない
不正アクセス禁止法は、侵入する側を罰するだけの法律ではありません。システムを管理する側にも、第8条で防御措置の努力義務を定めています。ここでは、その中身と罰則の有無、企業の対策の実態を見ていきます。
第8条は、ID・パスワードの適正管理とアクセス制御機能の検証・高度化を求めている
第8条は、ログインの仕組みを設けた管理者に対し、ID・パスワードの適正な管理などの防御措置に努めるよう求めています。法律では、こうした管理者を「アクセス管理者」と呼びます。
求められている措置は、大きく3つに分けられます。
1つ目は、ID・パスワードを適正に管理することです。2つ目として、アクセス制御機能が有効に働いているかを常に検証するよう求めています。3つ目は、必要があると認めるときに速やかに機能を高度化する点です。
自社でログイン機能のあるサーバーや業務システムを運用している企業は、アクセス管理者にあたる可能性があります。情シス担当者は、まさにこの措置を実際に担う立場にいるといえます。
第8条は、情シスの日々のアカウント管理や認証設定と直接つながる規定です。まずは3つの措置の中身を押さえておきましょう。
侵入する側には刑事罰、守る側には罰則の無い努力義務という非対称な設計になっている
不正アクセス行為には3年以下の懲役(拘禁刑)または100万円以下の罰金が科されますが、第8条の努力義務に罰則はありません。第3条は「何人も」不正アクセス行為をしてはならないと定めています。これに対して、第8条は「努めるものとする」という書き方です。
この条文の構造から読み取れるのは、この法律が「侵入行為を処罰する法律」として作られている点です。管理者に対策を強制する法律ではありません。
企業にとっての実務上の意味は、この法律を守っているだけではセキュリティ対策の水準は保証されない、ということです。罰則がないからといって、対策をしなくてよいわけではありません。
どこまで守るかは、法律ではなく自社で決める必要があります。
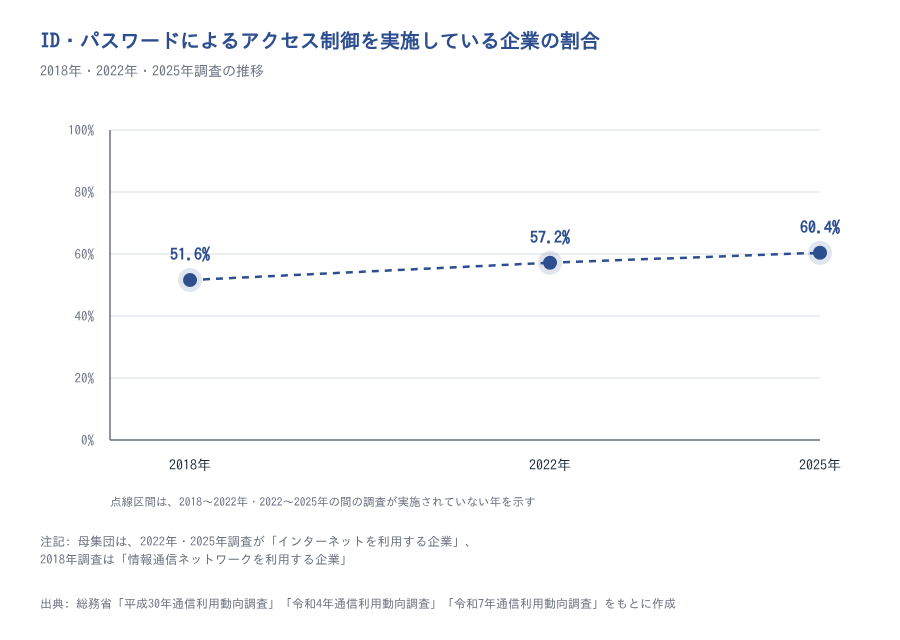
ID・パスワードによるアクセス制御を実施している企業は2025年調査で60.4%にとどまる
総務省の通信利用動向調査によると、ID・パスワードによるアクセス制御を実施している企業は、2025年調査で60.4%でした。2022年調査では57.2%、2018年調査では51.6%です。2025年調査の時点でも、インターネットを利用する企業の約4割は、この対策を実施していると回答していません。
図の出典: 総務省「平成30年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」のデータをもとに作成
この推移から読み取れるのは、法律が施行時から管理者にID・パスワードの適正管理を求めている一方で、対策の広がりは緩やかだという点です。ただし、罰則のない努力義務であることが実施率の低さの原因だとまではいえません。
数値を読むときは、2つの点に注意してください。
1つは、母集団の表現の違いです。2018年調査は「情報通信ネットワークを利用する企業」、2022年以降は「インターネットを利用する企業」が対象です。もう1つは、ID・パスワード以外の認証方式を採っている企業が、この項目に含まれていない可能性がある点です。
注意
第8条に罰則がないことは、管理者がどの法律でも責任を問われないという意味ではありません。対策の不備が、他の法律のもとで問題になる可能性は別に考える必要があります。また、通信利用動向調査の「ID、パスワードによるアクセス制御」は、第8条の「識別符号の適正な管理」と同じではありません。
出典: e-Gov法令検索「不正アクセス行為の禁止等に関する法律」/総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/総務省「平成30年通信利用動向調査の結果」/総務省「令和4年通信利用動向調査の結果(概要)」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
刑法・不正競争防止法とは、規制する攻撃の段階が異なる
サイバー攻撃に関わる法律は、不正アクセス禁止法だけではありません。ウイルスは刑法、営業秘密の取得は不正競争防止法というように、攻撃の段階によって関わる法律が変わります。主な対象と罰則の上限を整理すると次のとおりです。
| 法令 | 主な対象となる行為 | 罰則の上限 |
|---|---|---|
| 不正アクセス禁止法 第3条・第11条 | 他人のID・パスワードの無断入力や、脆弱性を突いた侵入 | 3年以下の懲役(拘禁刑)または100万円以下の罰金 |
| 刑法 第168条の2 | ウイルスの作成・提供・供用 | 3年以下の懲役(拘禁刑)または50万円以下の罰金。供用は未遂も処罰 |
| 刑法 第168条の3 | ウイルスの取得・保管 | 2年以下の懲役(拘禁刑)または30万円以下の罰金 |
| 不正競争防止法 第21条(現行は第1項第1号) | 不正アクセス行為などの管理侵害行為による営業秘密の取得 | 本記事では扱いません |
表の出典: 総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/同 刑法/衆議院「不正競争防止法の一部を改正する法律案」(2009年)/経済産業省「逐条解説 不正競争防止法」(令和元年7月1日施行版)をもとに作成。不正競争防止法の位置づけは、2009年改正時点の条文と、経済産業省の逐条解説で確認した現行の条文構成によるもの
ウイルスの作成・提供・取得・保管は、刑法の不正指令電磁的記録に関する罪で処罰される
ウイルスを作る、配る、ため込むといった行為は、刑法の「不正指令電磁的記録に関する罪」で処罰されます。この罪は、2011年の刑法改正で新設されました。
第168条の2は、正当な理由なく他人のコンピュータで実行させる目的で、ウイルスを作成・提供・供用する行為を対象にしています。罰則は3年以下の懲役(拘禁刑)または50万円以下の罰金で、このうち供用(実行させる行為)は未遂も処罰されます。
第168条の3は、同じ目的でウイルスを取得・保管する行為が対象です。罰則は2年以下の懲役(拘禁刑)または30万円以下の罰金です。
不正アクセス禁止法の対象は、ログインの仕組みを突破する行為です。これに対し、刑法のこの罪は攻撃に使うプログラムを対象にしている、と整理できます。
不正アクセスで営業秘密を取得すると、不正競争防止法の営業秘密侵害にもあたりうる
不正アクセスを手段として企業の営業秘密を取得する行為は、不正競争防止法の営業秘密侵害罪にもあたりえます。2009年改正時点の条文では、第21条の「管理侵害行為」の一類型として位置づけられています。
2009年改正時点の条文は、不正アクセス禁止法第3条に定める不正アクセス行為を、要件の中に取り込んでいました。その後、2012年の不正アクセス禁止法改正で不正アクセス行為の定義が第2条第4項に移り、現行の不正競争防止法第21条第1項第1号は第2条第4項を参照する形になっています。つまり、2つの法律は別々に存在するだけでなく、組み合わせて使われる構造になっている点が特徴です。
たとえば、他人のIDで社内のファイルサーバーに入り込み、設計図や顧客情報を持ち出したケースを考えてみてください。侵入した行為と、営業秘密を取得した行為の両方が問題になりえます。
ただし、ここで示した位置づけの根拠は2009年改正時点の条文です。現行の条文構成は経済産業省の逐条解説で確認できますが、罰則を含む最新の条文は、実際に判断する際に原文で確認してください。
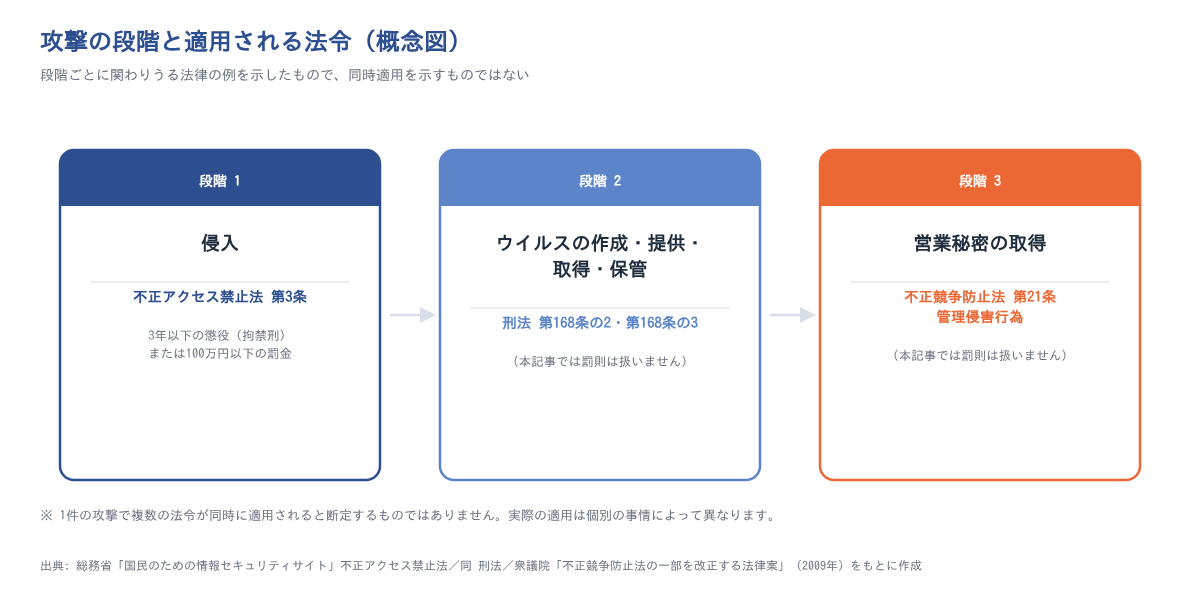
1件のサイバー攻撃に、複数の法令が段階ごとに関わりうる
1件のサイバー攻撃でも、攻撃の段階ごとに異なる法律が関わる可能性があります。侵入は不正アクセス禁止法、ウイルスは刑法、営業秘密の取得は不正競争防止法という整理です。
図の出典: 総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/同 刑法/衆議院「不正競争防止法の一部を改正する法律案」(2009年)をもとに作成
罰則を比べると、侵入とウイルスの作成・提供は、懲役(拘禁刑)の上限がどちらも3年です。一方で、罰金の上限は100万円と50万円で異なります。
ただし、実際の事件でどの法律がどのように組み合わされて適用されるかは、個別の事情によって決まります。この記事では「同時に適用される」とまでは言い切りません。情シス担当者としては、攻撃の段階ごとに関わる法律が違うという全体像を持っておけば十分です。
注意
この記事で紹介した不正競争防止法の位置づけは、2009年改正時点の条文と、経済産業省の逐条解説で確認した現行の条文構成にもとづくものです。罰則の内容や現行の条番号は、本記事では扱っていません。実際の判断が必要な場合は、最新の条文を確認したうえで専門家に相談してください。
出典: 総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/総務省「国民のための情報セキュリティサイト」刑法/衆議院「不正競争防止法の一部を改正する法律案」(2009年)/経済産業省「逐条解説 不正競争防止法」(令和元年7月1日施行版)
情シス担当者は第8条を自社の点検項目に置き換えて対策する
ここまでの内容を、情シス担当者の実務に落とし込んでいきます。ポイントは、第8条の努力義務を自社の点検項目にすることと、社員を加害者にしないことです。あわせて、被害を受けたときの動き方も確認しておきましょう。
第8条の3項目を、自社のアカウント管理と認証設定の点検項目にする
第8条が求める3つの措置は、そのまま自社のアカウント管理と認証設定の点検項目として使えます。ID・パスワードの適正な管理、アクセス制御機能の検証、必要に応じた高度化の3つです。
このうち、公的な統計で実施状況を確認できるのは、ID・パスワードによるアクセス制御だけです。2025年調査で60.4%という数値がありますが、機能の検証や高度化の実施状況を示す統計は、今回調べた範囲では見当たりませんでした。他社と比べる物差しがない以上、自社で点検項目を決める必要があります。
たとえば、「ID・パスワードの適正な管理」には、退職者や異動者のアカウントを速やかに削除・変更することが含まれます。「機能の検証」には、定期的な権限の棚卸しやログイン記録の確認が当てはまります。「高度化」は、認証方式の見直しとして整理できます。
3つの措置ごとに、自社で確認する項目と頻度を決めておくと、努力義務を具体的な作業として回せるようになります。
社員が加害者にならないよう、禁止行為を社内ルールと教育に落とし込む
情シスの役割は外部からの攻撃を防ぐことだけではなく、社員が知らずに違反しないよう禁止行為を周知することも含まれます。不正アクセス禁止法は、社内の人の行為も対象にしているからです。
たとえば、同僚のID・パスワードを本人に無断で使ってログインする行為は、不正アクセス行為にあたりえます。退職後に元の職場のアカウントへログインする行為も同様です。業務その他の正当な理由なく他人のID・パスワードを第三者に教える行為は、助長行為として禁止されています。
こうした行為例を、就業規則や情報セキュリティ規程に明記しておくことが大切です。入社時や定期的な研修で具体例とあわせて伝えると、社員にも理解されやすくなります。
「知らなかった」で社員が刑事罰の対象になるのを防ぐことも、情シスの大切な仕事の1つです。
被害を受けたときは警察に相談し、法律が定める再発防止の援助措置を活用する
自社が不正アクセスの被害を受けたときは、社内だけで抱え込まず、警察に相談することが大切です。 不正アクセス禁止法は、再発防止のための援助措置を法律の柱の1つとして定めています。
第1条の目的には、罰則と並んで、都道府県公安委員会による再発防止の援助措置が挙げられています。つまり、被害を受けた企業が公的な支援を求められる仕組みが、法律の中に用意されているということです。
具体的な相談先としては、所在地を管轄する都道府県警察のサイバー犯罪の相談窓口が考えられます。相談に備えて、被害に気づいた日時や対象のシステム、ログなどの記録を残しておきましょう。
被害を受けたときに慌てないよう、平常時から相談先と記録の残し方を社内の手順に組み込んでおくと安心です。
ポイント(情シス向けチェックリスト)
- 退職者・異動者のアカウントを速やかに削除・変更しているか
- アカウントの権限を定期的に棚卸ししているか
- ログイン記録を確認し、認証方式を見直しているか
- 他人のID・パスワードの無断使用や第三者への提供が禁止行為であることを、規程と研修で周知しているか
- 被害を受けたときの警察への相談先と、記録の残し方を決めているか
出典: e-Gov法令検索「不正アクセス行為の禁止等に関する法律」/総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/国家公安委員会・警察庁「規制の事前評価書」(2012年2月)/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ: 不正アクセス禁止法は「侵入を罰する法律」であり、守りは自社で決める必要がある
不正アクセス禁止法は、他人のシステムへの侵入と、その準備や手助けにあたる5つの類型の行為を禁止しています。最も重い不正アクセス行為の罰則は、3年以下の懲役(拘禁刑)または100万円以下の罰金です。
2012年の改正で、フィッシングやID・パスワードの不正取得・不正保管も禁止されました。一方で、守る側のアクセス管理者に対する第8条は、罰則のない努力義務です。ウイルスや営業秘密の取得については、刑法や不正競争防止法が別に定めています。
不正アクセス禁止法は侵入を罰する法律であり、どこまで守るかは自社で決める必要があります。まずは第8条の3つの措置を、自社の点検項目に置き換えるところから始めてみてください。
出典: e-Gov法令検索「不正アクセス行為の禁止等に関する法律」/総務省「国民のための情報セキュリティサイト」不正アクセス禁止法/国家公安委員会・警察庁「規制の事前評価書」(2012年2月)
法律とセキュリティの基礎を学ぶなら「情シスカレッジ」

不正アクセス禁止法の禁止行為を社内に周知したり、アカウント管理の点検項目を決めたりするには、法律とセキュリティの基礎知識が欠かせません。とはいえ、新任やひとり情シスの方ほど、まとまった学習の時間は取りにくいですよね。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に少しずつ学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- e-Gov法令検索「不正アクセス行為の禁止等に関する法律」
- 総務省「国民のための情報セキュリティサイト」不正アクセス禁止法
- 総務省「国民のための情報セキュリティサイト」刑法
- 国家公安委員会・警察庁「規制の事前評価書」(2012年2月)
- 法務省 広報誌(No.89)
- 衆議院「不正競争防止法の一部を改正する法律案」(2009年)
- 経済産業省「逐条解説 不正競争防止法」(令和元年7月1日施行版)
- 警察庁「不正アクセス禁止法改正Q&A」
- 国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和7年の状況)
- 総務省「平成30年通信利用動向調査の結果」
- 総務省「令和4年通信利用動向調査の結果(概要)」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」