

【総務省・IPAデータ】OAuthとは|クラウド利用83.5%(2025年)の今、SaaS連携で情シスが確認すべき権限
SaaSを使っていると、「このアプリに○○へのアクセスを許可しますか」という画面をよく見かけますよね。情シス担当者として、次のような悩みを抱えていないでしょうか。
- SaaSの連携画面で「許可」を押していいのか迷う
- OAuthとSSOの違いを、社内でうまく説明できない
- 社員がどのアプリを連携しているのか、把握できていない
結論から言うと、OAuthはパスワードを渡さずに、アプリ同士で「ここまでは操作してよい」という権限だけを委ねる仕組みです。仕組みそのものは安全性を高めるものですが、許可した権限を管理しなければリスクは残ります。
この記事では、OAuthの仕組みを認証と認可の違いから解説します。あわせて、許可画面で確認すべき点と、連携アプリの棚卸しの進め方を、総務省とIPAの公的データを交えて整理します。
この記事のポイント
- OAuthは、パスワードを渡さずにアプリ間で権限を委ねる「認可」の仕組み
- 2025年時点でクラウドサービスを利用する企業(常用雇用者100人以上)は83.5%に達し、SaaS連携の管理は多くの企業の課題になっている(出典: 総務省「令和7年通信利用動向調査の結果」)
- 退職者のID・権限を削除していると回答した割合は2022年時点で32.7%にとどまり、連携アプリも定期的な棚卸しが必要(出典: IPA「企業の内部不正防止体制に関する実態調査」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
OAuthはパスワードを渡さずにアプリ間で権限を委ねる仕組み
OAuth(オーオース)は、あるアプリが別のサービスのデータを使うときに、パスワードを渡さずに必要な権限だけを委ねる仕組みです。役割としては「認可(Authorization)」を担います。現在は主にOAuth 2.0という版が使われており、日程調整ツールへのカレンダー連携など、SaaS間の連携で広く使われています。
認証は本人確認、認可はアクセスしてよい範囲の決定であり、OAuthは認可を担う
OAuthを理解するには、まず「誰か」を確かめる認証と、「何をしてよいか」を決める認可の違いを押さえます。OAuthは認可を担う仕組みです。
| 項目 | 認証(Authentication) | 認可(Authorization) |
|---|---|---|
| 確かめること | 操作している人が本人かどうか | そのアプリが、どのデータに何をしてよいか |
| 代表的な仕組み | パスワード、多要素認証、SSO | OAuth |
| 例 | SaaSにIDとパスワードでログインする | 日程調整ツールにカレンダーの閲覧だけを許可する |
SSOは複数のサービスへのログインをまとめる仕組みで認証側に入り、OAuthはその後の権限委譲を扱います。ログイン用途に広げたOpenID Connectという仕様もあります。
総務省の調査によると、2024年時点でクラウドサービスを利用している企業(常用雇用者100人以上)は80.6%でした。そのうち「認証システム」をクラウドで使っている企業は13.6%です。
掛け合わせると、認証の仕組みをクラウドで持つ企業は全体の約1割と概算できます。ログインを一か所にまとめていない企業が多く、アプリ間の権限も分かれて管理されやすいと考えられます(仮説です)。
アクセストークンを使うため、連携先のアプリにパスワードを渡さずに済む
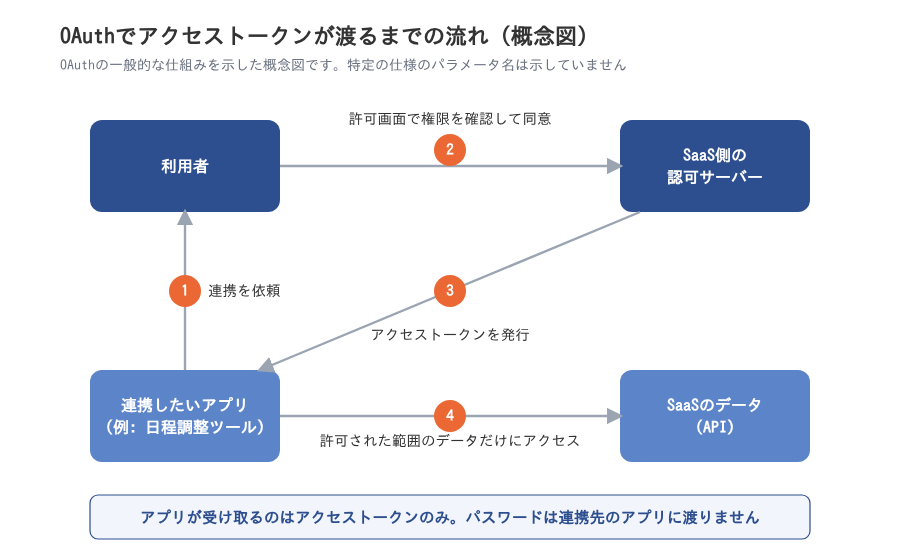
OAuthでは、連携先のアプリはパスワードの代わりに「アクセストークン」を受け取ります。アプリが持つのは許可された範囲だけを操作できるトークンで、パスワードそのものではありません。 主に登場するのは、利用者、連携したいアプリ、SaaS側の「認可サーバー」の3者です。仕様(RFC 6749)では、データを持つ「リソースサーバー」を加えた4つの役割に分けられます。流れは次のとおりです。
- 連携したいアプリが、利用者にSaaSのデータへのアクセスを依頼する
- 利用者がSaaSの許可画面で、求められている権限を確認して同意する
- 認可サーバーが、アプリにアクセストークンを発行する
- アプリはトークンを使い、許可された範囲のデータだけにアクセスする
パスワードを渡さないことには意味があります。IPAの資料によると、2025年の不正アクセス届出で原因が「ID、パスワード管理の不備」とされたものは30件です。国家公安委員会・総務省・経済産業省の公表資料では、実際に被害があった届出85件の原因を延べ89件に分類しており、30件はそのうち約33.7%にあたります。
注意
届出総数は109件です。33.7%は、この総数に対する割合でも、被害があった届出85件に対する割合でもなく、1件の届出で複数の原因を数えた延べ89件に対する割合です。「届出の3分の1」とは読まないようにしてください。
出典: 総務省「令和7年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
クラウド利用企業は2025年に83.5%となり、SaaS連携の管理は情シスの業務になった
OAuthの許可画面を見る機会が増えたのは、企業のクラウド利用が広がっているためです。総務省の調査では、2025年時点でクラウドサービスを利用している企業は83.5%です(常用雇用者100人以上の企業)。
ポイント
- クラウド利用率は2021年の70.4%から2025年の83.5%へ上がった
- 直近2年の伸びは年2.9ポイントで、導入の段階を終えた企業が多い
- 資本金1,000万円未満の企業でも、2025年の利用率は75.4%に達している
クラウド利用率は2021年の70.4%から2025年の83.5%へ上がり、伸びは年2.9ポイントに落ち着いた
クラウドを使う企業は2021年から2025年にかけて大きく増え、今では8割を超えています。一方で、ここ2年の伸びは落ち着いてきました。
総務省「通信利用動向調査」によると、クラウド利用企業の割合は2021年70.4%、2022年72.2%、2023年77.7%でした。2024年は80.6%、2025年は83.5%です。前年からの増加幅は2022年1.8ポイント、2023年5.5ポイントでしたが、2024・2025年は年2.9ポイントです。
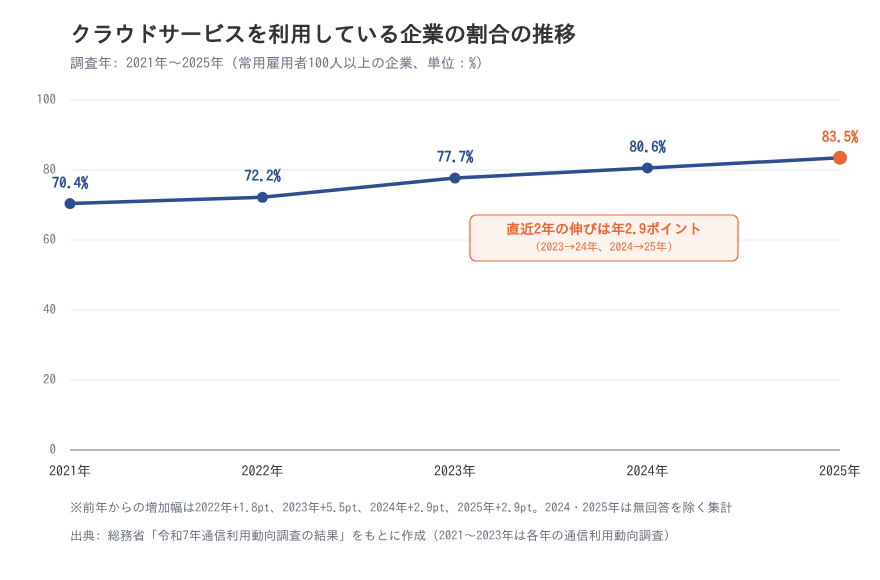
図の出典: 総務省「令和7年通信利用動向調査の結果」(2021〜2023年の値は各年の通信利用動向調査でも公表)
この推移から読み取れるのは、「導入するかどうか」の段階を多くの企業が終えている点です。情シスの業務の中心は、導入済みのSaaS同士の連携と権限管理に移りつつあると考えられます(統計はなく解釈です)。対象は常用雇用者100人以上の企業で、年1ポイント程度の差は誤差の範囲です。
資本金1,000万円未満の企業でも利用率は1年で61.5%から75.4%に伸び、連携管理は大企業だけの課題ではない
SaaS連携の管理は、大企業だけの課題ではなくなっています。資本金の小さい企業でも、クラウド利用が急速に広がっているためです。
総務省の同じ調査で、資本金規模別の利用率を2024年と2025年で比べると、次のとおりです。
| 資本金規模 | 2024年 | 2025年 |
|---|---|---|
| 1,000万円未満 | 61.5% | 75.4% |
| 50億円以上 | 99.8% | 99.8% |
| 両者の差 | 38.3ポイント | 24.4ポイント |
出典: 総務省「令和7年通信利用動向調査の結果(概要)別紙2」(常用雇用者100人以上の企業、無回答を除く)
資本金50億円以上の企業はほぼ全社が使っており、伸びは資本金の小さい層から生まれています。少人数の情シスが連携を担う場面が増えていると考えられますが、人数を示すデータはなく仮説です。
注意
各区分の回答数は100〜165社と少なく、1年の差は標本の変動でも説明できます。対象は常用雇用者100人以上の企業です。
出典: 総務省「令和7年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「令和5年通信利用動向調査の結果の概要」/総務省「令和4年通信利用動向調査の結果(概要)」/総務省「令和3年通信利用動向調査の結果(概要)」
SaaS連携の許可画面では、連携先・権限の範囲・許可するアカウントの3点を確認する
OAuthはパスワードを渡さない仕組みですが、許可した権限の大きさまでは自動で抑えません。許可画面では、連携先・権限の範囲・許可するアカウントの3点を確認します。
許可画面のチェックリスト
- 連携先: 提供元とアプリ名は想定どおりか
- 権限の範囲: 閲覧だけか、編集・削除・管理者の操作まで含むか
- 許可するアカウント: 自分だけの許可か、組織全体への管理者同意か
2025年の不正アクセス届出では、ID・パスワード管理の不備が30件で修正プログラム未適用の約1.7倍だった
2025年の届出では、ソフトウェアの弱点よりも、IDやパスワードの管理の甘さが原因とされたものが多くなっています。
IPAの資料によると、2025年に実際に被害があった不正アクセス届出のうち、原因が「ID、パスワード管理の不備」だったものは30件でした。「古いバージョンの利用や修正プログラムの未導入」は18件です。国家公安委員会・総務省・経済産業省の公表資料では、30件は、被害があった届出85件の原因を延べ89件に分類したうちの約33.7%にあたります。届出総数109件に対する割合ではありません。
件数で比べると、ID・パスワード管理の不備は修正プログラム未適用の約1.7倍です。OAuthで渡したアクセストークンと権限も、管理を怠れば同じリスクになります。
許可画面で権限の範囲を確かめることは、この管理の第一歩です。届出は任意で、OAuth連携が原因になった件数も分かりません。
許可画面では誰の何のデータに、読み取りか書き込みかのどの権限を与えるかを確かめる
許可画面では「業務に必要な最小限の権限か」を基準に判断します。権限が広いほど、悪用されたときの影響も大きくなります。確認するのは次の3点です。
| 確認する点 | 見るべき内容 |
|---|---|
| 連携先 | 提供元とアプリ名が想定どおりか |
| 権限の範囲 | 閲覧だけか、編集・削除・管理者の操作まで含むか |
| 許可するアカウント | 自分のデータだけか、組織全体への管理者同意か |
総務省は2022年に「クラウドサービス利用・提供における適切な設定のためのガイドライン」を策定しました。IPAの「情報セキュリティ10大脅威 2026」解説書でも、組織全般の対策としてアクセス権限の最小化が推奨されています。SaaSによっては管理者承認を必須にする設定も用意されており、社員任せで連携が増えるのが心配な場合は確認してください。
出典: IPA「コンピュータウイルス・不正アクセスの届出状況[2025年]」/国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和6年版情報通信白書」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
連携アプリは定期的な棚卸しで把握し、不要な権限を外す
許可画面での確認は入り口の対策です。一度許可した連携は解除しない限り残り続けるため、定期的な棚卸しで使っていない連携や広すぎる権限を外す運用が欠かせません。
ポイント
- 人のアカウントの後始末でさえ、実施している企業は少数にとどまる
- SaaSの運用中に設定の情報を追っていない企業もある
- 連携アプリの棚卸しは公的統計で測られておらず、自社で基準を作る必要がある
退職者のID・権限を削除していると回答した割合は2022年時点で32.7%にとどまり、301人以上の企業でも36.3%
権限の後始末は、企業の規模にかかわらず十分に進んでいません。人のアカウントの削除ですら手が回っていないのが実情です。
IPAの2022年調査(回答者1,179人)では、退職者のIDやアクセス権限を削除していると答えた割合は全体で32.7%でした。常用雇用者300人以下では28.5%、301人以上でも36.3%です(対策を選ぶ形式のため、実際より低く出ている可能性があります)。
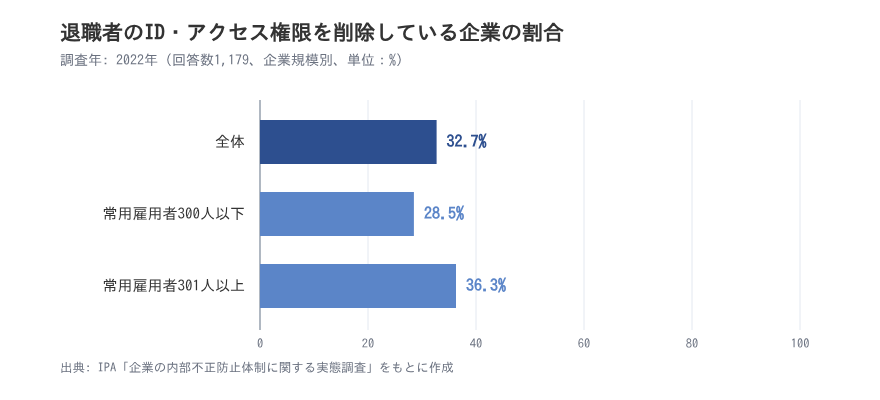
図の出典: IPA「企業の内部不正防止体制に関する実態調査」
2025年のクラウド利用率は資本金規模で24ポイント以上の差がありました。それに対し、権限削除の規模差は7.8ポイントにとどまります(別調査・別区分のため傾向として見ます)。人のアカウントで後始末が追いついていないなら、外部アプリに与えた権限はさらに見落とされやすいため、IDの発行から削除までの管理とあわせて見直してください。
SaaS契約後に安全な設定方法を集めている企業は2022年時点で76.8%で、2割以上は運用中の情報を追っていない
SaaSは導入して終わりではなく、運用中も設定の情報を追い続ける必要があります。ただ、そうした情報を集めていない企業も一定数あります。
IPAの2022年調査(回答者457人)では、契約後に「安全に運用するための設定方法」を集めている割合は76.8%、「障害対応情報」は69.4%です。回答者のうち情報システム部門は26.9%で、SaaSの導入判断には事業部門も広く関わっています。なお76.8%は情報を集めている割合で、設定を見直しているかは測っておらず、裏返すと2割以上は運用中の設定情報を追っていないことになります。
運用中の確認が手薄だと、権限の付けすぎや不要な連携に気づきにくくなります。情シス以外の部門がSaaSを選ぶ場面が多いほど、情シスが連携の全体を見渡す仕組みが必要になります。
連携アプリの棚卸しを測った公的統計は無く、自社の管理画面で連携先と権限を数えて基準を作る
連携アプリの棚卸しは、他社の数値と比べるのではなく、自社で基準を作って進めます。比べられる公的統計が無いためです。
公的調査が測っているのは、退職者のアカウント削除(2022年32.7%)やクラウドの用途(2024年「認証システム」13.6%)までです。外部アプリへの権限付与やトークン漏えいを区分した統計は見当たりません。自社のSaaS管理画面で連携状況を記録することから始めます。
| 記録する項目 | 内容 |
|---|---|
| 連携アプリ名 | アプリ名と提供元 |
| 連携元のSaaS | アクセス先のSaaS |
| 許可した利用者 | 個人か、組織全体の許可か |
| 付与した権限 | 閲覧のみか、編集・削除・管理者権限まで含むか |
| 最終利用日 | 直近の利用有無 |
| 業務上の要否 | 必要かどうか。不要なら解除 |
見直しは四半期ごとなど自社で頻度を決めて続けます。退職・異動時はアカウント停止とあわせて連携も解除してください。IPAの「情報セキュリティ10大脅威 2026」解説書も、アカウントの定期的な棚卸し・権限の最小化・多要素認証の有効化を推奨しています。これは連携アプリに限った推奨ではなく、アカウント管理全般の対策です。
出典: IPA「企業の内部不正防止体制に関する実態調査」/IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
OAuthは認可の仕組みであり、情シスは許可時の確認と定期的な棚卸しで管理する
OAuthは、パスワードを渡さずにアプリ間で権限だけを委ねる「認可」の仕組みです。安全性を高める仕組みですが、許可した権限の管理は利用する企業の側に残ります。
2025年時点でクラウドサービスを利用する企業(常用雇用者100人以上)は83.5%に達しています。一方、退職者のID・権限を削除していると回答した割合は2022年時点で32.7%でした。連携の数が増える一方で、権限の後始末は追いついていないのが現状です。
この記事の要点は次のとおりです。
- 認証は本人確認、認可はアクセスしてよい範囲の決定で、OAuthは認可を担う
- OAuthではアプリにアクセストークンを渡すため、パスワードを渡さずに済む
- 許可画面では、連携先・権限の範囲・許可するアカウントの3点を確認する
- 連携アプリは定期的に棚卸しし、不要な連携や広すぎる権限を外す
許可するときの確認と、許可した後の棚卸しをセットで運用することが、OAuth連携を安全に使う基本です。まずは主要なSaaSの管理画面で、今ある連携アプリを一覧にするところから始めてみてください。
出典: 総務省「令和7年通信利用動向調査の結果」/IPA「企業の内部不正防止体制に関する実態調査」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
認証や権限管理の基礎を学ぶなら「情シスカレッジ」

OAuthの許可画面を正しく判断したり、連携アプリの棚卸しを回したりするには、認証と権限管理の基礎知識が欠かせません。新任やひとり情シスの方ほど、体系的に学ぶ時間を取りにくいのではないでしょうか。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典
- 総務省「令和7年通信利用動向調査の結果」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- 総務省「令和5年通信利用動向調査の結果の概要」
- 総務省「令和4年通信利用動向調査の結果(概要)」
- 総務省「令和3年通信利用動向調査の結果(概要)」
- 総務省「令和6年版情報通信白書」
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
- 情報処理推進機構「コンピュータウイルス・不正アクセスの届出状況[2025年]」
- 情報処理推進機構「企業の内部不正防止体制に関する実態調査」
- 情報処理推進機構「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」
- 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編]