

【警察庁・IPAデータ】中間者攻撃(MITM)とは|通信を盗み見る仕組みと対策、2025年に検挙された不正アクセスは9割超が認証情報の悪用
社員の出張や外出が増えると、社外での通信の安全が気になってきますよね。特に情シス担当者が1人の会社では、どこまで手を打てばよいか判断しにくいものです。
- 出張先のフリーWi-Fi、社員は本当に安全に使っているのか
- 中間者攻撃という言葉は聞くが、自社にどこまで関係するのか
- 何から手を付ければよいのか分からない
結論から言うと、中間者攻撃の被害件数は、国内の公的統計では独立して数えられていません。ただし、中間者攻撃の主な狙いの1つである認証情報については、その悪用が目立っています。
2025年に検挙された不正アクセス行為407件のうち、399件がID・パスワードなどを盗用する手口でした。出典は、警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」です。
この記事では、中間者攻撃の仕組みと代表的な手口を説明します。そのうえで、公的データから分かる利用者の対策状況と、情シスが組織として整えるべき対策を整理します。
この記事のポイント
- 中間者攻撃は通信の間に割り込む攻撃で、公衆無線LANでは盗聴・なりすまし・悪意のアクセスポイントが代表的な手口です(IPA「公衆無線LAN利用に係る脅威と対策」)
- 2014年の総務省の調査で、公衆無線LANの脅威を知っている日本人観光客は64.8%、対策を実施していた人は47.1%でした
- 2025年に検挙された不正アクセス行為407件のうち399件が認証情報の悪用です。個人任せではなく、組織の仕組みで守ることが重要です

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中間者攻撃(MITM)は通信の間に割り込んで盗聴・改ざん・なりすましを行う攻撃
中間者攻撃とは、通信する2者の間に第三者が入り込み、やり取りを盗み見たり書き換えたりする攻撃です。英語では「Man in the Middle」と呼ばれ、MITMと略されます。MITRE ATT&CKなどでは「Adversary in the Middle(AiTM)」とも呼ばれます。
送信者と受信者は、お互いに直接通信しているつもりでいます。しかし実際には、間にいる攻撃者を経由しています。そのため攻撃者は、内容を盗み見る、書き換える、どちらかになりすます、といった操作ができます。
経路に割り込む方法には、いくつかの例があります。たとえば、社内LANの機器の対応表を偽る「ARPスプーフィング」や、名前解決の結果を偽る「DNSスプーフィング」です。暗号化された通信をいったん切断し、間で中身を見る手口もあります。
中間者攻撃の主な狙いの1つが、IDやパスワード、ログイン後のセッション情報などの認証情報です。 盗んだ認証情報は、後でクラウドサービスや社内システムへの不正ログインに使われます。
公的統計でも、検挙された不正アクセスの大半は認証情報の悪用です。2025年の不正アクセス禁止法違反の検挙件数は431件でした。このうち不正アクセス行為は407件です。
不正アクセス行為の手口を見ると、ID・パスワードなどを盗用する「識別符号窃用型」が399件でした。一方、ソフトウェアの脆弱性を突く「セキュリティホール攻撃型」は8件にとどまります。
この数値から読み取れるのは、検挙された事件で見る限り、脆弱性を突く手口はID・パスワードを盗む手口のごく一部にすぎないという点です。認証情報を守ることが、不正アクセス対策の中心になると考えられます。
ただし、脆弱性を突く攻撃は犯人を特定しにくく、検挙統計に表れにくい可能性があります。脆弱性対策の優先度を下げてよいという意味ではありません。
注意
ここで示した件数は、検挙された不正アクセスの件数です。発生件数そのものではなく、中間者攻撃による被害の件数ではありません。警察庁の統計には、中間者攻撃を独立して数える区分がありません。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中間者攻撃の代表的な手口は盗聴・なりすまし・悪意のアクセスポイントの3つ
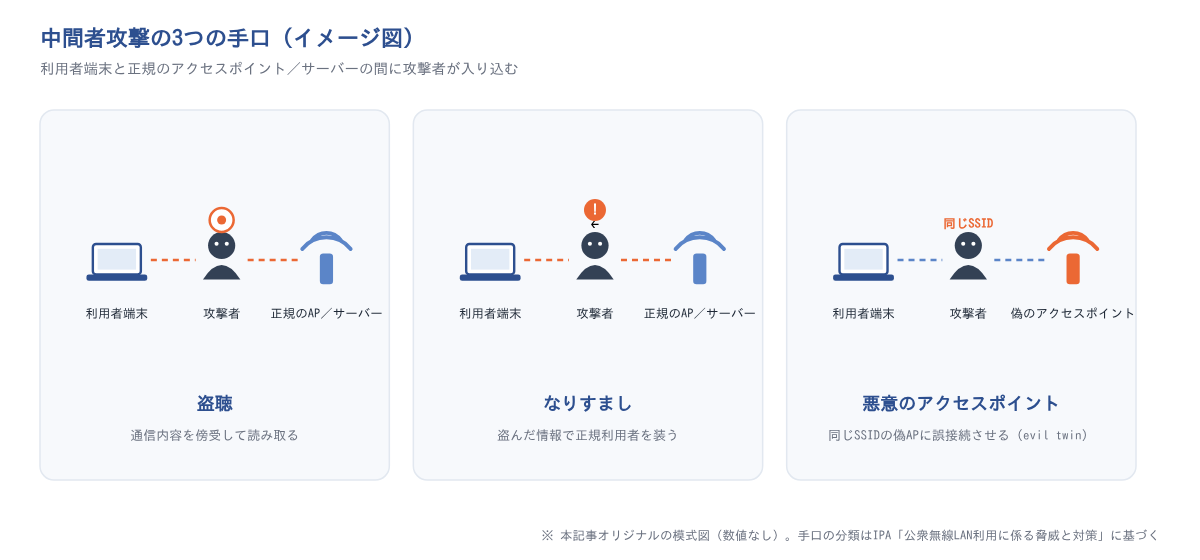
中間者攻撃の入口になりやすいのが、駅やホテル、カフェなどの公衆無線LANです。IPAの資料「公衆無線LAN利用に係る脅威と対策」(2016年3月発行)では、公衆無線LANの一般的な脅威として4つを挙げています。そのうち利用者が直接狙われるのは、盗聴・なりすまし・悪意のアクセスポイントの3つです。残る「不正目的でのインフラの利用」は、主にサービス提供者側の脅威とされています。
ここでは利用者に関わる3つの脅威に沿って、手口を順に説明します。暗号化方式の選び方など、社内の無線LANの設定については無線LANのセキュリティの記事で詳しく解説しています。
盗聴は暗号化されていない通信や暗号化キーを共有するフリーWi-Fiで起こる
暗号化されていない無線LANの通信は、電波の届く範囲にいる第三者が傍受できます。 無線の電波は壁を越えて広がるため、同じ店内や近くの席にいる人でも受信できるからです。
暗号化されているから安全、とも言い切れません。
フリーWi-Fiでは、ネットワーク名(SSID)と暗号化キーを店頭などで公開していることがあります。その鍵は不特定多数の利用者が共有しています。IPAの資料が取り上げているWPA2世代の暗号化方式(CCMP/AES)では、同じ鍵を知っている第三者が通信を復号できる可能性があります。
こうした脅威は、利用者にある程度知られています。2014年の総務省の調査では、公衆無線LANの脅威を知っている日本人観光客は64.8%でした。
つまり、3割以上の人は、脅威を「知っている」とは答えていなかったことになります(本記事による計算値)。社員が同じ状況にあるかもしれない、という前提で対策を考えてみてください。
なりすましは盗んだ認証情報やMACアドレスで正規の利用者を装う
なりすましとは、他人の認証情報や機器の識別情報を使い、正規の利用者として接続やログインをする手口です。盗聴で得たID・パスワードがあれば、攻撃者は本人と同じようにサービスへ入れます。
無線LANでは、機器ごとに割り当てられたMACアドレスで接続を許可する仕組みがあります。しかし、MACアドレスは通信の中から読み取れるうえ、偽装もできます。そのため、正規の端末になりすまして接続される場合があります。
中小企業の被害を見ると、なりすましは身近な手口です。IPAの中小企業実態調査によると、2023年度に不正アクセス被害を受けた中小企業等は10.0%でした。
そのうち手口が「ID・パスワードの不正利用によるなりすまし」だった割合は36.8%です。被害企業419社が対象の複数回答です。
ただし、これは中小企業に限った値です。また、盗まれた認証情報が中間者攻撃によるものかどうかは、この調査では区別されていません。
悪意のアクセスポイント(evil twin)は正規と同じSSIDで端末を自動接続させる
悪意のアクセスポイントとは、攻撃者が設置した偽の無線LAN機器のことです。英語では「evil twin」とも呼ばれます。正規のアクセスポイントと同じSSIDと暗号化キーを設定し、利用者の端末を誤って接続させます。
この手口が厄介なのは、スマートフォンやPCの自動接続機能を悪用する点です。端末は過去に接続したSSIDを覚えているため、同じ名前の電波を見つけると自動でつながります。利用者は偽物に接続したことに気付きにくくなります。
偽の認証画面を表示して、ID・パスワードを入力させる手口もあります。これはフィッシングに近い手口です。2025年の警察庁などの統計では、フィッシングサイトから認証情報を入手した不正アクセス行為は77件でした。
ただし、この77件は偽のアクセスポイントが原因の件数ではありません。フィッシングサイト全般を経由した件数です。
ポイント
- 盗聴: 暗号化されていない通信や、鍵を共有するフリーWi-Fiの通信を第三者が傍受する
- なりすまし: 盗んだID・パスワードやMACアドレスで正規の利用者を装う
- 悪意のアクセスポイント: 正規と同じSSIDの偽の機器に端末を自動接続させる
出典: IPA「公衆無線LAN利用に係る脅威と対策」(2014年の総務省調査〔平成26年度事業、2015年3月公表〕を引用)/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
日本人観光客で公衆無線LANの脅威への対策を実施していたのは2014年調査で半数未満
中間者攻撃の手口を知っていても、実際に対策するとは限りません。ここでは、IPAの資料が引用している総務省の2014年の観光客調査と、2025年の総務省の世帯調査を別々に見ていきます。
どちらも業務で通信する社員を対象にした調査ではありません。その前提を踏まえて読んでみてください。
日本人観光客は認知64.8%に対し対策実施47.1%で、訪日外国人より差が大きい
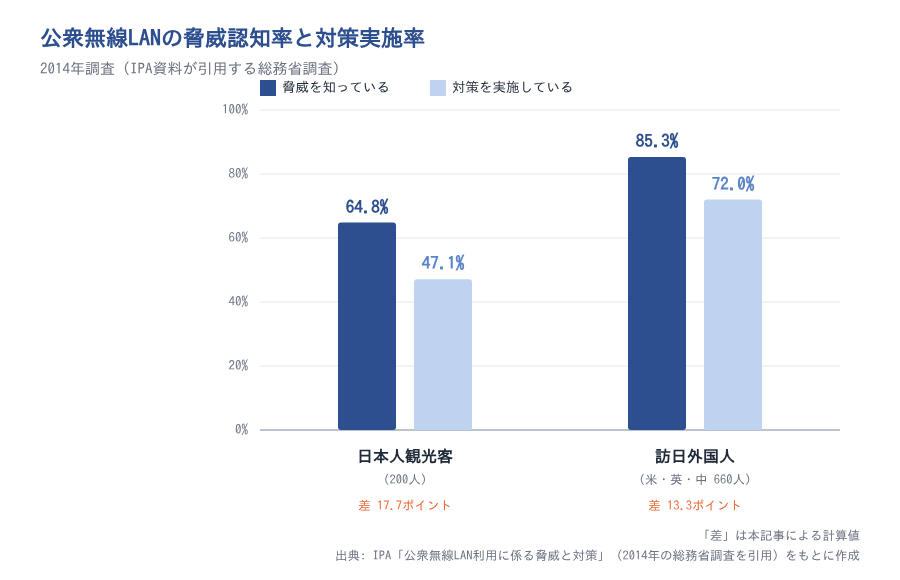
2014年の総務省の調査で、公衆無線LANの脅威を知っている日本人観光客は64.8%でした。一方、対策を実施していた人は47.1%でした。 知っている人に比べ、行動している人は少ないことが分かります。
この調査は2014年11月に行われたWebアンケートで、2015年3月に公表されました。日本人の回答者は、首都圏(1都3県)を観光で訪れ、普段から公衆無線LANを使う200人です。対策の実施率は、脅威を知っている人ではなく回答者全体に占める割合です。
訪日外国人と比べると、この差がはっきりします。米国・英国・中国の3か国から訪れた660人の回答では、認知が85.3%、対策実施が72.0%でした。どちらも日本人観光客を上回っています。
| 対象(2014年調査) | 脅威を知っている | 対策を実施している | 差 |
|---|---|---|---|
| 日本人観光客(200人) | 64.8% | 47.1% | 17.7ポイント |
| 訪日外国人(米・英・中の3か国、660人) | 85.3% | 72.0% | 13.3ポイント |
出典: IPA「公衆無線LAN利用に係る脅威と対策」(2014年の総務省調査〔平成26年度事業、2015年3月公表〕を引用)より作成。「差」は本記事による計算値です。
この比較から読み取れるのは、日本人の利用者には「知っていても対策しない」層も厚いという点です。総務省の詳細版でも、日本人の回答者について、脅威を知っている人のうち半数程度しか対策していないと分析されています。「脅威を知らない」層だけが課題ではありません。知識を伝えるだけでは、対策は十分に広がらないと考えられます。
「利用者が工夫すべき」と考える人は65.0%いても、個人任せでは対策が進まない
同じ2014年の調査では、無料の公衆無線LANの安全対策を「利用者が工夫すべき」と答えた日本人観光客が65.0%でした。 これは、利用者と事業者のどちらが対策を工夫すべきかを4段階で聞き、「利用者が工夫すべき」と「どちらかと言えば利用者が工夫すべき」を合わせた割合です。一方で、対策を実施していた人は47.1%にとどまります。
自分で守るべきだと考える人の割合と、実際に対策している人の割合には、約18ポイントの差があります(本記事による計算値)。責任を感じていても、行動には結び付いていない人が一定数いると考えられます。
なお、この2つの数値は集計値を並べたものです。同じ回答者が「工夫すべき」と答えながら対策していない、とまでは言えません。
この結果から読み取れるのは、個人の自覚に頼る対策には限界があるという点です。情シスにとっては、社員の注意に頼らず、会社側の設定や仕組みで守る理由になります。
2025年の総務省調査でも「提供元不明の無線LANに接続しない」世帯は36.8%
総務省の通信利用動向調査では、2025年時点の世帯の対策状況が分かります。「提供元不明の無線LANに接続しない」を実施している世帯は36.8%でした。インターネットを利用している世帯15,168世帯が対象です。
この調査は、前の見出しで紹介した2014年の調査とは別のものです。どちらも総務省の調査ですが、調査の種類、調査年、対象(観光客個人と世帯)、対策の定義が異なります。2014年の調査は何らかの対策を取っているかを聞いており、2025年の調査は特定の1つの対策を選んだ割合です。
そのため、2つの値を並べて増減を読むことはできません。言えるのは、時期も定義も異なる2つの調査で、いずれも対策の実施が半数に届いていないということです。
注意
このセクションの数値は、観光客や世帯を対象にした調査の結果です。業務で公衆無線LANを使う社員の行動にそのまま当てはまるとは限りません。
また、企業の無線LAN対策の実施状況は、公的統計ではほとんど把握できません。自社の状況は、自社で点検する必要があります。
出典: IPA「公衆無線LAN利用に係る脅威と対策」(2014年の総務省調査〔平成26年度事業、2015年3月公表〕を引用)/総務省「Wi-Fi利用に係る調査結果(詳細版)」(2015年3月公表)/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中間者攻撃の被害件数は公的統計で独立して数えられていない
警察庁・IPA・JPCERT/CCが公表している主な統計には、通信経路上の盗聴を独立して数える区分がありません。そのため、中間者攻撃の件数や被害額は公的統計から示せません。
2025年の不正アクセス禁止法違反の検挙件数は431件でした。同じ年にIPAへ届け出られた不正アクセスは109件です。検挙件数と任意の届出件数のため、単純には比べられません。
警察庁の認証情報の入手経路8区分に「通信の盗聴」は含まれない
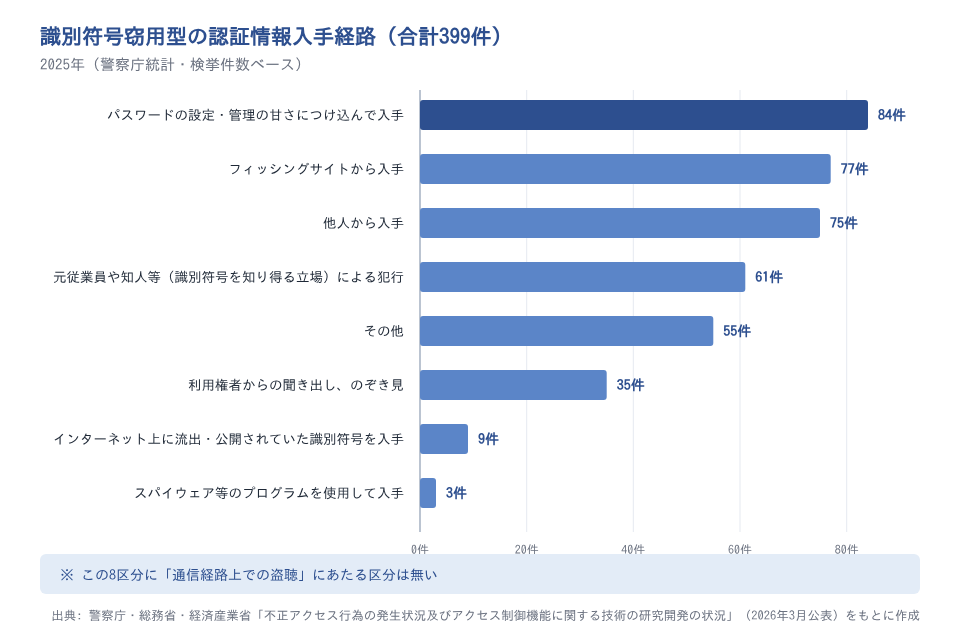
2025年の識別符号窃用型の不正アクセス行為399件は、認証情報の入手経路で8つに分けて集計されています。ただし、その中に「通信経路上での盗聴」にあたる区分はありません。
| 認証情報の入手経路(2025年) | 検挙件数 |
|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 |
| フィッシングサイトから入手 | 77件 |
| 他人から入手 | 75件 |
| 認証情報を知り得る立場にあった元従業員や知人等による犯行 | 61件 |
| 利用権者からの聞き出し、のぞき見 | 35件 |
| インターネット上に流出・公開されていた認証情報を入手 | 9件 |
| スパイウェア等のプログラムを使用して入手 | 3件 |
| その他 | 55件 |
| 合計 | 399件 |
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)より作成。原資料の「識別符号」を「認証情報」と言い換えています。
表を見ると、端末に不正なプログラムを入れて盗む「スパイウェア等」はごく少数です。主な入手経路は、パスワード管理の甘さ、フィッシング、他人から入手の3つです。
ここからは推定になります。偽のアクセスポイントで偽の認証画面を見せる手口は、「フィッシング」に含まれている可能性があります。通信の傍受で得た認証情報は、「その他」に含まれている可能性があります。
ただし、統計からは切り分けられないため、断定はできません。
2025年は「他人から入手」とフィッシングの合計152件が、パスワード管理の甘さ84件を上回った
2025年は、「他人から入手」とフィッシングの合計が、パスワード管理の甘さを上回りました。 「他人から入手」は75件、フィッシングサイトからの入手は77件で、合計152件です(本記事による計算値)。これに対し、パスワードの設定・管理の甘さにつけ込んだ入手は84件でした。
この違いには意味があります。パスワード管理の甘さは、推測されにくいパスワードに変えることで防ぎやすい手口です。一方、他人から入手したものやフィッシングで盗まれたものは、どれだけ複雑なパスワードでも、そのまま使われてしまいます。
この数値から読み取れるのは、パスワードを強くするだけでは、盗まれた認証情報の悪用は防げないという点です。パスワードが漏れても不正ログインされない仕組み、つまり多要素認証が必要になります。 具体的な対策は後半で説明します。
中小企業の調査では脆弱性48.0%、なりすまし36.8%で、統計によって見え方が異なる
IPAの中小企業実態調査では、警察庁の統計と違う傾向が出ています。2023年度に不正アクセス被害を受けた中小企業等のうち、手口が「脆弱性」だった割合は48.0%で最も多くなりました。 「ID・パスワードの不正利用によるなりすまし」は36.8%で、これに続きます。
この調査は、2023年度に被害を受けた中小企業等419社を対象にした複数回答の結果です。被害を受けた企業自体は、回答した中小企業等の10.0%でした。
この違いから読み取れるのは、統計によって見え方が逆になるという点です。警察庁の数値は事件として検挙されたものに基づき、IPAの数値は企業の自己申告のアンケートです。脆弱性を突かれた被害は、検挙に至りにくい可能性も考えられます。
どちらの統計も、認証情報を「どこで盗まれたか」までは区別していません。 そのため、中間者攻撃への対策の優先度は、こうした周辺の事実から判断することになります。
ポイント
- 中間者攻撃の発生件数・被害額は、国内の公的統計では数えられていない
- 警察庁の統計で分かるのは、検挙された不正アクセスの大半が認証情報の悪用だという事実
- 中間者攻撃への備えは、認証情報が盗まれても悪用されにくくする方向で考える
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
中間者攻撃の被害は不正ログインや取引メールの盗み見につながる
中間者攻撃で情報を盗まれると、その後に別の被害が起こります。ここでは典型的な2つの流れを紹介します。どちらも件数は示せませんが、IPAの「情報セキュリティ10大脅威」に長く選ばれ続けている脅威です。
盗まれたID・パスワードによる不正ログインは10大脅威(個人)に11年連続で選ばれている
中間者攻撃で盗まれたID・パスワードは、不正ログインに使われるおそれがあります。 公衆無線LANで盗まれた認証情報が、クラウドサービスや社内システムへのログインに使われる、という流れです。
IPAの「情報セキュリティ10大脅威 2026」の個人編を見てみます。「インターネット上のサービスへの不正ログイン」は11年連続の選出です。
また、「フィッシングによる個人情報等の詐取」も8年連続で選ばれています。
これらは個人向けの脅威として選ばれたものです。とはいえ、社員が業務で使うクラウドサービスのアカウントも、同じ手口で狙われます。
不正ログインは一時的な流行ではなく、長く続いている脅威です。 社員個人の問題と考えず、会社のアカウントを守る対策として扱うことが大切です。
取引メールを盗み見て送金させるビジネスメール詐欺は10大脅威(組織)に9年連続で選ばれている
ビジネスメール詐欺(BEC)は、取引先や経営者になりすましたメールで、偽の口座に送金させる詐欺です。IPAの「情報セキュリティ10大脅威 2026」の組織編では、ビジネスメール詐欺が10位で、9年連続の選出です。
IPAの解説では、攻撃者が取引に関するメールを事前に盗み見る手口が紹介されています。請求の情報や関係者を把握するためです。
ただし、これはメールのやり取りの盗み見です。通信経路上で通信を盗聴する狭い意味での中間者攻撃とは、仕組みが異なります。
請求の規模を示すデータとして、JPCERT/CCの調査があります。2019年に12組織を対象に調べたところ、把握できた不正な請求額の合計は約24億円でした。この金額は被害の有無を問わない合計で、送金前に気付いて被害を防いだ請求も含みます。実際の被害額ではなく、一時点・12組織の値です。中間者攻撃による請求額でもありません。
ビジネスメール詐欺は長く選ばれ続けている一方で、本記事で確認した範囲では、国内の定量的な調査は2019〜2020年の一時点のものが最新です。最新の被害規模は公的データでは分からない、という前提で読んでください。
注意
10大脅威の個人編と組織編は、別々に選ばれています。また、ビジネスメール詐欺の不正請求額は、中間者攻撃の被害として扱うことはできません。
出典: IPA「情報セキュリティ10大脅威 2026」(個人編)/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/JPCERT/CC「ビジネスメール詐欺の実態調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
中間者攻撃の対策は社員任せにせず、通信の暗号化と認証の強化を組織の仕組みで行う
中間者攻撃への対策としては、VPN、HTTPSと証明書の確認、多要素認証、Wi-Fiの自動接続の停止がよく挙げられます。ここまで見てきたように、2014年の調査では、日本人観光客で対策を実施していた人は半数に届いていませんでした。そこでこのセクションでは、社員に注意させるだけでなく、会社側で設定して強制する方法を中心に説明します。
社外ではVPNを常時接続にし、HTTPSと証明書の警告を確認させる
社外で通信するときは、VPNを常に使う設定にすることが、盗聴への対策として特に効果的です。 IPAの資料「公衆無線LAN利用に係る脅威と対策」でも、盗聴への対策効果が「高い」とされているのはVPNだけです。誤って悪意のアクセスポイントに接続しても、VPNで暗号化された通信の中身は読まれにくいためです。ただし、VPNだけではなりすましへの対策にはならないため、次に説明する多要素認証と組み合わせます。
あわせて、Webサイトとの通信がHTTPSで暗号化されているかを確認させます。HTTPSの通信でも、ブラウザに証明書の警告が出た場合は接続を中止させてください。警告を無視して進むと、間に入った攻撃者に通信を見られるおそれがあります。
IPAの資料は2016年発行ですが、現在の公的な案内でも考え方は共通しています。総務省の「公衆Wi-Fi利用者向け 簡易マニュアル」(令和7年2月版)でも、接続するアクセスポイントをよく確認することと、閲覧しているサイトがHTTPS通信かを確認することが対策のポイントに挙げられています。
ただし、これらを社員の判断に任せるだけでは不十分です。2014年の調査では、無料の公衆無線LANの安全対策を「利用者が工夫すべき」と答えた日本人観光客が65.0%でした。「どちらかと言えば利用者が工夫すべき」を含む割合です。しかし、対策を実施していた人は47.1%です。
個人の自覚に頼る対策には限界があります。そのため、端末側でVPNが自動で接続される設定を、会社として強制することをおすすめします。 社外から社内システムに接続する仕組み全体の考え方は、リモートアクセスのセキュリティの記事も参考にしてください。
多要素認証を入れればID・パスワードが盗まれても不正ログインを防ぎやすい
中間者攻撃で認証情報を盗まれても、多要素認証があれば不正ログインを防ぎやすくなります。 多要素認証は、パスワードに加えてスマートフォンのアプリや専用の機器など、別の要素で本人確認をする仕組みです。
前半で見たとおり、2025年に検挙された不正アクセス行為407件のうち、399件が認証情報を盗用する手口でした。検挙された事件の大半は、盗まれたID・パスワードで本人になりすまして行われています。
また、2025年は「他人から入手」とフィッシングによる入手が、パスワード管理の甘さを上回りました。パスワードを複雑にするだけでは、盗まれた認証情報の悪用は防げません。
通信が盗聴されたときの被害を小さくする手段として、多要素認証を優先して導入してください。 特に、クラウドサービスやVPN、メールなど社外から使うサービスから始めると効果的です。
ただし、中間者攻撃の中には、偽のログイン画面を中継して、多要素認証を通過した後のセッション情報を盗む手口(AiTM型フィッシング)もあります。この手口では、SMSや認証アプリのワンタイムコードが突破されることがあります。IPAは「情報セキュリティ10大脅威 2026」の解説書で、AiTM攻撃への対策として、FIDO2(パスキーなど)やデバイス認証といった強固な多要素認証の採用を検討するよう示しています。新たに導入する場合は、フィッシングに強い方式を選べるかも確認してください。
提供元不明のWi-Fiへの自動接続を止め、社外のネットワークを信頼しない前提で設計する
提供元が分からないWi-Fiへの接続は、社員の判断に任せず、端末の設定で制限してください。 2025年時点で「提供元不明の無線LANに接続しない」を実施している世帯は36.8%にとどまります。
業務端末では、端末管理の仕組みを使えば、Wi-Fiの自動接続をオフにできます。会社が許可したSSIDにだけ接続させる設定も可能です。
さらに一歩進めるなら、社内外を問わず、どのネットワークも信頼しない前提で設計する考え方があります。これをゼロトラストと呼びます。接続のたびに利用者と端末を確認するため、経路上に攻撃者がいても被害を広げにくくなります。
なお、企業の無線LAN対策の状況は、公的統計ではほとんど分かりません。まずは自社の端末設定とVPNの利用状況を点検することから始めてみてください。
情シスが点検したい対策チェックリスト
- 社外ではVPNが自動で接続される設定になっている
- 証明書の警告が出たら接続を中止するよう、社員に周知している
- クラウドサービスやVPN、メールに多要素認証を設定し、可能な範囲でフィッシングに強い方式(FIDO2など)を選んでいる
- 業務端末でWi-Fiの自動接続を止め、許可したSSIDだけに接続させている
- 社内外のネットワークを信頼しない前提で、接続時の確認を設計している
出典: IPA「公衆無線LAN利用に係る脅威と対策」(2014年の総務省調査〔平成26年度事業、2015年3月公表〕を引用)/警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/総務省「令和7年通信利用動向調査の結果(概要)別紙2」/総務省「無線LAN(Wi-Fi)の安全な利用(セキュリティ確保)について」(公衆Wi-Fi利用者向け 簡易マニュアル 令和7年2月版を掲載)/IPA「情報セキュリティ10大脅威 2026」解説書(組織編)/CISA「Implementing Phishing-Resistant MFA」
中間者攻撃は件数で測れないからこそ、認証情報を守る仕組みで備える
中間者攻撃の被害件数は、国内の公的統計では独立して数えられていません。 そのため「件数が少ないから後回しでよい」とは判断できません。
一方で、中間者攻撃の主な狙いの1つである認証情報については、その悪用がはっきり数字に表れています。2025年に検挙された識別符号窃用型の不正アクセス行為は399件でした。不正アクセス行為407件の9割超を占めます(本記事による計算値)。
利用者の対策も十分とは言えません。総務省の2014年の観光客調査では、公衆無線LANの脅威への対策を実施していた日本人観光客は47.1%でした。
別の調査として、2025年の総務省の世帯調査があります。「提供元不明の無線LANに接続しない」を実施している世帯は36.8%でした。時期も定義も異なる調査ですが、いずれも半数には届いていません。
だからこそ、社員の注意に頼らない対策が必要です。VPNの常時接続、多要素認証、Wi-Fiの接続制限を、組織の仕組みとして整えてください。 まずは、社外で使う業務端末の設定から確認してみてください。
出典: 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」/IPA「公衆無線LAN利用に係る脅威と対策」(2014年の総務省調査〔平成26年度事業、2015年3月公表〕を引用)/総務省「令和7年通信利用動向調査の結果(概要)別紙2」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
新人・ひとり情シスの学習環境をつくるなら「情シスカレッジ」

中間者攻撃への備えは、VPNや多要素認証の設定だけでは完結しません。証明書の警告の意味や、フリーWi-Fiの危険を社員に伝えるには、まず担当者自身が仕組みを理解しておく必要があります。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、セキュリティを含む情シスの基礎知識を業務の合間に学べます。
情シスカレッジの特徴
- 数分の動画+小テストで、まとまった学習時間を取らずに進められます
- 必修の割り当て・期限設定・進捗ダッシュボードで、受講状況をまとめて管理できます
- 自社カリキュラムの編成とCSVでの教育記録に対応し、社内の教育履歴として残せます
5名から利用でき、請求書払いにも対応しています。初期設定はおよそ10分で、担当者が1人でも始められます。
※出典
- 警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)
- IPA「公衆無線LAN利用に係る脅威と対策」(2014年の総務省調査〔平成26年度事業、2015年3月公表〕を引用)
- 総務省「Wi-Fi利用に係る調査結果(詳細版)」(2015年3月公表)
- IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」
- 総務省「令和7年通信利用動向調査の結果(概要)別紙2」
- IPA「情報セキュリティ10大脅威 2026」(個人編)
- IPA「情報セキュリティ10大脅威 2026」解説書(組織編)
- JPCERT/CC「ビジネスメール詐欺の実態調査報告書」
- 総務省「無線LAN(Wi-Fi)の安全な利用(セキュリティ確保)について」(公衆Wi-Fi利用者向け 簡易マニュアル 令和7年2月版を掲載)
- CISA「Implementing Phishing-Resistant MFA」