

【個人情報保護委員会データ】情報漏洩の読み方は「じょうほうろうえい」|公的資料が「漏えい」と書く理由と2024年度の報告件数14,198件
社内メールで「情報漏洩」と打とうとして、手が止まったことはありませんか。
漢字は読めるのに、いざ声に出すとなると自信がない。官公庁の資料を開くと「漏えい」と書かれていて、さらに迷う。そんな場面は珍しくありません。
- 情報漏洩って、なんて読むんだろう
- 官公庁の資料だと「漏えい」なのは、なぜ?
- そもそもどこまでが情報漏洩に入るの?
先に答えを書きます。読み方は「じょうほうろうえい」です。 そして公的資料の「漏えい」は誤記でも別の言葉でもなく、常用漢字表にもとづく書き分けです。
この記事では、まず読み方と表記の理由を押さえます。そのうえで、「情報漏洩」が実務でどの制度用語に対応するのかを整理しました。公的統計が実際に何を数えているのかも、一次資料の数値で確認します。
この記事のポイント
- 読み方は「じょうほうろうえい」。公用文で「漏えい」と書くのは「洩」が常用漢字表(平成22年内閣告示第2号)にないため(出典: 文化庁「常用漢字表」)
- 個人情報保護委員会への漏えい等報告(直接報告分)は2024年度に14,198件で、2022年度の4,217件から増えています(出典: 個人情報保護委員会「令和6年度 年次報告」)
- 何らかのセキュリティ被害を受けた企業は2025年で48.0%。ただしこれは情報漏洩に限定した数値ではありません(出典: 総務省「令和7年通信利用動向調査報告書」)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報漏洩の読み方は「じょうほうろうえい」で、公的資料では「情報漏えい」と表記される
情報漏洩は「じょうほうろうえい」と読みます。「漏洩」の部分が「ろうえい」で、これが一般的に使われている読み方です。
一方で、官公庁が公開している資料を見ると、同じ意味の言葉が「情報漏えい」と書かれています。これは表記のゆれや誤記ではありません。公用文には漢字の使い方のルールがあり、「洩」の字がそのルールの対象外だからです。
読み方は同じで、意味も同じです。検索や社内文書では、この2つを同じ言葉として扱って問題ありません。
ポイント
- 読み: じょうほうろうえい
- 表記: 一般には「情報漏洩」、公用文や官公庁資料では「情報漏えい」
- 意味: 組織が保有する情報が、意図しない形で外部に出てしまうこと
「洩」が常用漢字表にないため、公用文では平仮名に開いて「漏えい」と書く
公的資料が「漏えい」と書くのは、「洩」が常用漢字表に入っていないからです。常用漢字表は平成22年内閣告示第2号として示された漢字使用の目安で、文化庁が公表しています。あわせて出された内閣訓令第1号「公用文における漢字使用等について」が、各行政機関の公用文はこの表によると定めています。
この表には「漏」は含まれていますが、「洩」は含まれていません。表に無い漢字を平仮名に置き換える書き方は交ぜ書きと呼ばれ、「改ざん」「まん延」も同じ理由による表記です。なお、令和4年の文化審議会建議「公用文作成の考え方」は、表外漢字に振り仮名を付ける方法も示しています。平仮名に開く書き方だけが唯一の正解というわけではありません。
なお、辞書によっては「漏洩」に「ろうせつ」という読みを載せているものもあります。ただし、どちらが本来の読みかについては媒体によって説明が分かれるため、この記事では断定しません。
官公庁の統計や脅威情報でも「漏えい」表記が使われている
表記ルールは、実際の公的資料の中でそのまま確認できます。制度名や脅威の名称そのものが「漏えい」で作られているため、原典を探すときに影響します。
IPAの情報セキュリティ10大脅威では、2026年版の組織向けランキングに「内部不正による情報漏えい等」という脅威名が7位で掲載されました。個人情報保護委員会の制度名も「漏えい等報告」で、2024年度の年次報告に件数が示されています。総務省の通信利用動向調査にも「故意・過失による情報漏えい」という被害区分が置かれています。
つまり公的資料を検索するときは、「漏洩」だけでなく「漏えい」でも引く必要があると分かります。社内で資料が見つからないときは、まず表記を切り替えてみてください。
出典: 文化庁「常用漢字表(平成22年内閣告示第2号)」/内閣訓令第1号「公用文における漢字使用等について」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/個人情報保護委員会「令和6年度 年次報告」/総務省「令和7年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
情報漏洩は、個人データの漏えい等やセキュリティインシデントと対象範囲が異なる
「情報漏洩」は日常語で、制度の中では別の名前と範囲を持っています。似た言葉を同じものとして扱うと、統計を読むときに必ず食い違いが起きます。
たとえば個人情報保護法が対象にするのは個人データに関わる事案だけで、営業秘密や設計データの流出はこの制度の報告対象ではありません。JPCERT/CCが数えるインシデントには、そもそも漏えいでない事象が多く含まれます。
用語の対応関係を先に整理します。
| 用語 | 主に使う主体 | 対象範囲 | 情報漏洩との関係 |
|---|---|---|---|
| 情報漏洩(情報漏えい) | 一般・報道・社内文書 | 情報が意図せず外部に出た状態全般 | この記事の主題 |
| 個人データの漏えい等 | 個人情報保護委員会(個人情報保護法) | 個人データに限定。漏えい・滅失・毀損 | 情報漏洩のうち個人データに関わる部分 |
| セキュリティインシデント | JPCERT/CC ほか | フィッシングサイト・Webサイト改ざん・スキャン・DoS/DDoS等を広く含む | 情報漏洩を内側に含む上位概念(ただし報告件数の分類に「情報漏えい」単独の区分はない) |
| 内部不正による情報漏えい等 | IPA(情報セキュリティ10大脅威) | 内部関係者に起因する持ち出しや紛失 | 情報漏洩の原因類型の一つ |
出典: 個人情報保護委員会「令和6年度 年次報告」/JPCERT/CC「四半期レポート(2026年1月〜3月)」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
個人情報保護法では「個人データの漏えい等」と呼び、委員会への報告義務がある
個人データの漏えい等が起きて個人の権利利益を害するおそれがある場合、個人情報保護委員会への報告は個人情報保護法第26条にもとづく法律上の義務です。任意の公表とは性質が違います。
報告には期限もあります。まず速報を出し、その後に確報を出す2段階の仕組みで、いずれも法令で定められた期限内に行う必要があります。
つまり、個人情報の漏えいのうち、個人データに当たる事案だけが、この制度の対象です。 2024年度に委員会へ直接報告された件数は14,198件でした。ただしこれは「制度の対象になった件数」であり、世の中で起きた情報漏洩の総数ではありません。
セキュリティインシデントは情報漏洩を含む、より広い概念
セキュリティインシデントは、情報漏洩より広い言葉です。JPCERT/CCは、報告を受けたインシデントをフィッシングサイト、Webサイト改ざん、マルウェアサイト、スキャン、DoS/DDoS、制御システム関連、標的型攻撃、その他という区分で分類しています。この分類に「情報漏えい」という独立した区分は置かれていません。
同機構への報告件数は、2025年10〜12月が20,336件、2026年1〜3月が15,345件でした。この件数は情報漏洩の件数ではありません。 スキャンなどの報告を含む、インシデント全般の受付件数です。
数万件という規模感だけを取り出すと、実態から離れた読み方になります。
注意
JPCERT/CCの報告件数と、個人情報保護委員会の漏えい等報告件数は、数えている対象が違います。同じ「件数」という単位でも比較はできません。並べて示す資料を見かけたら、それぞれの対象範囲を確認してから読んでください。
内部不正は情報漏洩の原因の一つで、2026年の10大脅威で7位に選ばれている
内部不正は、情報漏洩と同義ではありません。IPAは「内部不正による情報漏えい等」を、従業員や元従業員による意図的な持ち出しとして定義しています。加えて、情報管理規則に違反した持ち出しや不注意による紛失も対象に含みます。
この脅威は情報セキュリティ10大脅威(組織)の2026年版で7位に選ばれており、2016年の初選出から11年連続11回目の選出です(IPAの選出回数の集計は2016年以降のもの)。長く上位に残り続けている脅威だと分かります。
内部不正は、情報漏洩を引き起こす原因類型の一つという位置づけです。 なお、誤送信や紛失、不正アクセスといった原因別の構成比については、一次資料で確認できた数値が無いためこの記事では扱いません。
出典: 個人情報保護委員会「令和6年度 年次報告」/JPCERT/CC「四半期レポート(2025年10月〜12月)」/同(2026年1月〜3月)/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
2025年に何らかのセキュリティ被害を受けた企業は48.0%だが、その多くは情報漏洩そのものではない
「情報漏洩はどれくらい起きているのか」を企業側から見た統計が、総務省の通信利用動向調査です。2025年調査では、何らかのセキュリティ被害を受けた企業の割合は48.0%でした。この割合の対象は、インターネットを利用している企業です。
約半数と聞くと大きな数字に見えます。ただし、この48.0%は情報漏洩の発生率ではありません。被害の中身を見ると、攻撃を受けた事実を挙げている企業が大半です。
ここでは、被害経験率の推移と内訳を順に見ていきます。
被害を受けた企業の割合は2024年45.9%から2025年48.0%に上昇した
総務省の通信利用動向調査(企業編)によると、何らかのセキュリティ被害を受けた企業の割合は、2024年調査で45.9%、2025年調査で48.0%でした。1年で2.1ポイントの上昇です。
いずれも報告書の確定値で、令和6年調査と令和7年調査に対応します。経年で比べるときは、同じ調査の同じ版で数値を揃えることが前提です。
同じ調査でも、速報にあたる概要版では値が少し違っています。2024年調査の概要版は46.2%、2025年調査の概要版は48.1%でした。
注意
総務省の通信利用動向調査には、速報にあたる概要版と、後から公表される報告書(確定値)の2種類があります。同じ調査年でも小数点以下が異なるため、社内資料に引用するときはどちらの版かを明記してください。この記事では、経年比較に報告書の確定値を使っています。
被害の内訳は標的型メールの受信31.7%・ウイルスの発見や感染22.8%・不正アクセス4.1%
被害の中身を見ると、情報が外部に出た事実とは別のものが並びます。2025年の総務省調査で最も多い区分は「標的型メールが送られてきた」で31.7%でした。
次いで「ウイルスを発見または感染」が22.8%、「不正アクセス」は4.1%です。いずれも報告書の確定値です。
被害区分の中には「故意・過失による情報漏えい」という、情報漏洩そのものを指す項目もあります。2025年の値は1.4%で、被害区分全体の中では小さな比率にとどまります。
最多の区分は、攻撃メールが届いたという事実であって、情報が外部に出たという事実ではありません。 ここが「セキュリティ被害=情報漏洩」と読み替えられない理由です。
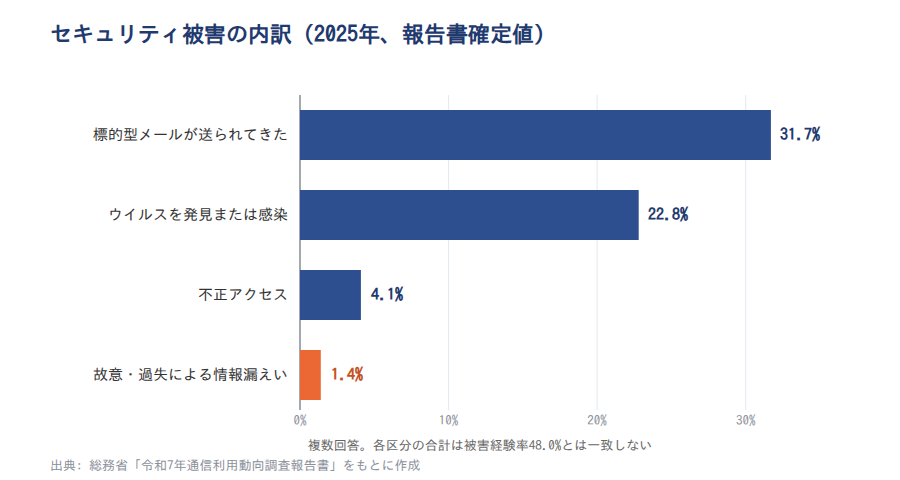
複数回答のため、各区分の割合を足し上げても被害経験率48.0%とは一致しません。出典: 総務省「令和7年通信利用動向調査報告書」
対策実施率は98.3%まで高いのに被害は減っておらず、「被害あり=漏洩あり」とは読めない
事実を先に確認します。何らかのセキュリティ対策を実施している企業の割合は、総務省調査で2024年97.7%、2025年98.3%(無回答を除く集計)です。同じ期間に被害経験率は45.9%から48.0%へ上がっています。
この数値から読み取れるのは、対策の有無だけでは被害の増減を説明できないという点です。実施率はほぼ全社水準で頭打ちになっており、そこから被害率の動きは導けません。
被害区分の最多は、標的型メールの受信でした。「被害を受けた企業が約半数」を、そのまま「約半数の企業で情報が漏れた」と読むことはできません。 数字の意味を押さえたうえで、自社のサイバー攻撃への対策を検討してください。
注意
対策実施率は「何らかの対策をしているか」の有無しか聞いておらず、対策の質を測る指標ではありません。2025年の値は無回答を除く集計で、前年との0.6ポイントの差は集計方法の違いで説明がつく余地もあるでしょう。2年分の並びであり、対策と被害の関係を示すものではありません。
出典: 総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
個人データの漏えい等報告は2024年度に14,198件で、2022年度の3.4倍になっている
制度側から見た件数も確認します。個人情報保護委員会に直接報告された個人データの漏えい等は、2024年度に14,198件でした。2022年度の4,217件と比べると3.4倍です。
数字だけを見ると、事故が急増しているように見えます。ただし同じ制度にはもう一つの報告経路があり、そちらは同じようには増えていません。
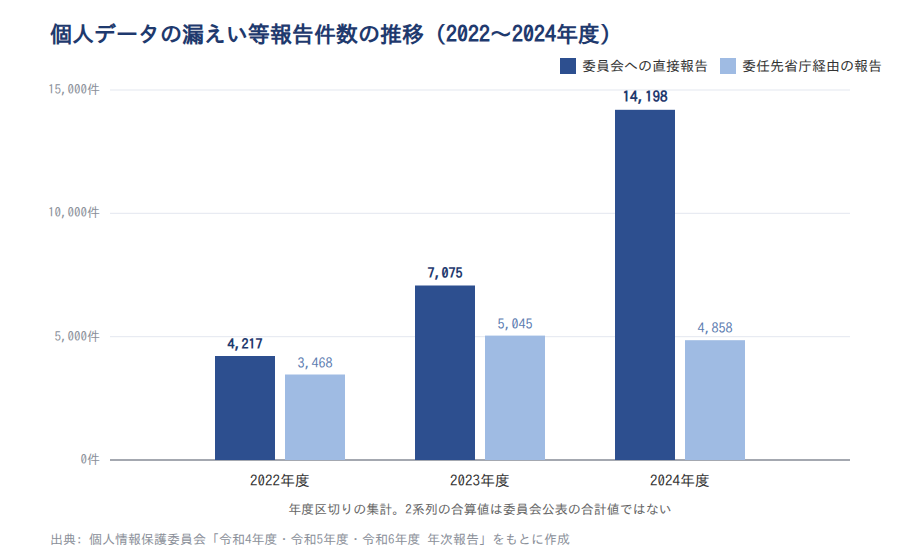
年度区切りの集計です。2系列の合算値は、個人情報保護委員会が公表している合計値そのものではありません。出典: 個人情報保護委員会「令和6年度 年次報告」ほか
委員会への直接報告は2022年度4,217件から2024年度14,198件に増えている
個人情報保護委員会が受け付けた直接報告の件数は、3年で大きく伸びています。年度別の値は次のとおりです。
| 年度 | 委員会への直接報告 | 委任先省庁経由の報告 |
|---|---|---|
| 2022年度 | 4,217件 | 3,468件 |
| 2023年度 | 7,075件 | 5,045件 |
| 2024年度 | 14,198件 | 4,858件 |
出典: 個人情報保護委員会「令和4年度 年次報告」/個人情報保護委員会「令和5年度 年次報告」/個人情報保護委員会「令和6年度 年次報告」
直接報告は2022年度から2024年度で3.37倍になりました。 いずれも年度区切りの集計で、暦年ベースの統計とは対象期間がずれます。
委任先省庁経由の報告は横ばいで、増加分は報告経路の移動として現れている
もう一方の系列を見ると、動きが違います。委任先省庁を経由した報告は2022年度3,468件、2023年度5,045件、2024年度4,858件で、直近1年は187件(3.7%)減りました。
この2系列から読み取れるのは、増加分の相当部分が報告経路の移動として現れているという点です。直接報告が2系列に占める割合は、2022年度54.9%、2023年度58.4%、2024年度74.5%へと移っています。
「漏えい事故が2年で2.5倍になった」という読み方は、この経路構成の変化を見落としています。 なお、ここで示した割合は2系列の単純合算にもとづく計算で、委員会が公表している合計値そのものではありません。
報告件数の増加を、そのまま事故の急増と読むことはできない
件数が増えた理由は、この記事の範囲では断定できません。考えられる要因を整理し、判断は保留します。
注意
報告件数の増加には、権限委任の範囲が見直されて報告先が振り替わった可能性があります。報告様式のオンライン化と制度の周知によって、従来は報告されなかった事案が表に出た可能性も残ります。片方は法律上の報告義務にもとづく事案の件数、もう片方は自己申告による企業の割合で、単位も母集団も違います。
事実として並ぶのは、2023年度7,075件から2024年度14,198件へのほぼ倍増と、2024年45.9%から2025年48.0%への2.1ポイントの上昇です。両者の動きは整合しないように見えますが、そもそも比較可能な指標ではありません。
指標の違いを踏まえずに並べると、実態より大きな変化が起きているように見えてしまいます。
出典: 個人情報保護委員会「令和6年度 年次報告」/個人情報保護委員会「令和5年度 年次報告」/個人情報保護委員会「令和4年度 年次報告」/総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」
報告された漏えい事案の88.3%は1,000人以下の小規模事案
「情報漏洩」と聞いて思い浮かぶのは、数十万人分の個人情報が流出した事件ではないでしょうか。報道されるのは規模の大きい事案が中心なので、自然な連想と言えます。
ところが、制度に報告されている事案の分布はかなり違っていました。2024年度の漏えい等報告では、漏えい人数1,000人以下の事案が88.3%を占めています。
言葉のイメージと、実際に起きている事案のスケールにはずれが残ります。ここを埋めておけば、自社で起こりうる事故を現実的な大きさで想定できます。
漏えい人数1,000人以下が88.3%、5万人超は0.8%にとどまる
2024年度に個人情報保護委員会へ報告された漏えい等の事案を、漏えい人数の規模別に見ます。1,000人以下の事案が88.3%、5万人超の事案は0.8%です。
同じ年度の直接報告は14,198件でした。その内訳がこの分布だということになります。
報告制度が扱っている事案の大半は、メールの誤送信や書類の紛失に近い規模のものです。 報道で目にする大規模流出は、件数の上では少数派です。
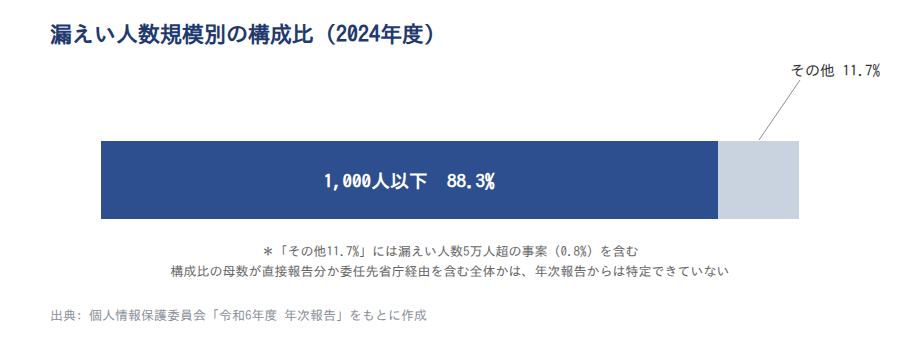
構成比の母数が直接報告分か委任先省庁経由を含む全体かは、年次報告の記載からは特定できていません。出典: 個人情報保護委員会「令和6年度 年次報告」
件数の分布であり、大規模流出の影響が小さいことを示すものではない
この分布の読み方には注意が必要です。88.3%と0.8%はあくまで件数の構成比で、漏えいした人数の総量を表すものではありません。
1件で5万人を超える事案は、影響を受ける人の数では大きな比重を占めます。「大規模流出は軽微」という読み方は成り立ちません。
注意
この構成比の母数が、委員会への直接報告分だけなのか、委任先省庁経由を含む全体なのかは年次報告から特定できていません。そのため、年間の報告件数に構成比を掛け合わせた実数はこの記事では示しません。また、報告義務の対象にならない小規模な事案は、そもそもこの分布に含まれていません。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティ被害の経験率は従業者2,000人以上で64.9%、100〜299人で45.6%と19.3ポイント開いている
「自社の規模や業種ではどうなのか」も気になるところです。総務省の通信利用動向調査は、従業者規模別と産業分類別の集計を公表しています。
2025年調査の主な区分は次のとおりです。
| 区分 | セキュリティ被害を受けた企業の割合(2025年) |
|---|---|
| 従業者2,000人以上 | 64.9% |
| 建設業 | 57.0% |
| 情報通信業 | 51.4% |
| 全体 | 48.0% |
| 従業者100〜299人 | 45.6% |
インターネット利用企業を対象とした複数回答の集計です。出典: 総務省「令和7年通信利用動向調査報告書」
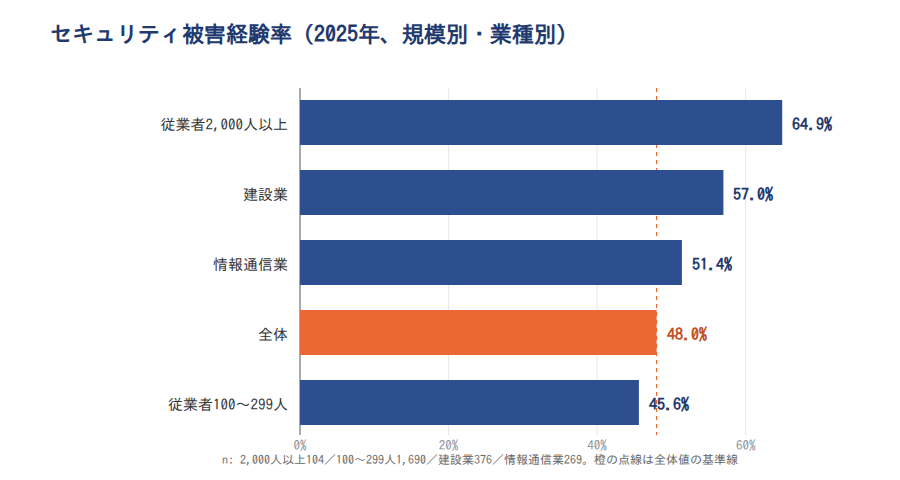
規模別では2,000人以上64.9%に対し100〜299人は45.6%
規模による差は、業種による差より大きく出ています。2025年調査の確定値では、従業者2,000人以上の企業で64.9%、100〜299人の企業で45.6%です。その差は19.3ポイントです。
全体の値は48.0%でした。全体値は小規模側の水準に近く、平均は中小企業の姿に寄っています。
大企業の数値をそのまま自社に当てはめると、実態より高い水準を前提にしてしまう可能性があります。まず自社の規模に近い区分を見てください。
業種別では建設業57.0%・情報通信業51.4%がいずれも全体を上回る
業種別に見ると、建設業は57.0%で、全体の48.0%を9.0ポイント上回ります。情報通信業は51.4%で、上回り幅は3.4ポイントです。
ここから読み取れるのは、IT企業だけが狙われているわけではないという点です。建設業の値が情報通信業を上回っており、業種と被害経験率の関係は単純ではありません。
規模の差19.3ポイントに対して、この2業種と全体の差は3.4〜9.0ポイントです。 ばらつきの主因は、業種特性より組織の規模側にあると考えられます。
規模による差には、被害を検知して申告できる体制の差が含まれている
この指標は「被害を受けた」ではなく「被害を受けたと認識している」割合です。検知できていない被害は、構造上この数値に入りません。
つまり規模による差には、攻撃の受けやすさと検知体制の差が分離できない形で混ざっています。規模別の数字を、被害の起きやすさとしてそのまま読むことはできません。
注意
規模別・業種別の集計には、回答企業数が少ない区分も含まれます。回答企業が少ない区分では、数ポイントの変動が誤差の範囲に収まる可能性があります。また2025年という単年の集計であり、標本規模の偏りも残ります。規模差が恒常的なものかどうかは、複数年での確認が必要でしょう。
情報漏洩の年間発生件数を示す単一の公的統計は存在しない
ここまで複数の数字を見てきましたが、最後に一つ押さえておきたいことがあります。「情報漏洩が年間何件起きたか」を直接示す公的統計は見当たりません。
理由は単純で、機関ごとに数えているものが違うからです。同じ「情報漏洩の実態」を語っているように見えて、指標としては別物です。
この構造を知っておくと、他社の資料や記事で見かける数字も落ち着いて読めるようになります。
4つの機関が、それぞれ別のものを数えている
主要な4機関の指標を並べると、対象がそろっていないことが分かります。
| 機関 | 指標 | 数えている対象 | 最新値・調査年 |
|---|---|---|---|
| 個人情報保護委員会 | 漏えい等報告(直接報告) | 個人データに限った報告義務ベースの事案件数 | 14,198件・2024年度 |
| 総務省 | セキュリティ被害を受けた企業の割合 | 被害を認識した企業の割合 | 48.0%・2025年 |
| JPCERT/CC | インシデント報告件数 | フィッシングサイト・改ざん・スキャン等を含むインシデント全般 | 15,345件・2026年1〜3月 |
| IPA | 情報セキュリティ10大脅威(組織) | 件数ではなく脅威の順位 | 7位・2026年 |
出典: 個人情報保護委員会「令和6年度 年次報告」/総務省「令和7年通信利用動向調査報告書」/JPCERT/CC「四半期レポート(2026年1月〜3月)」/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
「情報漏洩が年間何件起きたか」を示す統計は、この4つのどれでもありません。 目的に応じて、どの指標を使うかを選ぶ必要があります。
JPCERT/CCの報告件数は1四半期で24.5%動くため、単一四半期を年間傾向として語れない
四半期の数字を年間の傾向として扱えない例を挙げます。JPCERT/CCへのインシデント報告件数は、2025年10〜12月が20,336件、2026年1〜3月が15,345件でした。3か月で24.5%の減少です。
この振れ幅の大きさを考えると、単一四半期の数字から「情報漏洩が減った」「増えた」と語ることはできません。
変動の背景に報告経路や集計基準の変更があるかどうかは、この記事の範囲では未確認です。原因の断定は避けます。
数値を引用するときは、調査主体・調査年・母集団の3点をセットで確認する
実務では、社内資料や稟議に統計を引用する場面があります。そのときは3点をセットで確認してください。
数値を引用する前のチェックリスト
- 調査主体: どの機関の、何という調査か。速報版か確定値かも確認する
- 調査年と対象期間: 年度区切りか暦年か。調査時点はいつか
- 母集団: 全企業が対象か、報告義務のある事案だけが対象か
身近な例もあります。同じ総務省の2025年調査でも、概要版は48.1%、報告書の確定値は48.0%です。版が違うだけで数値は動きます。
なお、この記事の「単一の公的統計が無い」という指摘は、確認できた公的資料の範囲では見つからないという限定つきです。 警察庁の統計や業界団体の集計に該当データが存在する可能性は残ります。
出典: 個人情報保護委員会「令和6年度 年次報告」/総務省「令和7年通信利用動向調査報告書」/総務省「令和7年通信利用動向調査の結果(概要)」/JPCERT/CC「四半期レポート(2025年10月〜12月)」/同(2026年1月〜3月)/IPA「情報セキュリティ10大脅威 2026」解説書[組織編]
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
まとめ
情報漏洩の読み方は「じょうほうろうえい」です。公的資料の「漏えい」は誤記ではなく、「洩」が常用漢字表にない表外漢字であることによる書き分けでした。
実態の面では、個人情報保護委員会への直接報告が2024年度に14,198件、そのうち88.3%は漏えい人数1,000人以下の事案でした。何らかのセキュリティ被害を受けた企業は2025年で48.0%ですが、これは情報漏洩に限った数値ではありません。
そして「情報漏洩が年間何件」を示す単一の公的統計は見当たりません。数字は調査主体・調査年・母集団とセットで読んでください。
公的資料を調べるときは、「漏洩」で見つからなければ「漏えい」でも検索してみてください。
新人・ひとり情シスの学習は「情シスカレッジ」で

用語の正確な定義や、公的統計の読み方は、担当者が独学で身につけるしかない領域になりがちです。特に新人やひとり情シスの場合、聞ける相手が社内にいないまま業務に入ることも珍しくありません。
情シスカレッジは、新人・ひとり情シスのためのマイクロラーニングLMSです。短時間の学習を積み重ねる形式で、実務に必要な知識を無理なく身につけられます。
情シスカレッジの特徴
- 数分の動画と小テストで学べる
- 必修の割り当て・期限設定・進捗ダッシュボードに対応
- 自社カリキュラムの編成とCSVでの教育記録出力が可能
5名から利用でき、請求書払いにも対応しています。初期設定は約10分です。
※出典
- 文化庁「常用漢字表(平成22年内閣告示第2号)」
- 内閣訓令第1号「公用文における漢字使用等について」(平成22年11月30日)
- 文化審議会建議「公用文作成の考え方」(令和4年1月7日)
- 個人情報保護委員会「令和6年度 年次報告」
- 個人情報保護委員会「令和5年度 年次報告」
- 個人情報保護委員会「令和4年度 年次報告」
- 総務省「令和7年 通信利用動向調査報告書」
- 総務省「令和7年 通信利用動向調査の結果(概要)」
- 総務省「令和6年 通信利用動向調査報告書」
- JPCERT/CC「四半期レポート(2025年10月〜12月)」
- JPCERT/CC「四半期レポート(2026年1月〜3月)」
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編]