

【総務省データ】セキュリティワイヤーの規格3種と選び方|2025年のテレワーク導入率50.1%が示す物理対策の必要性
ノートPCの盗難対策としてセキュリティワイヤーを調べ始めると、思ったより判断材料が足りないと感じませんか。製品ページを見ても、自社に当てはめるところで手が止まってしまいます。
- 自社のPCに合う規格がどれなのか分からない
- 買い替えたら、今あるワイヤーが使えなくなるのでは
- そもそも稟議に通すための根拠が手元にない
この記事では、規格の違いを整理したうえで、総務省とIPAの公的データを使って導入判断の材料をそろえます。
この記事のポイント
- セキュリティワイヤーの規格は、差込口の形状で標準(ケンジントン)・ノーブルウェッジ・ナノセーバーの3系統に分かれる
- テレワークを導入している企業は2025年調査時点で50.1%で、PCを社外へ持ち出す運用は定着している(出典: 総務省「令和7年通信利用動向調査」)
- 「何らかのセキュリティ対策を実施している企業98.3%」という数値の選択肢に、施錠やワイヤーロックは含まれていない(出典: 同調査)

トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
セキュリティワイヤーの規格はスロット形状で3系統に分かれる
セキュリティワイヤーの規格とは、PC本体側にある差込口(セキュリティスロット)の形状の違いを指します。ワイヤーの先端にある金具をこの穴に差し込み、机や什器につないで固定する仕組みです。
つまり、規格を確認するという作業は、ワイヤー側ではなく自社端末側の穴の形を確認する作業になります。ここではまず、その形状の系統を整理していきましょう。
注意
この見出しの「3系統が主流」「マルチスロット対応製品」の2つの節は、製品カテゴリの一般的な説明であり、公的統計に基づく数値ではありません。スロットの形状はPCメーカーとロックメーカーが定める製品仕様(デファクトスタンダード)であり、政府統計の対象外です。具体的な寸法や対応可否は、必ず各メーカーの公表仕様をご確認ください。
標準(ケンジントン)・ノーブルウェッジ・ナノセーバーの3系統が主流
セキュリティスロットの形状は、標準(ケンジントン)・ノーブルウェッジ・ナノセーバーの3系統に大きく分かれます。まず自社端末がどの系統かを確認しないと、買ったワイヤーが物理的に差し込めません。
形状が分かれた背景には、ノートPCの薄型化があります。従来の差込口をそのまま載せられない筐体が増え、より小さい差込口が用意されてきたという流れです。
| 規格名 | 通称 | 特徴(形状の説明) |
|---|---|---|
| 標準スロット | ケンジントンスロット、Kロック | 最も広く採用されている横長の差込口。対応するロック製品の選択肢が多い |
| ノーブルウェッジ | ウェッジスロット | くさび形の差込口。薄型の筐体に合わせて設計されている |
| ナノセーバー | ナノスロット | さらに小型の差込口。薄型ノートや一部のタブレットで採用される |
※この表は製品カテゴリの一般的な分類を整理したものです。公的統計に基づく数値ではありません。
自社端末の対応形状は、PCメーカーの製品仕様ページに記載されています。型番ごとに異なることもあるため、調達前に仕様ページで1機種ずつ確認してみてください。
3系統すべてに対応するマルチスロット対応製品も流通している
3つの形状すべてに差し込めるマルチスロット対応の製品も流通しています。社内に複数メーカーのPCが混在している場合、この対応が資産管理の手間を減らします。
理由は単純で、端末ごとにワイヤーの種類を管理しなくてよくなるからです。情シスにとっては、在庫と貸出のルールを1本化できる点が実利になります。
具体的には、次のような場面で効いてきます。
- 混在環境: 部署ごとに調達したメーカーが違い、スロット形状がそろっていない
- 買い替えサイクル: リプレースで機種が変わり、既存のワイヤーが使えなくなる
- 予備機・貸出機: 誰にどの機種を渡すか事前に決まらず、汎用性が求められる
一方で、対応形状が増えるほど金具の構造は複雑になります。導入前に、実機で差し込みと施錠を試しておくと安心です。
スロット規格の仕様を示す公的統計は存在せず、確認先はメーカー公表仕様に限られる
ここまでの規格の話に、公的統計の裏付けはありません。総務省やIPAの調査は政策と利用実態を対象としており、製品の物理仕様は調査の範囲外だからです。
実際、総務省の通信利用動向調査を見てみましょう。2025年調査時点で何らかのセキュリティ対策を実施している企業は98.3%、特に実施していない企業は1.7%でした。この数値の母集団は、常用雇用者100人以上の企業のうちインターネットを利用している企業(2025年調査 n=2,480)です。しかしこの調査の選択肢に、施錠やワイヤーロックといった物理的な対策は含まれていません。
そのため、ワイヤーの規格も、その普及率も、公的統計からは読み取れないという状態が続いています。ここから読み取れるのは、物理的な盗難対策が「実施率が低い領域」ではなく「まだ測られていない領域」だという点です。
この論点は本記事の中心になるため、後半の見出しで統計の中身を開いて詳しく扱います。まずは、政府ガイドラインが物理的な固定について何を書いているかを確認していきましょう。
出典: 総務省「令和7年通信利用動向調査」結果概要(別紙2)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
総務省ガイドラインは端末の不正な持ち出し対策としてワイヤーロックを挙げている
セキュリティワイヤーの導入根拠として最も強いのは、メーカーの推奨ではなく政府文書の記述です。総務省の「テレワークセキュリティガイドライン第5版」(令和3年5月公表)には、ワイヤーロックの検討に触れた箇所があります。
総務省の2025年調査では、テレワークの導入企業が全体の50.1%を占めています。社外に出る端末と、オフィスに残る端末の両方に目配りが必要な時期に入っています。
リモートデスクトップ方式の解説でワイヤーロック等の検討が明記されている
総務省のガイドラインは、リモートデスクトップ方式の解説のなかで、オフィスに設置した接続先端末の扱いに触れています。不正に持ち出されないための対策としてワイヤーロック等を検討しておくことが重要だ、という趣旨の記述です。
この方式では、社外の端末からオフィス内のPCへ接続して業務を行います。設定によってテレワーク端末側へのデータ保存を制限できる一方、接続先としてオフィスに置きっぱなしになるPCが生まれるという構造上の特徴があります。
政府のガイドラインが物理的な固定具に言及しているという事実は、そのまま稟議の材料になります。2025年調査時点でテレワークの導入割合は50.1%に達しており、オフィスに接続先の端末を残す構成をとる企業も想定されます。ただし、テレワークの接続方式別の内訳を示す公的統計は確認できていません。
注意
同ガイドラインには、ワイヤーの規格や寸法を指定した記述はありません。物理的セキュリティを扱う節も、画面ロックやのぞき見対策が中心で、施錠具の仕様には踏み込んでいません。「ガイドラインが特定の規格を定めている」という読み方はできない点にご注意ください。
情報漏えいの三大要因に紛失・置き忘れが入り、3要因で約70%を占める
同じガイドラインのコラムには、情報漏えいの原因に関する調査が引用されています。JNSA(日本ネットワークセキュリティ協会)の2018年調査です。同調査では「紛失・置き忘れ」「誤操作」「不正アクセス」が三大要因とされています。この3つの合計が、全体の約70%を占めるという内容です。
注意したいのは、公表されているのが3要因の合算値だという点です。紛失・置き忘れが単独で何%なのかは、この数値からは切り出せません。
この構成から読み取れるのは、攻撃を受けたかどうかとは別に、人の手を離れた端末や書類が原因になる事故が一定量あるという点です。端末を物理的に固定する対策は、この領域に効く手段の1つになります。
注意
この数値は2018年調査時点のものです。本記事では、総務省「テレワークセキュリティガイドライン第5版」が引用した数値として扱っています。JNSAの一次原本は執筆環境から確認できておらず、同シリーズについて2018年版(速報版、2019年6月10日公表)より新しい版も確認できていません。最新の内訳を確認する場合は、JNSAの調査報告書を直接ご参照ください。
漏えい経路の48%はインターネットと電子メールで、残る約半分はネットワーク以外
同じ調査では、情報漏えいの媒体・経路別の内訳も示されています。インターネットと電子メールを合わせた割合は、2018年調査時点で48%でした。
裏返すと、残る約半分は紙媒体、記録媒体、端末本体など、ネットワークを通らない経路ということになります。通信を守る対策だけでは、漏えい経路の半分程度しかカバーできていない計算です。
ここから立てられるのは、端末そのものが他人の手に渡る事態への備えが必要だという見立てです。ただしこれは、経路の内訳と対策の傾向を並べて立てた仮説であり、因果関係を示すものではありません。
セキュリティワイヤーによる固定は、この「ネットワークを通らない側」に働きかける手段です。暗号化やログ管理といった情報漏えい対策と役割が重ならないため、どちらかで置き換えることはできません。
出典: 総務省「テレワークセキュリティガイドライン第5版」(JNSA「2018年 情報セキュリティインシデントに関する調査報告書(速報版)」の引用を含む)/総務省「令和7年通信利用動向調査」結果概要(別紙1)
社外へPCを持ち出す運用は2025年時点で企業の50.1%に定着している
配備台数を見積もるには、まず自社の持ち出し状況を数値で押さえる必要があります。総務省の通信利用動向調査によると、テレワークの導入率は2025年調査時点で50.1%でした。
なお、この調査の対象は公務を除く産業に属する常用雇用者100人以上の企業です(2025年調査の企業回答数は2,488社)。従業者100人未満の企業は調査対象に含まれていないため、全国のすべての企業を平均した値ではありません。
集計基準を「無回答を除く」でそろえた場合も、全体の値は50.1%で変わりません。ここでは推移と、業種・規模による差を見ていきましょう。
テレワーク導入率は2019年の20.1%から2025年の50.1%へ、6年間50%前後で横ばい
テレワークの導入率は、2020年に急伸したあと50%前後で落ち着いています。注目したいのは、感染症の流行が収束したあとも2019年の水準まで戻っていない点です。
各年の値は次のとおりです。
| 調査年 | テレワークを導入している企業の割合 |
|---|---|
| 2019年 | 20.1% |
| 2020年 | 47.4% |
| 2021年 | 51.8% |
| 2022年 | 51.7% |
| 2023年 | 49.9% |
| 2024年 | 47.3% |
| 2025年 | 50.1% |
表の出典: 総務省「令和7年通信利用動向調査報告書」図表4-1/総務省「令和6年通信利用動向調査報告書」。2019年から2025年までの7年分は、いずれも同一の時系列図表に同一基準で掲載されている数値です。
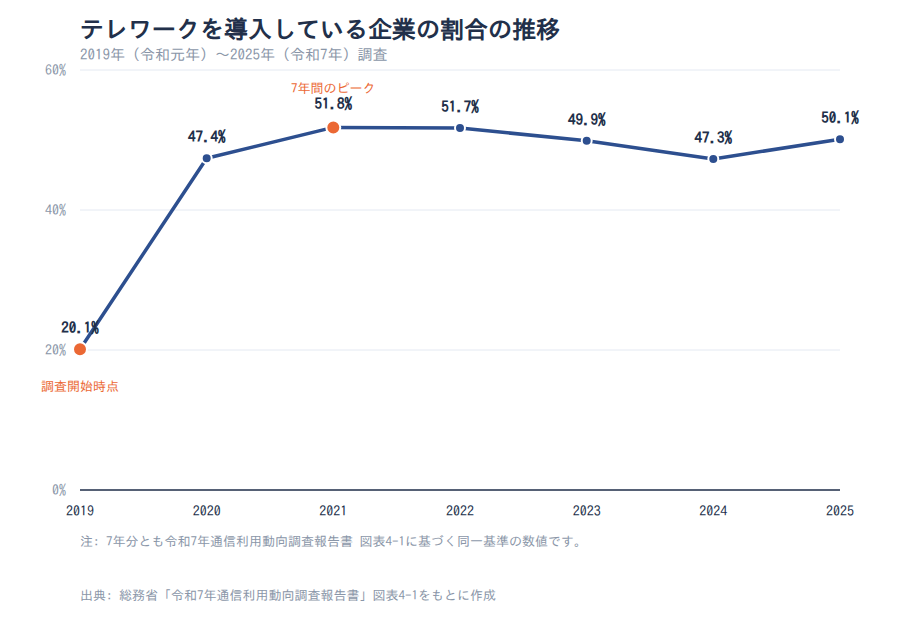
この推移から読み取れるのは、社外にPCが出ている状態が例外ではなく常態になったという点です。2024年から2025年への上昇は、回復と断定せず横ばい圏内の振れとして見ておくのが安全です。
端末の物理的な管理策も、一時的な対応ではなく恒常的な社内ルールとして設計するほうが実態に合います。
テレワーク導入率は情報通信業92.8%と運輸業・郵便業32.5%で60.3ポイント開いている
全国平均の50.1%は、自社の基準としては使いにくい数値です。業種によって導入率が大きく違うためです。
2025年調査(無回答を除く)の業種別の値は次のとおりです。
| 業種 | テレワークを導入している企業の割合(2025年) |
|---|---|
| 情報通信業 | 92.8% |
| 金融・保険業 | 81.9% |
| 全体 | 50.1% |
| サービス業、その他 | 43.3% |
| 運輸業・郵便業 | 32.5% |
表の出典: 総務省「令和7年通信利用動向調査」結果概要(別紙2)図表3-2(無回答を除く集計)
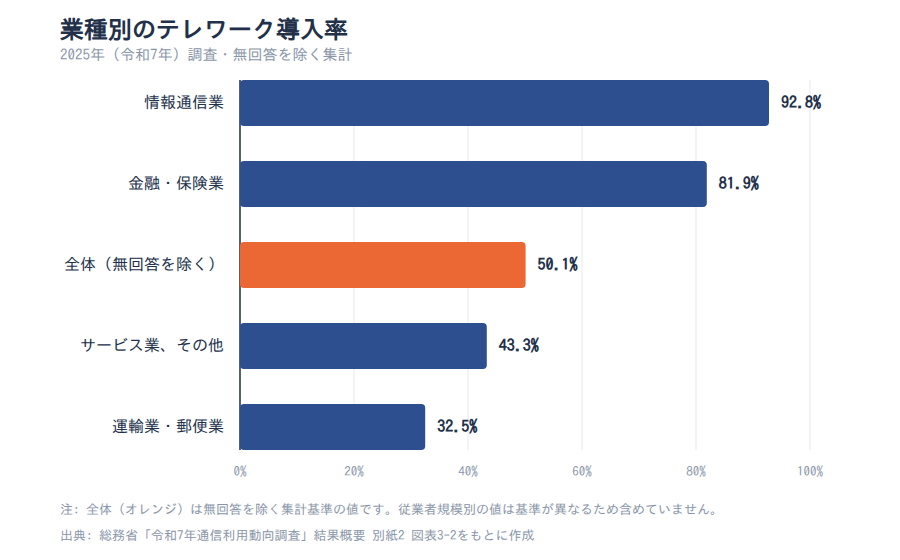
情報通信業と運輸業・郵便業の差は60.3ポイントにのぼります。ここから読み取れるのは、全国平均を自社の基準に据えると持ち出し端末の管理規模を見誤るという点です。
なお、テレワーク導入率が高いことと盗難に遭いやすいことは別の話です。被害発生率を示す統計は存在せず、この数値から言えるのは持ち出し機会の多寡までになります。
従業者規模2,000人以上では81.2%と全体を31.1ポイント上回る
企業規模でも差が出ます。総務省の2025年調査では、従業者規模2,000人以上の企業のテレワーク導入率が81.2%でした。全体の50.1%を31.1ポイント上回る水準です。
大規模な企業ほど、持ち出される端末の絶対数が大きくなります。同じ導入率でも、配備計画の単位が数十本と数百本で変わってきます。
この差から言えるのは、必要本数の見積もりは自社の業種と規模を出発点にすべきだという点です。全社一律で「まず数本」と置くと、実態に届きません。
注意
従業者規模別の81.2%は総務省「令和7年通信利用動向調査報告書」図表4-3、業種別の値は同調査 結果概要 別紙2 図表3-2から引用しています。同報告書では産業別(図表4-2)と従業者規模別(図表4-3)が同一基準・同一の集計対象数(2025年 n=2,489)で並記されており、産業別の値も別紙2と一致します。ただし別紙2の集計対象数はn=2,488で、資料によって集計対象数がわずかに異なります。同じグラフに並べる場合は、この違いを注記してください。
出典: 総務省「令和7年通信利用動向調査」結果概要(別紙1)/同(別紙2)/総務省「令和7年通信利用動向調査報告書」/総務省「令和6年通信利用動向調査報告書」
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
「セキュリティ対策を実施している企業98.3%」に物理的な盗難防止策は1つも含まれていない
総務省の通信利用動向調査では、何らかのセキュリティ対策を実施している企業の割合が高い水準で安定しています。2025年調査時点では98.3%、特に実施していない企業は1.7%でした。
経年でも、この水準はほとんど動いていません。
- 2018年調査: 実施している企業97.8%
- 2024年調査: 実施している企業97.7%、特に実施していない企業2.3%
- 2025年調査: 実施している企業98.3%、特に実施していない企業1.7%
なお、2018年以前の数値は「情報通信ネットワーク(企業内・企業間通信網やインターネット)利用企業」を母集団とした割合で、2024年・2025年の「インターネット利用企業」とは母集団の定義が異なります。経年の比較は、水準感の確認にとどめてください。
この数値だけを見ると、対策は行き渡っているように見えます。ただし、何をもって「実施」と数えているかを開くと、話が変わってきます。
対策の内訳はウイルス対策82.0%・ファイアウォール51.9%・ポリシー策定48.2%・暗号化27.4%
98.3%という数値は、複数の選択肢のいずれかを選んだ企業の合計です。どの選択肢が用意されているかを見ないと、この数値の意味は分かりません。
2025年調査における主な内訳は次のとおりです。
| セキュリティ対策の内容 | 実施している企業の割合(2025年) |
|---|---|
| 何らかの対策を実施 | 98.3% |
| 端末へのウイルス対策プログラムの導入 | 82.0% |
| ファイアウォールの設置・導入 | 51.9% |
| セキュリティポリシーの策定 | 48.2% |
| データやネットワークの暗号化 | 27.4% |
表の出典: 総務省「令和7年通信利用動向調査」結果概要(別紙2)図表5-5(インターネット利用企業からの回答、n=2,480)。この調査の選択肢に、施錠・ワイヤーロック等の物理的な対策は含まれていません。
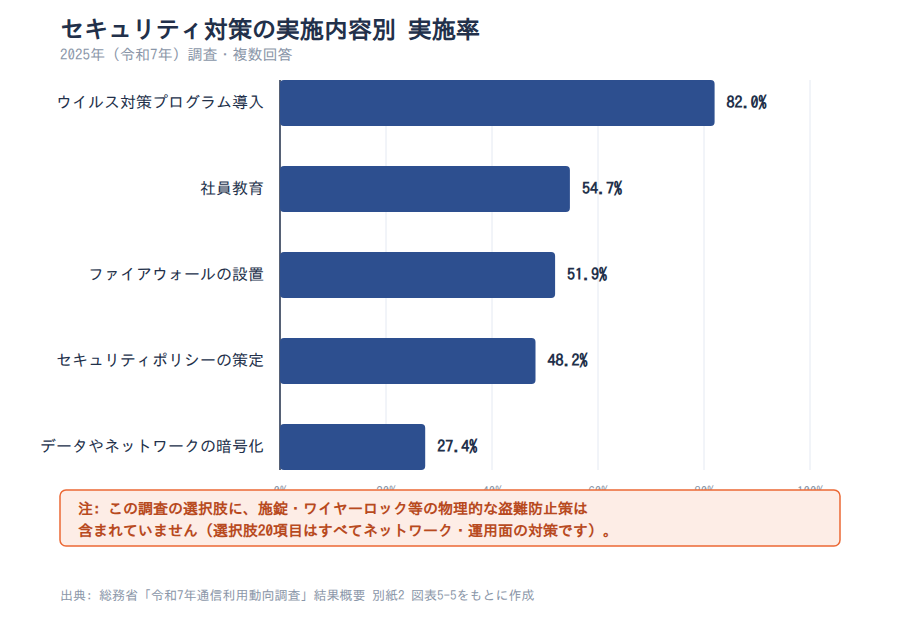
並んでいるのは、いずれも技術的・運用的な対策です。ここから読み取れるのは、98.3%という数値が技術的対策の実施状況を示すものであり、物理的な対策の状況は含んでいないという点です。
施錠・ワイヤーロック・入退室管理は調査の選択肢自体に設けられていない
この調査には、施錠・ワイヤーロック・入退室管理といった物理的対策の選択肢がありません。つまり、実施率が低いのではなく、そもそも質問されていないという状態です。
したがって、2025年調査の98.3%や、特に実施していない企業1.7%という数値は、物理対策の判断材料になりません。自社の対策が十分かどうかを、この数値から結論づけることはできないのです。物理対策は「実施率が低い領域」ではなく「公的統計でまだ測られていない領域」です。
ここで、前半で触れた総務省ガイドラインの記述と矛盾するように見えるかもしれません。ガイドラインはワイヤーロックの検討を挙げているのに、統計には選択肢がないためです。
これは統計設計上の範囲の問題であり、政府が物理対策を軽視していることを意味しません。同じ総務省が、ガイドラインでは物理的な固定に言及しています。
注意
この調査には「その他の対策」という選択肢があり、そこに物理的な対策を回答した企業が含まれている可能性は否定できません。内訳が公表されていないため、確認する手段がありません。また、通信利用動向調査以外の調査に物理対策の設問がある可能性も残ります。
対策の重心はネットワーク側にあり、端末が他人の手に渡る事態への備えは相対的に薄い
内訳を見ると、対策の重心がどこにあるかが分かります。2025年調査で最も高いのは、端末へのウイルス対策プログラムの導入で82.0%です。データやネットワークの暗号化は27.4%で、54.6ポイント低い水準にとどまります。
一方、情報漏えいの経路のうちインターネットと電子メールが占める割合は、2018年調査時点で48%でした。残る約半分は、ネットワークを通らない経路になります。
この2つを並べると、経路の約半分に対して備えが薄い構図が浮かびます。ただし、これは2018年の漏えい統計と2025年の対策統計という、年次も調査主体も異なるデータを並べた仮説です。
反証もあります。暗号化27.4%は自己申告であり、OS標準のディスク暗号化を「実施」と認識していない回答が含まれていれば、実態はより高くなります。
出典: 総務省「令和7年通信利用動向調査」結果概要(別紙2)/総務省「平成30年通信利用動向調査の結果」/総務省「テレワークセキュリティガイドライン第5版」
脅威ランキングの上位に紛失・盗難は入らないが、件数ベースでは上位要因である
対策の優先順位を決めるとき、多くの情シスがIPAの脅威ランキングを参照します。2026年版で組織の第1位に選ばれたのは、ランサム攻撃による被害でした。
このランキングに、端末の紛失・盗難は独立した項目としては10位以内に登場しません。ただし、7位「内部不正による情報漏えい等」の解説では、多忙などの事情で組織外に情報を持ち出し、置き忘れや紛失によって漏えいにつながるケースも同項目に含めて説明されています。
ではリスクが小さいのかというと、そう単純でもありません。指標の性質が違うためです。
IPAの2026年版10大脅威は1位がランサム攻撃、リモートワーク狙いの攻撃は8位
IPAの「情報セキュリティ10大脅威 2026」(組織編)では、上位を外部からの攻撃が占めています。テレワークに関係する項目も、内容はネットワーク側の攻撃が中心です。
本記事に関係する順位は次のとおりです。
| 順位 | 脅威(組織編・2026年版) |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
表の出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]表1.1
注意したいのは、8位の解説の中心がVPN機器などのネットワーク的な攻撃面だという点です。PCの物理的な盗難や置き忘れが主題ではありません。
ここから読み取れるのは、テレワーク関連の脅威という言葉が、ネットワーク的な脅威を指して使われている場面が多いという点です。物理的な脅威と混同しないよう、切り分けて考える必要があります。
ランキングは影響度の評価、JNSA調査は件数の集計で、指標の性質が異なる
IPAのランキングとJNSAの調査がずれるのは、測っているものが違うからです。IPAは専門家の投票による社会的影響度の評価で、JNSAは公表されたインシデントの原因別集計です。
IPAの2026年版で第1位に挙がったのは、ランサム攻撃による被害でした。一方、総務省ガイドラインが引用するJNSAの2018年調査では、紛失・置き忘れを含む三大要因が全体の約70%を占めます。
この2つは、同じ図表に並べて比較できる数値ではありません。影響度が大きい脅威と、発生件数が多い原因は一致しないためです。
反証も押さえておきましょう。JNSAの集計は公表された事案に限られ、攻撃を受けた事案ほど公表されやすいという偏りがあれば、構成比は変わります。年次が8年離れている点も、そのまま重ねられない理由になります。
脅威ランキングだけを起点にすると紛失・置き忘れへの備えが後回しになる
対策計画を脅威ランキングだけから組み立てると、件数の多い事故への備えが抜け落ちます。紛失・置き忘れを含む三大要因は、2018年調査時点で全体の約70%を占めていました。
一方、IPAの2026年版で組織の7位に入った内部不正による情報漏えい等は、組織外への情報の持ち出しに伴う置き忘れ・紛失も対象に含めて解説されています。端末が物理的に持ち去られる経路への備えは、依然として必要です。
ここから言えるのは、対策計画のチェック項目に物理的な固定を1行加えておくだけで、抜けを防げるという点です。大がかりな投資を伴う話ではありません。
稟議で使える要点
- 総務省「テレワークセキュリティガイドライン第5版」が、不正な持ち出し対策としてワイヤーロック等の検討を挙げている
- 社外への持ち出しは常態化しており、2025年調査時点の導入率は50.1%
- 2025年調査の「セキュリティ対策を実施している企業98.3%」の選択肢に、物理的な対策は含まれていない
- 脅威ランキングは影響度の評価であり、件数の多い原因とは一致しない
出典: IPA「情報セキュリティ10大脅威 2026」解説書[組織編]/総務省「テレワークセキュリティガイドライン第5版」/総務省「令和7年通信利用動向調査」結果概要(別紙1)/同(別紙2)
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
運用面では鍵の管理方法と固定場所をルール化しておく
セキュリティワイヤーは、買って配るだけでは機能しません。誰がいつ施錠するのか、鍵をどこで管理するのかが決まっていないと、施錠されないまま放置されます。
総務省の2025年調査では、セキュリティポリシーを策定している企業は48.2%、社員教育を実施している企業は54.7%でした。運用ルールと教育は、どちらも半数前後にとどまっています。
注意
この見出しのうち、施錠方式の種類とスロットがない端末への対処を扱う2つの節は、製品カテゴリの一般的な説明であり、公的統計に基づく数値ではありません。製品の仕様や対応可否は、各メーカーの公表情報をご確認ください。
施錠方式はシリンダー錠・ダイヤル錠・南京錠に分かれ、鍵の管理コストが選定基準になる
施錠方式は、シリンダー錠・ダイヤル錠・南京錠の3タイプに分かれます。台数が増えたときに管理が破綻しないかどうかが、情シスにとっての選定基準になります。
方式ごとの性格は次のとおりです。
- シリンダー錠: 鍵で施解錠する方式。金具が小さくまとまり、薄型端末にも合わせやすい。台数分の鍵の保管と、紛失時の対応ルールが必要になる
- ダイヤル錠: 暗証番号で施解錠する方式。鍵を紛失するリスクがない代わりに、番号を誰と共有するか、いつ変更するかのルールが要る
- 南京錠タイプ: 机やロッカーの金具と組み合わせて使う方式。什器側の固定とまとめて考えたい場面に向く
台数が数十本を超えると、鍵の保管方法そのものが業務になります。導入前に、鍵の管理担当と保管場所を決めておいてください。
セキュリティスロットがない端末には後付けの固定部品を使う
薄型ノートやタブレットには、セキュリティスロットが用意されていない機種があります。この場合でも、後付けの固定部品を使うという選択肢があります。
代表的なものは、粘着シートで本体や机に固定部品を貼り付けるタイプと、本体を挟み込んで固定するホルダー型です。いずれも本体側の加工が不要な代わりに、機種ごとの寸法や形状との相性を確認する必要があります。
実務面では、資産管理台帳にスロットの有無を記録する欄を作っておくと、調達のたびに調べ直さずに済みます。持ち出し端末の管理をMDMで行っている場合も、物理的な固定の可否は台帳側で持っておくほうが確実です。
物理的な固定と、MDMによる論理的な管理は役割が違います。片方だけでは、端末が持ち去られたあとの対応も、持ち去られる前の抑止も、どちらかが欠けてしまいます。
社員教育の実施率は2017年57.6%から2025年54.7%で、教育だけに頼る運用は成り立たない
対策全体の実施率がほぼ動かないなかで、社員教育だけは8年前の水準を下回ったままです。総務省の通信利用動向調査によると、何らかの対策を実施している企業は2017年調査で99.3%、2025年調査で98.3%でした。
一方、社員教育の実施率は次のように推移しています。
| 調査年 | 社員教育を実施している企業の割合 |
|---|---|
| 2017年 | 57.6% |
| 2024年 | 52.9% |
| 2025年 | 54.7% |
表の出典: 総務省「平成29年通信利用動向調査の結果」/総務省「令和7年通信利用動向調査」結果概要(別紙2)図表5-5。2018年から2023年の数値は本記事では扱っていません。
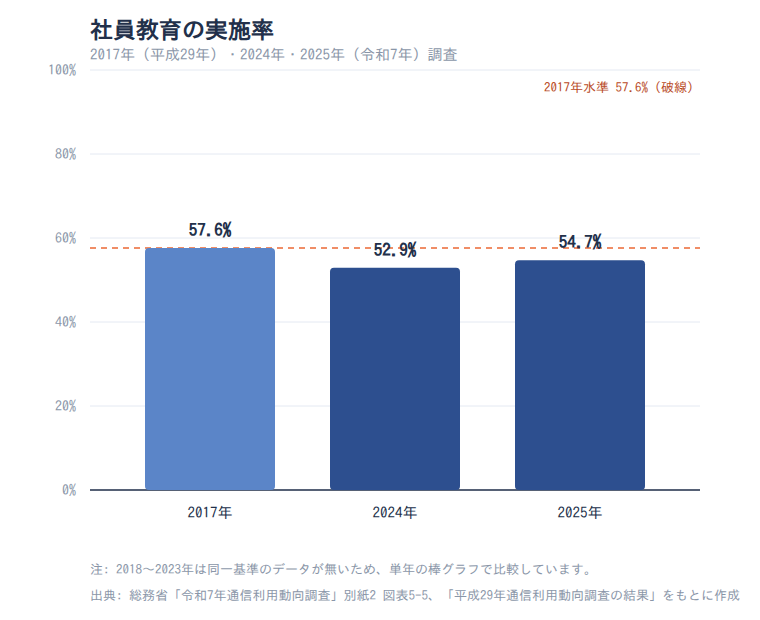
2025年の54.7%は、2017年の57.6%を2.9ポイント下回ったままです。ここから読み取れるのは、対策の中身がツール導入側に寄り、人の行動に働きかける施策が相対的に後退しているという構図です。
ただし断定はできません。2017年と2024年以降では、設問構成や集計基準に加えて母集団の定義(情報通信ネットワーク利用企業とインターネット利用企業)も変わっています。2018年から2023年の数値も本記事では揃えていない点にご留意ください。
紛失・置き忘れは人の行動に起因するため、従業員のセキュリティリテラシーを高めるだけでは防ぎきれない領域が残ります。その場で確実に効く物理的な固定が、教育を補う位置づけになります。セキュリティポリシーの策定が48.2%にとどまる現状を踏まえると、固定のルールを文書に1行残しておく価値は大きいです。
出典: 総務省「令和7年通信利用動向調査」結果概要(別紙2)/総務省「平成29年通信利用動向調査の結果」
まとめ
セキュリティワイヤーの導入は、次の3ステップで進めると迷いません。
- 規格の確認: 自社端末のスロット形状が標準(ケンジントン)・ノーブルウェッジ・ナノセーバーのどれかを、メーカーの製品仕様ページで確認する
- 規模の把握: 2025年調査時点の全国平均である導入率50.1%をそのまま当てはめず、自社の業種と規模の値を出発点に必要本数を見積もる
- 計画への組み込み: 2025年調査の「対策を実施している企業98.3%」に物理対策が含まれない前提で、対策計画へ明示的に1行加える
紛失・置き忘れを含む三大要因が全体の約70%(2018年調査)を占めるという数値は、公的なガイドラインが引用しているものです。稟議の場でも説明しやすい根拠になります。
まずは自社の端末台帳を開いて、スロットの有無と形状の欄があるかどうかを確認してみてください。
トライアル申込者全員に
「IT管理に使える4大テンプレート」
無料プレゼント!
- 💻 IT資産管理台帳
- 🧾 PC利用規定テンプレート
- 🔐 パスワードポリシーサンプル
- 🌐 IPアドレス管理表
👉 トライアルに申し込む
端末管理ルールを現場に定着させるなら「情シスカレッジ」

この記事で見てきたとおり、物理的な固定はルールと教育とセットで初めて機能します。ワイヤーを配っただけでは、施錠されない机が残ってしまいます。
「情シスカレッジ」は、新人・ひとり情シスのためのマイクロラーニングLMSです。数分の動画と小テストで、日々の業務の合間に少しずつ学べる形になっています。
情シスカレッジの特徴
- 数分の動画と小テストで進めるマイクロラーニング形式
- 必修の割り当て・期限設定・進捗ダッシュボードで受講状況を管理できる
- 自社カリキュラムの編成と、CSVでの教育記録の出力に対応
導入は5名から可能で、請求書払いにも対応しています。初期設定はおよそ10分で完了します。
※出典